

Su REDMI K90 Max (nome in codice prague / OS4.0.0.14), abilita il root temporaneo con un solo tocco dal telefono. Sfrutta CVE-2026-64560 (UAF in posix-cpu-timers) per caricare il LKM di KernelSU; il root decade al riavvio. Non richiede computer, né flashing, né sblocco del Bootloader.
Su Redmi K90 Max (nome in codice
prague, OS4.0.0.14 / OS4.0.5.0), apri un root temporaneo con un solo tocco dal telefono. Nessun computer necessario, nessun flashing, nessuno sblocco del Bootloader. Diventa inefficace al riavvio.
Download: APK più recente · versione attuale v1.1.0
Presentazione del progetto: KSU Root: dare al Redmi K90 Max un root temporaneo che scompare al riavvio — blog dell'autore, spiega tutto quanto segue; conviene leggerlo prima dei dettagli.
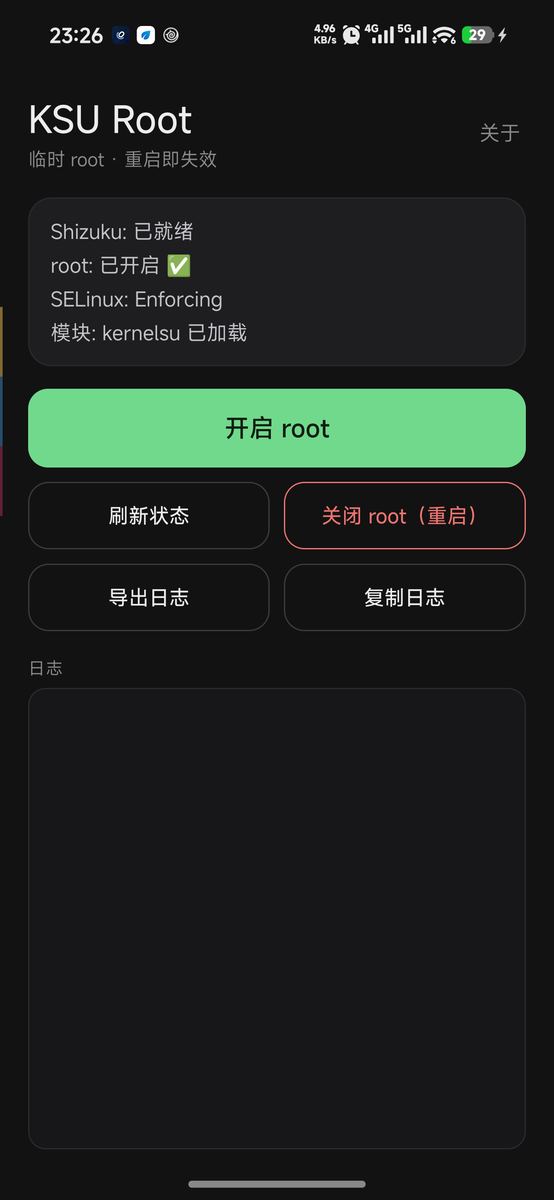
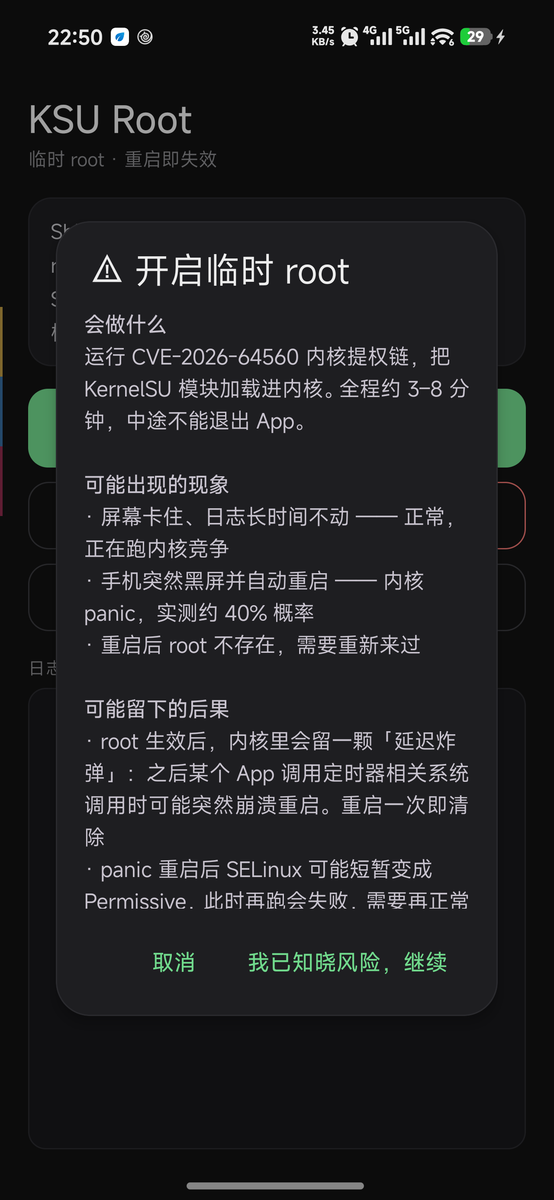
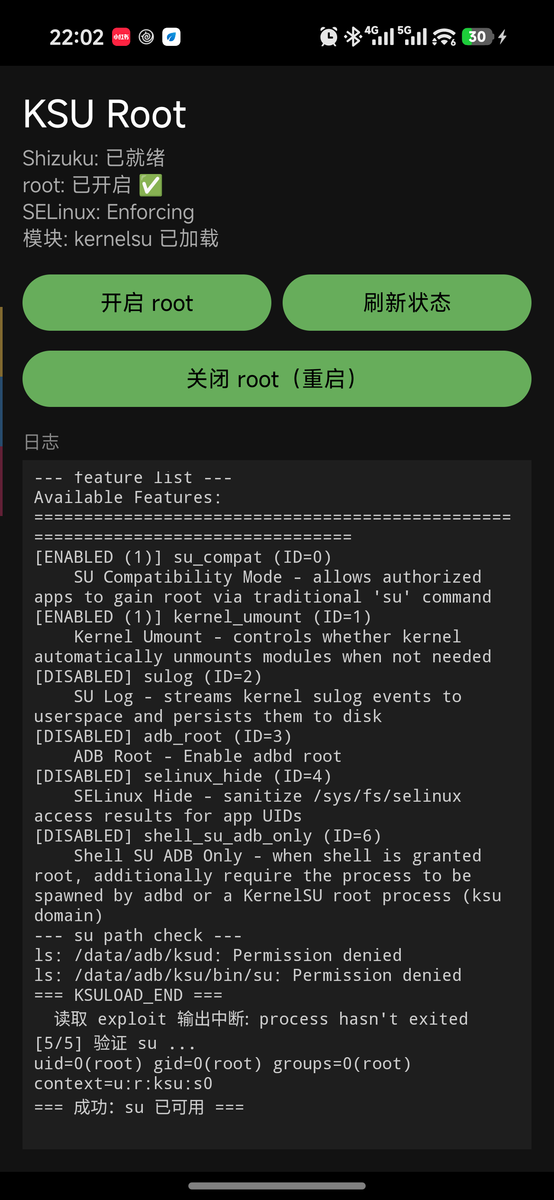
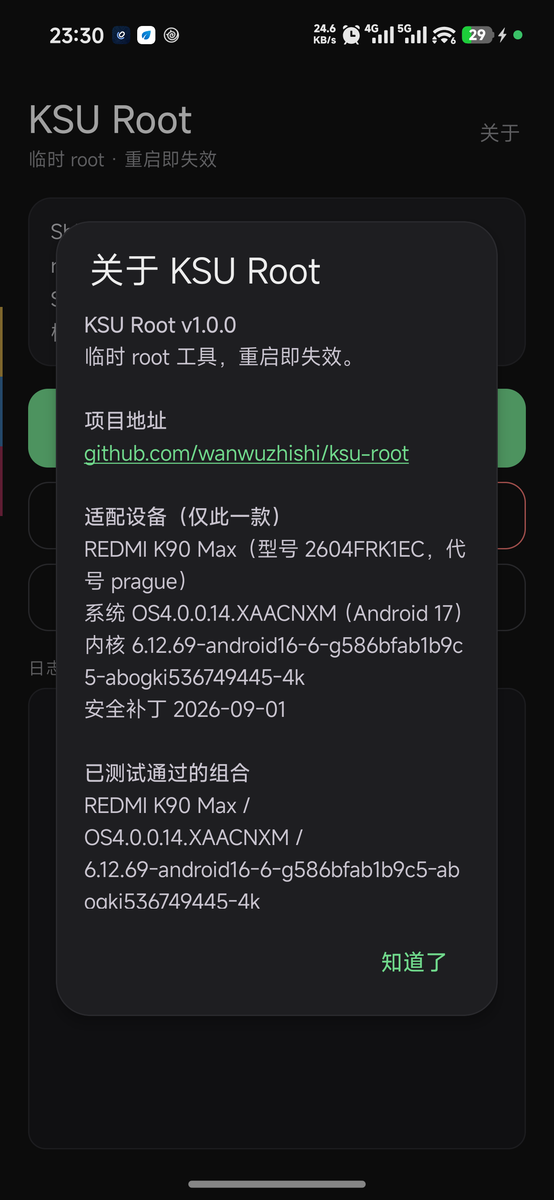
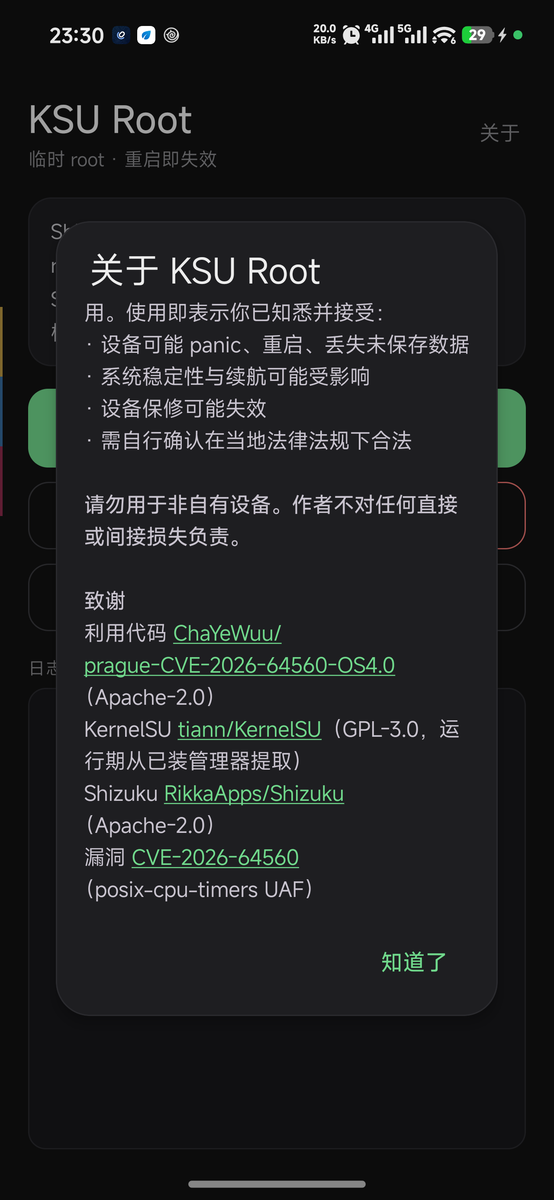
Impacchetta la procedura di escalation dei privilegi di prague-CVE-2026-64560-OS4.0, che richiede computer + adb, in un'app Android:
| Cosa andava fatto sul computer | Ora basta un tocco sul telefono |
|---|---|
Collegare il cavo, adb push di cinque payload | L'app li distribuisce automaticamente |
adb shell sh kp_arm.sh per piazzare il kprobe | Piazzamento e verifica automatici |
adb shell -tt ./pk64560 --run | ptyrun alloca un pty e poi esegue |
| Digitare manualmente i comandi ksud nella root shell | Iniezione automatica dopo aver catturato ROOT_CHILD_HOLD_PASS |
Verifica con su -c id | Verifica automatica e visualizzazione del risultato |
Cosa ti dà: su -c id restituisce uid=0(root) ... context=u:r:ksu:s0, e il gestore KernelSU mostra «in funzione».
Solo questo, due versioni del sistema:
机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01
Perché funziona anche la 4.0.5.0: quel pacchetto OTA non ha ricompilato il kernel. Estraendo la partizione boot dal payload completo da 8.96 GB e decomprimendola con LZ4 si ottiene l'Image, la cui stringa di versione, l'ora di compilazione e l'ABO build id coincidono esattamente con la 4.0.0.14, e la correzione upstream di CVE-2026-64560 (920f893f) non è inclusa. Disassemblando indirizzo per indirizzo è stato verificato che tutti i 9 offset hardcoded corrispondono. Il 2026-11-05 è stato eseguito con successo su dispositivo reale (OS4.0.5.0.XAACNXM): al primo tentativo stage0 è andato in panic con riavvio, al secondo è riuscito, e su -c id restituisce uid=0 context=u:r:ksu:s0.
Nota: nel file
META-INF/com/android/metadatadell'OTA il campopost-buildriporta la stringa di pre-release17OS4.0.261020.233332783.MTPECN.S, ma dopo l'installazione sul dispositivo realegetprop ro.build.fingerprintrestituisceOS4.0.5.0.XAACNXM. La v1.0.4 riconosce solo la prima e viene bloccata dal gate sulla versione stabile; la v1.0.5 riconosce entrambe le stringhe.
Il criterio di valutazione è uname -r e l'ABO build id, non il numero di versione del sistema. Se il kernel cambia, tutti gli offset hardcoded diventano invalidi e la modalità di fallimento potrebbe essere un kernel panic anziché un errore gestito.
Shizuku installato e in esecuzione
Kernel manager installato: SukiSU Ultra o KernelSU, uno dei due
ksud dal suo APKksud e il modulo kernel devono provenire dallo stesso manager: late-load carica proprio il ko incluso in ksud. Un uso misto causa un disallineamento delle uapi e il manager continua a segnalare "è necessario aggiornare il kernel"kernelsu (File exists)Sul dispositivo devono restare questi file (se in precedenza sono stati eseguiti manualmente)
/data/local/tmp/kernelsu-prague.ko.disabled —— deve essere rinominato, altrimenti l'exploit carica quel vecchio modulo con uapi=2 e il manager segnala "è necessario aggiornare il kernel"Shizuku: 已就绪Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.

