victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Procedura dettagliata passo passo di un lab LetsDefend SOC342 che analizza CVE-2025-53770 SharePoint ToolShell auth bypass e RCE, inclusa la catena di attacco, l'analisi forense e le azioni di contenimento.

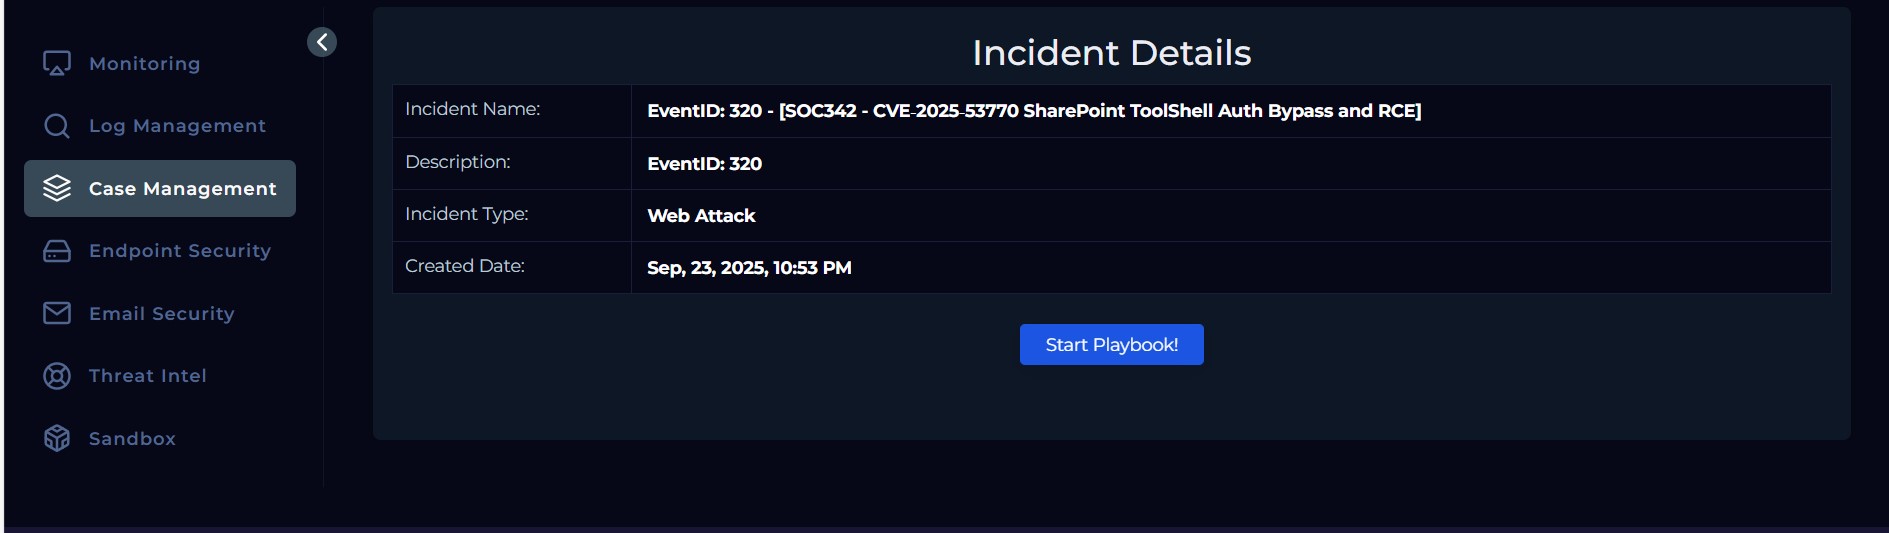
Ho analizzato una zero-day di SharePoint chiamata ToolShell (CVE-2025-53770) nel cyber lab LetsDefend.
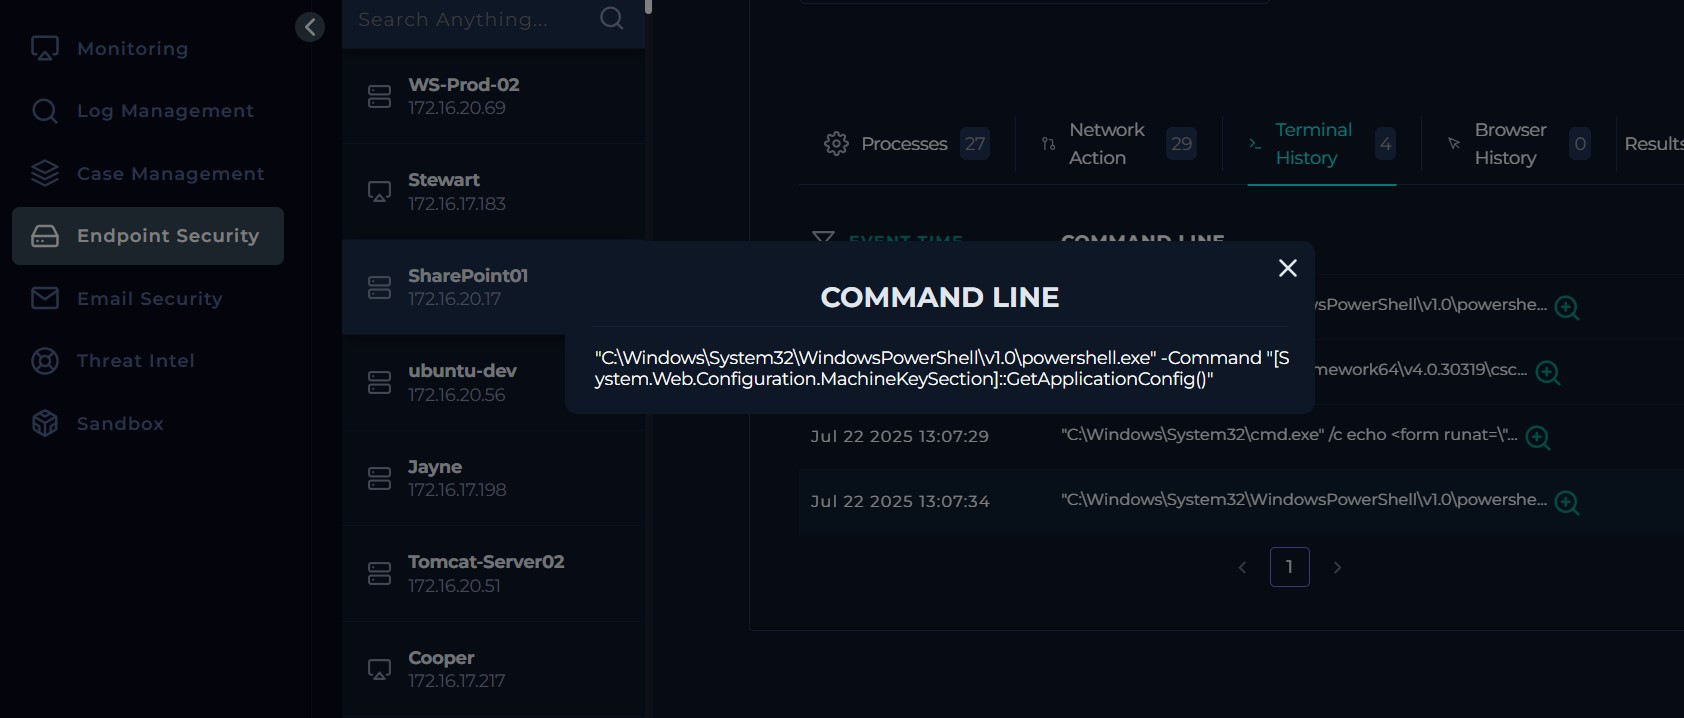
L'esercizio simulava un attacco RCE zero-day reale in cui una richiesta POST dannosa ha bypassato l'autenticazione, eseguito PowerShell per rubare le chiavi MachineKeySection, compilato payload.exe e rilasciato una web shell dannosa (spinstall0.aspx).
Questo README documenta il processo di attacco, i passaggi forensi, le azioni di contenimento e le lezioni apprese.
| Campo | Dettagli |
|---|---|
| Piattaforma | LetsDefend Cyber Range |
| Target | SharePoint Server (SharePoint01) |
| CVE | CVE-2025-53770 |
| Obiettivo | Analizzare la RCE, esercitarsi su rilevamento e contenimento |
| Strumenti utilizzati | Windows PowerShell, VirusTotal, AbuseIPDB, Talosintelligence, LetsDefend Log Management, LetsDefend Endpoint Security, Base64 Decoder, LetsDefend Threat Intel |
Un alert critico ha segnalato attività sospetta rivolta a ToolPane.aspx in SharePoint con un payload di grandi dimensioni e Referer spoofato.
Ciò è correlato a CVE-2025-53770, una vulnerabilità zero-day che consente RCE non autenticata tramite richieste POST appositamente create.
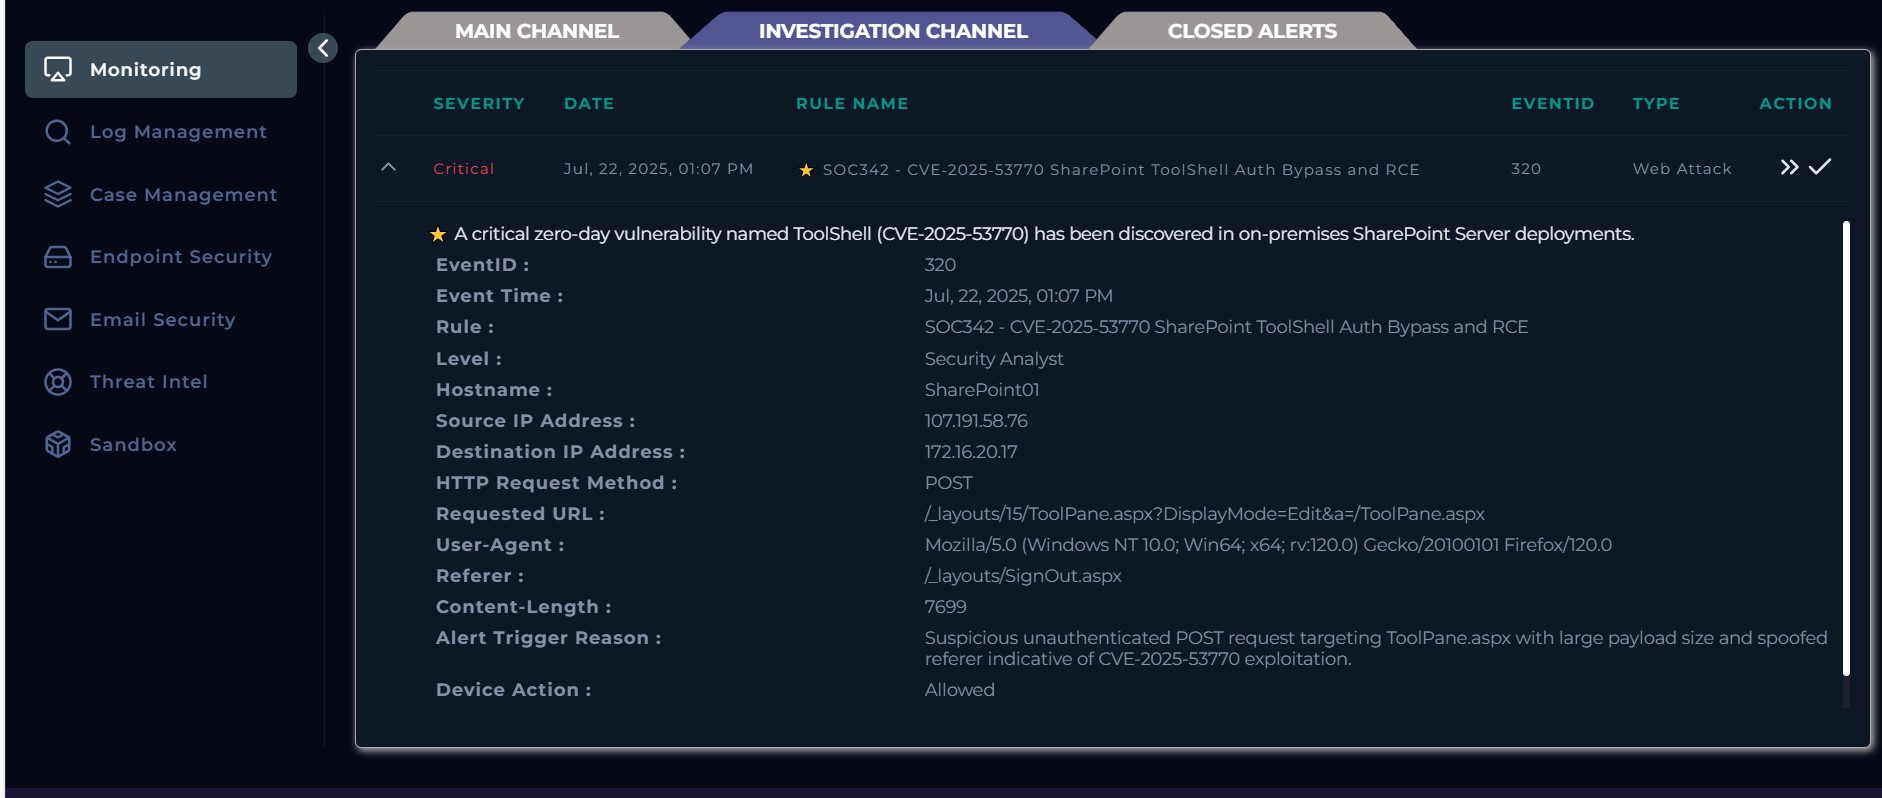
Cos'è: Il livello di gravità assegnato a questo alert — il più alto e urgente.
Perché è importante: Indica che questo evento potrebbe portare a compromissione totale del sistema (RCE). Trattalo come priorità assoluta: isola e indaga immediatamente.
Cos'è: Il timestamp in cui è stato attivato l'alert.
Perché è importante: Usalo per localizzare i log, correlare eventi correlati e costruire una timeline (cerca ± pochi minuti o ore).
Cos'è: La regola di rilevamento o firma che si è attivata, descrivendo la condizione corrispondente (tentativo di exploit ToolShell).
Perché è importante: Identifica quale pattern di attacco è stato rilevato — utile per cercare casi simili (es. POST non autenticate a pagine admin o potenziali upload di webshell).
Cos'è: Identificatore numerico per questa specifica istanza di alert o regola (definito dal vendor).
Perché è importante: Aiuta con tracciamento, filtraggio e riferimento a questo alert nei ticket o nei report.
Cos'è: Classificazione di alto livello — questo alert ha come target l'infrastruttura web.
Perché è importante: Instrada l'incidente al team web/SharePoint/infra e applica playbook specifici per il web.
Cos'è: Ruolo dell'analista o livello di escalation previsto per gestire l'alert.
Perché è importante: Indica che questo non è un alert di Tier-1 — richiede un Security Analyst (responder esperto) per un'azione immediata.
Cos'è: Nome dell'host interessato (target o origine dell'attività).
Perché è importante: Questo è il target primario di contenimento — isola, raccogli evidenze e monitora questo sistema per primo.
Cos'è: L'IP che invia la richiesta sospetta (attaccante o proxy).
Perché è importante: Bloccalo a livello di firewall/WAF, cerca altri hit provenienti da esso e verifica informazioni su proprietario/geo. Nota: gli IP possono essere spoofati o far parte di botnet.
Cos'è: L'IP interno di destinazione (SharePoint01).
Perché è importante: Conferma quale sistema interno è stato preso di mira — mappalo sull'hostname e rivedi i percorsi di accesso interni e le regole firewall.
Cos'è: Il verbo HTTP utilizzato — il client ha inviato dati al server.
Perché è importante: I POST verso endpoint admin sono sospetti quando non autenticati o di grandi dimensioni — possono trasportare payload di exploit o webshell.
/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
Cos'è: Il percorso web esatto e i parametri presi di mira.
Perché è importante: Questo è un endpoint admin/layout di SharePoint — spesso abusato dagli attaccanti per auth bypass o upload di codice. Cerca altre richieste allo stesso percorso.
Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Cos'è: La stringa del browser dichiarata dal client.
Perché è importante: Spesso spoofata dagli attaccanti per sembrare legittima — può aiutare a filtrare i log, ma non fare affidamento su di essa per l'attribuzione.
/_layouts/SignOut.aspx
Cos'è: Header HTTP che dichiara che la richiesta proviene dalla pagina di sign-out di SharePoint.
Perché è importante: I referer spoofati sono sospetti — possono essere usati per bypassare i controlli o imitare il traffico normale. Confrontali con i flussi di navigazione legittimi.
7699Cos'è: Dimensione del corpo della richiesta HTTP (in byte).
Perché è importante: Un corpo POST di grandi dimensioni verso un endpoint admin suggerisce un exploit serializzato o upload di file. Cerca altri POST di dimensioni simili verso lo stesso URL.
Testo: Richiesta POST non autenticata e sospetta rivolta a ToolPane.aspx con payload di grandi dimensioni e referer spoofato — indicativa dello sfruttamento di CVE-2025-53770.
Cos'è: Spiegazione della regola che riassume il comportamento rilevato.
Perché è importante: Descrive esattamente perché l'alert si è attivato — verifica se la richiesta era non autenticata, quale payload è stato inviato e se corrisponde a pattern di exploit noti.
Cos'è: Indica la risposta del dispositivo di protezione (es. WAF/firewall).
Perché è importante: Poiché è stata consentita, l'attacco ha raggiunto l'host — trattalo come potenziale compromissione.
Azioni immediate:
107.191.58.76)SharePoint01)🔎 Riepilogo:
Questo alert riflette un tentativo di exploit non autenticato che sfrutta ToolPane.aspx (SharePoint RCE CVE-2025-53770). La richiesta POST conteneva un payload di grandi dimensioni e un referer spoofato, coerenti con il comportamento di sfruttamento della zero-day ToolShell. Poiché il dispositivo ha consentito la richiesta, presupponi una possibile compromissione finché non viene dimostrato il contrario. 🟥 Gravità: Critica