 verylazytech/cve-2024-4358
Vulnerabilità di bypass dell'autenticazione — CVE-2024–4358 — Telerik Report Server 2024


In Progress Telerik Report Server, versione 2024 Q1 (10.0.24.305) o precedenti, su IIS, un utente non autenticato può ottenere l'accesso a funzionalità riservate di Telerik Report Server tramite una vulnerabilità di bypass dell'autenticazione.
Leggi di più — CVE-2024-4358
Disclaimer: Questa Proof of Concept (POC) è realizzata esclusivamente per scopi educativi e di test etici. L'utilizzo di questo strumento per attaccare target senza un previo consenso reciproco è illegale. È responsabilità dell'utente finale rispettare tutte le leggi locali, statali e federali applicabili. Gli sviluppatori non si assumono alcuna responsabilità e non sono responsabili di eventuali usi impropri o danni causati da questo programma.
Per trovare potenziali target, usa Fofa (simile a Shodan.io):
title="Telerik Report Server"
Prima, clona la repository:
git clone https://github.com/verylazytech/CVE-2024-4358
Successivamente scegli il tuo target e aggiungilo al file urls.txt in questo formato:
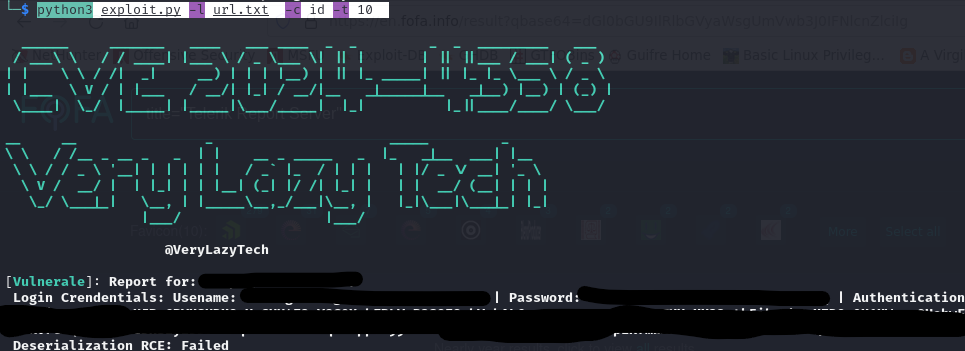
Esegui l'exploit:
python3 exploit.py -l urls.txt -c id -t 10

E il file results.txt verrà salvato nella cartella. Ora tutto quello che devi fare è connetterti con le credenziali e cercare stringhe di connessione interessanti per accedere al DB.

