usestrix/strix
Strumento open-source di penetration testing con intelligenza artificiale per individuare e correggere le vulnerabilità della tua app.





[!TIP] Novità! Strix si integra perfettamente con GitHub Actions e le pipeline CI/CD. Scansiona automaticamente le vulnerabilità a ogni pull request e blocca il codice non sicuro prima che raggiunga la produzione - Inizia senza alcuna configurazione.
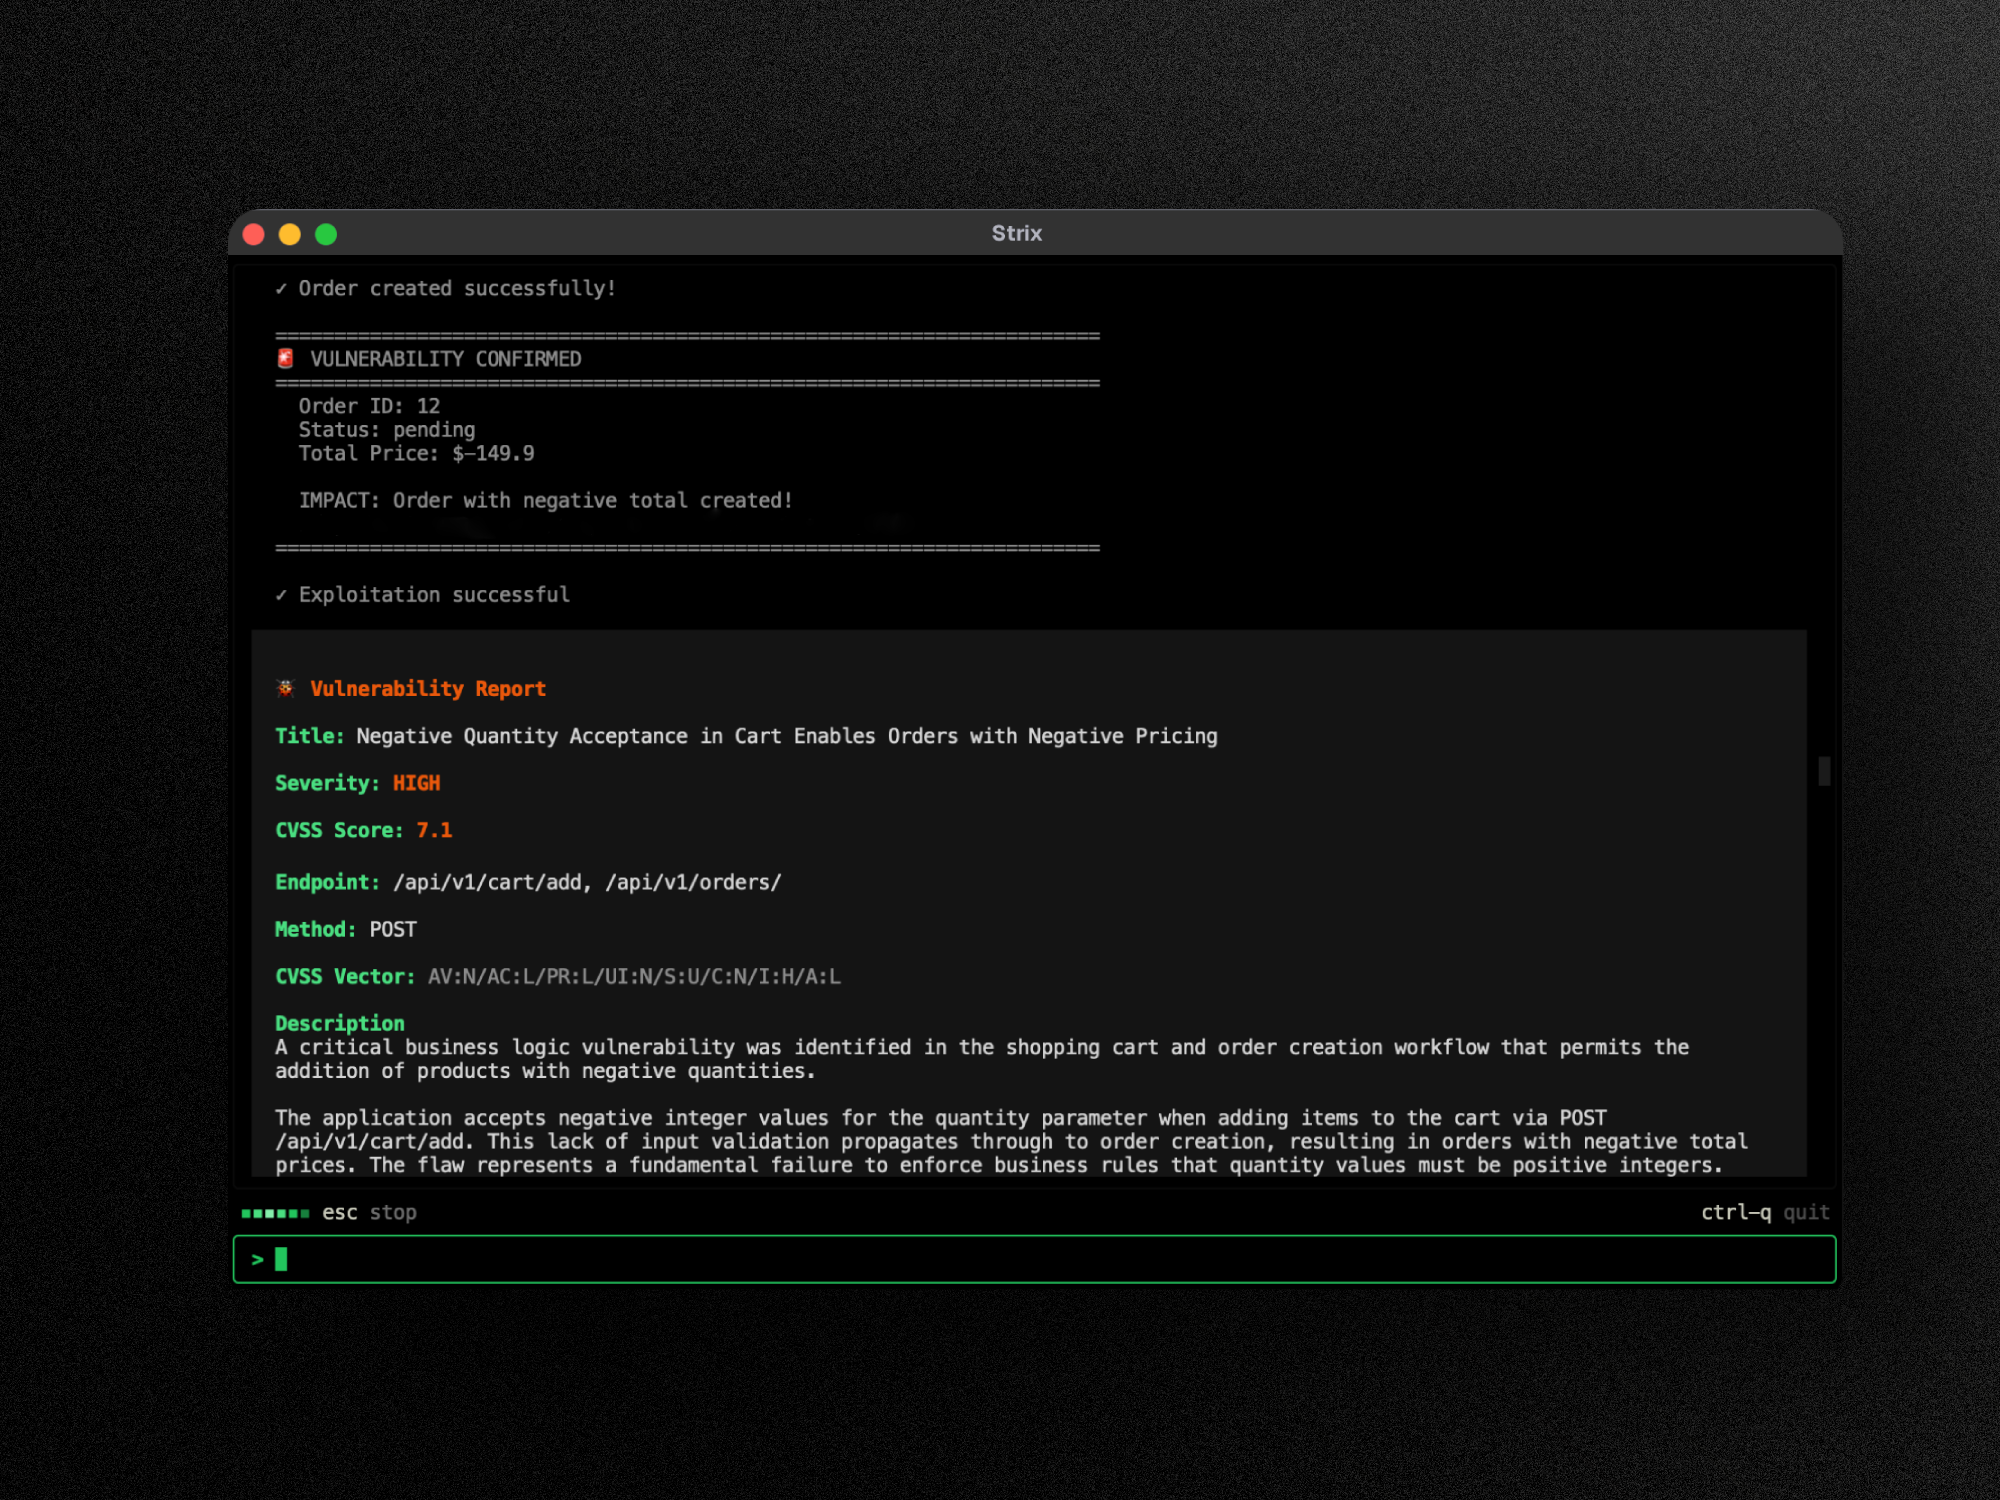
Strix è un agente autonomo di AI per il penetration testing che agisce proprio come un vero hacker: esegue il tuo codice dinamicamente, trova le vulnerabilità e le convalida tramite veri proof-of-concept. Progettato per sviluppatori e team di sicurezza che necessitano di test di sicurezza rapidi e accurati, senza l'overhead del pentesting manuale o i falsi positivi degli strumenti di analisi statica.
Capacità principali:
Prerequisiti:
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] La prima esecuzione scarica automaticamente l'immagine Docker della sandbox. I risultati vengono salvati in
strix_runs/<run-name>
Prova la piattaforma full-stack di penetration testing Strix su app.strix.ai - registrati gratuitamente, collega i tuoi repository e domini e avvia un pentest in pochi minuti.
Ottieni la stessa esperienza Strix con controlli di livello enterprise: SSO (SAML/OIDC), report di penetration testing personalizzati pronti per la compliance (SOC 2, ISO 27001, PCI DSS), supporto dedicato e SLA, opzioni di deployment personalizzate (VPC o self-hosted), supporto ai modelli BYOK e agenti AI di pentesting su misura ottimizzati per il tuo ambiente.
Strix è agent-ready. Dai a Claude Code, Cursor, Codex o a qualsiasi agente compatibile con SKILL.md la capacità di eseguire pentest, correggere i risultati e configurare la scansione CI:
npx skills add usestrix/strix
Questo installa nove skill per eseguire pentest, correggere i risultati e la scansione CI, su codice, web app, API e OWASP Top 10. Gli agenti possono usare la CLI locale o il cloud gestito con lo stesso engine.
Consulta AGENTS.md per il riferimento rapido, docs.strix.ai/llms.txt per la CLI e docs.app.strix.ai per l'API.
Gli agenti Strix sono dotati di un toolkit offensivo completo - gli stessi strumenti usati dai penetration tester professionisti e dagli ethical hacker:
Strix identifica, convalida e sfrutta un'ampia gamma di vulnerabilità di sicurezza in tutto l'OWASP Top 10 e oltre:
Orchestrazione multi-agente avanzata per un penetration testing automatizzato completo:
Ogni scansione scrive i risultati su disco mentre è in esecuzione. Visualizzali in una dashboard locale con un singolo comando:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
La dashboard mostra i risultati, una mappa live del team di agenti e le esecuzioni passate. Nulla lascia la tua macchina e la UI viene distribuita già compilata. strix view si associa a 127.0.0.1 e stampa un link con token che concede l'accesso all'esecuzione, quindi condividilo con cautela.
Consulta la documentazione del viewer per le opzioni e per raggiungere il viewer da un'altra macchina.
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
Punta Strix a un contratto API e testerà ogni endpoint dichiarato invece di doverli scoprire tramite crawling. Abbina la spec all'URL di base live così l'agente sa dove inviare il traffico:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
Consulta il riferimento CLI per ogni opzione, incluse modalità di scansione, ambito del diff, file di istruzioni e budget.
Esegui Strix in modo programmatico senza UI interattiva usando il flag -n/--non-interactive - perfetto per server e job automatizzati. La CLI stampa i risultati delle vulnerabilità in tempo reale e il report finale prima di uscire. Esce con codice diverso da zero quando vengono trovate vulnerabilità.
strix -n --target https://your-app.com
Strix può essere aggiunto alla tua pipeline per eseguire un test di sicurezza sulle pull request con un workflow GitHub Actions leggero:
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] Nelle esecuzioni CI sulle pull request, Strix limita automaticamente le revisioni rapide ai file modificati, ed è per questo che il checkout sopra recupera la cronologia completa. Consulta la documentazione CI/CD per i dettagli.
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
[!NOTE] Strix salva automaticamente la tua configurazione in
~/.strix/cli-config.json, così non devi reinserirla a ogni esecuzione. Consulta il riferimento di configurazione per ogni variabile d'ambiente.
Invece di una chiave API a consumo, puoi eseguire Strix con il tuo abbonamento ChatGPT Plus/Pro:
strix auth login chatgpt             # sign in with your ChatGPT account
export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix auth status                    # show the active sign-in, or logout to forget it
strix cloudEsegui le scansioni su app.strix.ai dal terminale, senza Docker o chiave LLM:
strix cloud login                                  # browser sign-in, one credential per install
strix cloud scans start --source . --yes --wait    # scan local code, approving the upload
strix cloud scans start --engagement-type live_test --domain-ids <uuid> --wait
strix cloud vulns list --severity critical
Ogni operazione della REST API ha un comando corrispondente strix cloud <resource> <verb>. Esegui strix cloud per elencare le risorse e aggiungi help a una risorsa per elencarne i verbi. L'output è JSON quando stdout non è un terminale o quando passi --json. I download binari sono l'eccezione: reindirizza i byte grezzi oppure combina --output FILE --json per i metadati del download.
Consulta la documentazione della CLI cloud per scope, workspace, fatturazione e opzioni di upload del sorgente.
Strix può connettersi ai server Model Context Protocol (MCP) che elenchi ed esporre i loro strumenti all'agente durante un'esecuzione. Crea ~/.strix/mcp-servers.json con una lista JSON di server stdio locali o server http remoti:
[
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
Gli strumenti di ogni server sono namespaced con name, ad esempio github_list_issues. Consulta la documentazione MCP per lo schema completo, il filtraggio degli strumenti e i server stdio.
Modelli consigliati per i migliori risultati:
openrouter/z-ai/glm-5.3 (la scelta predefinita)openai/gpt-5.4anthropic/claude-sonnet-4-6vertex_ai/gemini-3-pro-previewdeepseek/deepseek-v4-promoonshot/kimi-k3Consulta la documentazione sui provider LLM per tutti i provider supportati, inclusi Vertex AI, Bedrock, Azure e i modelli locali.
La documentazione completa è disponibile su docs.strix.ai - incluse guide dettagliate per l'uso, le integrazioni CI/CD, le skill e la configurazione avanzata.
Accogliamo con favore contributi di codice, documentazione e nuove skill - consulta la nostra Guida alla contribuzione per iniziare oppure apri una pull request/issue.
Hai domande? Hai trovato un bug? Vuoi contribuire? Unisciti al nostro Discord!
Ti piace Strix? Dacci una ⭐ su GitHub!
Strix si basa sull'incredibile lavoro di progetti open-source come LiteLLM, Caido, Nuclei, Playwright e Bubble Tea. Un enorme ringraziamento ai loro maintainer!
[!WARNING] Solo uso autorizzato. Strix testa attivamente i target verso cui lo indirizzi, quindi eseguilo solo contro sistemi che possiedi o per cui hai un'autorizzazione esplicita e scritta a testare, e resta nell'ambito concordato. I test non autorizzati sono illegali nella maggior parte delle giurisdizioni. Sei l'unico responsabile di ottenere l'autorizzazione e di rispettare la legge. Strix è fornito "così com'è", senza garanzie né responsabilità per uso improprio.