 usbarmory/gotee
Ambiente di esecuzione attendibile Go (TEE)

Il framework GoTEE implementa l'istanziazione concorrente di unikernel basati su TamaGo in modalità privilegiata e non privilegiata, che interagiscono tra loro tramite la modalità monitor e chiamate di sistema personalizzate.
Con queste capacità, GoTEE implementa ambienti di esecuzione fidati (TEE) basati su TamaGo, portando la sicurezza della memoria di Go, la convenienza e le capacità all'esecuzione bare metal all'interno di ARM TrustZone Secure World o di RISC-V Supervisor Execution Environments.
GoTEE può supervisionare Trusted Applet freestanding basate su puro Go, Rust o C, che implementano l'API GoTEE, così come qualsiasi sistema operativo in grado di funzionare in ARM TrustZone Normal World o in modalità S di RISC-V, come Linux.
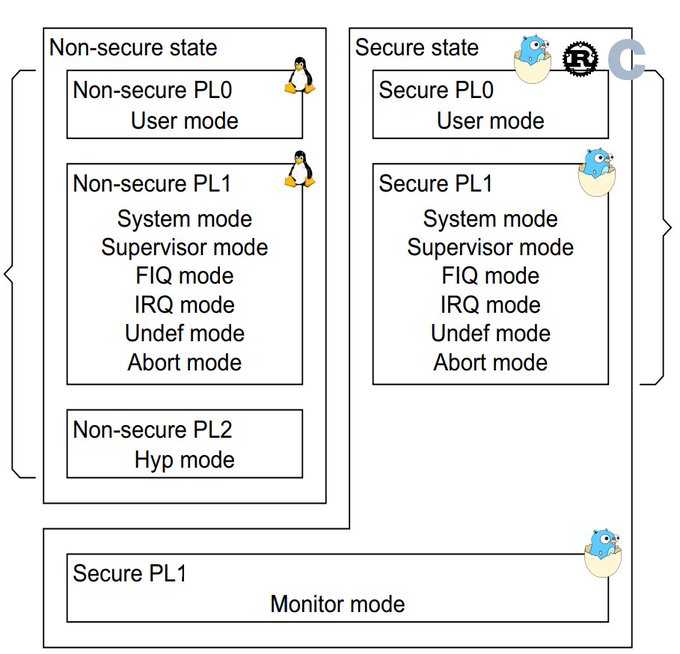
Contesti di esecuzione isolati per la modalità utente ARM, TrustZone Normal World o modalità Supervisor RISC-V
API per l'implementazione del Trusted OS (Syscall, JSON-RPC e gestori di eccezioni)

La documentazione principale, che include un tutorial, è disponibile sulla wiki del progetto.
La documentazione dell'API del pacchetto è disponibile su pkg.go.dev.
La seguente tabella riassume i SoC e le board attualmente supportati.
| SoC | Scheda | Pacchetto SoC | Pacchetto scheda |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
Nella nomenclatura TEE, l'unikernel privilegiato è comunemente indicato come Trusted OS, mentre quello non privilegiato rappresenta un Trusted Applet.
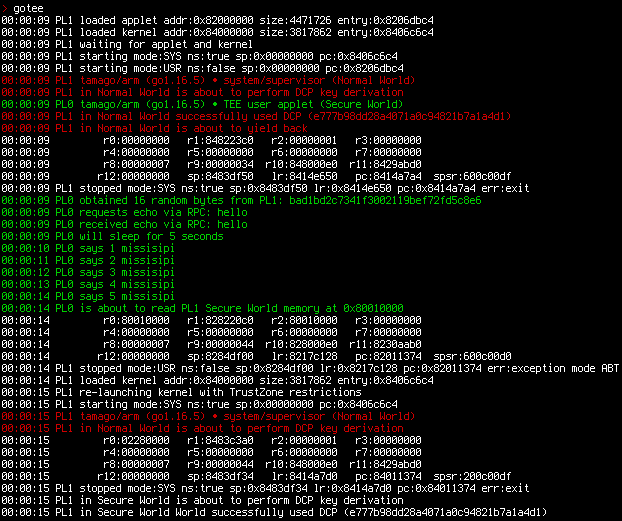
L'esempio GoTEE dimostra il funzionamento concorrente di unikernel Go che agiscono come Trusted OS, Trusted Applet e Main OS.
[!WARNING] Il Main OS può essere qualsiasi OS "ricco" (es. Linux); TamaGo è usato semplicemente per un esempio autonomo. Lo stesso vale per il Trusted Applet, che può essere qualsiasi applicazione bare metal in grado di funzionare in modalità utente e di implementare l'API GoTEE, come programmi C o Rust freestanding.
Un esempio in Rust può essere usato sostituendo
trusted_applet_gocontrusted_applet_rustin fase di compilazione.
La combinazione di Trusted OS/applet di esempio esegue test di base dell'esecuzione concorrente di tre unikernel TamaGo a diversi livelli di privilegio:
Il Main OS cede il controllo con una chiamata al monitor.
Il Trusted Applet dorme per 5 secondi prima di tentare di leggere la memoria del Trusted OS, il che innesca un'eccezione gestita dal supervisor che termina il Trusted Applet.
L'interfaccia syscall di GoTEE è implementata per la comunicazione tra Trusted OS e Trusted Applet.
Quando viene avviata sulla USB armory Mk II, l'applicazione di esempio è raggiungibile via SSH attraverso Ethernet over USB (protocollo ECM, supportato su host Linux e macOS):
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
L'esempio può essere avviato con il comando gotee, che genera il Main OS due
volte per dimostrarne il comportamento prima e dopo l'attivazione delle restrizioni
TrustZone, utilizzando periferiche hardware reali.
Inoltre, il comando linux può essere usato per avviare l'
immagine base Debian di USB armory
come Main OS Non-secure.
[!NOTE] Solo le release >= 20211129 dell'immagine base Debian di USB armory sono supportate per il funzionamento Non-secure.