
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-39713 — Exploit proof-of-concept per CVE-2024-39713, una vulnerabilità di Server-Side Request Forgery (SSRF) nell'endpoint webhook Twilio di Rocket.Chat. Include template Python e Nuclei per i test. | Kitploit
Strumenti/GitHubGitHub/typical-pashochek/cve-2024-39713
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHubtypical-pashochek/cve-2024-39713

CVE-2024-39713

Exploit proof-of-concept per CVE-2024-39713, una vulnerabilità di Server-Side Request Forgery (SSRF) nell'endpoint webhook Twilio di Rocket.Chat. Include template Python e Nuclei per i test.

Vedi Repository
5221 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-39713: Rocket.Chat SSRF PoC

Descrizione

Una Server-Side Request Forgery (SSRF) colpisce l'endpoint webhook Twilio di Rocket.Chat prima della versione 6.10.1.

Link:

  • https://nvd.nist.gov/vuln/detail/CVE-2024-39713
  • https://hackerone.com/reports/1886954

Utilizzo

pip install -r requirements.txt
python3 CVE-2024-39713.py -u [Rocket.Chat URL] -t [SSRF target]
nuclei -t CVE-2024-39713.yaml -u [Rocket.Chat URL]

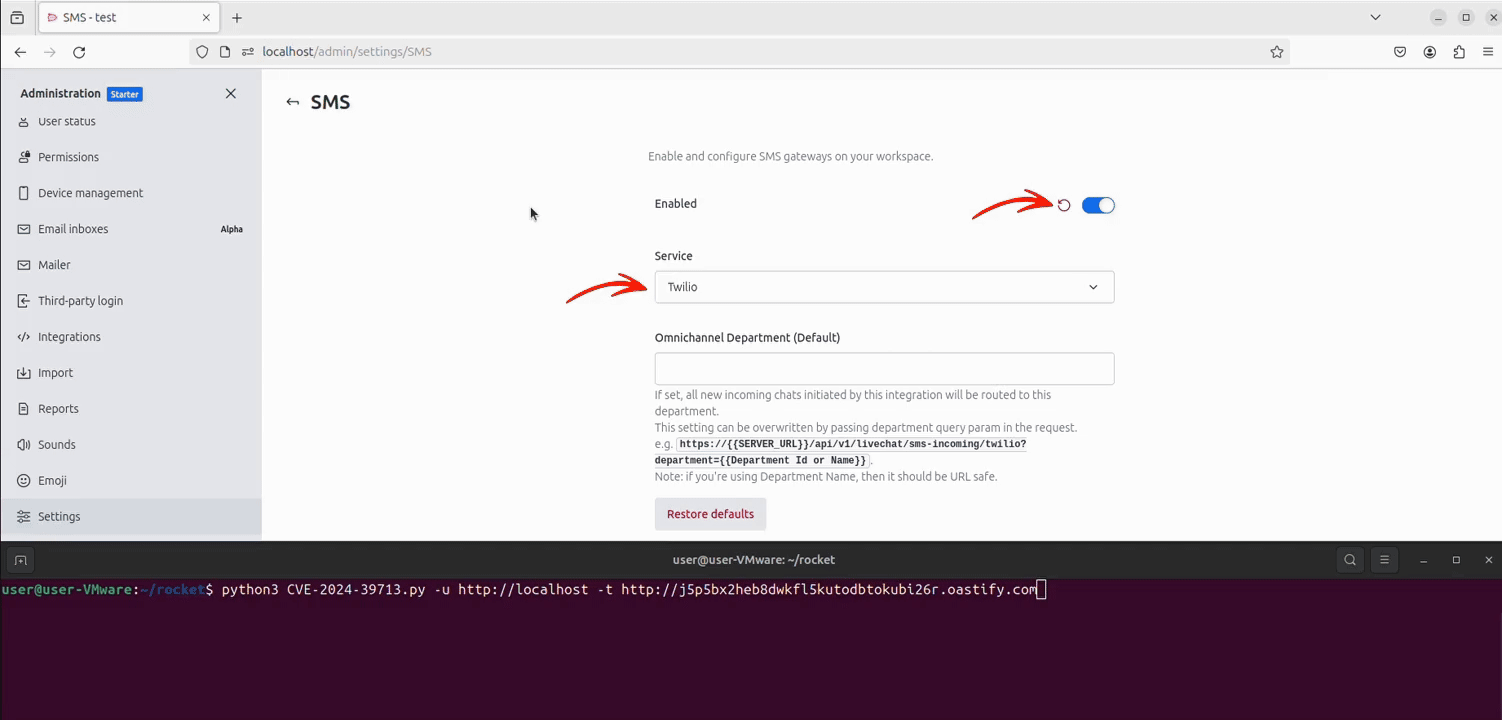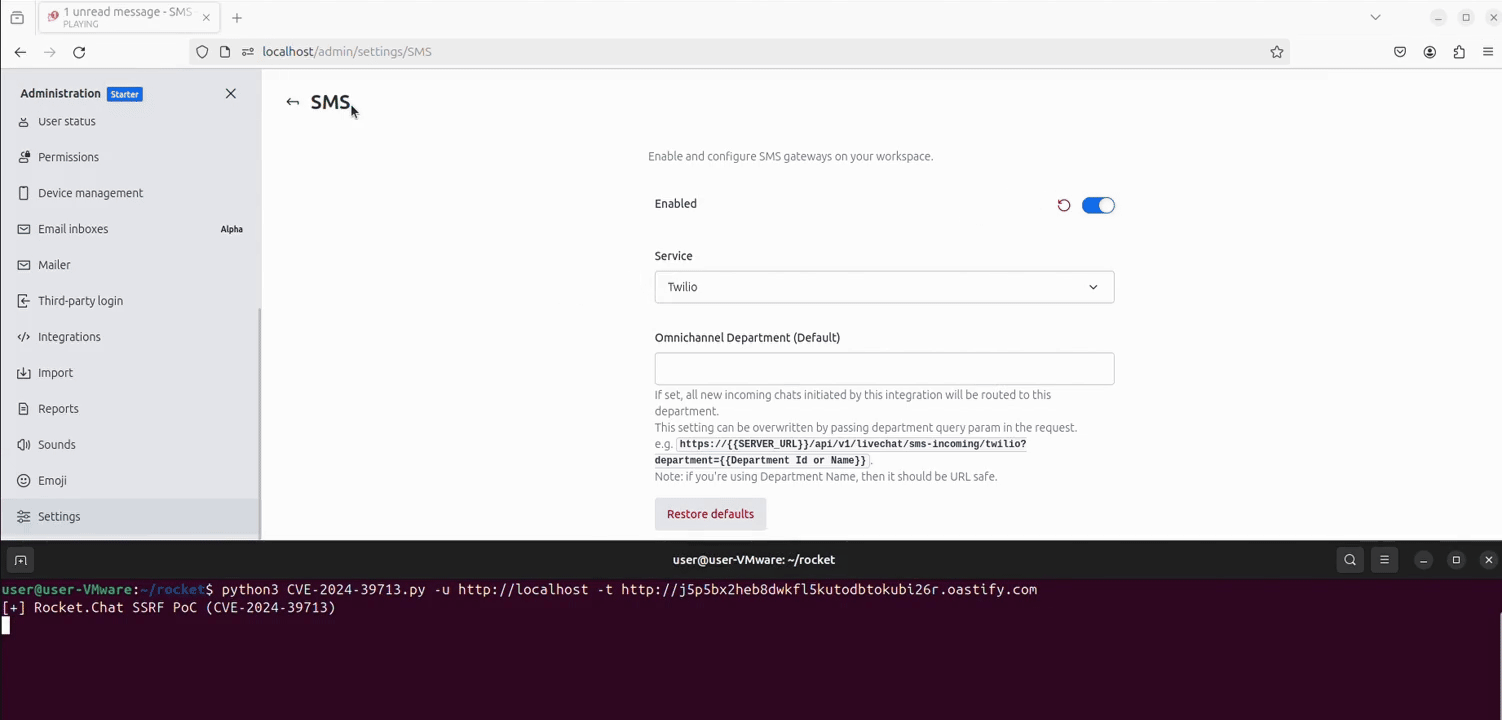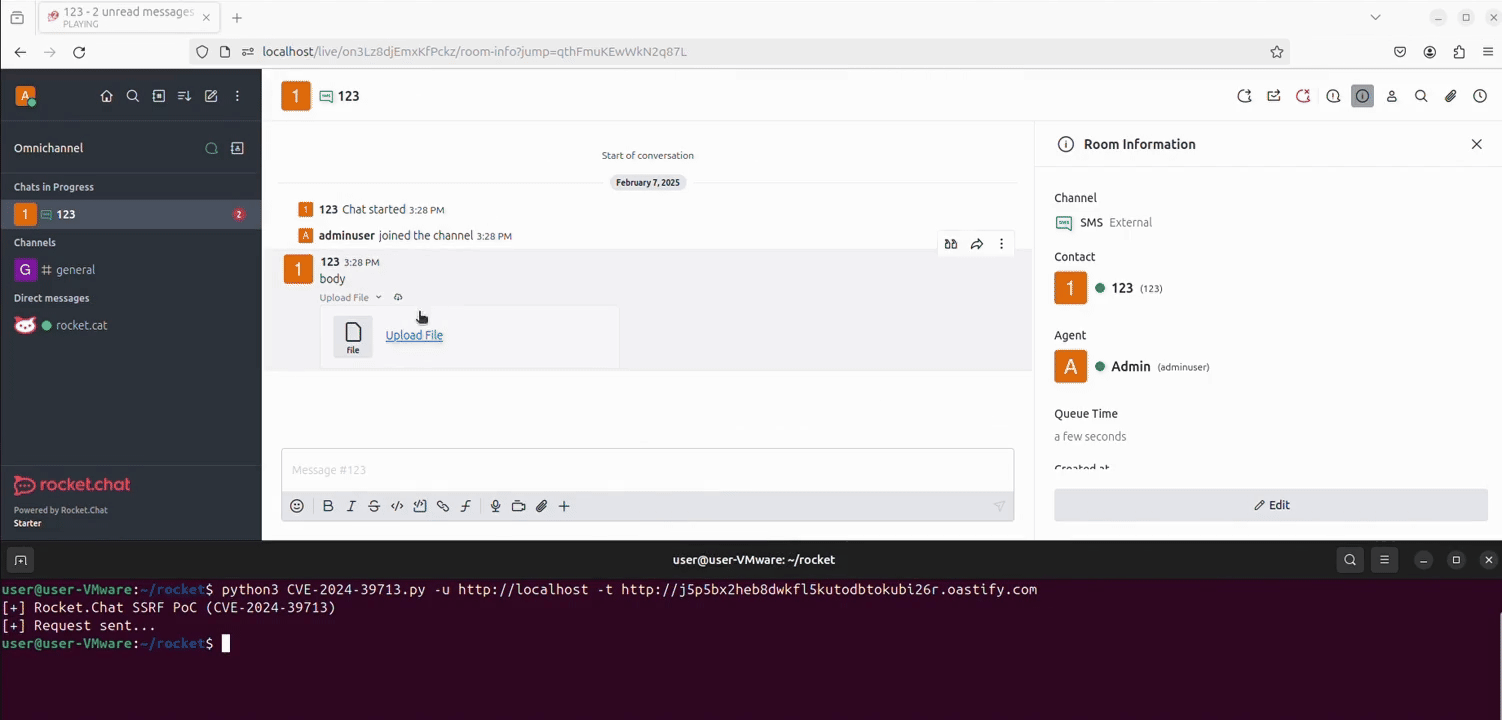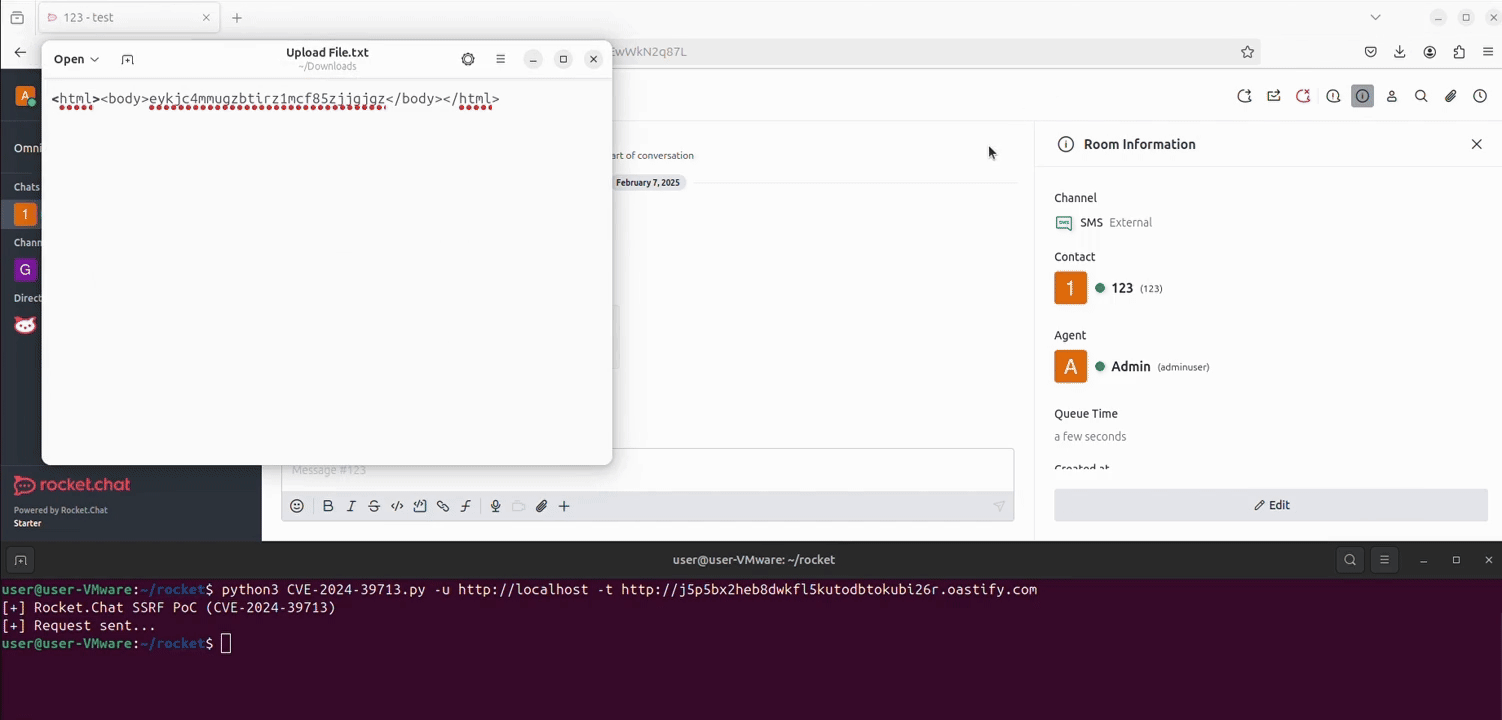
Demo

Disclaimer

Questa Proof of Concept è fornita esclusivamente a scopo educativo e di ricerca. È pensata per aiutare i professionisti della sicurezza, gli sviluppatori e i ricercatori a comprendere e mitigare le vulnerabilità.

L'autore non è responsabile per qualsiasi uso improprio, danno o conseguenza legale derivante dall'uso di questa PoC.

Scarica lo strumento