 trycatchhcf/dumpsterfire

"Security Incidents In A Box!" Uno strumento modulare, basato su menu, multipiattaforma, per creare eventi di sicurezza personalizzati, distribuiti e con ritardo temporale. Crea facilmente catene di eventi personalizzate per esercitazioni Blue & Red Team e mappatura di sensori/avvisi. I Red Team possono creare incidenti esca, distrazioni e esche per supportare e scalare le loro operazioni. Costruisci sequenze di eventi ("narrative") per simulare scenari realistici e generare i corrispondenti artefatti di rete e filesystem.
DumpsterFire Toolset - "Incidenti di sicurezza in una scatola!"
(Aggiornamento 27/05/2020: Sì, migrerò tutti i miei progetti Github a Python3 durante l'estate 2020.)
Il DumpsterFire Toolset è uno strumento modulare, guidato da menu, multipiattaforma per costruire eventi di sicurezza ripetibili, ritardati nel tempo e distribuiti. Crea facilmente catene di eventi personalizzati per esercitazioni Blue Team e mappatura di sensori/alert. I Red Team possono creare incidenti esca, distrazioni e esche per supportare e scalare le loro operazioni. Trasforma le esercitazioni cartacee da tavolo in eventi "live fire" controllati. Costruisci sequenze di eventi ("narrative") per simulare scenari realistici e generare i corrispondenti artefatti di rete e filesystem.
Il toolset è progettato per essere dinamicamente estensibile, permettendoti di creare i tuoi Fires (moduli evento) da aggiungere alla collezione inclusa di Fires del toolset. Basta scrivere il tuo modulo Fire e inserirlo nella directory FireModules. Il toolset DumpsterFire rileverà automaticamente i tuoi Fires personalizzati all'avvio e li renderà disponibili per l'uso.
Joe Gervais (TryCatchHCF)
Red Team e Blue Team sono tipicamente sovraccarichi. Manca un modo per scalare le capacità di ciascun team, fornendo attività Red Team più efficaci ed esercitazioni Blue Team / Purple Team più realistiche (e utili). L'automazione in soccorso! Il DumpsterFire Toolset è una soluzione multipiattaforma guidata da menu che ti permette di creare facilmente incidenti di sicurezza personalizzati combinando eventi modulari e concatenati in una narrativa coerente. Quelle raccolte di eventi (DumpsterFires) possono poi essere eseguite come processi automatizzati con ritardo temporale. (Possono anche essere attivati immediatamente, ovviamente.)
Il risultato? Mentre sei in riunione o ti godi la vita, il tuo DumpsterFire aspetta il suo trigger data-ora per attivarsi. In un impegno Red Team, mentre stai sfruttando quel servizio esposto su un server B2B dimenticato, i tuoi DumpsterFires clonati e sincronizzati stanno illuminando il SIEM dell'organizzazione bersaglio su una sottorete lontana, distraendo il loro team di risposta. I Blue Team possono trasformare esercitazioni cartacee da tavolo in eventi "live fire", con catene di eventi DumpsterFire controllate e pre-approvate per attivare sensori e alert, e addestrare i propri analisti utilizzando il loro ambiente operativo reale. Le operazioni Purple Team possono ora eseguire catene di eventi metodiche e ripetibili per mappare coerentemente la loro postura di sensori e allerte. Puoi generare scenari innovativi per testare e addestrare i tuoi team, anticipando lo spazio delle minacce per essere preparati a contingenze di sicurezza.
Ti sei mai chiesto come risponderebbe il tuo Blue Team all'attività del bot Mirai sulla tua rete interna? Ora puoi scoprirlo! (Non preoccuparti, il modulo Fire del bot Mirai non effettua pivot, ma utilizza gli stessi nomi utente e password per forzare brute-force sessioni telnet sulla rete bersaglio.)
Non hai un Red Team ma desideri un modo semplice per eseguire esercitazioni controllate, ripetibili e personalizzate contro tutti i team di turno del SOC? Fatto!
Vorresti supportare un impegno Red Team contro un team remoto distante 7 fusi orari, senza svegliarti alle 3:00? Premi il pulsante snooze!
Hai mai voluto fare un rickroll simultaneo a tutti i sistemi dei tuoi avversari durante la tua esercitazione annuale di cyberwarfare? "Never gonna let you down!"
Vedi esempi di DumpsterFires qui sotto. E naturalmente la sezione Shenanigans.
Vedi le mie slide di CactusCon 2017 (incluse nel progetto). Le slide sono scritte per essere autonome, fornendo background, approcci, casi d'uso specifici e altro ancora. Metteranno tutto in contesto, e non ti faranno addormentare. A meno che non ti facciano addormentare, nel qual caso probabilmente avevi bisogno di riposo comunque, quindi in realtà ne usciamo tutti vincenti.
DumpsterFire crea un log degli eventi con timbro data-ora in modo che i team Red e Blue possano coordinare e tracciare gli eventi, correlarli a ciò che è stato rilevato (o non rilevato) dai tuoi sensori, quali alert si sono attivati o meno, ecc. Permette inoltre ai team di confermare quali eventi facevano parte della tua operazione/esercitazione, tenendo tutti fuori dai guai. Tutto il tracciamento data-ora è eseguito in UTC, quindi le tue operazioni globali possono essere facilmente correlate senza preoccuparsi di conversioni tra fusi orari e linee internazionali del cambio data.
I log degli eventi con timbro data-ora generati automaticamente forniscono anche un valore aggiunto senza sforzo ai tuoi impegni. Genera una collezione di DumpsterFires per i tuoi impegni con i clienti, personalizzati per le loro superfici di attacco. Alla fine delle tue operazioni puoi consegnare i log come deliverable bonus Purple Team al tuo cliente per analisi post-impegno.
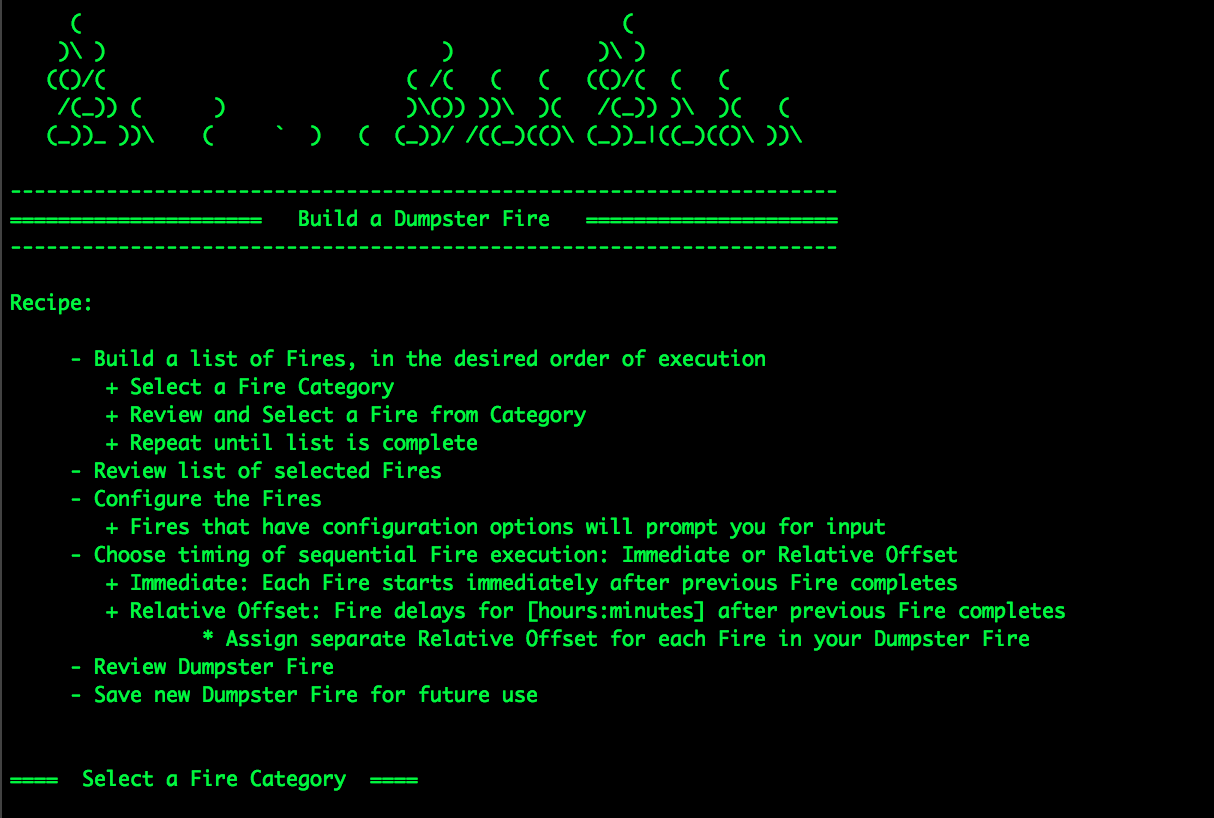
Il flusso di lavoro del toolset DumpsterFire è progettato per essere user-friendly e robusto. Tutto può essere fatto dallo script dumpsterFireFactory.py guidato da menu. Avvia lo script e lo strumento ti guiderà passo dopo passo. Puoi iniziare esplorando i moduli Fire esistenti e i DumpsterFires salvati. Quando sei pronto per creare i tuoi DumpsterFires, lo strumento ti condurrà attraverso il flusso di lavoro per portare a termine il lavoro. Infine sarà il momento di accendere il tuo DumpsterFire. Dopo aver selezionato il DumpsterFire desiderato, rivedrai i moduli Fire e le impostazioni del DumpsterFire. Se tutto sembra a posto, accendilo!
Quando stai costruendo un DumpsterFire, dopo aver scelto tutti i moduli Fire che desideri includere, lo strumento scorrerà l'elenco dei Fires. Se un Fire ha opzioni per impostazioni personalizzate, lo strumento chiamerà il metodo Configure() di quel Fire per presentarti i prompt per le sue impostazioni (ad esempio l'indirizzo IP di una rete bersaglio).
Una volta che tutti i Fires sono stati configurati, ti verrà quindi data l'opzione di assegnare ritardi temporali individuali ai tuoi Fires. Questo permette al DumpsterFire di imitare meglio le operazioni reali quando esegue la sua catena di eventi. Ad esempio, il primo Fire potrebbe visitare vari siti Web di hacking, il Fire successivo scarica alcuni strumenti di hacking comuni prima di lanciare il terzo Fire che inizia a scansionare la rete locale. Se tutto ciò accadesse in pochi secondi l'uno dall'altro, nessun analista SOC crederebbe che fosse un umano. Aggiungendo diversi minuti o addirittura ore tra questi eventi, crei una catena di eventi più realistica.
Dopo che tutti i Fires sono stati configurati e assegnati ritardi individuali opzionali, ti verrà chiesto di dare un nome al tuo DumpsterFire. Non usare spazi o caratteri speciali strani, attieniti a lettere, numeri, trattini bassi e trattini.
Voilà! Hai appena creato il tuo primo DumpsterFire. È ora di accenderne uno!
Quando sei pronto per accendere un DumpsterFire, lo strumento mostrerà prima le impostazioni del DumpsterFire. Se tutto sembra a posto, ti verrà chiesto se desideri assegnare un ritardo data-ora prima dell'accensione. Tutta l'elaborazione data-ora è fatta in UTC per garantire un'esecuzione coerente indipendentemente dalla posizione di esecuzione del tuo DumpsterFire. Altrimenti puoi rifiutare il ritardo data-ora e l'esecuzione inizierà immediatamente dopo la conferma finale.
