
Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!
CVE-2023-25690 — Exploit proof-of-concept per HTTP Request Smuggling CVE-2023-25690 in Apache mod_proxy. Include ambiente di laboratorio con Docker, walkthrough BurpSuite e bypass dei controlli di accesso proxy per raggiungere endpoint admin interni. | Kitploit
Exploit proof-of-concept per HTTP Request Smuggling CVE-2023-25690 in Apache mod_proxy. Include ambiente di laboratorio con Docker, walkthrough BurpSuite e bypass dei controlli di accesso proxy per raggiungere endpoint admin interni.
Alcune configurazioni di mod_proxy su Apache HTTP Server dalla versione 2.4.0 alla 2.4.55 consentono attacchi HTTP Request Smuggling (tecnica di attacco che interferisce con il processo con cui il sito web gestisce le sequenze di richieste HTTP ricevute da uno o più utenti).
Queste configurazioni risultano vulnerabili quando mod_proxy è abilitato insieme ad alcune forme di RewireRule o ProxyPassMatch, in cui un attaccante remoto può sfruttare la vulnerabilità per aggirare le misure di controllo degli accessi sul server proxy, autorizzando così URL indesiderati verso il server di origine.
Questa vulnerabilità consente a un attaccante di prendere di mira e accedere alle applicazioni interne nascoste dal proxy, con possibile accesso non autorizzato, perdita di dati o ulteriore compromissione del sistema.
Sperimentazione di CVE-2023-25690
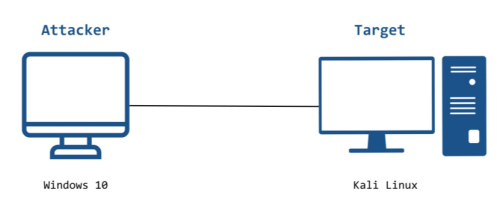
Utilizzo di una macchina Windows come macchina attaccante.
Il backend-server e il proxy-server sono implementati tramite Docker su una macchina Kali Linux.
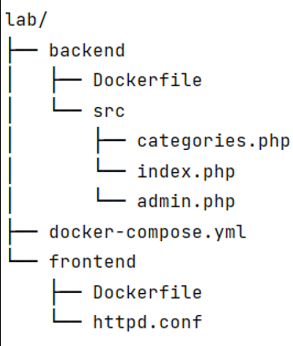
Struttura dei file del lab:
Modello di sperimentazione
Indirizzo IP della macchina Windows 10: 192.168.1.177
Indirizzo IP della macchina Kali Linux: 192.168.27.139
Indirizzo IP del Backend-Server: 172.18.0.2
Indirizzo IP del Proxy-Server: 172.18.0.3
Quando la macchina Windows 10 accede all'Apache HTTP Server ospitato sulla macchina Kali sulla porta 80, il traffico viene inoltrato alla porta 80 del Proxy-Server e quindi al Backend-Server attraverso la porta 8080.
Requisiti di sistema
Macchina attaccante:
Sistema operativo Windows 10
Strumenti installati: Pycharm, BurpSuite, VScode
Utilizzare il browser FireFox e installare l'estensione FoxyProxy per configurare il proxy
Macchina vittima:
Installare strumenti e servizi: Docker, Tcpdum
Configurare il Docker File (vedi appendice)
Obiettivo dell'attacco: sfruttare la vulnerabilità HTTP Request Smuggling per aggirare le restrizioni del server proxy e accedere alla funzione nascosta nella pagina admin.php
Implementazione della sperimentazione:
Utilizzare BurpSuite Community configurato come proxy per intercettare e modificare le richieste.
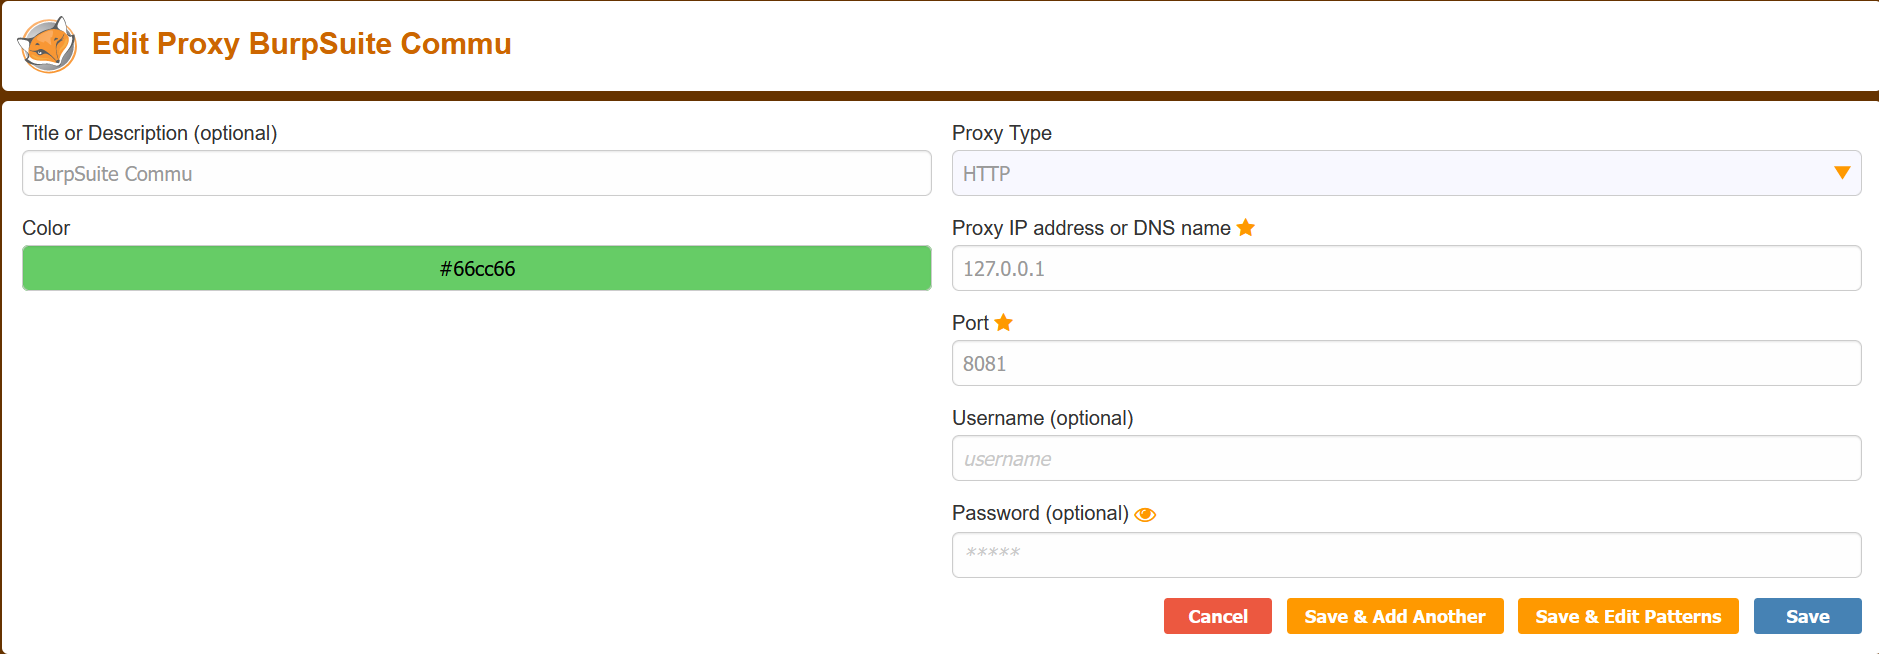
Nel browser, installare l'estensione FoxyProxy e aggiungere le informazioni sul proxy:
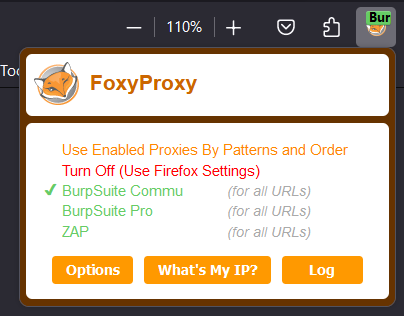
Attivare FoxyProxy nella barra degli strumenti (nella sezione estensioni del browser) passando da Turn Off a BurpSuite Commu:
In BurpSuite, impostare Intercept su on per intercettare i pacchetti:
Sulla macchina Kali, usare il comando cd per spostarsi nella cartella del lab contenente il file docker-composer.yml ed eseguire docker composer con il comando: docker-composer up --build