
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
honeypotscan — Scanner gratuito di token honeypot per Ethereum, Polygon e Arbitrum. Rileva i token truffa prima di acquistarli. Analisi istantanea degli smart contract utilizzando 13 pattern specializzati. Nessuna chiave API, nessun limite, 100% gratuito. Costruito con Next.js 16 e Cloudflare Workers. | Kitploit
Strumenti/GitHubGitHub/teycir/honeypotscan
Analisi StaticaScanner di VulnerabilitàSicurezza WebPrivacyApprendimento e FormazioneSicurezza delle API
GitHubteycir/honeypotscan

honeypotscan

Vedi Repository
10186 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Sito web

Informazioni

Scanner gratuito di token honeypot per Ethereum, Polygon e Arbitrum. Rileva i token truffa prima di acquistarli. Analisi istantanea degli smart contract utilizzando 13 pattern specializzati. Nessuna chiave API, nessun limite, 100% gratuito. Costruito con Next.js 16 e Cloudflare Workers.

Condividi

Supporta lo Sviluppo

Se questo progetto aiuta il tuo lavoro, sostieni la manutenzione continua e le nuove funzionalità.

Portafoglio Donazione ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Ethereum donation QR code

Scansiona il QR code o copia l'indirizzo del portafoglio sopra.
Logo HoneypotScan

🛡️ HoneypotScan

Controlla se un token è una truffa prima di acquistare

Rilevamento honeypot gratuito, veloce e accurato per smart contract su Ethereum, Polygon e Arbitrum.

Versione Licenza Next.js React


🍯 Cosa Sono i Token Honeypot?

Diamo la caccia agli honeypot. Un token honeypot è uno smart contract malevolo progettato per rubare i tuoi soldi. Ti permette di acquistare token liberamente, ma quando provi a vendere, la transazione fallisce. I tuoi fondi rimangono intrappolati per sempre.

Come Funzionano gli Honeypot

I truffatori inseriscono logiche nascoste nel codice dello smart contract del token:

  • Blocchi alla vendita - Solo indirizzi autorizzati (il truffatore) possono vendere
  • Tasse nascoste - Una tassa di vendita del 95-100% prosciuga i tuoi token
  • Trucchi con tx.origin - Il contratto controlla se sei l'acquirente originale e blocca la rivendita
  • Blacklist dinamiche - Il tuo indirizzo viene inserito in blacklist dopo l'acquisto

I Rischi

  • 💸 Perdita totale dei fondi - Una volta intrappolati, non c'è via d'uscita
  • 🎭 Falsa legittimità - Gli honeypot spesso imitano progetti reali con siti web e social media copiati
  • ⚡ Velocità - I truffatori lanciano, pompano e abbandonano i token in poche ore
  • 📈 Minaccia crescente - Migliaia di nuovi token honeypot vengono distribuiti ogni giorno

⚠️ Importante: Questo NON è un Audit di Sicurezza Completo

HoneypotScan è specializzato solo nel rilevamento di honeypot. Non eseguiamo scansioni per:

  • Vulnerabilità di reentrancy
  • Exploit di flash loan
  • Rischi di proprietà/amministrazione
  • Rug pull di liquidità
  • Altre vulnerabilità degli smart contract

Per audit di sicurezza completi, consulta auditor professionisti. HoneypotScan risponde a una domanda: "Posso vendere questo token dopo averlo acquistato?"

✨ Funzionalità

  • 🚀 Risultati istantanei - Scansiona in 2 secondi
  • 🌐 Multi-catena - Ethereum, Polygon, Arbitrum
  • 💾 Cache intelligente - Tasso di hit della cache superiore al 95%
  • 🔒 Privacy prima di tutto - Nessun tracciamento, nessuna raccolta dati
  • 💰 100% gratuito - Nessun limite, nessuna chiave API necessaria
  • 🎯 Alta precisione - Rilevamento basato su pattern con punteggio di confidenza
  • 📱 Mobile friendly - Design responsivo funziona su qualsiasi dispositivo
  • 🛡️ Sicurezza enterprise - Intestazioni CSP, whitelist CORS, validazione input
  • 📚 Suggerimenti educativi - Impara su ogni pattern rilevato con livelli di gravità e consigli di protezione
  • 📋 Cronologia scansioni - Tieni traccia delle ultime 10 scansioni in locale per riferimento rapido
  • 🔗 Condividi risultati - Genera URL condivisibili per inviare i risultati della scansione ad altri
  • 💾 Esporta dati - Scarica i risultati della scansione come file JSON per tenere traccia

📚 Funzionalità Educative

Spiegazioni dei Pattern

Ogni pattern honeypot rilevato include contenuti educativi dettagliati:

  • Livello di gravità - Classificazione del rischio Critico, Alto o Medio
  • Come funziona - Spiegazione in linguaggio semplice della tecnica malevola
  • Consigli di protezione - Consigli pratici per evitare truffe simili

Esempio di spiegazione di un pattern:``` 🚨 tx.origin in Require Statement (CRITICAL)

How it works: Transactions are blocked unless tx.origin matches a specific address. DEX sells always fail because the router becomes the msg.sender.

Protection: tx.origin checks in access control are a major red flag.

### Cronologia delle scansioni

Le ultime 10 scansioni vengono salvate automaticamente in locale:
- Accesso rapido ai contratti scansionati in precedenza
- Nessun archivio sul server - privacy completa
- Include nome del token, simbolo e timestamp della scansione
- Funzionalità di riescansion o condivisione con un clic

### Condivisione ed esportazione

**Condividi risultati tramite URL:**```
https://honeypotscan.com#result=eyJhIjoiMHguLi4ifQ==
  • Risultati codificati nell'hash dell'URL (nessun server necessario)
  • Condividi con amici, comunità o social media
  • Il destinatario vede i dettagli completi della scansione istantaneamente

Esporta come JSON:```json { "scanner": "HoneypotScan", "version": "1.0", "scannedAt": "2026-02-01T12:00:00Z", "result": { "address": "0x...", "isHoneypot": true, "confidence": 95, "patterns": [...] } }

**Copia come testo:**```
🔍 HoneypotScan Result
════════════════════════════════════════
Token: Scam Token (SCAM)
Address: 0x...
Chain: Ethereum

Status: 🚨 HONEYPOT DETECTED
Confidence: 95%

⚠️ Patterns Found (3):
  • tx_origin_require (line 123)
  • hidden_sell_tax (line 456)
  • transfer_whitelist_only (line 789)

🎯 Casi d'uso

  • Trader - Verificano i token prima di acquistarli su DEX come Uniswap o SushiSwap
  • Investitori - Due diligence su nuovi lanci di token e presale
  • Sviluppatori - Audit di smart contract per pattern comuni di honeypot
  • Comunità - Proteggono i membri del gruppo da token truffa
  • Ricercatori - Analizzano le tendenze degli honeypot su diverse chain

📸 Come Usare

HoneypotScan offre due modalità di scansione per la massima flessibilità:

🔍 Scansiona per Indirizzo

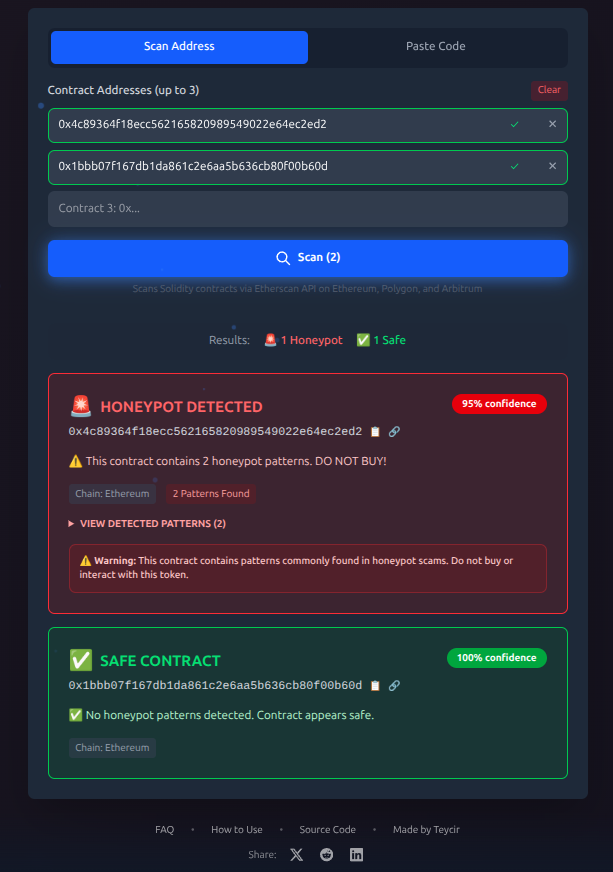
Incolla qualsiasi indirizzo di contratto per verificare se è un honeypot. Funziona con indirizzi Ethereum, Polygon e Arbitrum.

Scansione per Indirizzo Contratto

📝 Scansiona per Codice Sorgente

Hai già il codice sorgente del contratto? Incollalo direttamente per un'analisi immediata senza doverlo recuperare dalla blockchain.

Scansione per Codice Sorgente

🏗️ Architettura```

Next.js 16 (App Router) ↓ Cloudflare Workers API ↓ Cloudflare KV (Cache) ↓ TypeScript Pattern Detector ↓ Etherscan API (6 keys with rotation) ↓ Ethereum, Polygon, and Arbitrum

## 🧬 Algoritmo di rilevamento

HoneypotScan utilizza un'**analisi statica** avanzata per rilevare pattern dannosi nel codice sorgente degli smart contract. Il nostro algoritmo è progettato per un'elevata precisione minimizzando i falsi positivi.
Scarica lo strumento