http_evidence - Coppie richiesta/risposta complete con intestazioni e corpi
base_request - Dettagli completi della richiesta con query_params, cookies, headers
curl_command - Comando curl pronto all'uso
python_request_template - Script Python funzionante con libreria requests
Tracciamento dello Stato
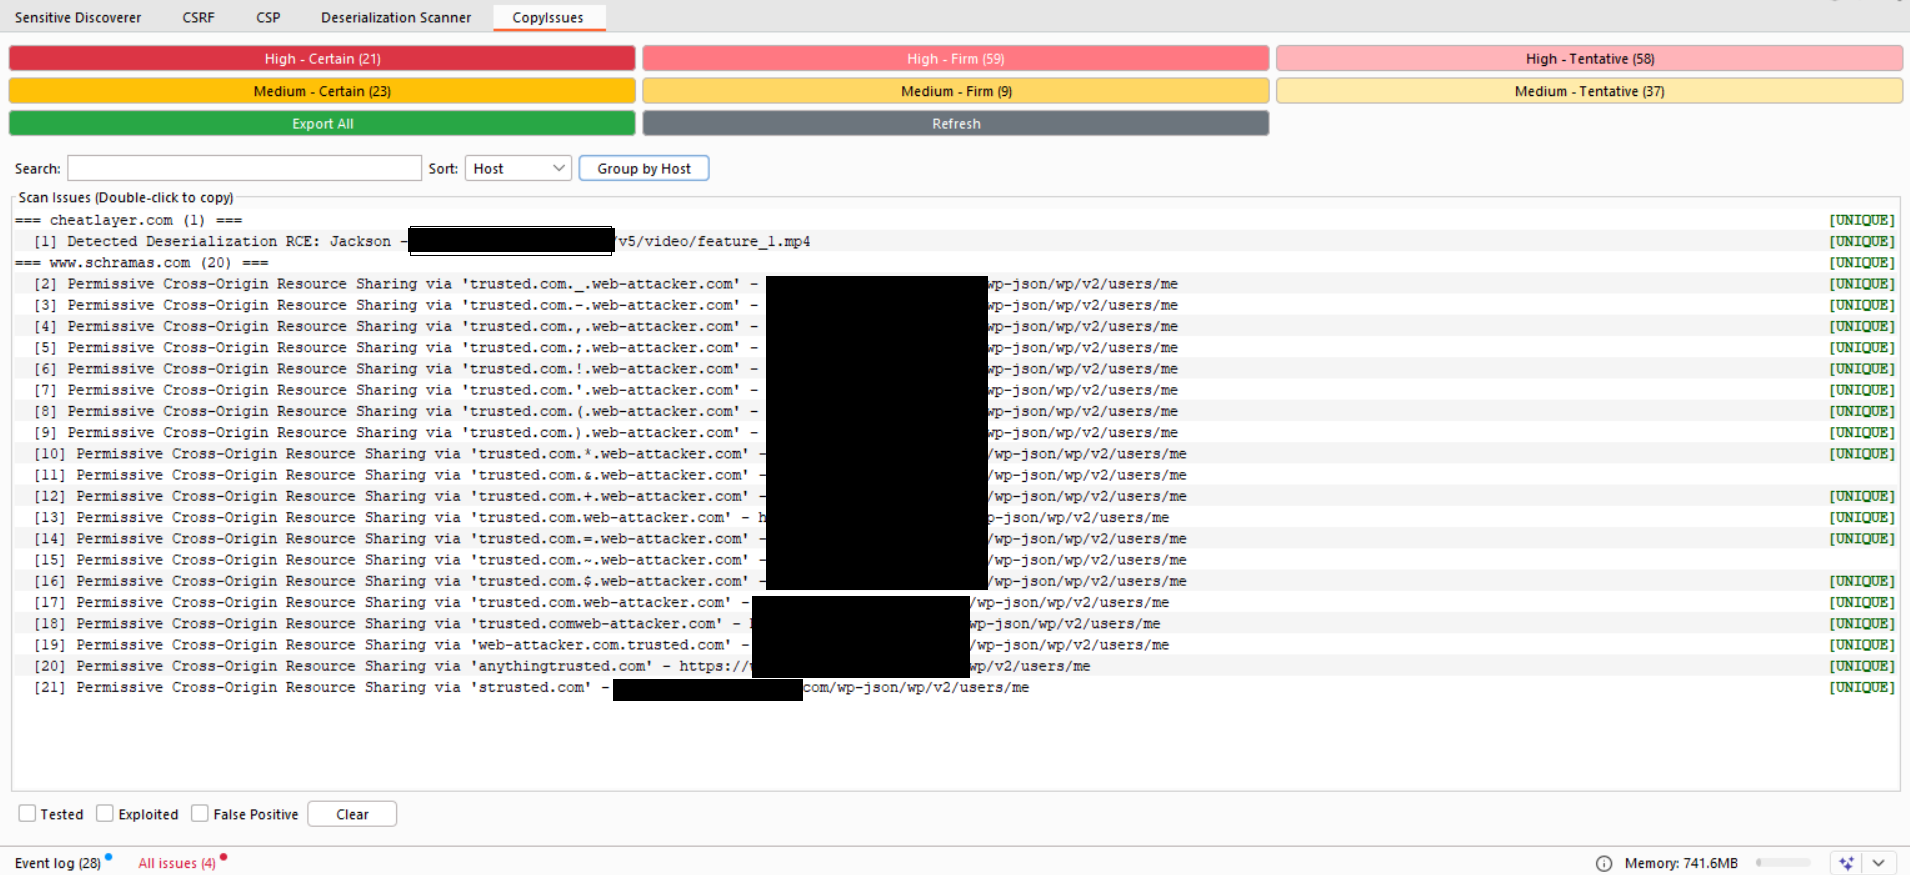
Testato: Segna i problemi che hai testato manualmente
Sfruttato: Segna le vulnerabilità sfruttate con successo
Falso Positivo: Segna i problemi che sono falsi positivi
Cancella: Rimuovi tutti i flag di stato per il problema selezionato
Lo stato persiste tra i riavvii di Burp
Rilevamento dei Duplicati
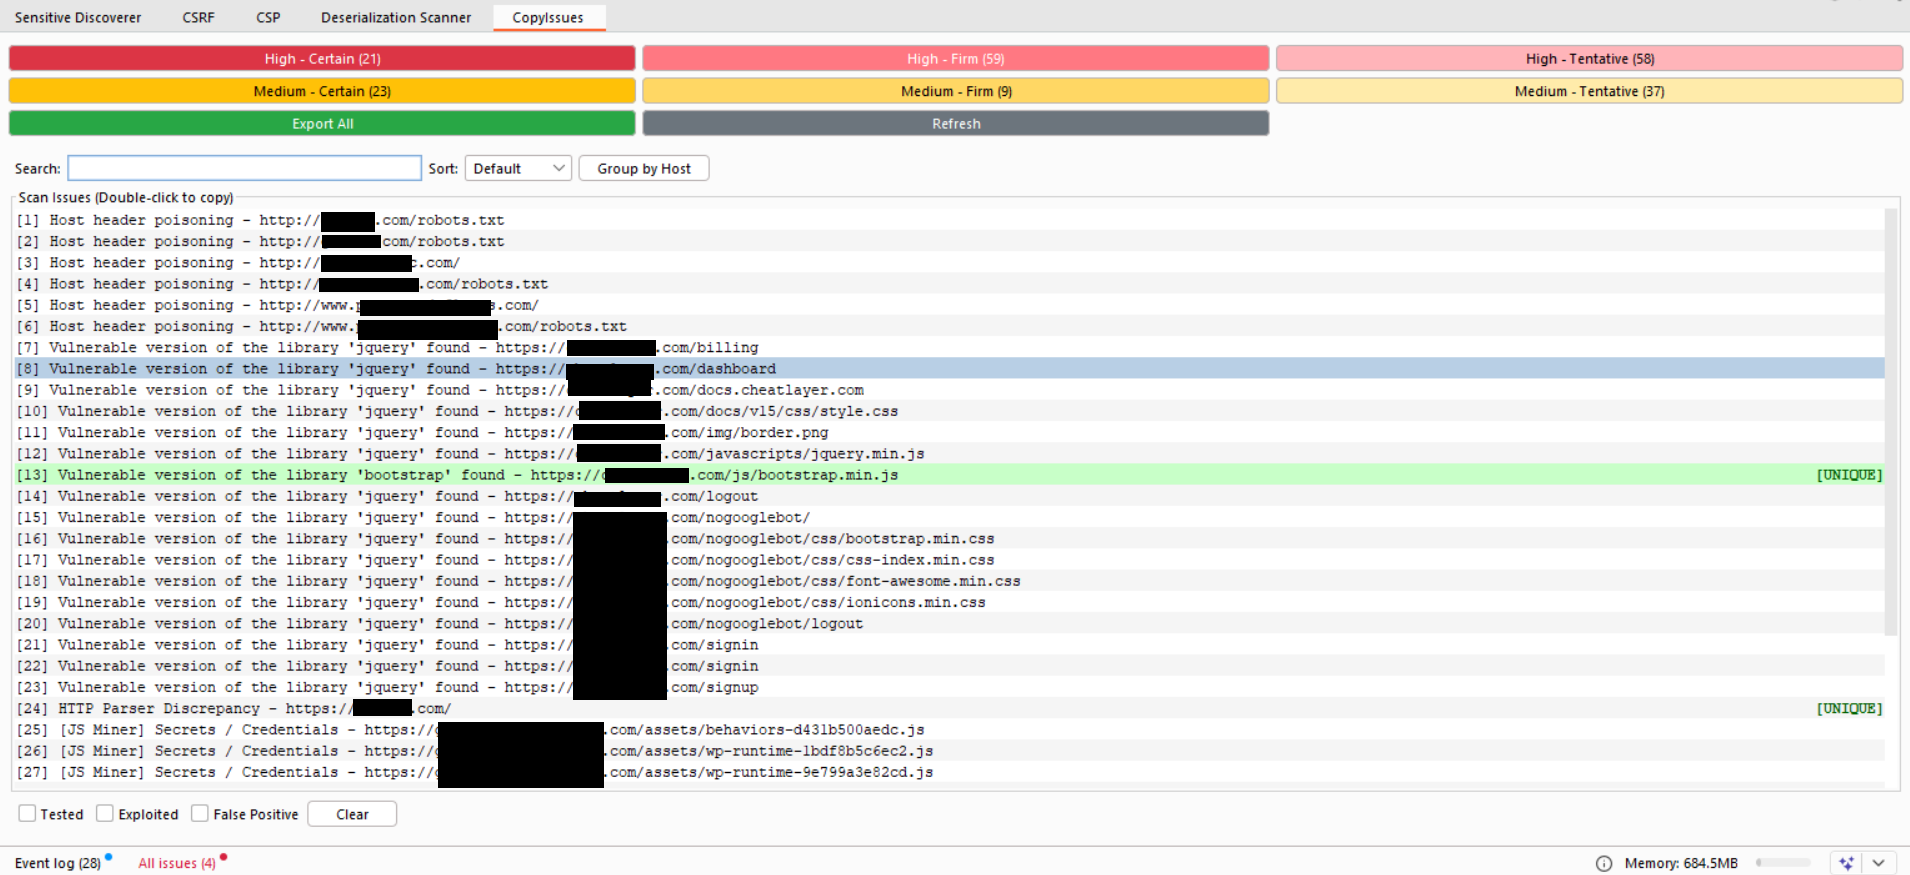
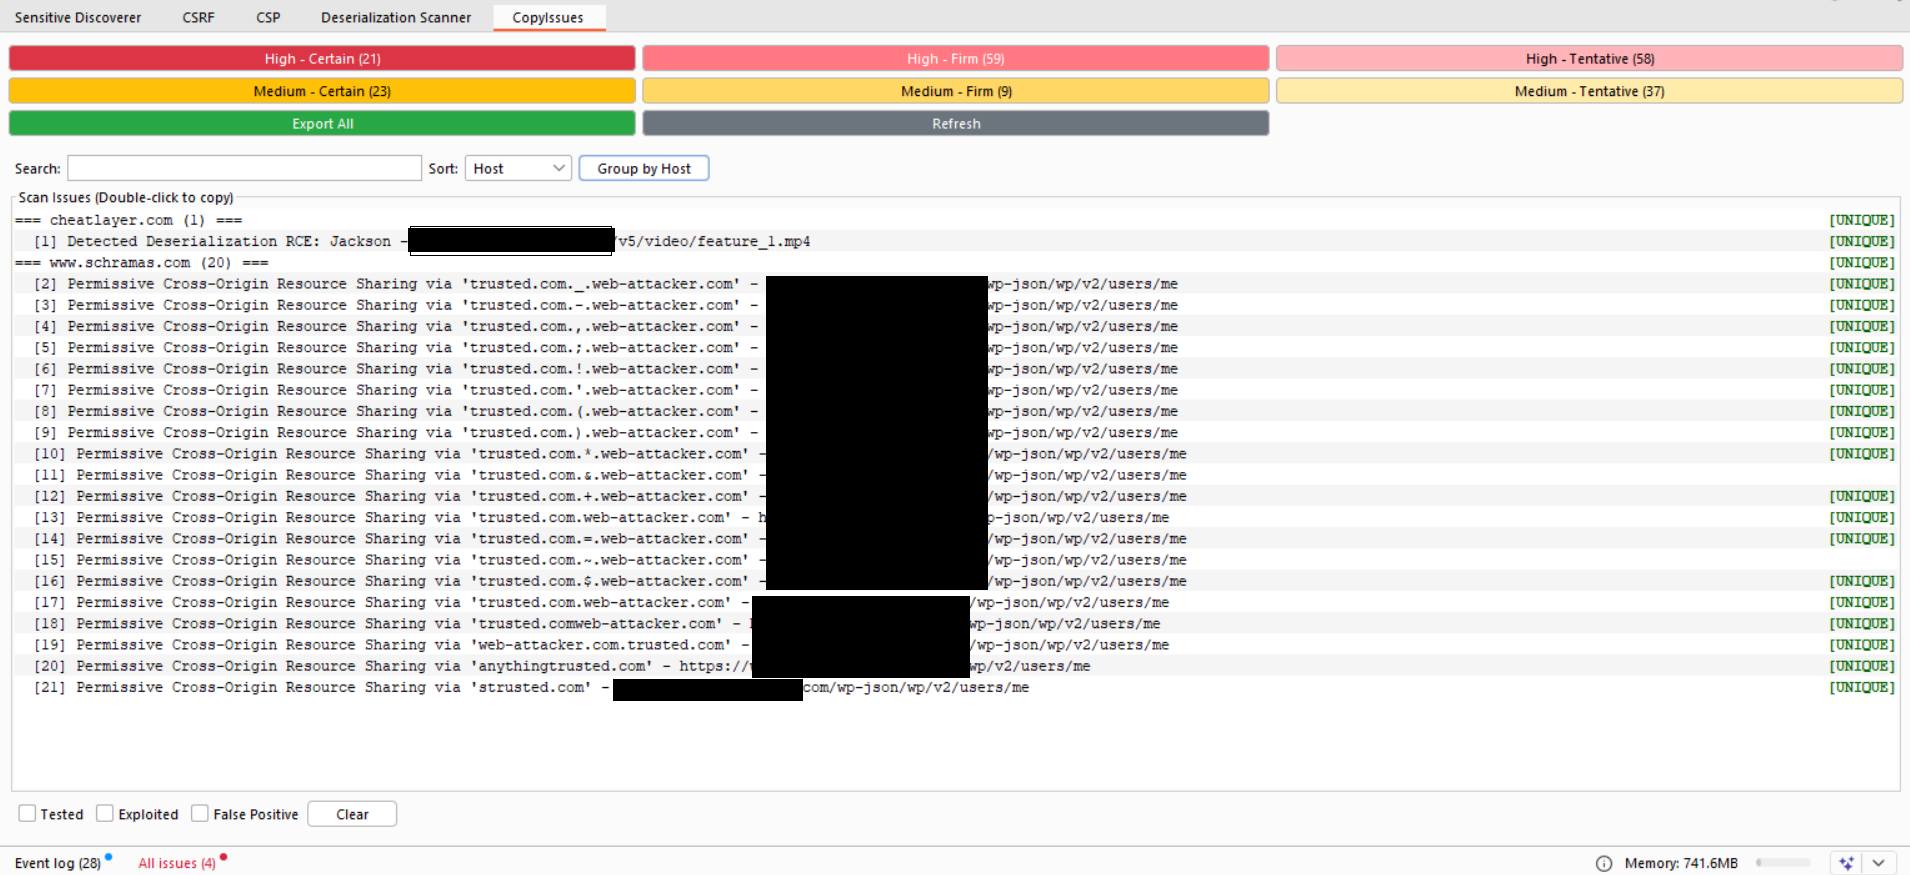
I problemi vengono raggruppati per host + tipo di vulnerabilità:
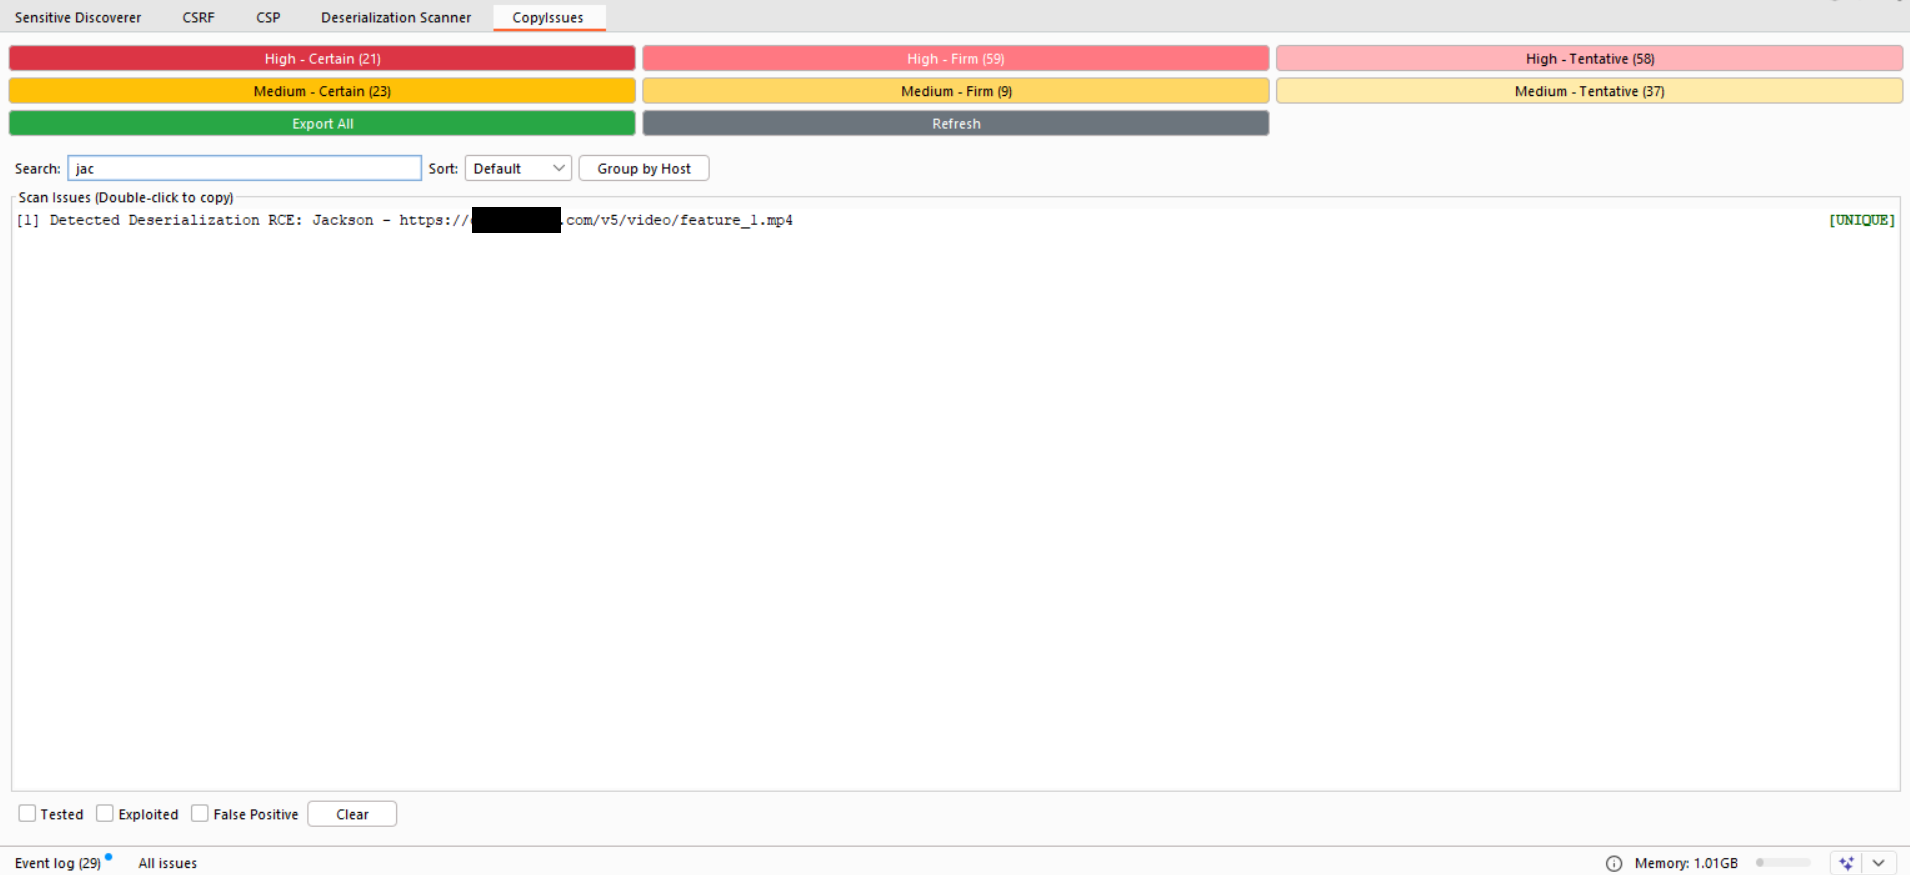
Il marcatore [UNICO] appare a destra per le occorrenze singole
I duplicati non hanno marcatori
Aiuta a prioritizzare i vettori di attacco unici
Vulnerabilità Supportate
Mostra tutti i problemi di severità Alta e Media rilevati dallo scanner Burp, inclusi ma non limitati a:
SQL injection, XSS, Code/Command injection
Path traversal, XXE, SSRF, Deserialization
Authentication bypass, CSRF, CORS
File upload, Template injection
Host header attacks, Open redirect
LDAP injection, HTTP smuggling
E qualsiasi altra segnalazione di severità Alta/Media dello scanner Burp
Dettagli Tecnici
Deduplicazione: Hash MD5 di host+URL+nome_problema
Codifica: Gestione UTF-8 per caratteri non ASCII
Troncamento: Corpi di richiesta/risposta limitati a 5KB
Filtraggio: Solo problemi di severità Alta e Media
Colori UI:
Pulsanti di severità: gradienti da scuro a chiaro (Certain → Tentative)
Righe copiate: sfondo verde chiaro
Problemi unici: marcatore [UNICO] in grassetto verde a destra
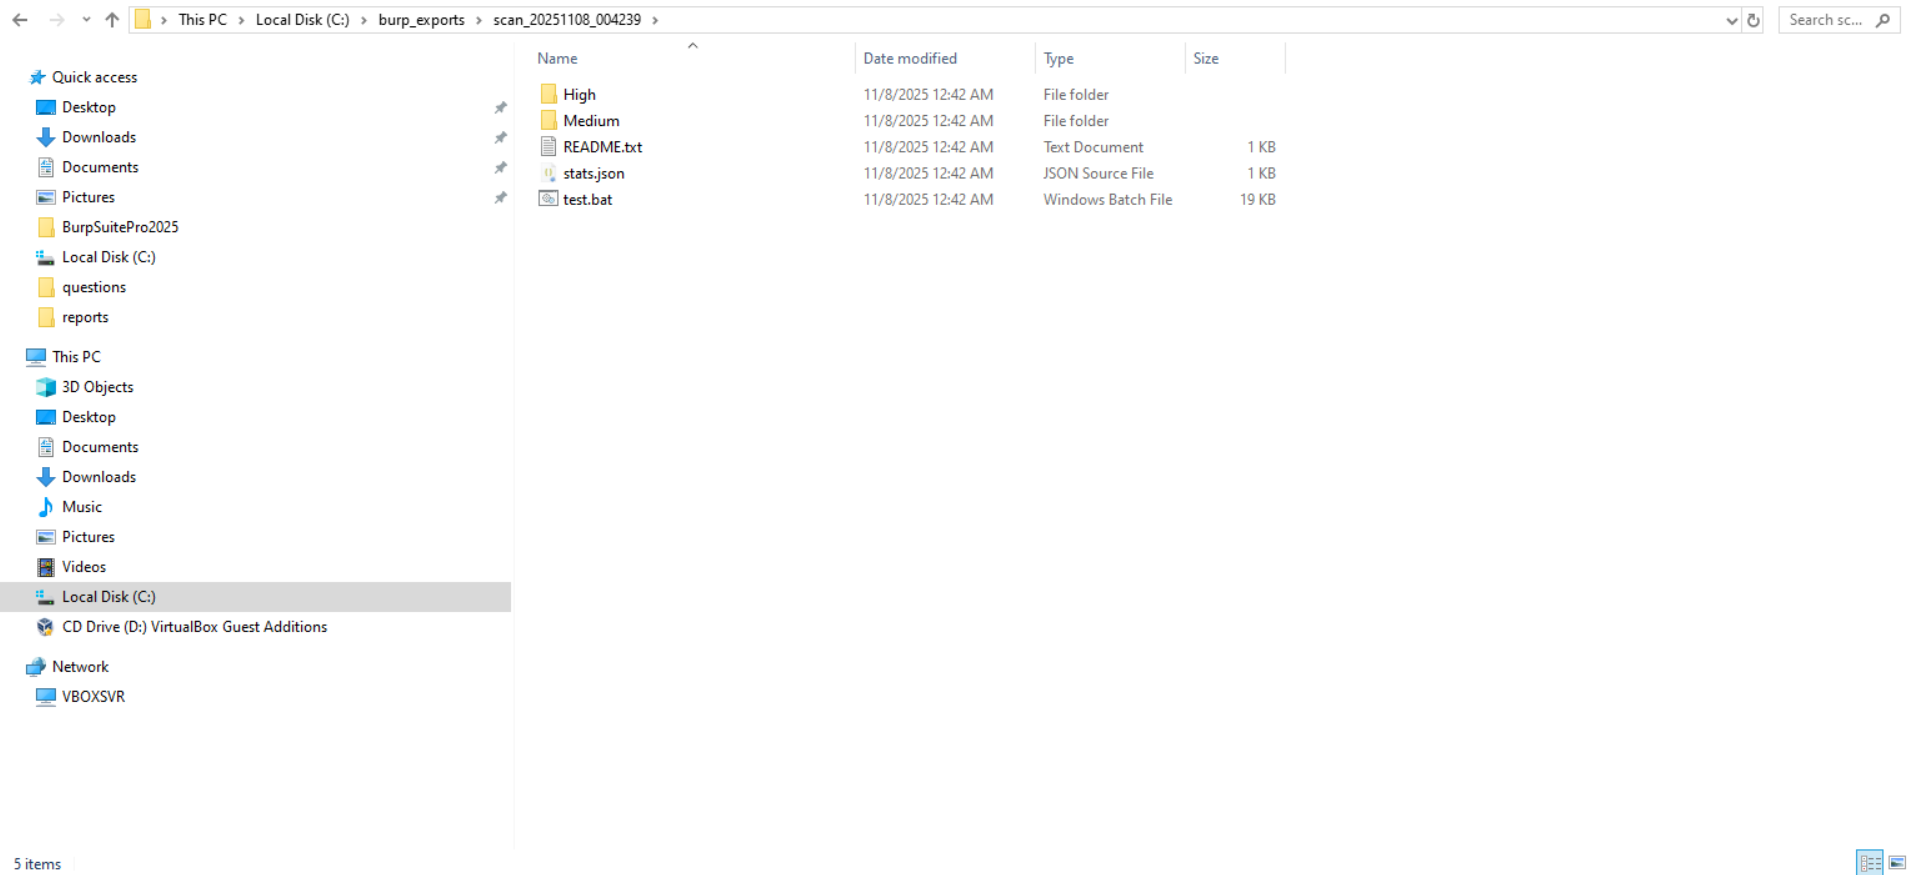
Persistenza dello Stato: Salvato in ~/burp_exports/issue_status.json (o C:\burp_exports\ su Windows)
Persistenza delle Note: Salvato in ~/burp_exports/issue_notes.json (o C:\burp_exports\ su Windows)
Persistenza dei Preset: Salvato in ~/burp_exports/filter_presets.json (o C:\burp_exports\ su Windows)
Cross-platform: Funziona su Windows, Linux e macOS
Aggiornamento del Conteggio: Aggiornamento del conteggio in background ogni 15 secondi + invalidamento della cache del listener dello scanner
Prestazioni: Caricamento/esportazione asincroni dei problemi, generazione del prompt su richiesta ed esportazione limitata ai primi 2 messaggi HTTP per problema con un massimo di 20 intestazioni
Profili di Esportazione:
Evidence: payload di prove tecniche complete
Quick: payload di triage leggero
Submission: payload orientato al report, sanificato
Dev Ticket: payload per passaggio di consegne agli sviluppatori con dettagli di riproduzione
 teycir/burpcopyissues