 techupdate24/python-pillow-rce-cve-2026-112900
Una guida completa e un flusso di lavoro per integrare gli sprint Agile con le pipeline CI/CD DevOps.

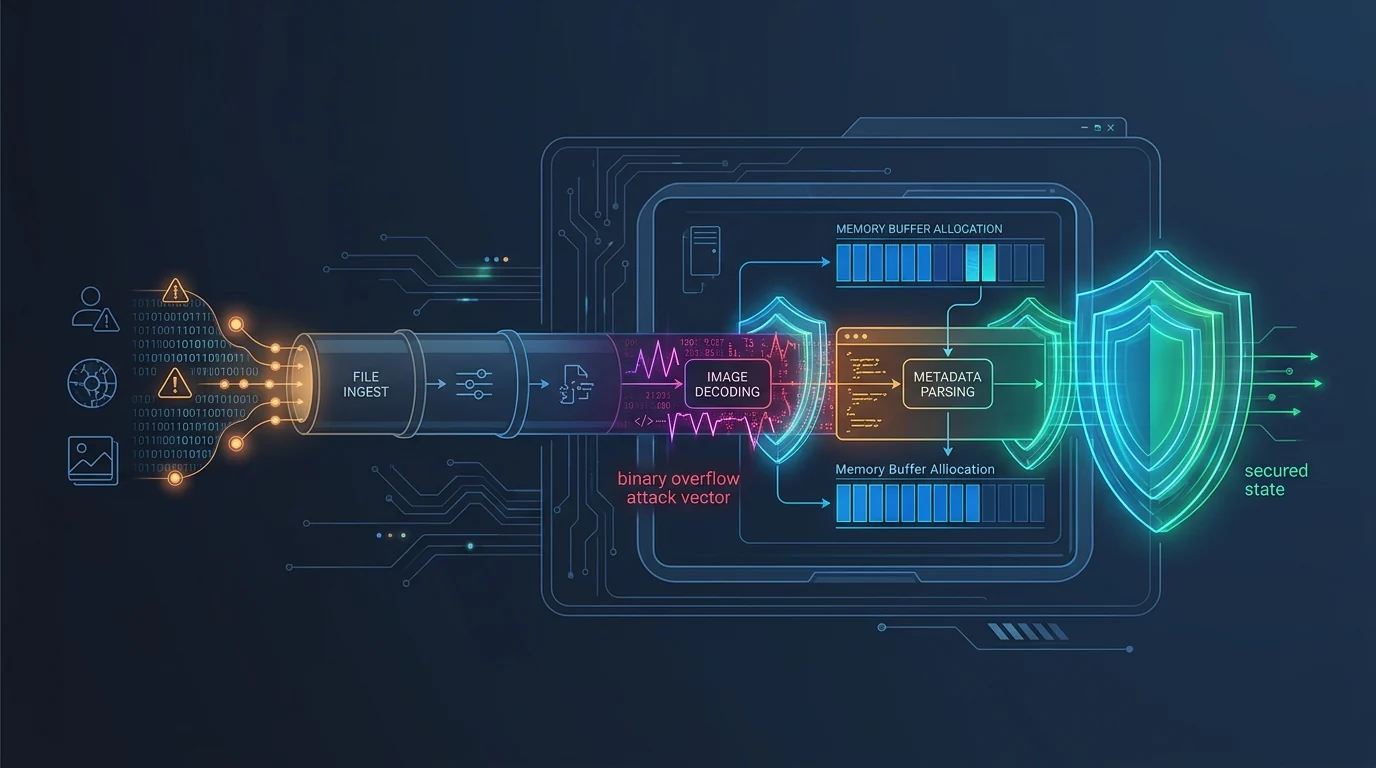
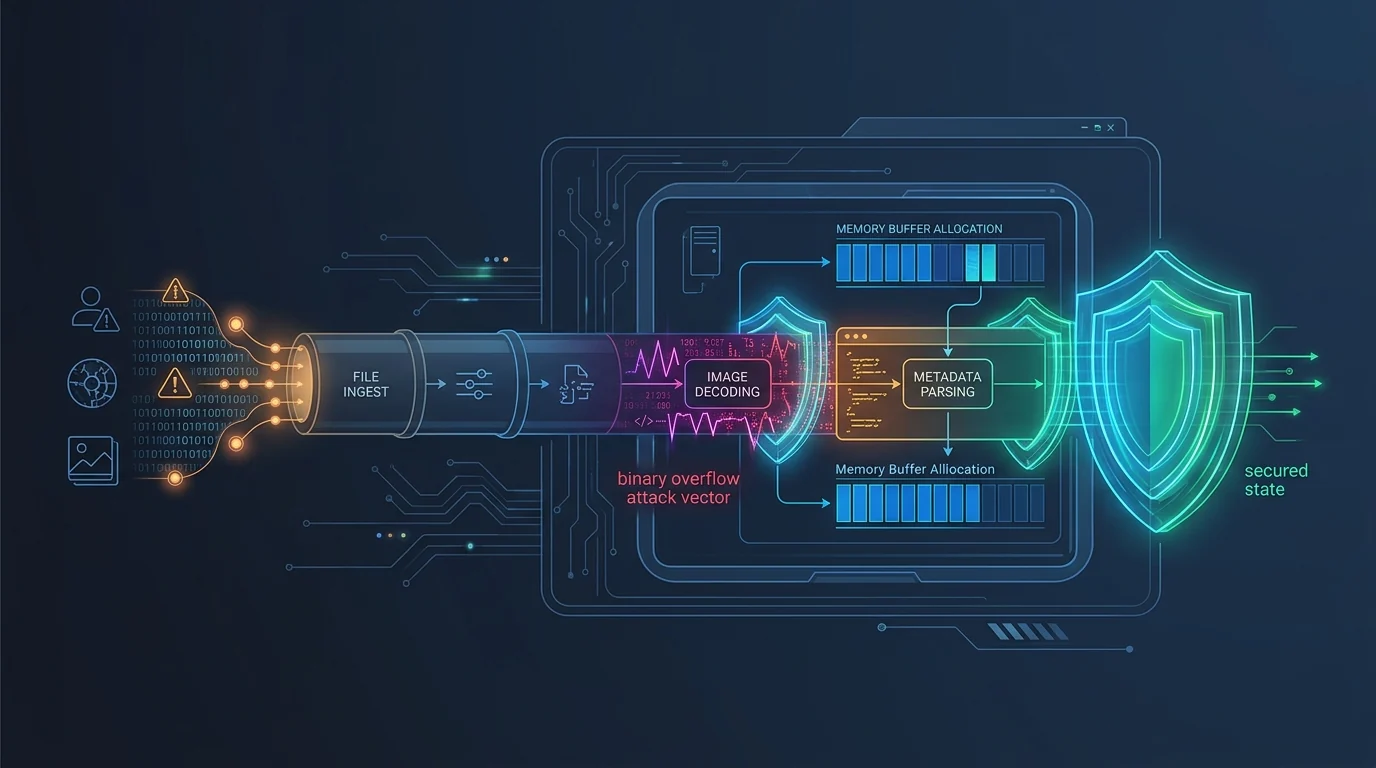
I ricercatori di sicurezza hanno divulgato una vulnerabilità critica di esecuzione di codice in remoto (RCE) tracciata come CVE-2026-112900 in Pillow, la libreria di imaging Python ampiamente utilizzata. La falla deriva da una convalida degli input e da una gestione del buffer di memoria inadeguate durante l'analisi dei file immagine, consentendo ad attaccanti remoti non autenticati di ottenere l'esecuzione di codice arbitrario fornendo file immagine malevoli appositamente costruiti.
Il nostro ultimo avviso di sicurezza per sviluppatori illustra in dettaglio le versioni della libreria interessate, i meccanismi di sfruttamento nelle pipeline di elaborazione automatizzate e le misure essenziali di aggiornamento e di sanificazione degli input.
Leggi l'analisi tecnica completa sulla nostra portale di sicurezza ufficiale: Python Pillow RCE (CVE-2026-112900)






