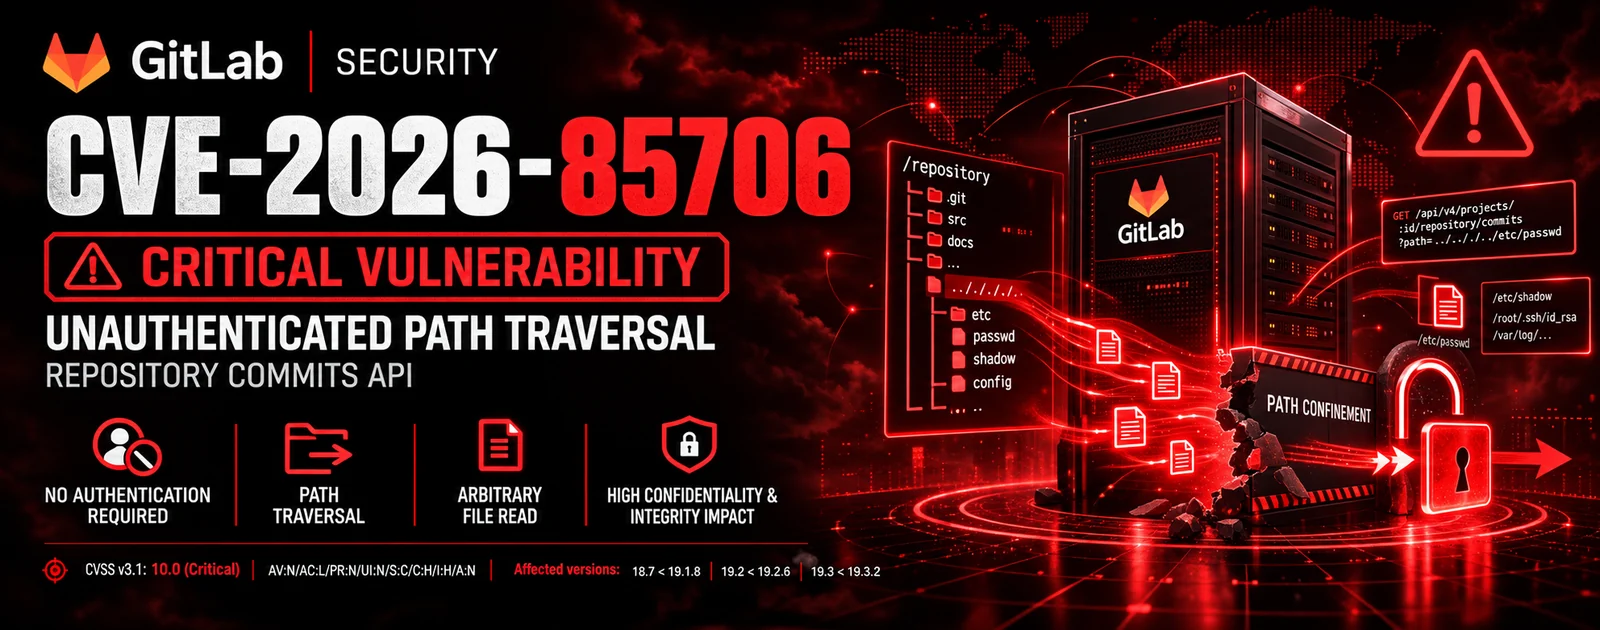
 tc4dy/cve-2026-85706-poc-toolkit
Toolkit Python per la lettura non autenticata di file in GitLab CVE-2026-85706: exploit weaponized con loot, shell, scansione di massa, più audit e reporting non intrusivi con SafeChecker.



⚠️ SOLO USO ETICO – TEST DI SICUREZZA AUTORIZZATI
Questo repository fornisce strumenti esclusivamente per professionisti della sicurezza autorizzati, blue team e penetration tester.
L'accesso non autorizzato a sistemi informatici è illegale ai sensi del CFAA (USA), Computer Misuse Act (Regno Unito), TCK 243/244 (Turchia) e leggi simili in tutto il mondo.
CVE‑2026‑85706 è una vulnerabilità critica di lettura arbitraria di file locali non autenticata in GitLab CE/EE self-managed (versioni dalla 18.7 alla 19.3.1) che consente a un attaccante non autenticato di leggere qualsiasi file sul server tramite una singola richiesta HTTP all'API dei commit.
%63ommits./api/v4/projects/{id}/repository/commits apre il file specificato in file.path prima che venga applicata l'autenticazione.%-sequence non valida, Rack restituisce il contenuto in un corpo 400 Bad Request, rivelando il contenuto completo.| Strumento | Scopo | Utente previsto |
|---|---|---|
exploit.py | Toolkit completo weaponized con lettura di file non autenticata, enumerazione del loot, estrazione di token admin, scansione di massa, shell interattiva, rotazione proxy, modalità stealth e reportistica multi-formato. | Red team / pentester autorizzati |
safechecker.py | Verificatore di vulnerabilità non intrusivo che rileva la versione di GitLab, convalida l'esposizione, verifica gli header di sicurezza e valuta il rischio senza leggere alcun file. Genera report JSON/CSV/HTML. | Blue team / auditor di sicurezza |
| Funzionalità | exploit.py | safechecker.py |
|---|---|---|
| Rilevamento della vulnerabilità | ✅ | ✅ |
| Rilevamento della versione | ✅ | ✅ |
| Lettura di file non autenticata | ✅ | ❌ |
| Enumerazione del loot | ✅ | ❌ |
| Estrazione di token admin | ✅ | ❌ |
| Shell interattiva | ✅ | ❌ |
| Scansione di massa (multi-thread) | ✅ | ✅ |
| Verifica degli header di sicurezza | ❌ | ✅ |
| Controllo TLS/certificato | ❌ | ✅ |
| Mappatura MITRE ATT&CK | ✅ | ✅ |
| Supporto proxy | ✅ | ✅ |
| Rotazione proxy | ✅ | ❌ |
| Rotazione User-Agent (OPSEC) | ✅ | ❌ |
| Jitter / delay (OPSEC) | ✅ | ❌ |
| Rate limiter adattivo | ✅ | ✅ |
| Modalità stealth | ✅ | ❌ |
| Impersonificazione TLS con curl_cffi | ✅ | ❌ |
| Modalità non intrusiva (sicura) | ❌ | ✅ |
| Output JSON / JSONL / CSV / HTML | ✅ | ✅ |
| Output su DB SQLite | ✅ | ❌ |
| Notifica webhook | ✅ | ✅ |
| Diff rispetto alla scansione precedente | ✅ | ✅ |
| Pulizia dei log (anti-forense) | ✅ | ❌ |
| User-Agent personalizzato | ✅ | ✅ |
| Controllo della verifica SSL | ✅ | ✅ |
| Scenario | Strumento consigliato |
|---|---|
| Blue Team – verificare se il proprio GitLab è vulnerabile | safechecker.py |
| Audit di sicurezza – valutazione non intrusiva della vulnerabilità | safechecker.py |
| Red Team – penetration testing autorizzato con sfruttamento completo | exploit.py |
| Bug Bounty – test per la divulgazione responsabile | safechecker.py |
| Scansione di massa – verifica di più target per la vulnerabilità | exploit.py (solo rilevamento) |
| Incident Response – verificare se i sistemi sono compromessi | safechecker.py |
git clone https://github.com/tc4dy/CVE-2026-85706-PoC-Toolkit
cd CVE-2026-85706-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
curl_cffi
rich
pyyaml
exploit.py
