 taviso/ctftool
Strumento di esplorazione CTF interattivo

Vuoi solo testare l'exploit SYSTEM? Clicca qui.
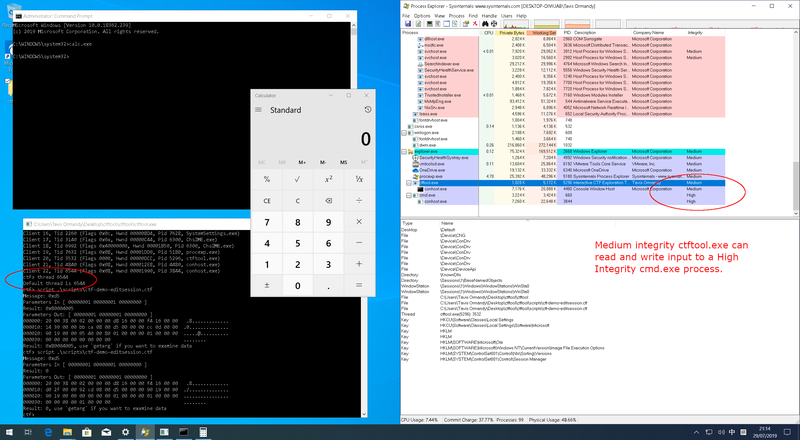
Questo è ctftool, uno strumento interattivo da riga di comando per sperimentare con CTF, un protocollo poco conosciuto utilizzato su Windows per implementare i servizi di testo. Può essere utile per studiare gli interni di Windows, il debug di problemi complessi con i processori di input di testo e l'analisi della sicurezza di Windows.
È possibile scrivere semplici script con ctftool per automatizzare l'interazione con client o server CTF, o effettuare semplici fuzzing.
C'è un post sul blog che accompagna il rilascio di questo strumento disponibile qui.
https://googleprojectzero.blogspot.com/2019/08/down-rabbit-hole.html
ctftool è stato testato su Windows 7, Windows 8 e Windows 10. Sono supportate le versioni a 32 bit e x64, ma x64 è stato testato più estesamente.
C'è un aiuto online per la maggior parte dei comandi, basta digitare help per vedere un elenco di comandi, e help <comando> per vedere l'aiuto dettagliato per un comando specifico.
$ ./ctftool.exe
An interactive ctf exploration tool by @taviso.
Type "help" for available commands.
Most commands require a connection, see "help connect".
ctf> help
Type `help <command>` for help with a specific command.
Any line beginning with # is considered a comment.

help            - List available commands.
exit            - Exit the shell.
connect         - Connect to CTF ALPC Port.
info            - Query server informaiton.
scan            - Enumerate connected clients.
callstub        - Ask a client to invoke a function.
createstub      - Ask a client to instantiate CLSID.
hijack          - Attempt to hijack an ALPC server path.
sendinput       - Send keystrokes to thread.
setarg          - Marshal a parameter.
getarg          - Unmarshal a parameter.
wait            - Wait for a process and set it as the default thread.
thread          - Set the default thread.
sleep           - Sleep for specified milliseconds.
forget          - Forget all known stubs.
stack           - Print the last leaked stack ptr.
marshal         - Send command with marshalled parameters.
proxy           - Send command with proxy parameters.
call            - Send command without appended data.
window          - Create and register a message window.
patch           - Patch a marshalled parameter.
module          - Print the base address of a module.
module64        - Print the base address of a 64bit module.
editarg         - Change the type of a marshalled parameter.
symbol          - Lookup a symbol offset from ImageBase.
set             - Change or dump various ctftool parameters.
show            - Show the value of special variables you can use.
lock            - Lock the workstation, switch to Winlogon desktop.
repeat          - Repeat a command multiple times.
run             - Run a command.
script          - Source a script file.
print           - Print a string.
consent         - Invoke the UAC consent dialog.
reg             - Lookup a DWORD in the registry.
gadget          - Find the offset of a pattern in a file.
section         - Lookup property of PE section.
Most commands require a connection, see "help connect".
ctf>
La prima cosa che vorrai fare è connetterti a una sessione e vedere quali client sono connessi.
ctf> connect
The ctf server port is located at \BaseNamedObjects\msctf.serverDefault1
NtAlpcConnectPort("\BaseNamedObjects\msctf.serverDefault1") => 0
Connected to CTF server@\BaseNamedObjects\msctf.serverDefault1, Handle 00000264
ctf> scan
Client 0, Tid 3400 (Flags 0x08, Hwnd 00000D48, Pid 8696, explorer.exe)
Client 1, Tid 7692 (Flags 0x08, Hwnd 00001E0C, Pid 8696, explorer.exe)
Client 2, Tid 9424 (Flags 0x0c, Hwnd 000024D0, Pid 9344, SearchUI.exe)
Client 3, Tid 12068 (Flags 0x08, Hwnd 00002F24, Pid 12156, PROCEXP64.exe)
Client 4, Tid 9740 (Flags 0000, Hwnd 0000260C, Pid 3840, ctfmon.exe)
Puoi quindi sperimentare inviando e ricevendo comandi al server, o a qualsiasi client connesso.
Se non vuoi compilarlo da solo, dai un'occhiata alla scheda releases
Ho usato GNU make e Visual Studio 2019 per sviluppare ctftool. Sono supportate solo build a 32 bit, poiché ciò permette allo strumento di funzionare su Windows x86 e x64.
Se tutte le dipendenze sono installate, basta digitare make in un prompt dei comandi per sviluppatori.
Uso la variante "Build Tools" di Visual Studio, e gli unici componenti che ho selezionato sono MSVC, MSBuild, CMake e l'SDK.
Questo progetto utilizza sottomoduli per alcune delle dipendenze, assicurati di usare un comando come questo per recuperare tutto il codice necessario.
git submodule update --init --recursive
Gli esempi funzionano solo su Windows 10 x64. Tutte le piattaforme e versioni da Windows XP in poi sono affette, ma al momento non è implementato alcun PoC.
Questo strumento è stato utilizzato per scoprire molti problemi critici di sicurezza con il protocollo CTF che esistono da decenni.
Se vuoi solo testare un exploit su Windows 10 x64 1903, esegui o fai doppio clic su ctftool.exe e inserisci questo comando:
An interactive ctf exploration tool by @taviso.
Type "help" for available commands.
Most commands require a connection, see "help connect".
ctf> script .\scripts\ctf-consent-system.ctf
Questo attenderà la comparsa della finestra di dialogo UAC, la comprometterà e avvierà una shell.
In effetti, il codice dell'exploit è suddiviso in due fasi che puoi utilizzare indipendentemente. Ad esempio, potresti voler compromettere un processo appartenente a un utente su una sessione diversa usando i parametri opzionali di connect.
La maggior parte dei client CTF può essere compromessa, poiché il kernel costringe le applicazioni che disegnano finestre a caricare la libreria vulnerabile.
Basta connettersi a una sessione, selezionare un client da compromettere (usa i comandi scan e thread, o semplicemente wait), poi:
ctf> script .\scripts\ctf-exploit-common-win10.ctf
Costruire una catena di salti CFG che funzionasse sulla maggior parte dei client CTF è stato piuttosto impegnativo. Ci sono due componenti principali nell'exploit finale: una primitiva di scrittura arbitraria e poi la configurazione dei nostri registri per chiamare LoadLibrary().
Puoi usare
dumpbin /headers /loadconfigper ottenere i target di branch autorizzati.
Ho bisogno di un gadget di scrittura arbitraria per creare oggetti in una posizione prevedibile. Il miglior gadget utilizzabile che sono riuscito a trovare è stato un decremento arbitrario di dword in msvcrt!_init_time.
Ciò significa che invece di impostare semplicemente i valori desiderati, dobbiamo continuare a decrementare fino a quando il LSB raggiunge il valore voluto. È molto lavoro, ma non dobbiamo mai fare più di (2^8 - 1) * len decrementi.
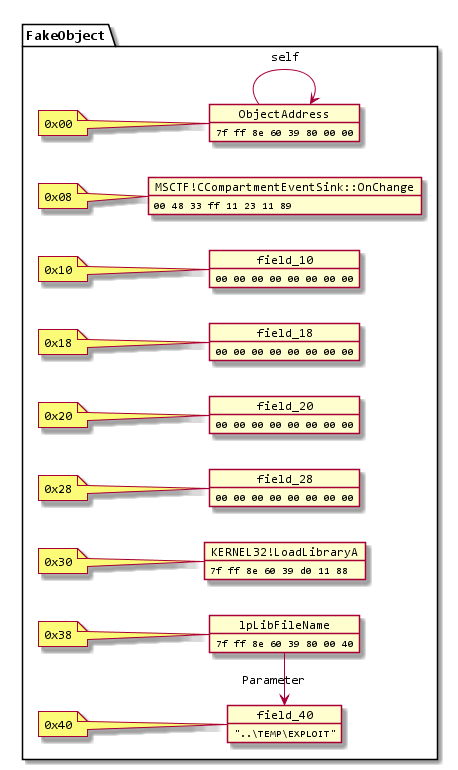
Usando questa primitiva, costruisco un oggetto come questo in uno spazio inutilizzato nella sezione .data di kernel32. Deve far parte di un'immagine in modo da poter prevedere dove verrà mappata, poiché la randomizzazione delle immagini è per avvio su Windows.