Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-41089-Netlogon-RCE-PoC — Proof-of-concept exploit per CVE-2026-41089, una vulnerabilità di esecuzione di codice remoto in Netlogon negli ambienti Windows Active Directory, per ricerca sulla sicurezza e validazione. | Kitploit
Strumenti/GitHubGitHub/syntaxmethod/cve-2026-41089-netlogon-rce-poc
Scanner di VulnerabilitàAnalisi delle VulnerabilitàExploitPenetration TestingApprendimento e FormazioneRed Teaming
GitHubsyntaxmethod/cve-2026-41089-netlogon-rce-poc

CVE-2026-41089-Netlogon-RCE-PoC

Proof-of-concept exploit per CVE-2026-41089, una vulnerabilità di esecuzione di codice remoto in Netlogon negli ambienti Windows Active Directory, per ricerca sulla sicurezza e validazione.

Vedi RepositorySito web
32181 mese faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

🛡️ CVE-2026-41089
Ricerca sulla sicurezza di Netlogon e modulo dello strumento di sicurezza AI

Ricerca sulla sicurezza • Validazione difensiva • Integrazione dello strumento di sicurezza AI


Latest Release Build Status Donations Telegram Channel License

🌐 Демо-версия • 📚 Сайт проекта • 💬 Чат сообщества

Navigazione del sito web: Home • Aggiornamenti • Download • Moduli
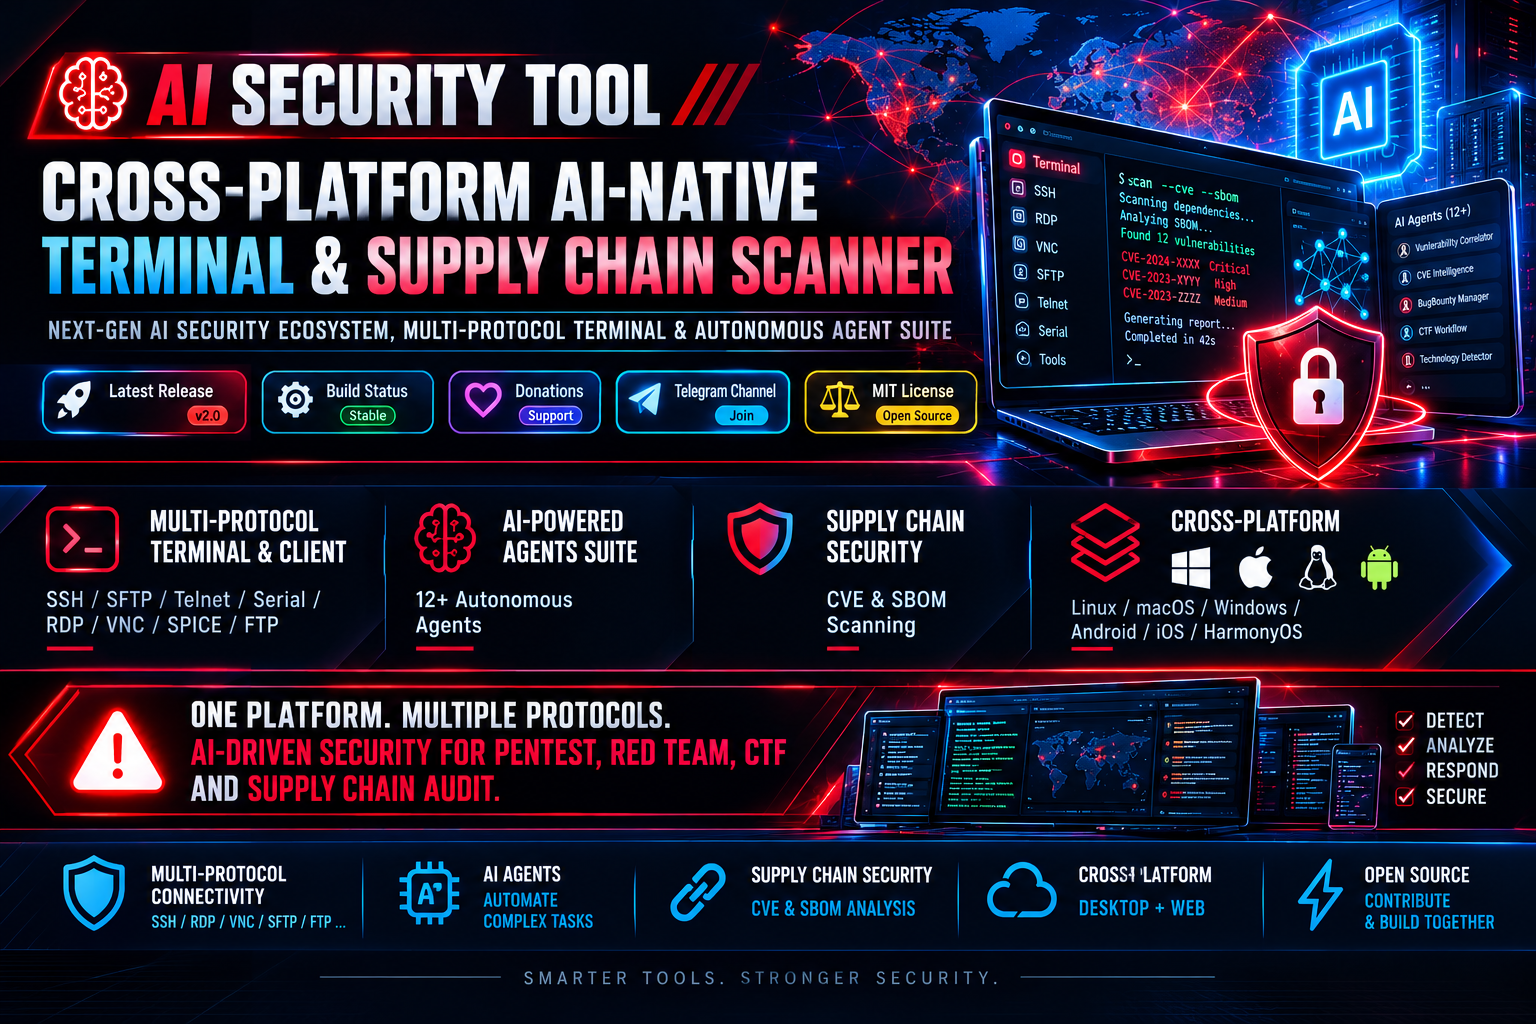
AI Security Tool Banner


Download CVE-2026-24291 Module

Pagina ufficiale del modulo dello strumento di sicurezza AI

🧠 Panoramica Concettuale

CVE-2026-41089-Netlogon-RCE-PoC è un repository di ricerca sulla sicurezza per la validazione controllata della superficie di attacco Netlogon e della telemetria difensiva. Utilizzalo solo in un laboratorio autorizzato e isolato.

AI Security Tool è uno strumento multipiattaforma open source, creato all'intersezione tra l'amministrazione tradizionale e la moderna sicurezza informatica. Combina un coltellino svizzero multi-protocollo per la connessione (SSH, RDP, VNC), funzionalità di analisi approfondita della catena di approvvigionamento (Supply Chain Security, CVE & SBOM) e un ecosistema autonomo di oltre 12 agenti IA.

Lo strumento elimina la necessità di passare tra decine di utility durante l'esecuzione di un audit di sicurezza, la risoluzione di attività Red Team, Pentest o CTF. L'applicazione è disponibile sia in versione desktop (Linux, macOS, Windows, Android, iOS, HarmonyOS) sia come interfaccia Web completa.

🎯 Filosofia Fondamentale

"Colmare il divario tra esecuzione, intelligence e audit della catena di approvvigionamento."
Abbiamo creato AI Security Tool per liberarci dall'analisi manuale routinaria. Invece di script frammentati, lo strumento fornisce un'unica piattaforma AI-Native che confronta autonomamente il contesto delle vulnerabilità, seleziona i parametri e automatizza i processi di audit.


🔍 Moduli di verifica della sicurezza e repository PoC

Raccolta di vulnerabilità, script PoC e ricerche, mantenuta dai membri della nostra comunità:

🔥 Remote Code Execution (RCE) e vulnerabilità di rete 4 moduli
  • CVE-2026-41089 — Exploit di Remote Code Execution Netlogon @ZeroDayVPN
  • CVE-2026-20805 — Proof-of-Concept di Remote Code Execution Windows @ZeroDayEvil
  • CVE-2026-41096 — Modulo scanner per vulnerabilità RCE critiche @ZeroDayEvil
  • CVE-2026-24291 — Remote Code Execution tramite protocollo di rete @ZeroDayVPN
🛡️ Privilege Escalation (EoP) & Services 2 moduli
  • CVE-2026-66804 — CrossDevice Service Elevation of Privilege @ZeroDayVPN
  • CVE-2026-50416 — Local Privilege Escalation Writeup & PoC @ZeroDayEvil
📚 Vulnerability Research & Writeups 2 moduli
  • CVE-2026-42978 — Deep Technical Analysis & PoC Research @ZeroDayEvil
  • CVE-2026-83991 — Full WriteUp & Exploitation Demonstration @ZeroDayVPN

Scarica lo strumento