
La suite collaborativa di pentest per applicazioni web
Il proxy MITP collaborativo per i tester di sicurezza.
Cattura il traffico HTTP, annota le richieste con l'IA, esegui sessioni di caccia, riproduci il traffico e tieni traccia dei risultati da un'unica interfaccia.




Avvio rapido · Funzionalità · Screenshot · Configurazione · Sicurezza · Contributi
git clone https://github.com/synlace/ferret.git
cd ferret

cp .env.example .env   # opzionale
just up
Oppure usa Docker Compose direttamente:
docker compose up --build -d
| Servizio | URL |
|---|---|
| UI | http://localhost:3000 |
| API | http://localhost:8000 |
| Proxy | 127.0.0.1:1337 |
Apri:
http://localhost:3000
La procedura guidata del primo avvio ti chiederà di impostare una password e scegliere un provider AI.
justFerret è un proxy di intercettazione HTTP assistito dall'IA, progettato per tester di sicurezza.
Punta il tuo browser, strumento CLI o flusso di test verso:
127.0.0.1:1337
Ferret cattura richieste e risposte, le archivia localmente, annota il traffico con l'IA e ti fornisce strumenti per riprodurre, modificare, testare e trasformare comportamenti interessanti in segnalazioni.
È progettato per flussi di lavoro in cui desideri più di un proxy passivo: vuoi qualcosa che ti aiuti a pensare, testare e documentare mentre procedi.
| Funzionalità | Descrizione |
|---|---|
| Proxy di intercettazione | Cattura traffico HTTP e HTTPS tramite mitmproxy. |
| Cronologia richieste | Sfoglia, filtra, ispeziona e riproduci il traffico catturato. |
| Annotazioni AI | Arricchisci le richieste con contesto rilevante per la sicurezza. |
| Cacce | Esegui sessioni di caccia assistite dall'IA sul traffico catturato. |
| Segnalazioni | Tieni traccia delle vulnerabilità con gravità, host, tipo, evidenza e stato. |
| Snare | Intercetta e modifica richieste o risposte in volo. |
| Gnaw | Schede stile repeater per modificare e reinviare richieste HTTP. |
| Workspace | Directory scripts/, tests/ e notes/ per sessione. |
| Progetti | Separa cronologia richieste, segnalazioni, workspace e chiavi API. |
| Autenticazione | Accesso tramite password, cookie di sessione, accesso API opzionale con chiave e 2FA TOTP. |
| Archiviazione locale | Dati su SQLite salvati in una directory locale montata con bind. |
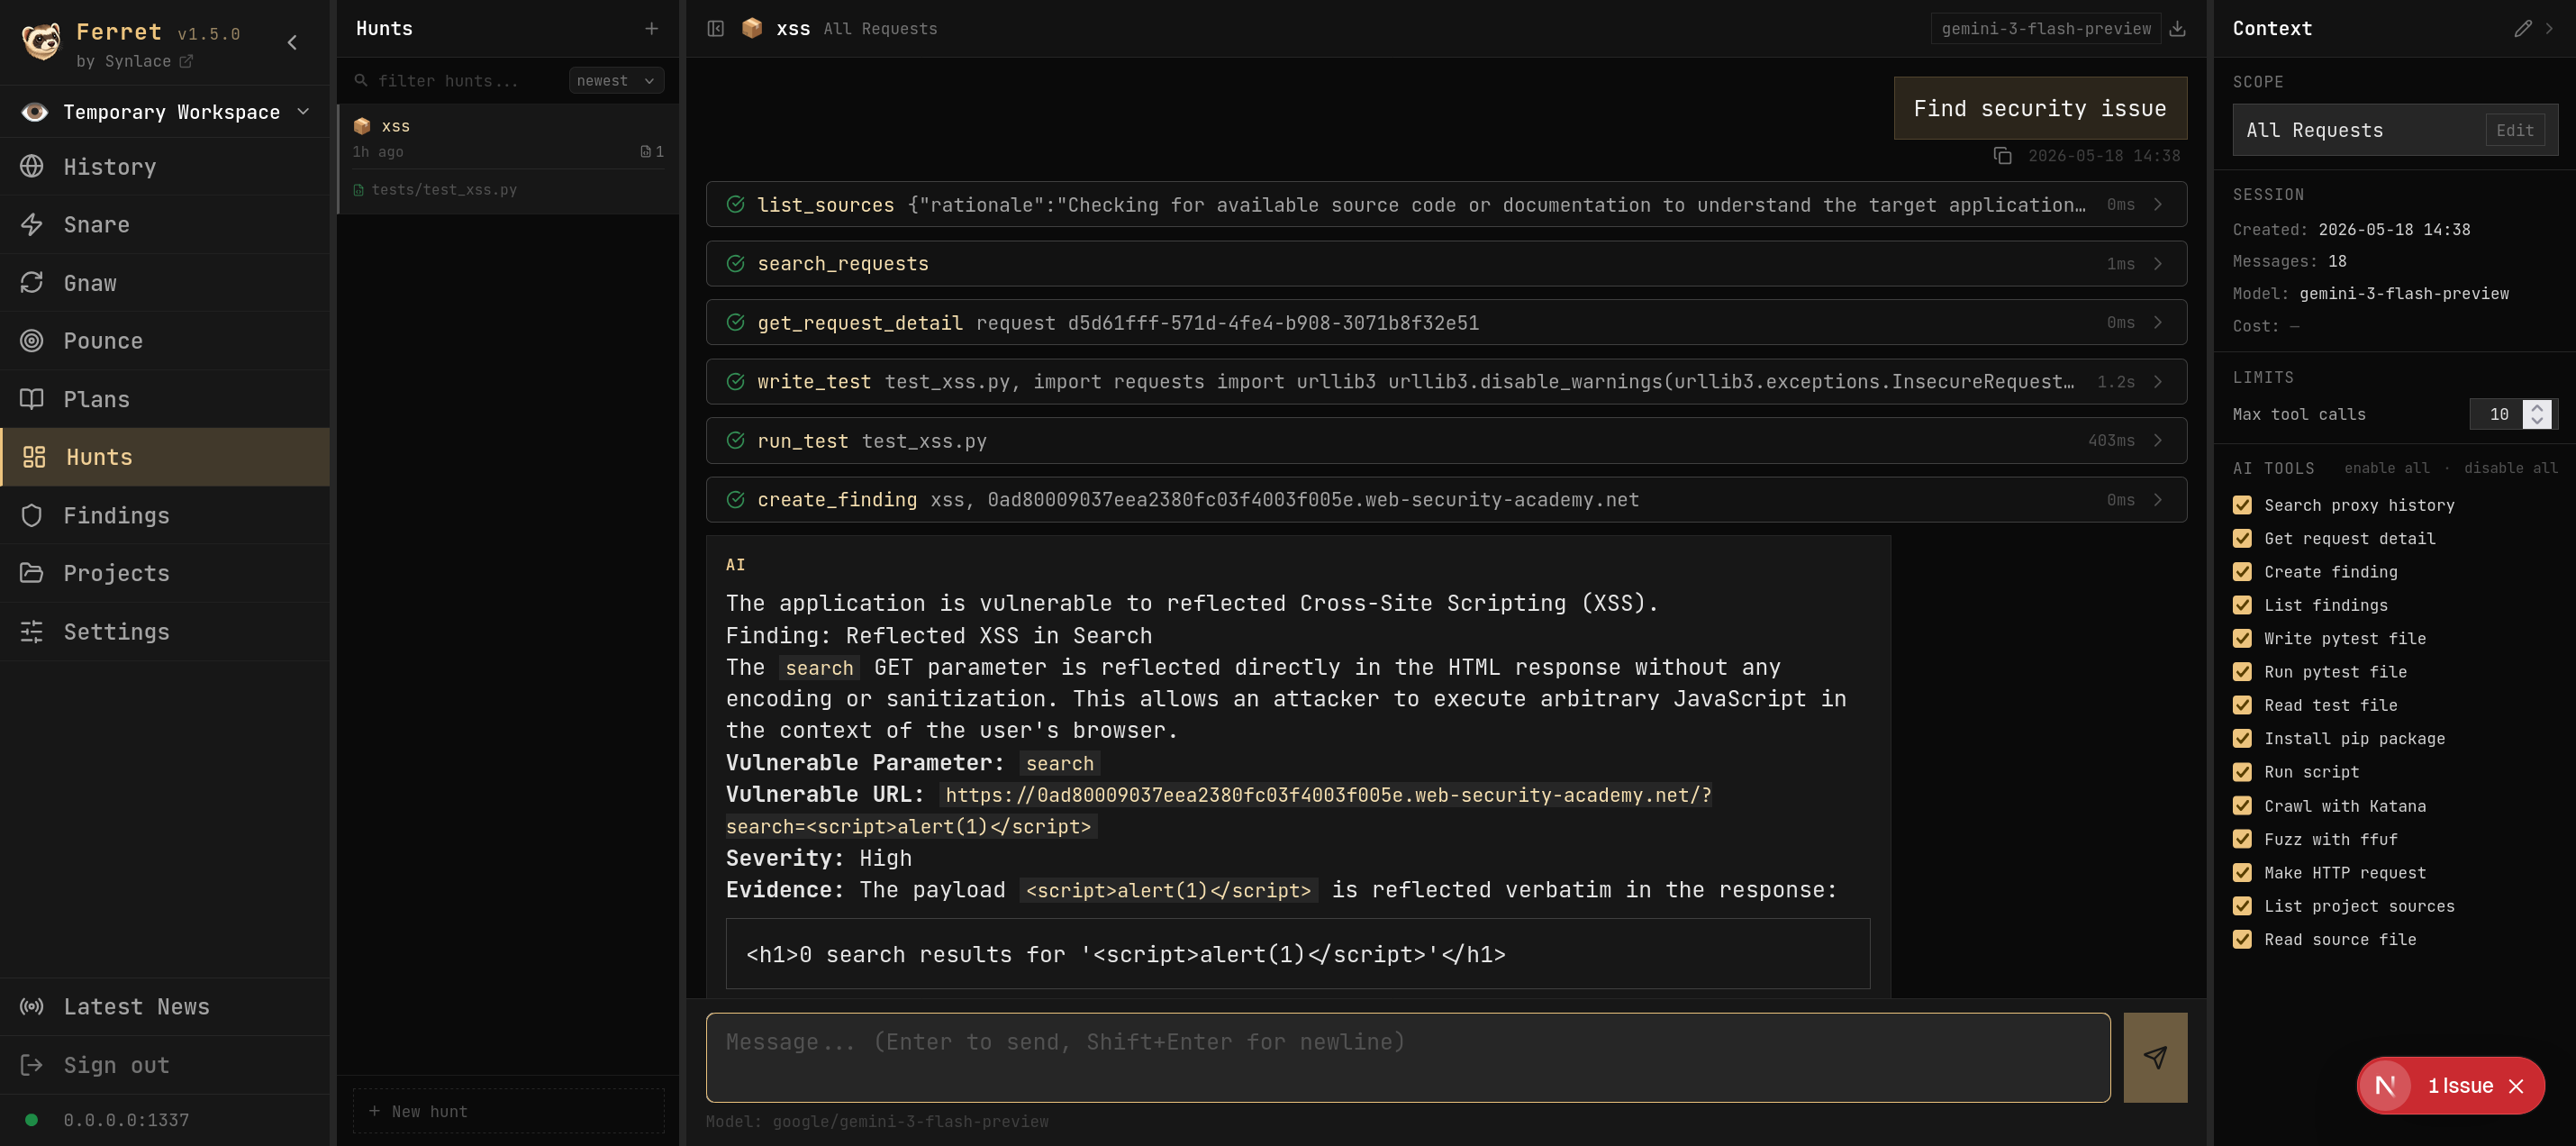
Cacce – Sessioni di caccia assistite dall'IA che cercano nella cronologia richieste, scrivono ed eseguono test e creano segnalazioni.
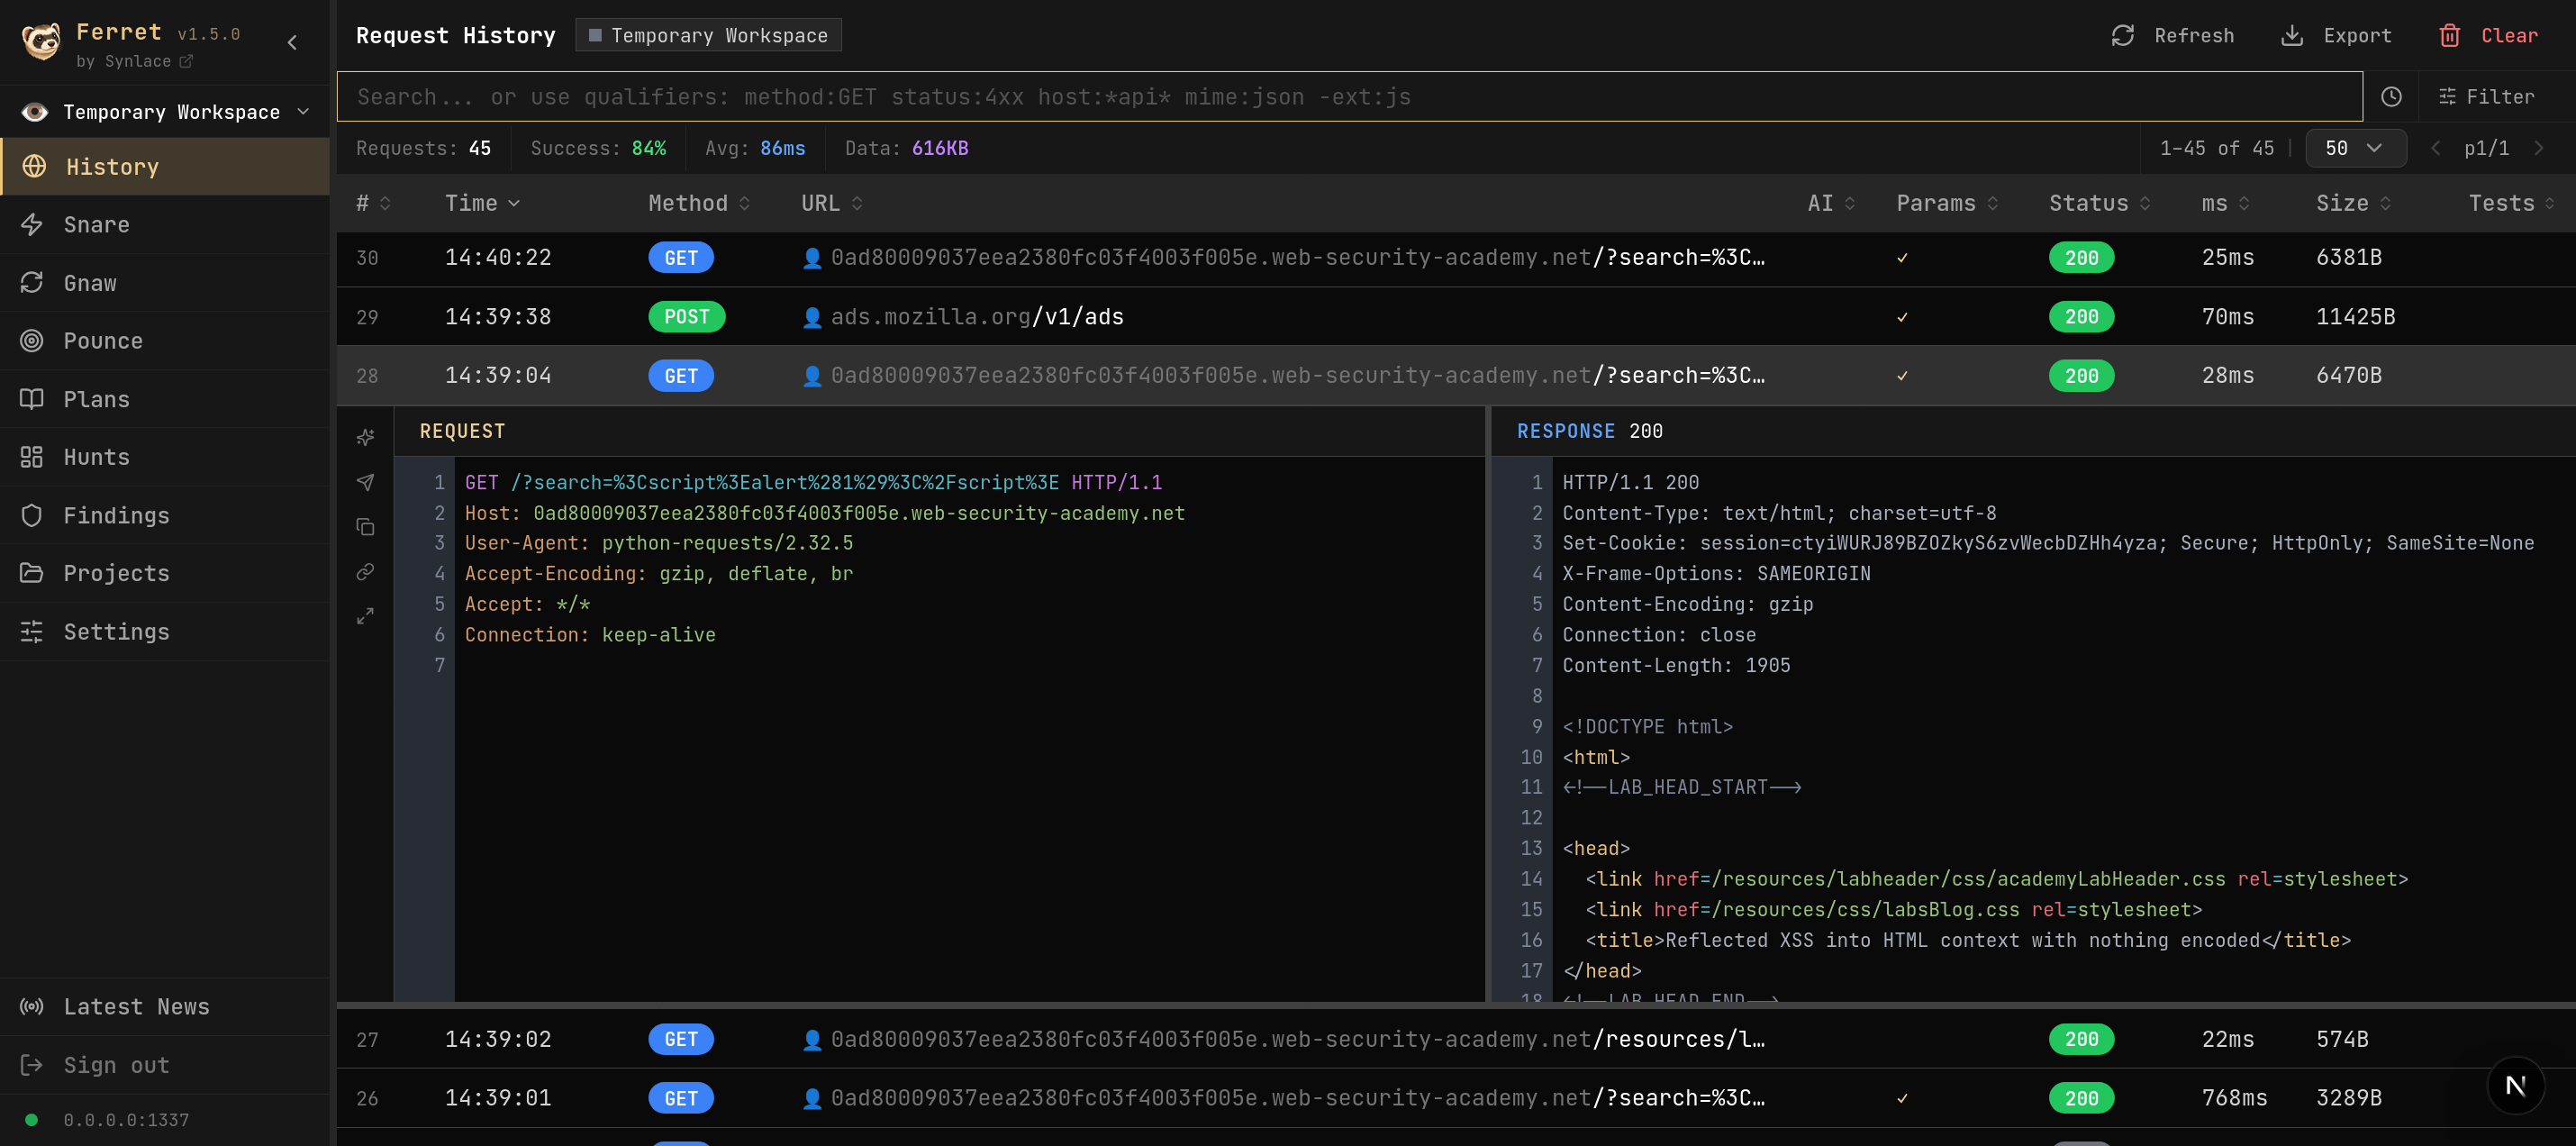
Cronologia – Registro completo delle richieste proxy con annotazioni AI, tempi, codici di stato ed editor inline di richieste/risposte.
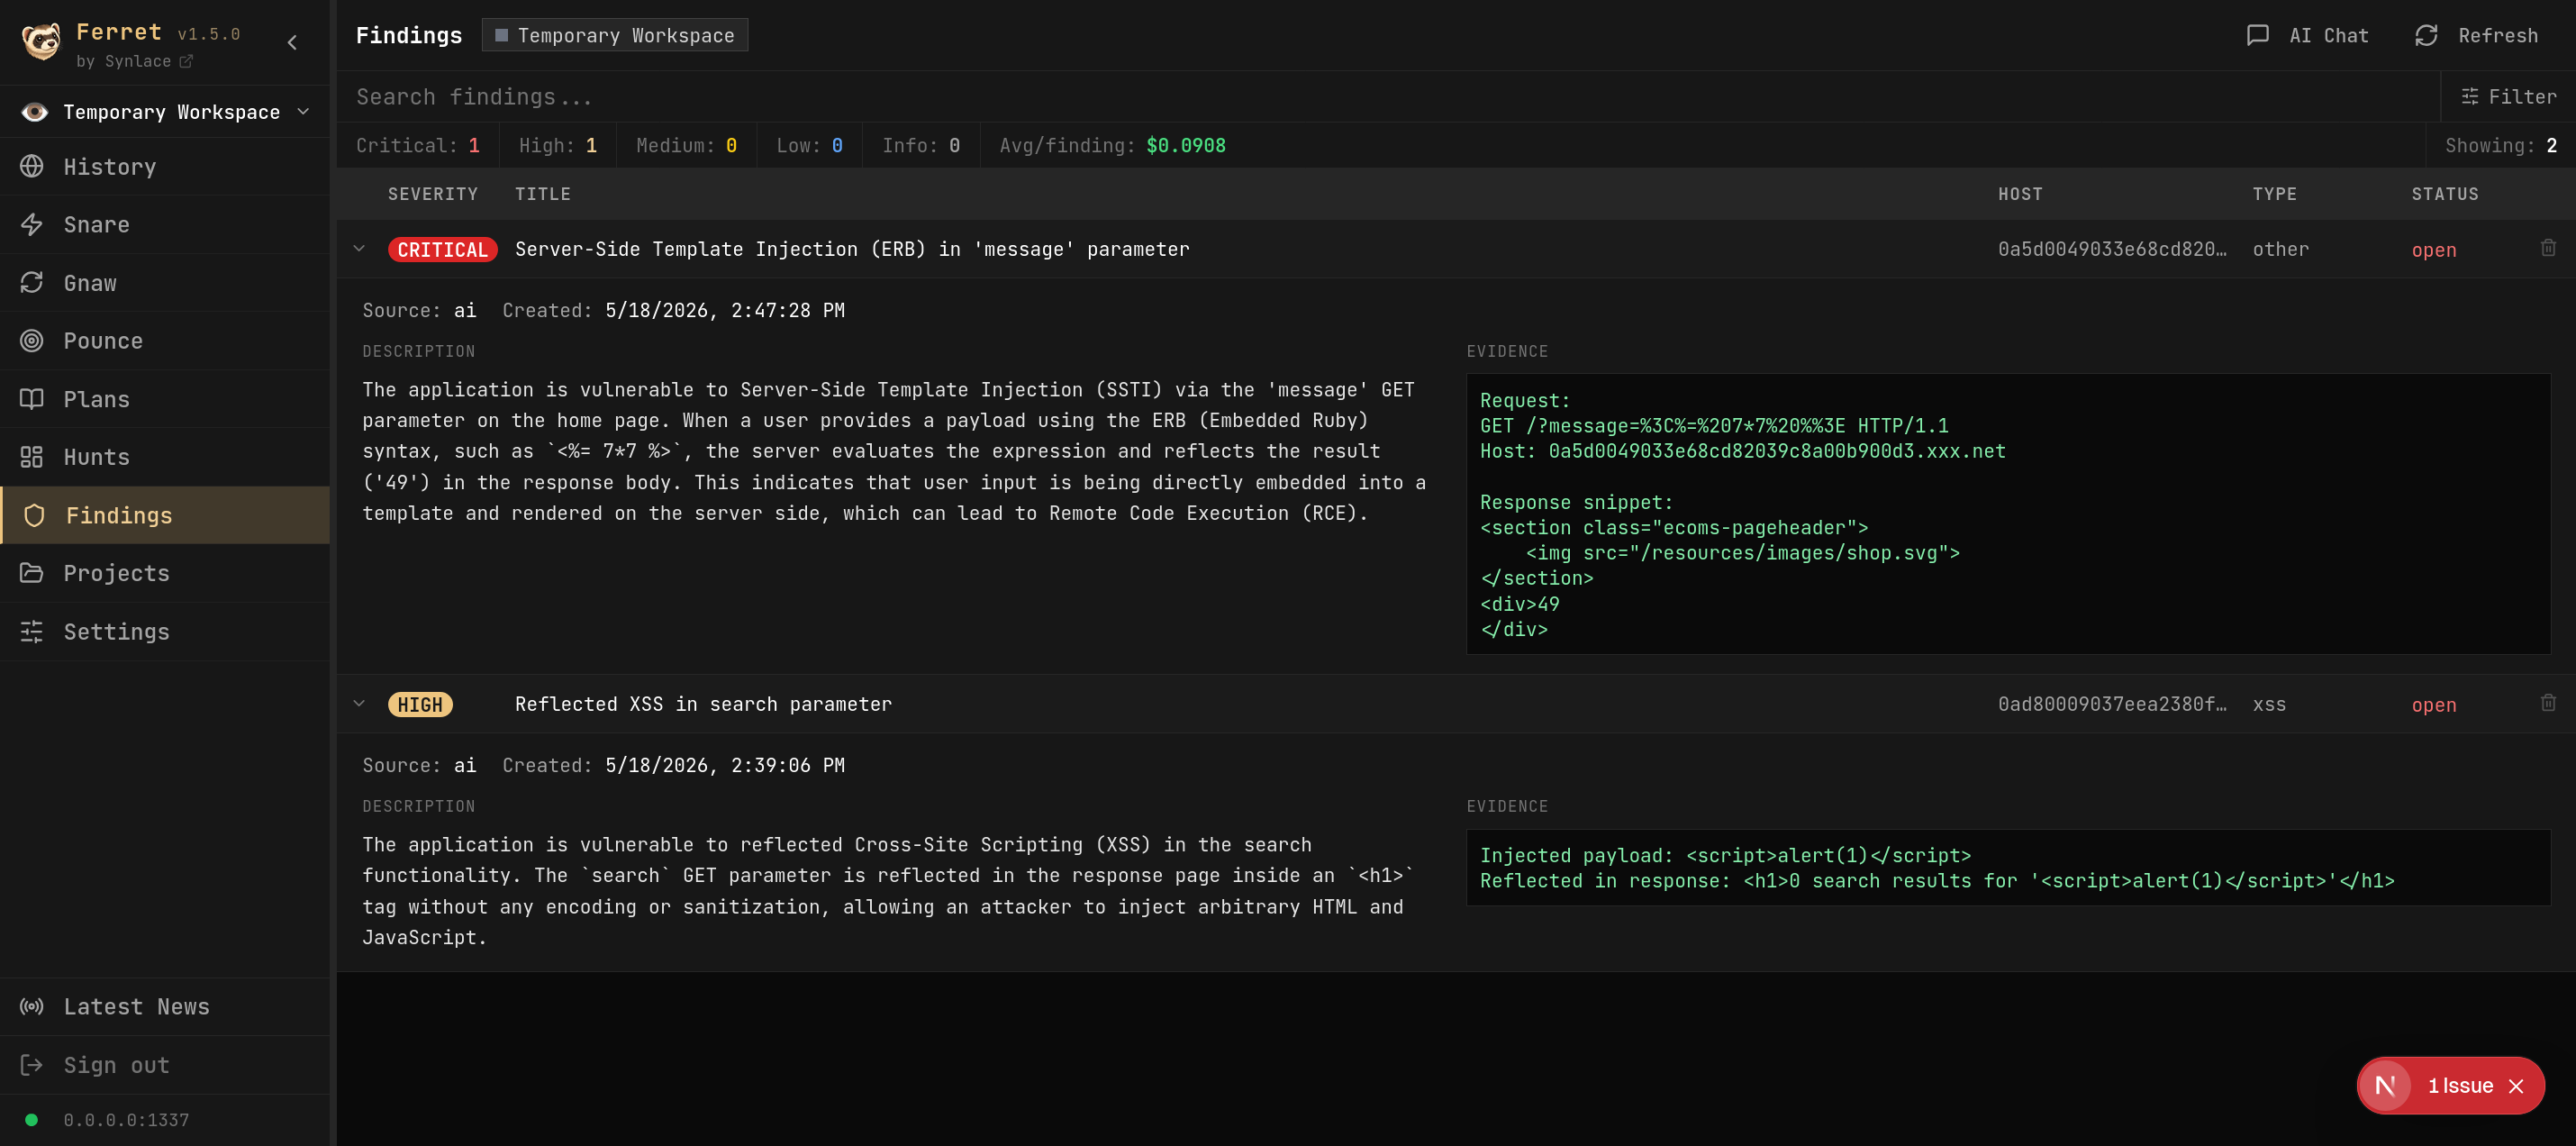
Segnalazioni – Tracker delle vulnerabilità con gravità, host, tipo, descrizioni generate dall'IA e frammenti di evidenza.
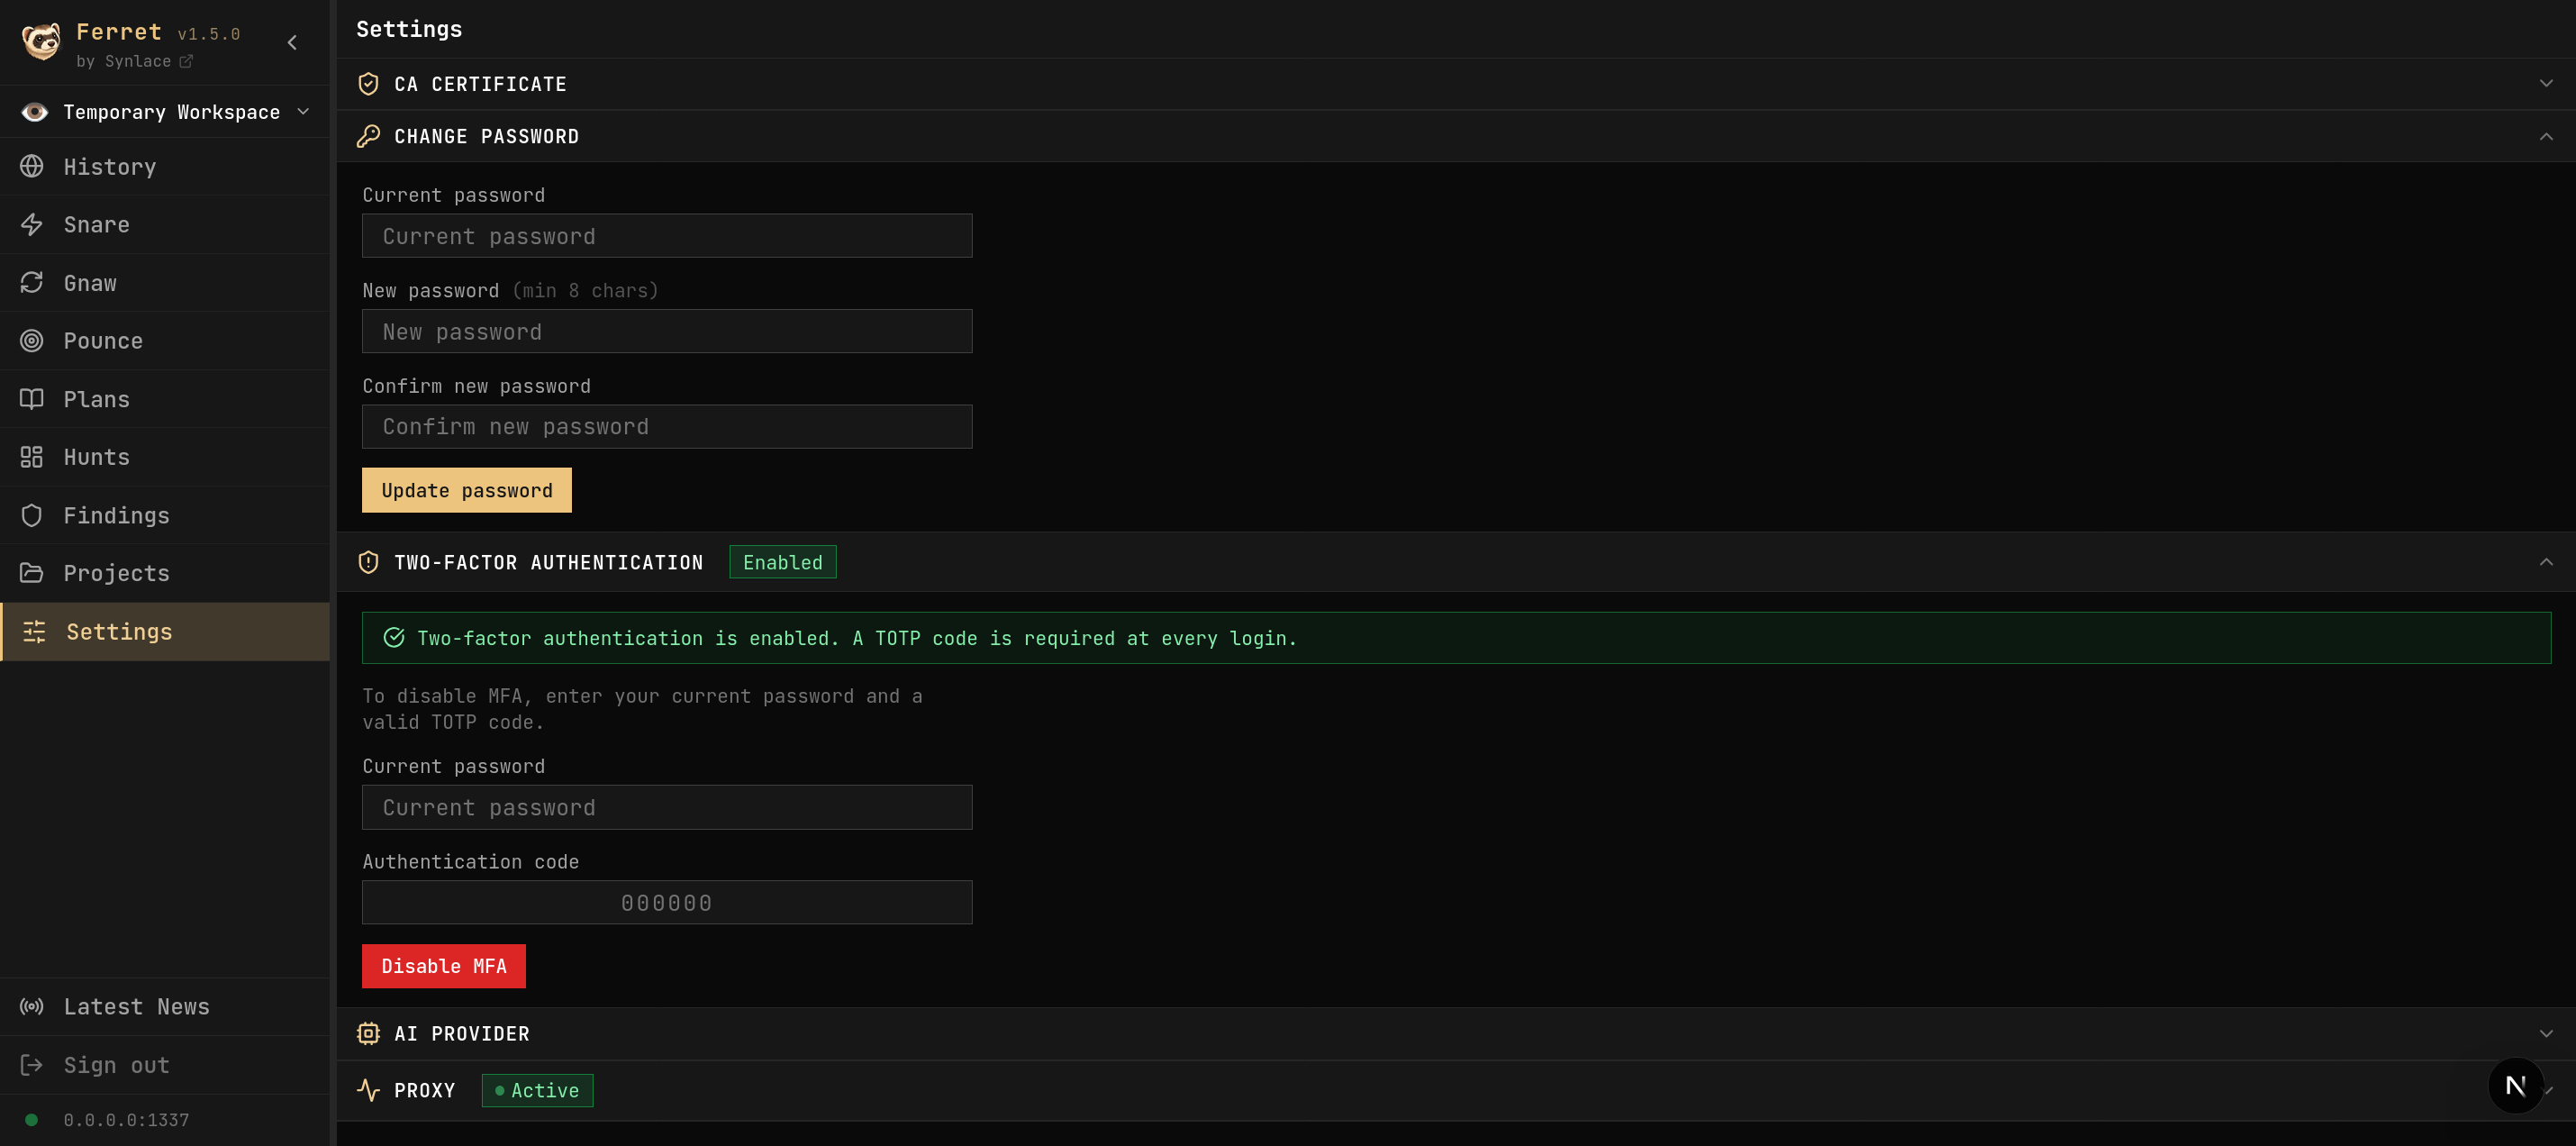
Impostazioni – Gestisci il certificato CA, la password, il 2FA, il provider AI, le chiavi API e lo stato del proxy.
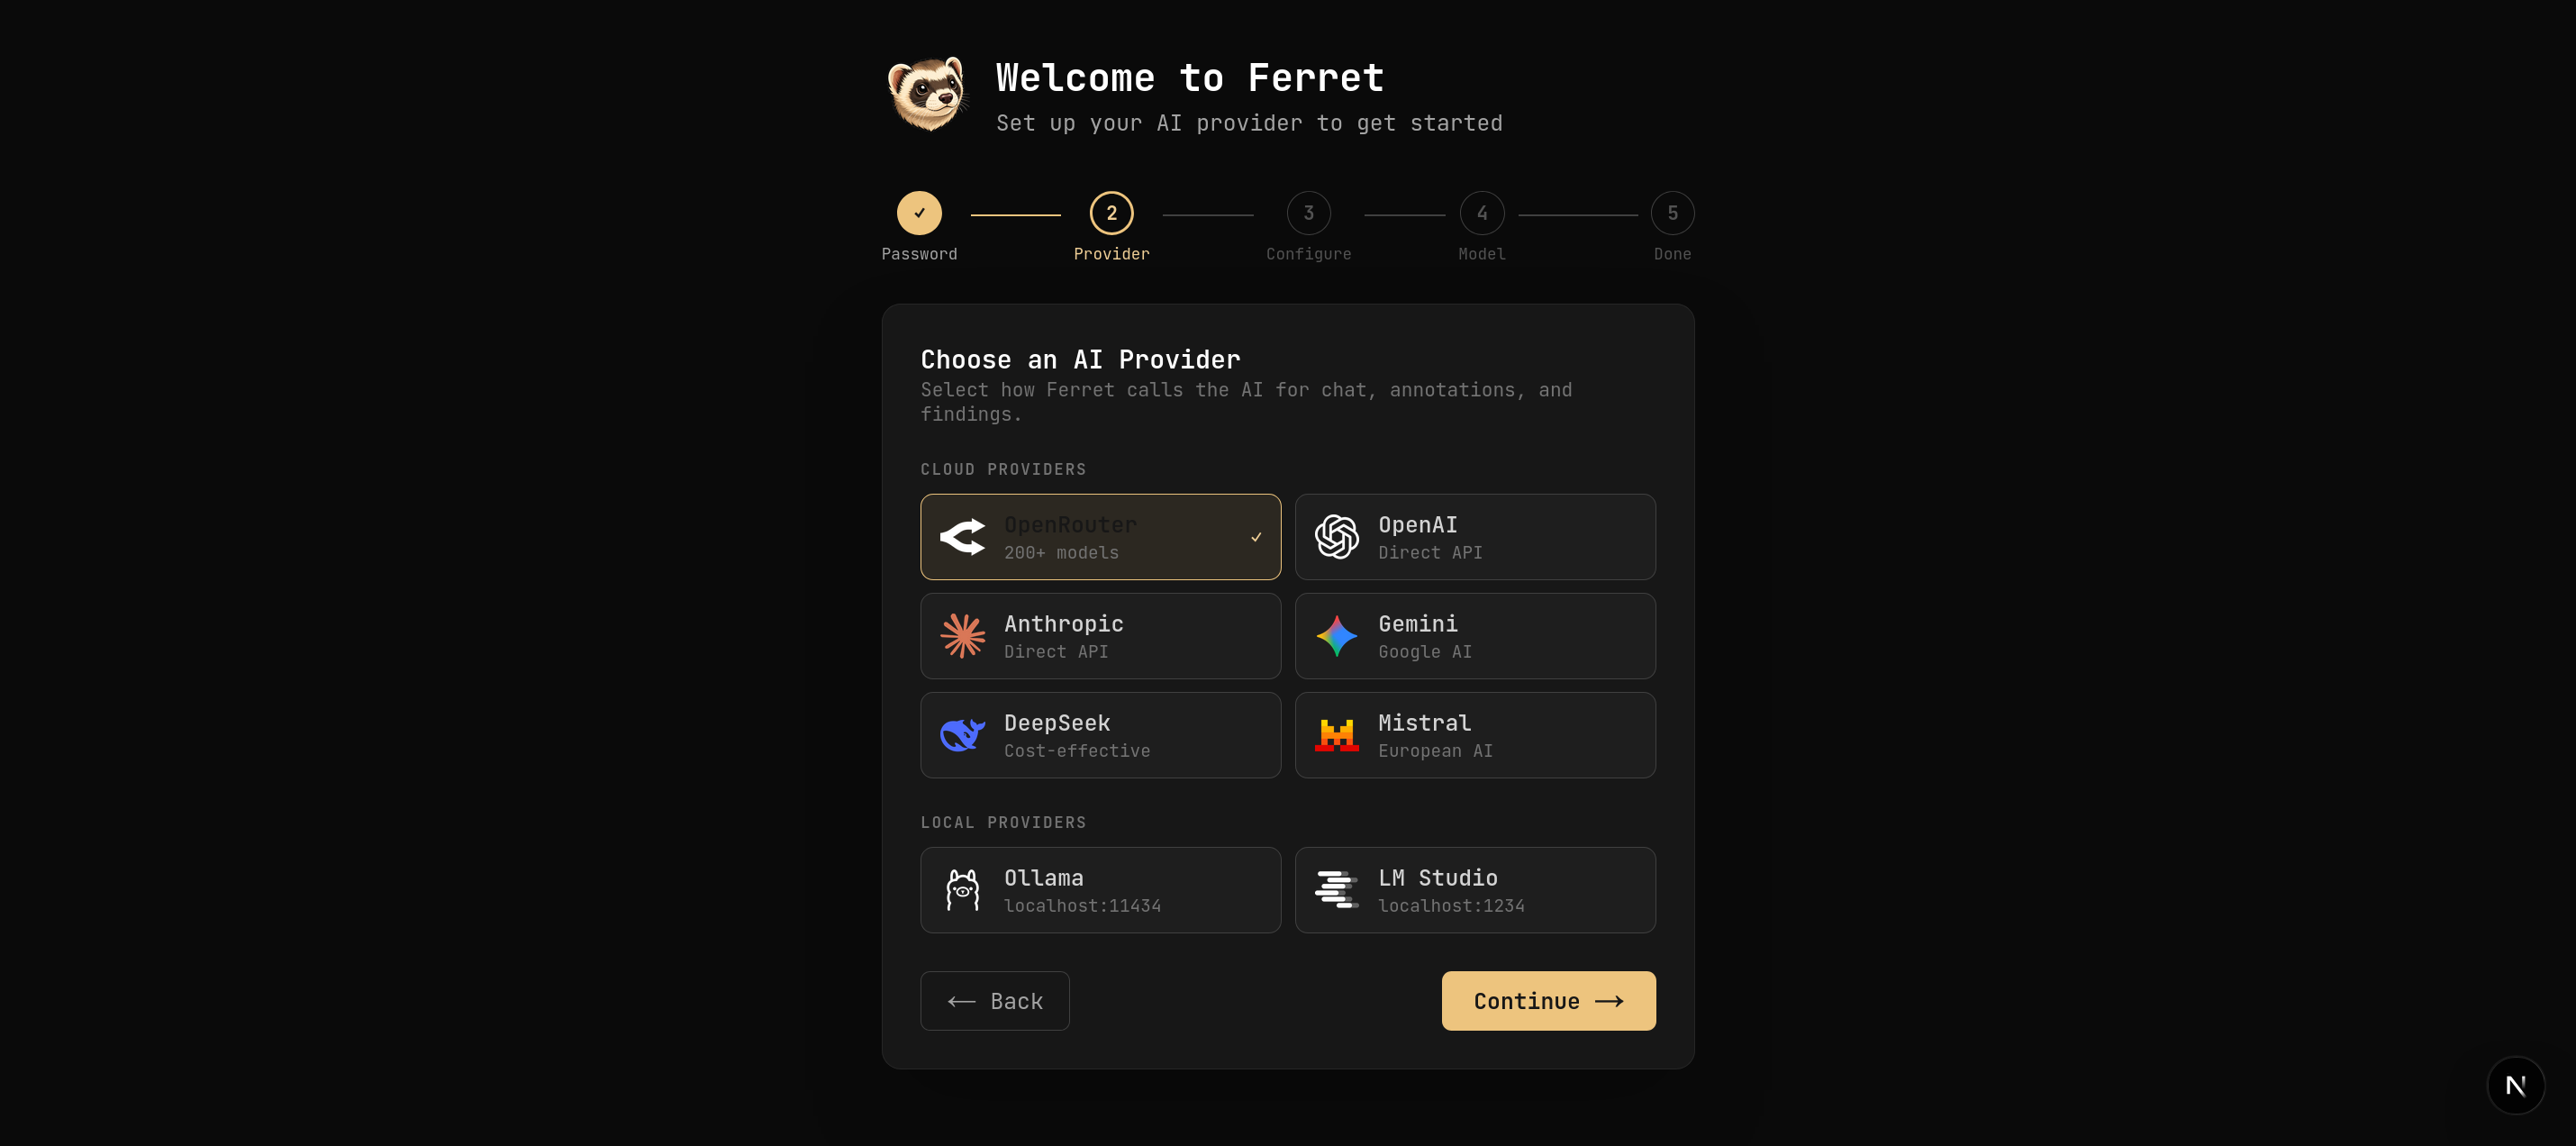
Procedura guidata di configurazione – Configurazione del primo avvio per la creazione della password e la configurazione del provider AI.
Configura il browser, lo strumento CLI o il client di test per usare:
Proxy HTTP:  127.0.0.1:1337
Proxy HTTPS: 127.0.0.1:1337
Per l'intercettazione HTTPS, scarica e installa il certificato CA di mitmproxy dalla pagina Impostazioni.
Ferret richiede l'autenticazione su ogni installazione.
/login.HttpOnly SameSite=Strict valido 24 ore.La 2FA basata su TOTP può essere attivata dalla pagina Impostazioni.
Una volta attivata, è richiesto un codice autenticatore valido al login.
Imposta una chiave API statica in .env:
FERRET_API_KEY=la-tua-chiave-segreta
Poi usala come token Bearer:
curl -H "Authorization: Bearer la-tua-chiave-segreta" \
  http://localhost:8000/api/requests
I cookie di sessione e i token Bearer vengono verificati indipendentemente.
Copia .env.example in .env per preconfigurare Ferret.
La maggior parte delle impostazioni del provider AI può essere configurata anche dalla procedura guidata.

