 sylhetyhackvenger/hikraven

# HIKRAVEN - Piattaforma avanzata di valutazione della sicurezza Hikvision per test di penetrazione professionali. Rileva oltre 12 CVE, inclusi CVE-2021-36260 (CRITICO), verifica le credenziali predefinite, esegue la scoperta di rete e genera report di sicurezza professionali. Solo per test di sicurezza autorizzati! 🛡️🔒
Piattaforma Avanzata di Valutazione della Sicurezza Hikvision - Edizione Professionale
Caratteristiche • Avvio Rapido • Installazione • Utilizzo • Documentazione • Disclaimer
⚠️ AVVISO LEGALE IMPORTANTE
[!] QUESTO STRUMENTO È SOLO PER TEST DI SICUREZZA AUTORIZZATI [!]
L'accesso non autorizzato a sistemi informatici è illegale e non etico.
Utilizzando questo strumento, accetti di:
· Testare solo sistemi di tua proprietà o per i quali hai esplicita autorizzazione scritta · Rispettare tutte le leggi e i regolamenti applicabili · Utilizzare i risultati in modo responsabile e segnalare le vulnerabilità in modo etico · Accettare piena responsabilità legale per le tue azioni
📋 Indice dei Contenuti
· Panoramica · Caratteristiche · Installazione · Avvio Rapido · Guida all'Utilizzo · Riferimento Comandi · Reportistica · Vulnerabilità Rilevate · Architettura · Configurazione · Contribuire · Disclaimer · Licenza
🔍 Panoramica
HIKRAVEN è una piattaforma di valutazione della sicurezza di livello professionale, progettata specificamente per identificare e analizzare vulnerabilità nei dispositivi Hikvision. Realizzata per ricercatori di sicurezza, penetration tester e professionisti IT della sicurezza. Fornisce capacità complete di scoperta di rete, scansione delle vulnerabilità e reportistica.
Capacità Principali
Capacità Descrizione 🔎 Scoperta Scoperta di rete passiva e attiva con sniffing ARP, probing multicast e scansione delle porte 🎯 Fingerprinting Identificazione dettagliata del dispositivo inclusi modello, firmware, numeri di serie e stato cloud 🛡️ Scansione Vulnerabilità Rilevamento di 12+ CVE note incluse vulnerabilità critiche di command injection 🔑 Test Credenziali Test automatizzato di 40+ combinazioni di nome utente/password predefinite 💥 Exploitation Test di sfruttamento sicuro e controllato per penetration testing autorizzati 📊 Reportistica Report professionali in formati JSON, HTML, CSV e Markdown 🗄️ Database Archiviazione persistente con crittografia per credenziali e cronologia delle scansioni
✨ Caratteristiche
🚀 Scoperta e Ricognizione
· Sniffing ARP Passivo - Rileva dispositivi Hikvision senza scansione attiva · Probing Multicast - Scopri dispositivi tramite UDP multicast (239.255.255.250:37020) · Scansione Sottorete - Ping sweep e scansione delle porte su intere sottoreti · Rilevamento MAC OUI - Identifica dispositivi Hikvision tramite prefissi di indirizzi MAC · Gestione Interfacce - Supporto multi-interfaccia con compatibilità cross-platform · DNS Inverso - Risoluzione automatica dei nomi host
🛡️ Valutazione delle Vulnerabilità
· 12+ Firme CVE - Database completo di vulnerabilità inclusi: · CVE-2021-36260 (Command Injection - CRITICA) · CVE-2017-7923 (Bypass Autenticazione - ALTA) · CVE-2019-11376 (Divulgazione Informazioni - ALTA) · E altro ancora... · Test Credenziali Predefinite - 40+ combinazioni comuni di nome utente/password · Analisi Interfaccia Web - Estrazione di informazioni sul dispositivo dalle interfacce web · Rilevamento Gestione Cloud - Identifica dispositivi abilitati Hik-Connect · Punteggio di Rischio - Calcolo automatico del livello di minaccia (INFO → CRITICA)
💣 Exploitation (Solo Uso Autorizzato)
· CVE-2021-36260 - Sfruttamento di command injection con modalità sicura · CVE-2017-7923 - Bypass dell'autenticazione e reset della password · Modalità Sicura - Opzioni di test non distruttive · Raccolta Prove - Acquisizione di proof of concept
📊 Reportistica Professionale
Formato Caso d'Uso Caratteristiche HTML Report Esecutivi Interattivi, stilizzati, schede dispositivo, colorazione per gravità JSON Integrazione API Leggibile da macchina, strutturato, dataset completo CSV Analisi con Fogli di Calcolo Compatibile con Excel, pronto per tabelle pivot Markdown Documentazione Leggibile, adatto al version control
🗄️ Database e Gestione
· Archiviazione SQLite - Database leggero e portabile · Credenziali Crittografate - Crittografia AES-256 per dati sensibili · Cronologia Scansioni - Traccia di audit completa di tutte le scansioni · Backup Automatici - Rotazione e compressione del database · Fingerprinting Dispositivi - Identificatori univoci per prevenire duplicati
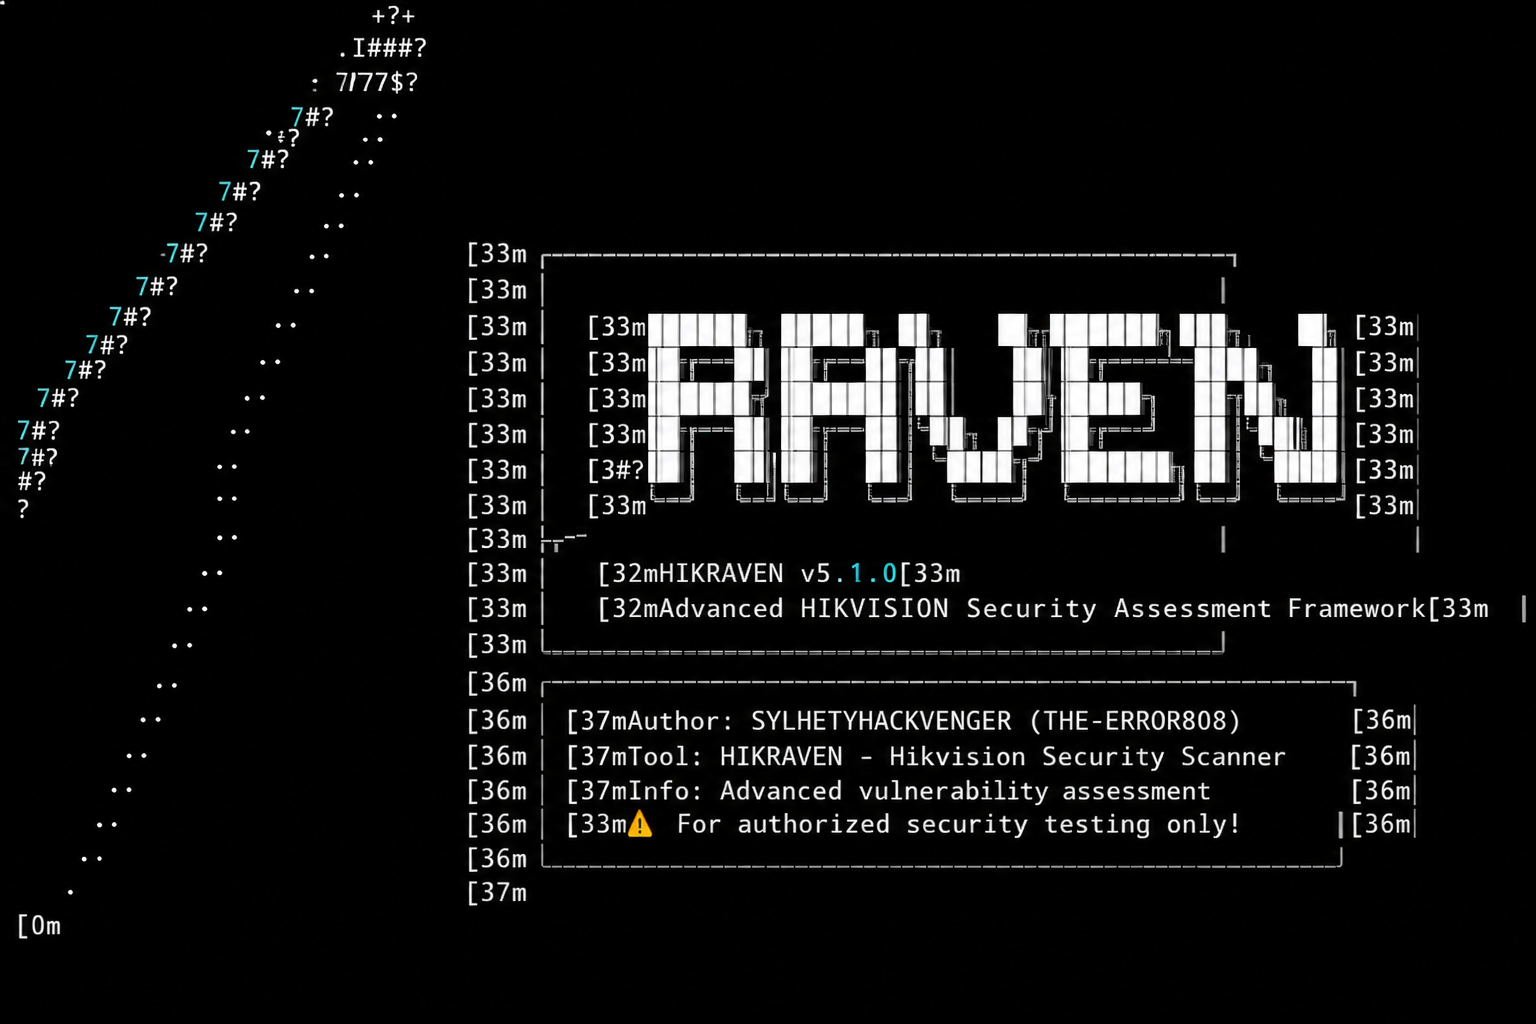
📦 Installazione
Prerequisiti
Python 3.8 o superiore
pip (gestore pacchetti Python)
Installazione Rapida
# Clona il repository
git clone https://github.com/SYLHETYHACKVENGER/HIKRAVEN
cd HIKRAVEN

# Installa le dipendenze
pip install -r requirements.txt

# Verifica l'installazione
python hikraven.py --version
Dipendenze
requests>=2.31.0
scapy>=2.5.0
lxml>=4.9.0
cryptography>=41.0.0
colorama>=0.4.6
pyyaml>=6.0
tqdm>=4.66.0
packaging>=23.1
rich>=13.5.0
netifaces>=0.11.0
psutil>=5.9.5
Note Specifiche per Piattaforma
Linux/Unix:
# Potrebbe richiedere privilegi di root per la cattura dei pacchetti
sudo python hikraven.py --interface eth0

# Installa dipendenze aggiuntive
sudo apt-get install python3-scapy
Windows:
# Esegui come Amministratore per la cattura dei pacchetti
python hikraven.py --interface "Ethernet"

# Installa Npcap per la cattura dei pacchetti
# Scarica da: https://npcap.com/
macOS:
# Potrebbe richiedere sudo per la cattura dei pacchetti
sudo python hikraven.py --interface en0
🚀 Avvio Rapido
# Rilevamento automatico dell'interfaccia e scansione della rete locale
python hikraven.py --auto-detect

# Scansione di una sottorete specifica
python hikraven.py --subnet 192.168.1.0/24
# Scansione completa delle vulnerabilità con reportistica
python hikraven.py --interface eth0 --subnet 192.168.1.0/24 --vuln-scan --report html
# Scansione a basso profilo con limitazione della velocità
python hikraven.py --interface eth0 --stealth --passive
# Test di sfruttamento sicuro
python hikraven.py --subnet 192.168.1.0/24 --vuln-scan --exploit
📖 Guida all'Utilizzo
Opzioni della Riga di Comando
Opzione Breve Descrizione --interface -i Interfaccia di rete (es., eth0, wlan0) --address -a Indirizzo IP dell'interfaccia --auto-detect -D Rilevamento automatico dell'interfaccia di rete --list-interfaces -L Elenca le interfacce di rete disponibili --passive -p Solo scoperta passiva (sniffing ARP) --active -A Scoperta attiva (ping scan, port scan) --subnet -s Sottorete da scansionare (es., 192.168.1.0/24) --vuln-scan -v Esegue la scansione delle vulnerabilità --exploit -e Tenta lo sfruttamento (PERICOLOSO!) --report -r Genera il/i formato/i di report --output -o Directory di output per i report --stealth Abilita la modalità stealth --threads -t Numero di thread (predefinito: 100) --timeout Timeout di rete in secondi (predefinito: 10) --config -c Percorso del file di configurazione --verbose -V Output dettagliato --quiet -q Modalità silenziosa --version Mostra la versione
Esempi
python hikraven.py --list-interfaces
# Scopri dispositivi senza scansione attiva
python hikraven.py --interface wlan0 --passive --verbose
# Scansione completa con tutte le funzionalità
python hikraven.py --interface eth0 --subnet 10.0.0.0/24 --vuln-scan --report all
