 svenstaro/genact
🌀 Un generatore di attività senza senso




Fingi di essere occupato o in attesa del tuo computer quando in realtà dovresti stare lavorando! Impressiona le persone con le tue incredibili capacità di multitasking. Apri semplicemente alcune istanze di genact e guarda lo spettacolo. genact presenta diverse scene che fingono di fare qualcosa di eccitante o utile, quando in realtà non sta succedendo assolutamente nulla.
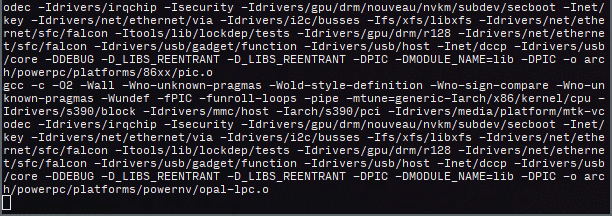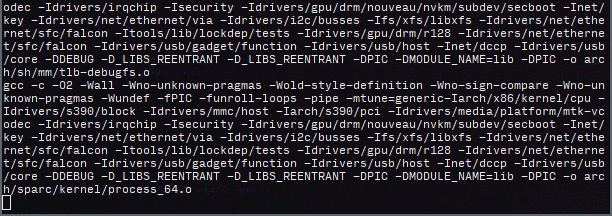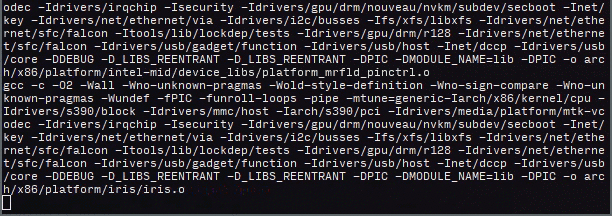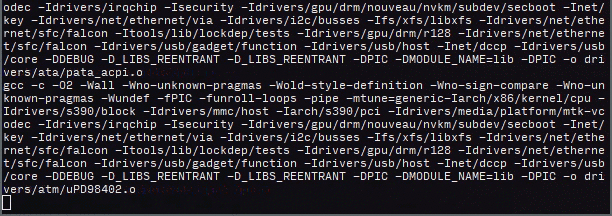
ansiblebootlogbotnetbruteforcecargocccomposercryptominingdocker_builddocker_image_rmdownloadjuliakernel_compilememdumpmkinitcpiorkhuntersimcityterraformuvweblogwpt
Non devi installare nulla! Per tua comodità, sono disponibili qui i binari precompilati per Linux, OSX e Windows, che dovrebbero funzionare senza alcuna dipendenza. Inoltre, è disponibile una versione web all'indirizzo https://svenstaro.github.io/genact/
È compatibile con FreeBSD, Linux, macOS, Windows e la maggior parte dei browser web moderni che supportano WebAssembly.
Su FreeBSD: Non devi fare nulla di speciale qui. Esegui semplicemente
pkg install genact
genact
Su Linux: Scarica genact-linux dalla pagina delle release ed esegui
chmod +x genact-linux
./genact-linux
Su macOS: Scarica genact-osx dalla pagina delle release ed esegui
chmod +x genact-osx
./genact-osx
È disponibile anche un pacchetto Homebrew. Per installarlo in questo modo, esegui
brew install genact
Su macOS, puoi anche installare tramite MacPorts:
sudo port install genact
Su Windows: Scarica genact-win.exe dalla pagina delle release e fai doppio clic su di esso.
È disponibile anche su Scoop:
scoop install genact
Con Cargo: Se hai installato una versione relativamente recente di Rust e Cargo, puoi eseguire
cargo install genact
genact
Con gah: Se stai utilizzando gah, puoi eseguire
gah install genact
Per visualizzare un elenco di tutte le opzioni disponibili, puoi eseguire
./genact -h
oppure
cargo run -- -h
oppure (su Docker)
docker run -it --rm svenstaro/genact -h
Un generatore di attività assurde

Utilizzo: genact [OPTIONS]

Opzioni:
  -l, --list-modules                               Elenco dei moduli disponibili
  -m, --modules <MODULES>                          Esegui solo questi moduli [valori possibili: ansible, bootlog, botnet, bruteforce, cargo, cc, composer,
                                                   cryptomining, docker_build, docker_image_rm, download, julia, kernel_compile, memdump, mkinitcpio,
                                                   rkhunter, simcity, terraform, uv, weblog, wpt]
  -s, --speed-factor <SPEED_FACTOR>                Fattore di velocità globale [predefinito: 1]
  -i, --instant-print-lines <INSTANT_PRINT_LINES>  Stampa immediatamente questo numero di linee [predefinito: 0]
      --exit-after-time <EXIT_AFTER_TIME>          Esci dopo aver eseguito per questo tempo (esempio formato: 2h10min)
      --exit-after-modules <EXIT_AFTER_MODULES>    Esci dopo aver eseguito questo numero di moduli
      --print-completions <shell>                  Genera file di completamento per una shell [valori possibili: bash, elvish, fish, powershell, zsh]
      --print-manpage                              Genera pagina manuale
  -h, --help                                       Stampa questa guida
  -V, --version                                    Stampa versione
Nella versione web, puoi eseguire moduli specifici fornendoli come parametri ?module in questo modo: https://svenstaro.github.io/genact?module=cc&module=memdump
Puoi anche fornire un ?speed-factor in questo modo:
https://svenstaro.github.io/genact?speed-factor=5
Dovresti avere installata una versione recente di Rust e Cargo.
Quindi, clonalo normalmente ed esegui cargo run per ottenere l'output:
git clone https://github.com/svenstaro/genact.git
cd genact
cargo run --release
Questa è principalmente una nota per me su come rilasciare questo progetto:
CHANGELOG.md sia aggiornato.cargo release <version>cargo release --execute <version>





