
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
dfir-malware-investigation — Laboratorio DFIR Spring4Shell (CVE-2022-22965) con simulazione di exploit, WAF in Python, rilevamento basato su IOC e analisi PCAP. | Kitploit
Strumenti/GitHubGitHub/suyash-r-k/dfir-malware-investigation
Gestione degli Indicatori di Compromissione (IOC)Memory ForensicsAnalisi delle VulnerabilitàNetwork ForensicsBypass WAFSicurezza WebDigital ForensicsThreat IntelligenceRilevamento Intrusioni

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Apprendimento e Formazione
Risposta agli Incidenti
Analisi dei Log
GitHubsuyash-r-k/dfir-malware-investigation

dfir-malware-investigation

Laboratorio DFIR Spring4Shell (CVE-2022-22965) con simulazione di exploit, WAF in Python, rilevamento basato su IOC e analisi PCAP.

Vedi Repository
208 mesi faNon ancora revisionato
Condividi

Laboratorio di Indagine Malware DFIR – Spring4Shell (CVE-2022-22965)

Un progetto completo di Digital Forensics & Incident Response (DFIR) che simula, rileva e investiga la vulnerabilità critica Spring4Shell (CVE-2022-22965). Questo progetto dimostra l'intero ciclo di vita della risposta agli incidenti, dal compromesso iniziale fino al rilevamento, alla mitigazione e all'analisi forense.

Simulazione di Attacco → Cattura di Rete → Analisi dei Log → Rilevamento IOC → Mitigazione Firewall → Indagine Forense

Realizzato come progetto portfolio per blue team / analisti SOC, mostrando competenze pratiche di sicurezza difensiva.


Panoramica del Progetto

Questo ambiente di laboratorio offre esperienza pratica con tecniche di risposta agli incidenti reali, ricreando uno scenario controllato di sfruttamento di Spring4Shell. Il progetto comprende sia prospettive offensive che difensive, consentendo ai professionisti della sicurezza di comprendere i vettori di attacco mentre implementano strategie di rilevamento e mitigazione.

Caratteristiche Principali

  • Simulazione dello Sfruttamento di Spring4Shell – Consegna realistica di payload RCE via HTTP
  • WAF Basato su Python – Ispezione e blocco delle richieste in tempo reale
  • Registrazione Completa – Pipeline strutturata di raccolta e analisi dei log
  • Motore di Rilevamento IOC – Corrispondenza di threat intelligence basata su JSON
  • Forensica di Rete – Analisi PCAP usando tcpdump e Wireshark
  • Flusso di Lavoro per Forensica della Memoria – Documentazione della metodologia Volatility3
  • Threat Intelligence – Dataset IOC estesi e mappatura MITRE ATT&CK
  • Architettura Modulare – Struttura del codice pulita e pronta per la produzione

Struttura del Repository

dfir-malware-investigation/
│
├── analysis/          # Detection scripts and PCAP analysis documentation
├── firewall/          # Custom WAF implementation and configuration
├── iocs/              # IOC definitions and threat intelligence profiles
├── tools/             # Attack simulator and vulnerable web application
├── screenshots/       # Visual demonstration and evidence
├── pcaps/             # Network traffic captures
├── logs/              # Application and firewall logs
└── memory/            # Memory forensics methodology and documentation

Come Funziona

1. Simulazione dell'Attacco

Il simulatore di attacco invia una richiesta HTTP POST appositamente realizzata che sfrutta la vulnerabilità di data binding di Spring Framework:

Payload: class.module.classLoader.resources.context.parent.pipeline.first
Target: /tomcatwar.jsp
Method: HTTP POST with malicious parameters

Questo imita i tentativi di sfruttamento reali contro applicazioni Spring vulnerabili.

2. Livello di Difesa del Firewall

Un Web Application Firewall personalizzato basato su Python intercetta e analizza le richieste HTTP in entrata:

  • Corrispondenza di pattern contro le firme conosciute di Spring4Shell
  • Blocco in tempo reale dei payload malevoli
  • Restituisce HTTP 403 Forbidden per le richieste bloccate
  • Registra tutta l'attività sospetta per l'analisi post-incidente

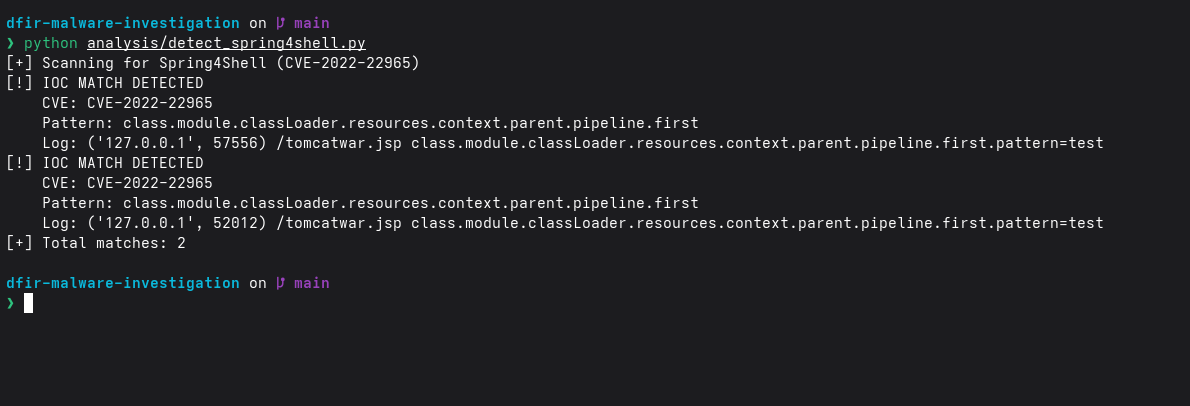
3. Motore di Rilevamento

Il sistema di rilevamento basato su IOC analizza i log utilizzando intelligence strutturata sulle minacce:

Source: iocs/spring4shell.json

Ogni rilevamento include:

  • Identificatore CVE e valutazione della gravità
  • Firme dei pattern del payload
  • Endpoint e parametri interessati
  • Azioni di risposta consigliate

4. Forensica di Rete

Flusso di lavoro per l'analisi del traffico:

  1. Cattura i pacchetti usando tcpdump durante la simulazione dell'attacco
  2. Estrai i flussi HTTP contenenti tentativi di sfruttamento
  3. Verifica il comportamento di blocco del firewall a livello di rete
  4. Documenta la catena di evidenze per la segnalazione degli incidenti

Gli artefatti catturati includono:

  • Intestazioni delle richieste HTTP malevole
  • Payload di sfruttamento in chiaro
  • Conferma della risposta del firewall

5. Metodologia di Forensica della Memoria

Sebbene i dump di memoria non siano inclusi nel repository, una documentazione completa copre:

  • Flusso di lavoro di analisi Volatility3
  • Enumerazione dell'albero dei processi e identificazione dei processi sospetti
  • Analisi dei socket di rete per connessioni C2
  • Estrazione della cronologia dei comandi dagli artefatti di memoria
  • Tecniche di rilevamento dell'iniezione di malware

Vedi memory/README.md per la metodologia completa.


Dimostrazione

Evidenza visiva del flusso di lavoro completo di attacco e difesa:
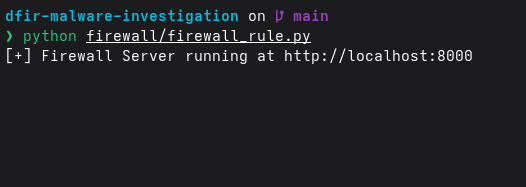
1. Firewall in Esecuzione

Firewall in Esecuzione Il firewall basato su Python inizializzato e in ascolto per richieste in entrata
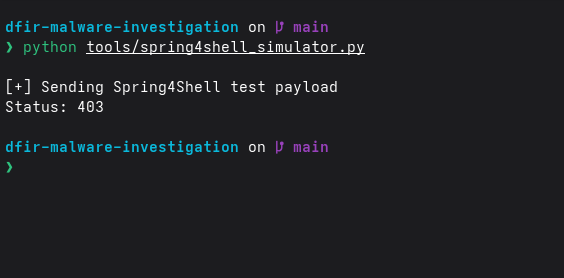
2. Attacco Bloccato

Attacco Bloccato Intercettazione in tempo reale del tentativo di sfruttamento di Spring4Shell
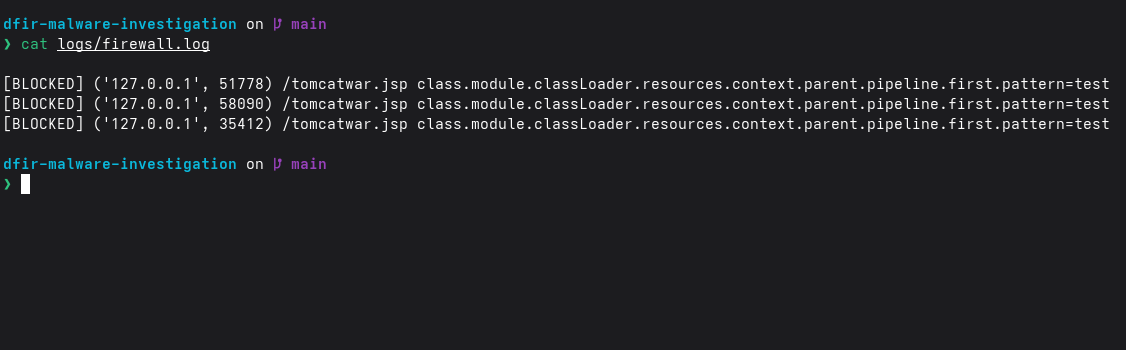
3. Log del Firewall

Log del Firewall Registrazione dettagliata della richiesta malevole con firme del payload
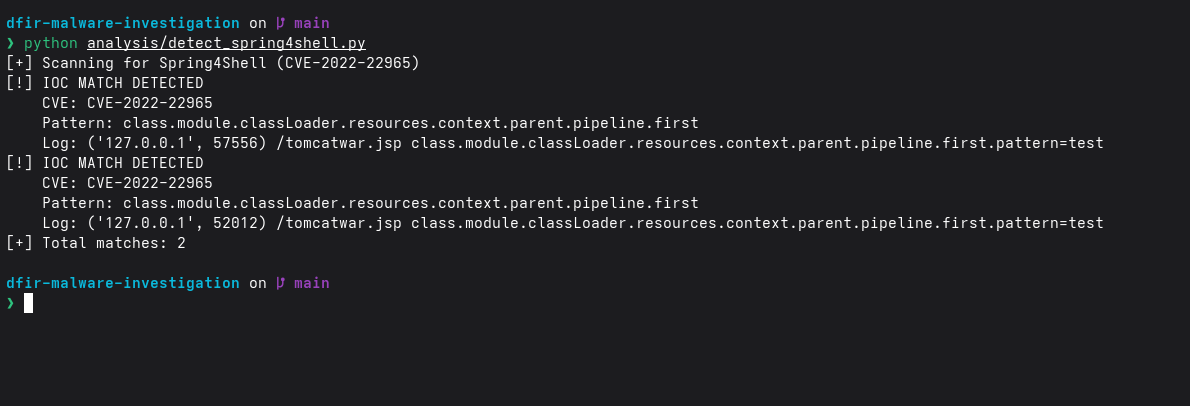
4. Avviso di Rilevamento

Avviso di Rilevamento Motore di rilevamento basato su IOC che identifica l'attacco Spring4Shell
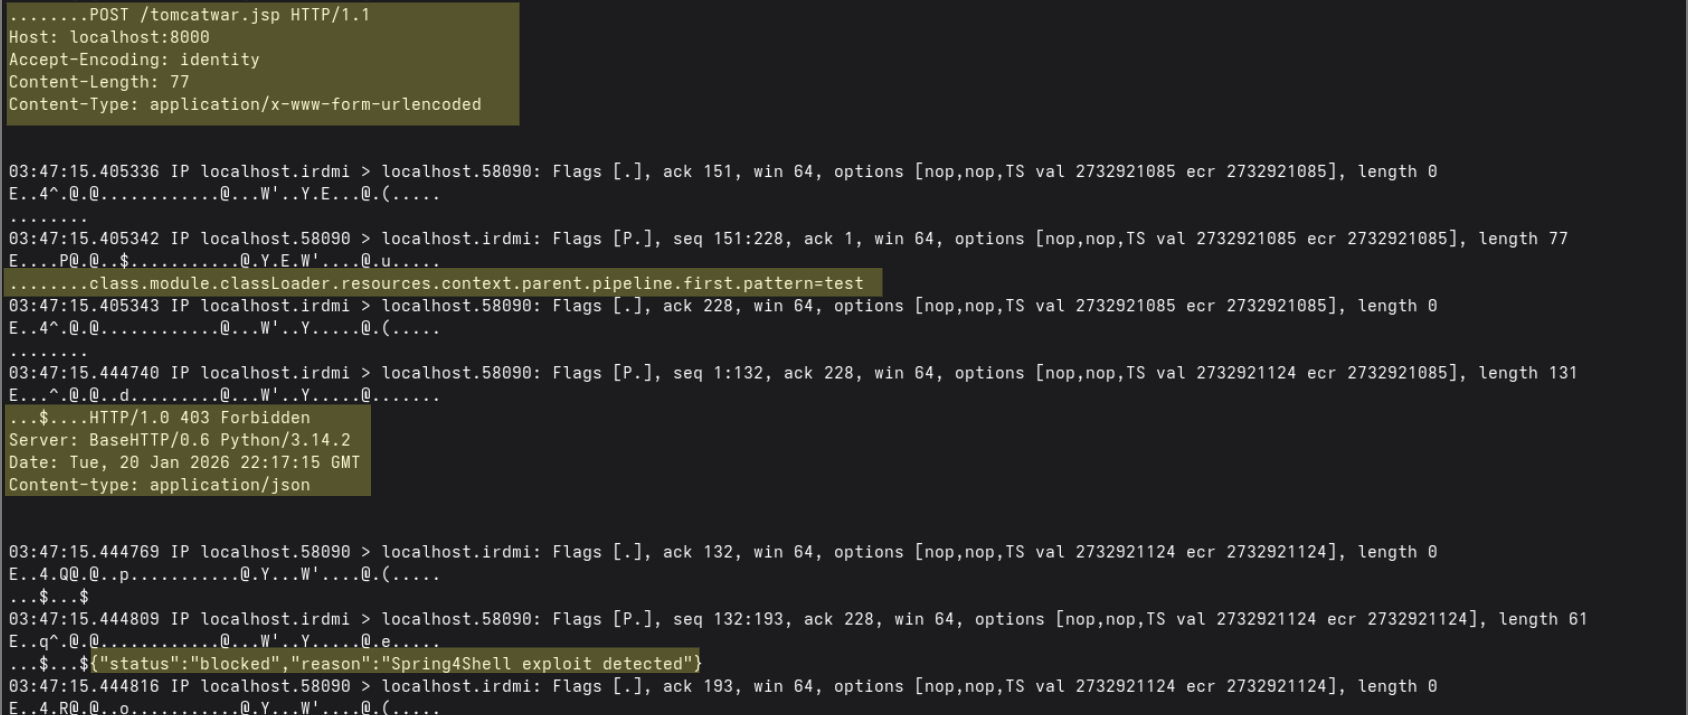
5. Analisi PCAP

Analisi PCAP Prova a livello di rete del tentativo di sfruttamento e della risposta del firewall


Stack Tecnologico

ComponenteTecnologia
LinguaggioPython 3.x
Cattura di Retetcpdump, Wireshark
Analisi della MemoriaVolatility3 (documentato)
Controllo VersioneGit
PiattaformaLinux (basato su Arch)
Framework WebServizio HTTP vulnerabile simulato (comportamento Spring4Shell)

Competenze Dimostrate

Questo progetto dimostra competenza in:

  • Risposta agli Incidenti – Ciclo di vita completo dell'IR dal rilevamento alla risoluzione
  • Analisi del Traffico di Rete – Ispezione PCAP e analisi dei protocolli
  • Ingegneria del Rilevamento – Sviluppo di regole personalizzate e creazione di IOC
  • Threat Intelligence – Progettazione strutturata di IOC e modellazione delle minacce
  • Ingegneria della Sicurezza – Implementazione della logica WAF/firewall
  • Forensica della Memoria – Metodologia di analisi con Volatility
  • Sviluppo Sicuro – Uso di .gitignore, gestione dei segreti, codice modulare
  • Documentazione – Scrittura tecnica e conservazione delle prove

Threat Intelligence

Sono forniti due profili IOC per diversi casi d'uso:

spring4shell.json (Leggero)

Regole di rilevamento compatte ottimizzate per la scansione in tempo reale con minimi falsi positivi.

spring4shell_full.json (Completo)

Profilo di minaccia esteso che include:

  • Indicatori di rete (IP, domini, user-agent)
  • Artefatti basati su host (percorsi file, chiavi di registro)
  • Indicatori di memoria (pattern di codice iniettato)
  • Firme di rilevamento (Sigma, YARA, Snort)
  • Riferimenti alle tecniche MITRE ATT&CK
  • Passi del playbook di risposta agli incidenti

Per Iniziare

Prerequisiti

# Ensure tcpdump is available for network capture
sudo apt install tcpdump  # Debian/Ubuntu
sudo pacman -S tcpdump    # Arch Linux

Avvio Rapido

# 1. Clone the repository
git clone https://github.com/suyash-R-K/dfir-malware-investigation.git
cd dfir-malware-investigation
Scarica lo strumento