stayfoolish777/cve-2022-22947-poc
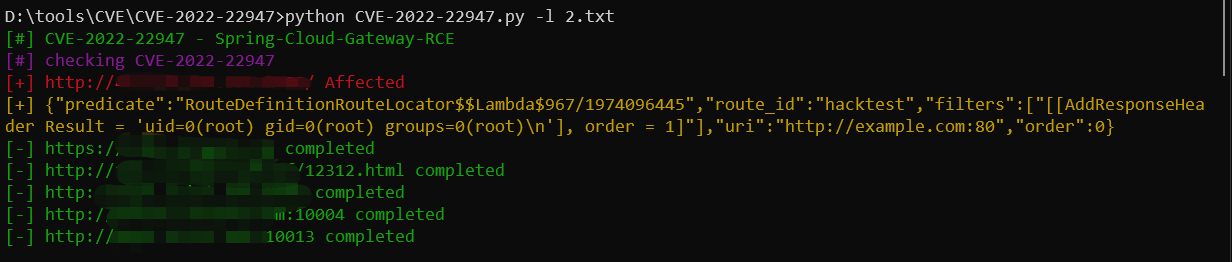
Rilevamento batch Spring Cloud Gateway vulnerabilità di esecuzione remota di codice Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947

Avviso di sicurezza per la vulnerabilità di esecuzione remota di codice in Spring Cloud Gateway. Questa vulnerabilità si verifica quando Spring Cloud Gateway abilita ed espone l'endpoint Gateway Actuator: le applicazioni che utilizzano Spring Cloud Gateway possono essere soggette ad attacchi di iniezione di codice. Un attaccante può inviare una richiesta dannosa appositamente predisposta per eseguire codice arbitrario da remoto.
Versioni interessate
Spring Cloud Gateway < 3.1.1 Spring Cloud Gateway < 3.0.7 Anche le versioni vecchie e non supportate di Spring Cloud Gateway sono interessate.
Versioni sicure
Spring Cloud Gateway >= 3.1.1 Spring Cloud Gateway >= 3.0.7
Spring Cloud Gateway è un gateway API basato su Spring Framework e Spring Boot, progettato per fornire un modo semplice, efficace e unificato di gestire il routing API per architetture a microservizi.
Suggerimenti per la correzione
Suggerimenti per la correzione temporanea:
Se non è necessario l'endpoint Actuator del gateway, disabilitarlo tramite management.endpoint.gateway.enabled: false. Se è necessario l'Actuator, proteggerlo utilizzando Spring Security, fare riferimento a https://docs.spring.io/spring-boot/docs/current/reference/html/actuator.html#actuator.endpoints.security.
Suggerimenti per la correzione generale:
La versione ufficiale ha rilasciato una versione sicura. Si prega di scaricare e aggiornare tempestivamente. Indirizzo di download: https://github.com/spring-cloud/spring-cloud-gateway
Attacco tramite URL
Eseguire con Python 3

Esempio