
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-43344-Quick-CMS-Stored-XSS---SEO-Meta-description — Quick CMS 6.7 è affetto da una vulnerabilità di Cross-Site Scripting (XSS) che consente agli attaccanti di eseguire codice arbitrario tramite un payload appositamente predisposto nella meta description SEO nel menu Pages. | Kitploit
Strumenti/GitHubGitHub/sromanhu/cve-2023-43344-quick-cms-stored-xss---seo-meta-description
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHubsromanhu/cve-2023-43344-quick-cms-stored-xss---seo-meta-description

CVE-2023-43344-Quick-CMS-Stored-XSS---SEO-Meta-description

Quick CMS 6.7 è affetto da una vulnerabilità di Cross-Site Scripting (XSS) che consente agli attaccanti di eseguire codice arbitrario tramite un payload appositamente predisposto nella meta description SEO nel menu Pages.

Vedi Repository
1023 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Quick CMS Stored XSS v6.7

Autore: (Sergio)

Descrizione: Una vulnerabilità di Cross-Site Scripting (XSS) in Quick CMS v6.7 consente a un attaccante locale di eseguire codice arbitrario tramite uno script appositamente predisposto nella sezione SEO - Meta description del Menu Pages.

Vettori di attacco: Scripting. Una vulnerabilità nella sanificazione dell'input nel Meta description di "Pages - SEO" consente di iniettare codice JavaScript che verrà eseguito quando l'utente accede alla pagina web.


POC:

Quando si accede al pannello, andiamo alla sezione "Pages - SEO ." del Menu Generale.
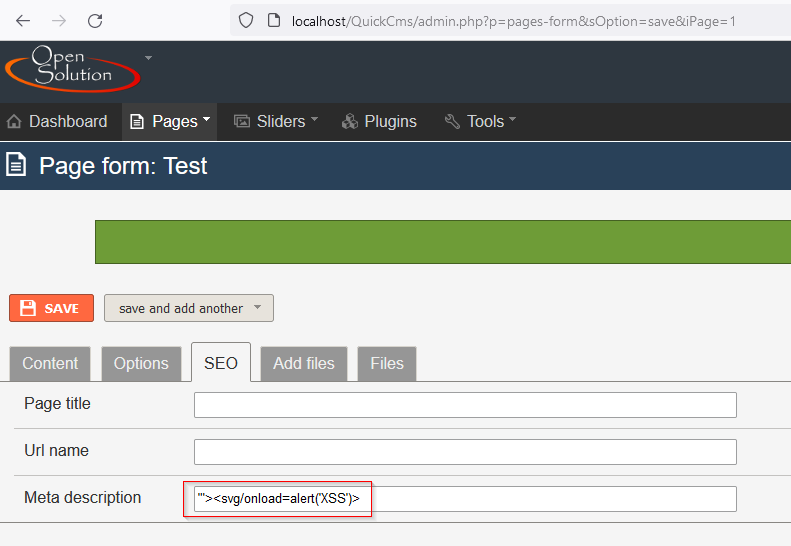
Payload XSS SEO - Meta Description

Modifichiamo queste Impostazioni SEO e vediamo che possiamo iniettare codice JavaScript arbitrario nel campo Meta Description.

Payload XSS:

'"><svg/onload=alert('XSS')>

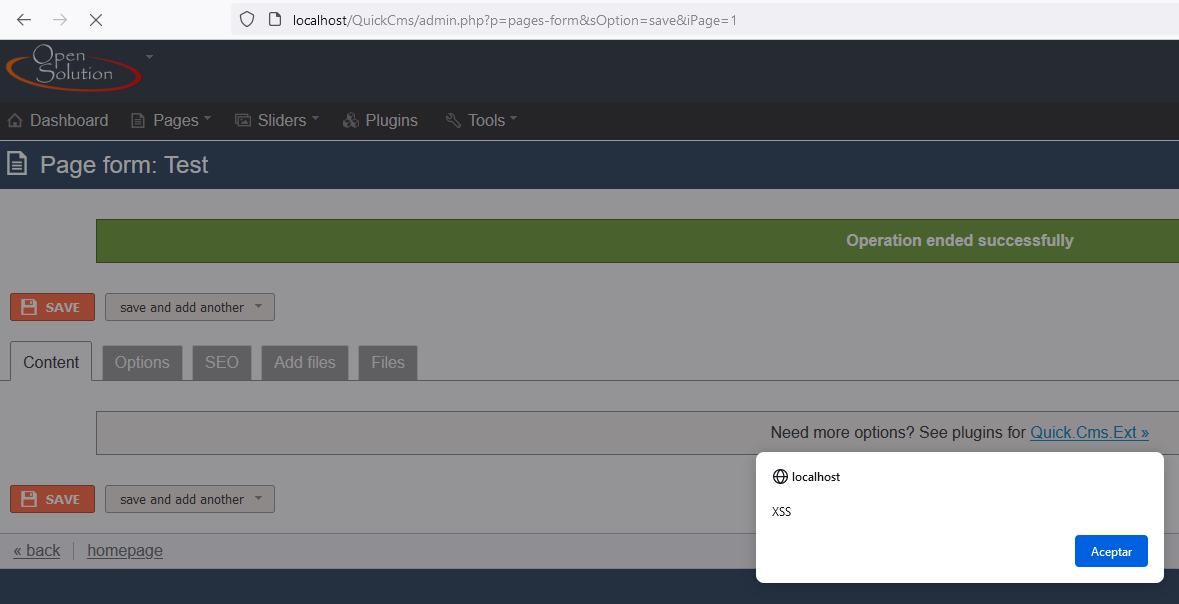
Nell'immagine seguente puoi vedere il codice incorporato che esegue il payload nella pagina web principale. Risultato XSS SEO - Meta description

Informazioni aggiuntive:

https://opensolution.org/cms-system-quick-cms.html

https://owasp.org/Top10/es/A03_2021-Injection/

Scarica lo strumento