Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CamXploit — Strumento di ricognizione e valutazione della sicurezza per identificare telecamere IP potenzialmente esposte analizzando le porte aperte, le configurazioni dei servizi e le misconfigurazioni comuni. | Kitploit
Strumenti/GitHubGitHub/spyboy-productions/camxploit
OSINT (Open Source Intelligence)RicognizioneScanner di VulnerabilitàSicurezza IoTMappatura della ReteAttacchi alle PasswordRaccolta Informazioni
GitHub
Condividi
spyboy-productions/camxploit

CamXploit

Strumento di ricognizione e valutazione della sicurezza per identificare telecamere IP potenzialmente esposte analizzando le porte aperte, le configurazioni dei servizi e le misconfigurazioni comuni.

Vedi Repository
1.1k15910010 mesi faRevisionato da Kitploit

Se trovi utile questo repository GitHub, considera di dargli una stella! ⭐️


CamXploit è uno strumento di ricognizione di sicurezza progettato per aiutare ricercatori e difensori a determinare se un indirizzo IP ospita un potenziale servizio di telecamera IP o CCTV esposto.

Lo strumento esegue controlli non intrusivi come la scansione delle porte comunemente utilizzate per telecamere, l'identificazione di interfacce web accessibili e l'evidenziazione di debolezze di configurazione comuni (es. impostazioni predefinite o servizi accessibili pubblicamente). Fornisce anche collegamenti di ricerca contestuali per facilitare ulteriori indagini manuali e verifica.

CamXploit è destinato a ricerca sulla sicurezza, sensibilizzazione e test autorizzati, aiutando organizzazioni e individui a identificare configurazioni errate e ridurre il rischio di accesso non autorizzato all'infrastruttura delle telecamere.

[!IMPORTANT] CamXploit esegue solo ricognizione e analisi di configurazione e deve essere utilizzato esclusivamente su sistemi di tua proprietà o per i quali hai esplicita autorizzazione al test.

☁️ Eseguilo immediatamente su Google Colab (Nessuna installazione necessaria)

Open In Colab


🆕 Novità in v2.0.2

  • Rilevamento e test RTSP: Sonda attivamente le porte per RTSP (non solo la porta 554), rileva RTSP su porte non standard (es. 443, 8000)
  • Visualizzazione del nome del servizio: Mostra i nomi dei servizi per ogni porta aperta (es. [OPEN] 8080/tcp HTTP-Alt (Interfaccia Web))
  • Test delle credenziali RTSP: Testa le credenziali di autenticazione di base RTSP sulle porte RTSP (prioritario rispetto a HTTP)
  • Rilevamento intelligente del marchio: Suggerisce automaticamente gli URL RTSP per i marchi di telecamere noti (Axis, Hikvision, Dahua) anche se RTSP non viene rilevato
  • Test delle credenziali migliorato: Test basato sulla priorità (prime le credenziali più comuni), timeout più rapidi, indicatori di progresso
  • Database di credenziali ampliato: Oltre 100 credenziali predefinite per diversi marchi di telecamere
  • Migliore rilevamento dello stream: Chiara guida tra VLC e browser, rilevamento degli stream multipart
  • Miglioramenti delle prestazioni: Deduplicazione automatica delle porte, gestione migliore dei timeout, prevenzione di blocchi
  • Supporto formato IP:PORT: Accetta input IP:PORT (es. 192.168.1.1:85) per scansionare porte specifiche o garantire che porte personalizzate vengano controllate
  • Copertura delle porte ampliata: Aggiunte porte alternative comuni (81-89, 21-23, 1024-1030, ecc.) per una migliore rilevazione delle telecamere

🚀 Funzionalità

✔️ Scansiona tutte le porte CCTV comuni
✔️ Rileva le pagine di accesso delle telecamere esposte
✔️ Verifica se il dispositivo è uno stream di una telecamera
✔️ Identifica i marchi delle telecamere e le vulnerabilità note
✔️ Testa le credenziali predefinite sulle pagine di accesso
✔️ Fornisce collegamenti di ricerca manuale (Shodan, Censys, Zoomeye, Google Dorking)
✔️ Suggerimenti per Google Dorking per ricognizione più approfondita
✔️ Rilevamento telecamera migliorato con analisi dettagliata delle porte e identificazione del marchio
✔️ Rilevamento dello stream live per i protocolli RTSP, RTMP, HTTP e MMS
✔️ Informazioni complete su IP e posizione con collegamenti a Google Maps/Earth
✔️ Scansione delle porte multi-thread per risultati più rapidi
✔️ Gestione migliorata degli errori e supporto SSL
✔️ Rilevamento dettagliato del marchio della telecamera (Hikvision, Dahua, Axis, Sony, Bosch, Samsung, Panasonic, Vivotek, CP Plus)
✔️ Supporto del protocollo ONVIF per comunicazione standardizzata delle telecamere
✔️ Protezione intelligente dal brute-force con limitazione della velocità
✔️ Analisi dettagliata delle porte che mostra le informazioni del server e i tipi di autenticazione
✔️ Rilevamento RTSP su qualsiasi porta - Sonda attivamente le porte per RTSP, non solo la porta standard 554
✔️ Identificazione del nome del servizio - Mostra quale servizio è in esecuzione su ogni porta aperta
✔️ Test delle credenziali RTSP - Testa l'autenticazione di base RTSP (fondamentale per le telecamere CCTV!)
✔️ Suggerimenti RTSP intelligenti - Suggerisce automaticamente gli URL RTSP per i marchi di telecamere rilevati
✔️ Test delle credenziali prioritario - Testa prima le credenziali più comuni (admin:admin, admin:1234, ecc.)
✔️ Database di credenziali ampliato - Oltre 100 credenziali predefinite per tutti i principali marchi CCTV
✔️ Guida all'integrazione VLC - Istruzioni chiare per visualizzare gli stream RTSP in VLC Media Player
✔️ Rilevamento stream multipart - Rileva stream MJPEG (multipart/x-mixed-replace)
✔️ Supporto formato IP:PORT - Accetta input IP:PORT per scansionare porte specifiche o garantire che porte personalizzate vengano controllate


📚 Marchi e dispositivi supportati

  • Hikvision, Dahua, Axis, Sony, Bosch, Samsung, Panasonic, Vivotek, CP Plus e la maggior parte dei DVR/NVR generici
  • DVR CP Plus (es. CP-UVR-0401E1-IC2) con porte personalizzate
  • Qualsiasi dispositivo che espone flussi video RTSP, HTTP, RTMP o MMS

🛠️ Installazione

1️⃣ Clona il repository

git clone https://github.com/spyboy-productions/CamXploit.git
cd CamXploit
pip install -r requirements.txt

python CamXploit.py

Inserisci l'indirizzo IP pubblico (o il formato IP:PORT) del dispositivo di destinazione quando richiesto.

Formati di input:

  • 192.168.1.1 - Scansiona tutte le porte CCTV comuni
  • 192.168.1.1:85 - Scansiona tutte le porte + garantisce che la porta 85 venga controllata (utile per porte personalizzate)
  • 192.168.1.1:9000 - Scansiona tutte le porte + garantisce che la porta 9000 venga controllata

🔍 Cosa fa:

1️⃣ Scansiona le porte aperte (Porte CCTV comuni) con identificazione del nome del servizio
2️⃣ Controlla se è presente una telecamera
3️⃣ Se viene trovata una telecamera:

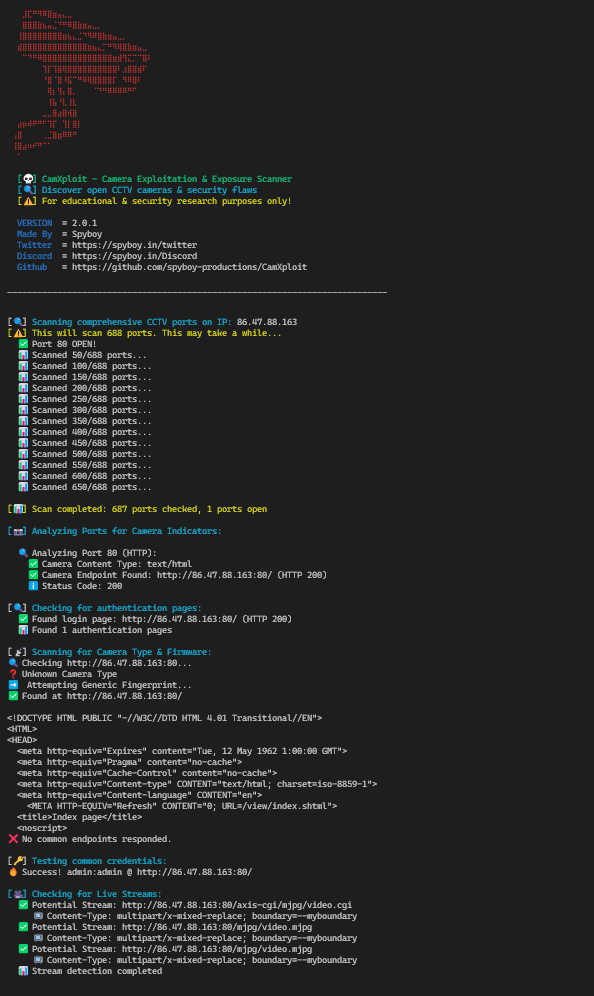
  • Cerca pagine di accesso
  • Testa le credenziali RTSP (prioritarie) e le credenziali HTTP
  • Identifica marchio e vulnerabilità della telecamera
  • Suggerisce URL RTSP per i marchi rilevati
  • Rileva stream live (RTSP, RTMP, HTTP, MMS) con istruzioni per la visualizzazione
  • Fornisce informazioni sulla posizione con mappe
  • Mostra nomi dei servizi e tipi di autenticazione
    4️⃣ Fornisce URL di ricerca manuale per indagini più approfondite

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →