Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-87575-CVE-2026-87606-CVE-2026-87491-and-CVE-2026-85046.-Escape-the-v8-carcass. — Proof-of-concept concatenato di escape del renderer Chrome V8 che sfrutta quattro CVE: corruzione di Float64Array, sovrascrittura di Wasm, retargeting della navigazione dei popup e errata attribuzione dell'attivazione. | Kitploit
Strumenti/GitHubGitHub/sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Analisi delle VulnerabilitàExploitReverse EngineeringShellcodeSfruttamento di Applicazioni WebPaper e RicercaSviluppo PayloadBinary Exploitation
GitHub
sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.

CVE-2026-87575-CVE-2026-87606-CVE-2026-87491-and-CVE-2026-85046.-Escape-the-v8-carcass.

Proof-of-concept concatenato di escape del renderer Chrome V8 che sfrutta quattro CVE: corruzione di Float64Array, sovrascrittura di Wasm, retargeting della navigazione dei popup e errata attribuzione dell'attivazione.

Vedi Repository
51111 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-85046 + CVE-2026-87491 + CVE-2026-87606 + CVE-2026-87575

Un vero incubo riuscire a far uscire un percorso dal renderer.

550 mg di caffeina e passare tutta la notte su e giù tra le CVE di Chrome, e anche tu puoi saltare fuori dal renderer.

  • CVE-2026-85046 corrompe un Float64Array per il read/write nella V8-cage.
  • CVE-2026-87491 sovrascrive il Wasm compilato ed esegue codice nativo del renderer.
  • CVE-2026-87606 riorienta una navigazione verso il popup sandboxed.
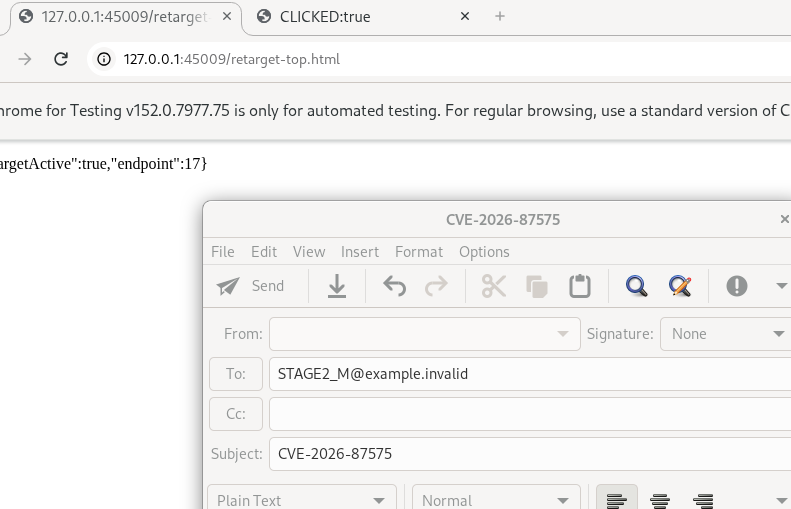
  • Il popup riceve un vero click dell'utente.
  • CVE-2026-87575 attribuisce erroneamente quell'attivazione alla navigazione.
  • Chrome avvia il gestore di posta Evolution esistente al di fuori del renderer.

Altre note:

  • V8 ha un runtime piuttosto instabile e tende a spostarsi su e giù
  • La cage a volte può fare info disclosure da sola a causa dello slide (side watching in stile Spectre via js)
  • Il renderer è il renderer una volta che sei uscito, guardati intorno come al solito e cerca i salti
  • Cerca semplicemente permessi disallineati e procedi a seconda del target

Chipset:

  • I chip PKU possono aumentare la probabilità di runway e creare pagine RWX, altrimenti dovresti modificare il runway
Pasted Graphic 71
root@kitploit:~
python3 run.py vulnerable
python3 run.py fixed --attempts 1
image

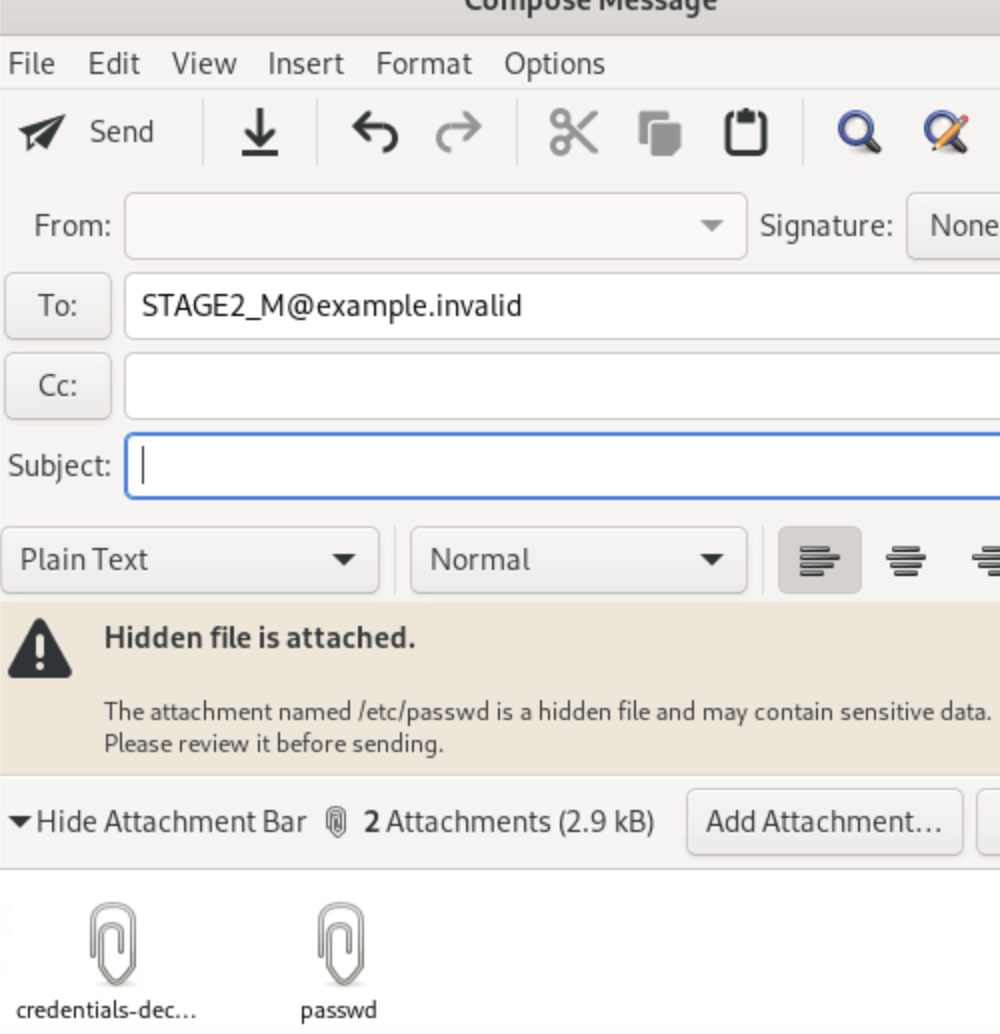
Inoltre c'è un 0-day in Evolution e puoi semplicemente aggiungere file alle email da inviare a te stesso
image
Scarica lo strumento