
 six2dez/burp-ai-agent
Estensione di Burp Suite che aggiunge strumenti MCP integrati, analisi assistita dall'IA, controlli sulla privacy, scansione passiva e attiva e altro ancora.

# Custom AI Agent
**Il ponte tra Burp Suite e l'AI moderna.**
> **Una nota sul nome:** Questa estensione è pubblicata come **Custom AI Agent** (precedentemente *Burp AI Agent*). È stata rinominata per conformarsi ai requisiti di denominazione del BApp Store di PortSwigger e per evitare confusione con il provider **Burp AI** integrato in Burp Suite. Il repository GitHub (`github.com/six2dez/burp-ai-agent`), il sito della documentazione (`burp-ai-agent.six2dez.com`) e la directory di configurazione (`~/.burp-ai-agent/`) mantengono l'identificativo `burp-ai-agent` per continuità.
<!-- screenshot: main extension tab with chat and settings visible -->
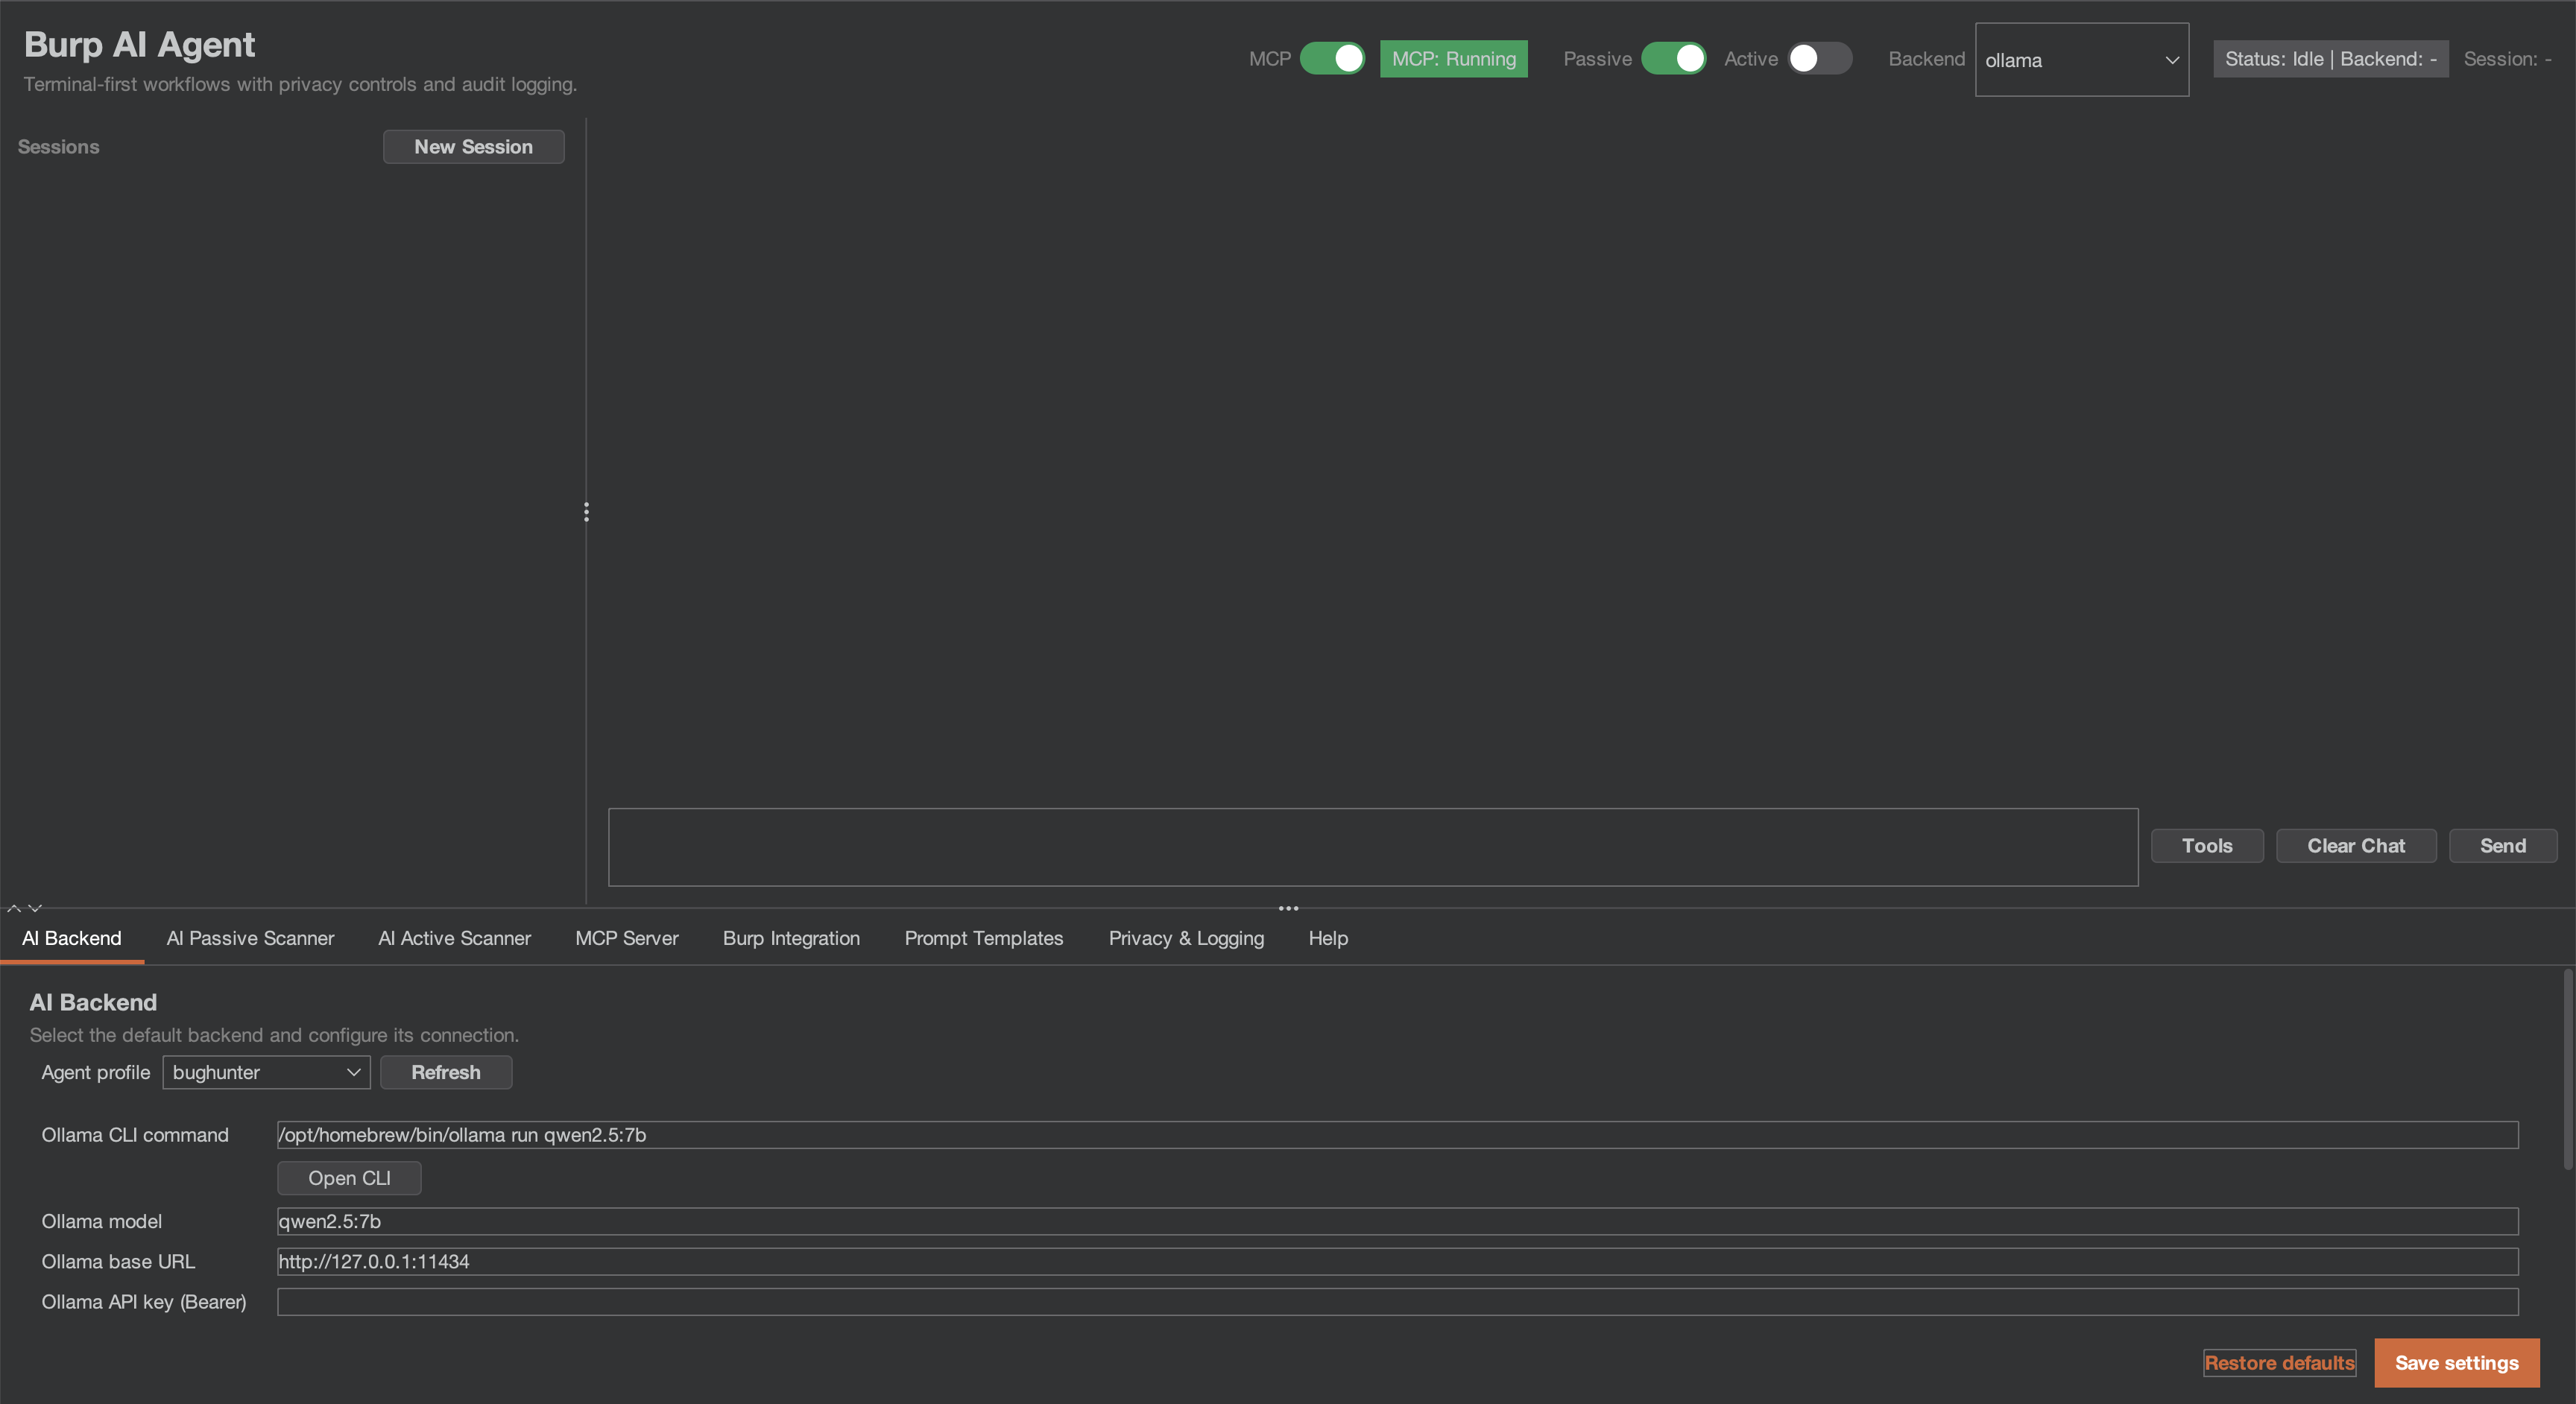
Custom AI Agent è un'estensione per Burp Suite che integra l'AI nel tuo flusso di lavoro di sicurezza. Usa modelli locali o provider cloud, connetti agenti AI esterni tramite MCP e lascia che gli scanner passivi/attivi trovino le vulnerabilità mentre tu ti concentri sui test manuali.
> [!IMPORTANT]
> **Se stai eseguendo la versione 1.0.0 o precedente, leggi [gli avvisi di sicurezza](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories) e aggiorna all'ultima release, la 1.1.0.**
> I file di audit scritti con l'Audit logging attivo potrebbero contenere il token MCP e i prompt completi, e il contesto
> "send to AI" del tasto destro potrebbe aggirare la modalità privacy; entrambi gli avvisi indicano quali credenziali ruotare.
> Non è stato emesso alcun identificativo CVE o GHSA per nessuno di essi.
## Novità nella v1.1.0
Due build da un unico repository, create per la nuova sottomissione al BApp Store. Dettagli completi in
[CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md).
- **Due build.** La build del BApp Store (`./gradlew bappJar`) contiene gli 8 tool MCP nativi dell'estensione,
Burp AI e i sei backend HTTP. La build completa di GitHub (`./gradlew fullJar`) contiene tutti i 59 tool
MCP, i cinque backend CLI, il client MCP esterno e l'auto-queue opt-in. Entrambe sono su
[Releases](https://github.com/six2dez/burp-ai-agent/releases), ciascuna con un `.sha256`. Caricane solo
una alla volta; [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
le confronta.
- **Il gate AI della build del BApp Store.** La build del BApp Store funziona su Burp Community e Burp Professional; invia richieste AI solo mentre l'impostazione "Use AI" di Burp è abilitata per l'estensione, e con essa disattivata si carica e rifiuta ogni richiesta AI.
- **Le scansioni passive non inviano nulla al target.** I risultati passivi che l'AI Active Scanner può testare sono
elencati come target suggeriti nella sua finestra di dialogo della coda, in entrambe le build, e li accodi manualmente:
nulla viene inviato a un target prima della tua conferma.
- **Scaricamento pulito.** Lo scaricamento non lascia in esecuzione alcun thread, timer o listener MCP dell'estensione e
non avvia nuove richieste a un provider AI.
- **I dettagli delle issue sono codificati in HTML.** I payload, i valori presi dal target e il testo AI vengono mostrati come
testo letterale nella vista delle issue di Burp e nei report.
- **Gli scanner AI partono DISATTIVATI a ogni caricamento**, in entrambe le build; l'attivazione di uno dura fino a quando Burp
non scarica l'estensione.
## Novità nella v1.0.1
Una hotfix di correttezza e privacy per la 1.0.0. Dettagli completi in [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md) e
[SECURITY.md](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#fixed-in-101).
- **I prompt non ASCII funzionano su ogni backend HTTP** (#84, #85, #86, #88). I corpi delle richieste vengono inviati come
byte UTF-8; prima, i caratteri non ASCII venivano corrotti e il testo del target poteva modificare la struttura JSON
della richiesta.
- **Privacy:** il contesto del tasto destro, le impostazioni dello scanner, l'audit logging e i link della chat ora rispettano la
modalità privacy e il default di audit con soli hash; i link della chat si aprono solo dopo una conferma.
- **Sicurezza dello scanner:** le richieste che modificano lo stato vengono riprodotte solo a DANGEROUS; i controlli AI
del Burp Scanner rispettano il resource pool della scansione e l'interruttore passivo AI.
- **Affidabilità:** NVIDIA NIM e Perplexity funzionano di nuovo, i messaggi successivi della chat mantengono il loro contesto,
e la redazione non scarta più contenuti su macchine lente o occupate.
- **Librerie incluse:** Netty 4.1.138, Jackson 2.22.3.
## Novità nella v1.0.0
Prima release stabile, e pietra miliare per la correttezza di sicurezza. Una revisione esterna della `0.9.2` del
2026-08-05 ha confermato due difetti sfruttabili **eseguendo** il codice distribuito; questa release corregge entrambi
più l'intera classe di problemi emersi dalla stessa revisione. Dettagli completi in [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md).
**Corretto e divulgato:**
- **SEC-04 (critico)** — i controlli di controllo degli accessi MCP non venivano eseguiti sulle route risolte. Con l'accesso
esterno abilitato il listener accettava chiamate agli strumenti **non autenticate**; in modalità locale i controlli
Origin/Host/User-Agent e le intestazioni di risposta di sicurezza erano inerti sulle route corrispondenti. La
decisione ora viene eseguita prima del routing. → [ruota il tuo token MCP](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
- **PRIV-05 (alto)** — i cookie di sessione raggiungevano i backend AI **non redatti in STRICT e BALANCED**. Lo
scanner passivo emetteva i cookie come semplici `name=value`, perdendo il prefisso su cui si basava la redazione, e
solo un cookie chiamato letteralmente `session` veniva intercettato. → [ruota i cookie interessati](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
**Rafforzato:**
- **Le chiamate agli strumenti emesse dal modello ora richiedono la tua approvazione** (SEC-06) — una chiamata a uno strumento
analizzata dall'*output del modello* non raggiunge Burp finché non decidi tu. I livelli falliscono in modo sicuro: un nome di strumento
non riconosciuto richiede conferma ogni volta, non viene mai eseguito silenziosamente. Vedi [Note su privacy e sicurezza](#privacy-and-security-notes).
- **Il token MCP non viene più divulgato durante un'acquisizione della porta** (SEC-07) — un processo locale che occupava
la porta MCP e restituiva l'intestazione di identità poteva in precedenza raccogliere un token che garantiva pieno accesso
agli strumenti MCP. Il client di acquisizione ora presenta invece una prova di possesso HMAC, e sotto TLS
fissa il certificato del server al proprio keystore.
- **`SsrfGuard` classifica le notazioni IP alternative** (SEC-07) — `http://2852039166/` (decimale per
`169.254.169.254`) non elude più l'avviso private/link-local solo grazie alla notazione, e
la classificazione ora non esegue alcuna risoluzione dei nomi.
- **Gli argomenti della shell sono quotati tramite allowlist** (QUAL-06) — chiudendo un percorso da importazione di impostazioni a esecuzione di comandi
per valori che contengono metacaratteri senza spazi bianchi (`foo;id`, `$(cmd)`).
- **Confinamento EDT e robustezza dello scheduler** — l'esecuzione degli strumenti, l'HTTP del backend e `stop()` di MCP sono stati spostati
fuori dal thread di dispatch degli eventi Swing; le attività ricorrenti sono protette contro la morte per eccezione.
**Verificato:** suite di test cresciuta da 660 a **1131 test su 158 classi**, copertura delle righe del progetto
34% → **58%**, e la baseline detekt ridotta da 1096 a 1040 anziché aumentata.
## In evidenza
- **12 backend AI** — Burp AI (integrato), Anthropic, Ollama, LM Studio, NVIDIA NIM, Perplexity, generico compatibile OpenAI, Gemini CLI, Claude CLI, Codex CLI, OpenCode CLI, Copilot CLI. La build del BApp Store ne ha 7 (Burp AI e i sei backend HTTP); i cinque backend CLI sono solo nella build completa.
- **59 strumenti MCP** — Consenti a Claude Desktop (o a qualsiasi client MCP) di pilotare Burp in modo autonomo (8 strumenti AI nativi dell'estensione nella build dello store, tutti e 59 nella build completa).
- **Accesso MCP con ambito** — Facoltativamente limita ogni strumento MCP ai tuoi host in ambito, così i client AI esterni non possono raggiungere target fuori ambito tramite Burp.
- **62 classi di vulnerabilità** — Scanner AI passivi e attivi su injection, auth, crypto e altro. Lo scanner passivo viene eseguito come `PassiveScanCheck` di Burp (Burp Pro).
- **Installazione dalle Release** — Scarica una delle due build da [Releases](https://github.com/six2dez/burp-ai-agent/releases); [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build) spiega in cosa differiscono. Custom AI Agent non è ancora elencato nel BApp Store: la build del BApp Store è in fase di revisione da parte di PortSwigger in [extension-portal#231](https://github.com/PortSwigger/extension-portal/issues/231).
- **Interfaccia adattiva al tema** — Un design system interno applica lo stile al pannello delle impostazioni e si riadatta automaticamente con l'interruttore chiaro/scuro di Burp.
- **Burp Scan Skill** — Usa il tuo assistente AI per il coding preferito (Claude Code, Gemini CLI, Codex, ecc.) come scanner tramite MCP.
- **Conferma delle chiamate agli strumenti** — Le chiamate agli strumenti emesse dall'AI sono controllate: gli strumenti in sola lettura e con limiti vengono eseguiti silenziosamente, tutti gli altri richiedono prima un'approvazione tramite una scheda di conferma nella chat. Gli strumenti sconosciuti falliscono in modo sicuro (fail closed).
- **3 modalità di privacy** — STRICT / BALANCED / OFF. Oscura i dati sensibili prima che lascino Burp.
- **Libreria di prompt personalizzati** — Salva prompt liberi per contesto (richiesta HTTP o problema dello scanner); avviali dal menu contestuale o digitane di estemporanei tramite `Custom…`.
- **Registrazione di audit** — Log JSONL opzionale con SHA-256 per record; prompt, contesto e risposte vengono registrati come SHA-256 più lunghezza a meno che l'audit Verbose sia attivo, e le credenziali non vengono mai scritte; ogni avvio è contrassegnato con `promptSource` / `contextKind` per la riproducibilità.
## Avvio rapido
### 1. Installazione
Scarica l'ultimo JAR da [Releases](https://github.com/six2dez/burp-ai-agent/releases): ogni release contiene `Custom-AI-Agent-full-<version>.jar` (la build completa di GitHub) e `Custom-AI-Agent-bapp-<version>.jar` (la build del BApp Store), ciascuno con un file `.sha256`. [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build) spiega quale scegliere. Oppure compila dai sorgenti (Java 21):
```bash
git clone https://github.com/six2dez/burp-ai-agent.git
cd burp-ai-agent
# Full build (GitHub releases) — all 59 MCP tools
JAVA_HOME=/path/to/jdk-21 ./gradlew clean fullJar
# Output: build/libs/Custom-AI-Agent-full-<version>.jar
# Store build (BApp Store submission) — 8 extension-native AI MCP tools only
JAVA_HOME=/path/to/jdk-21 ./gradlew clean bappJar
# Output: build/libs/custom-ai-agent-bapp.jar
```
### 2. Caricamento in Burp
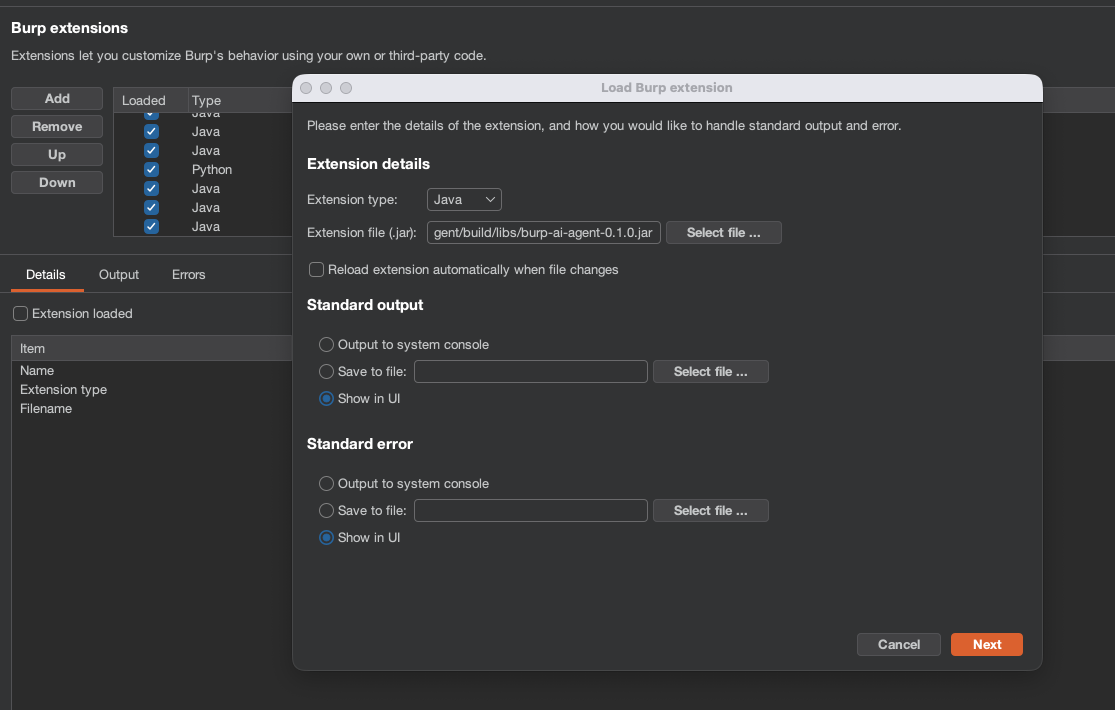
1. Apri Burp Suite (Community o Professional).
2. Vai su **Extensions > Installed > Add**.
3. Seleziona **Java** come tipo di estensione e scegli il file `.jar`.
L'estensione si registra in Burp come **Custom AI Agent** (il nome nella lista Extensions e nella scheda Suite) per distinguerla dal provider integrato **Burp AI** di Burp.
**Carica una sola build.** La build completa e la build del BApp Store si registrano entrambe come **Custom AI Agent**, quindi appaiono identiche nella lista Extensions di Burp. Caricarle entrambe contemporaneamente ti dà due schede Custom AI Agent, due server MCP che competono per la stessa porta e due copie che scrivono nella directory condivisa `~/.burp-ai-agent`. Scaricane una prima di caricare l'altra.
**Edizione di Burp e "Use AI".** La build del BApp Store funziona su Burp Community e Burp Professional; invia richieste AI solo quando l'impostazione "Use AI" di Burp è abilitata per l'estensione, e con essa disabilitata si carica e rifiuta ogni richiesta AI. PortSwigger documenta "Use AI" come una casella di controllo per estensione, disattivata per impostazione predefinita: **Extensions > Installed > Custom AI Agent > Use AI**.
<!-- screenshot: Burp Extensions > Add dialog with the JAR loaded -->
### 3. Profili degli agenti
L'estensione installa automaticamente i profili inclusi in `~/.burp-ai-agent/AGENTS/` al primo avvio.
Aggiungi ulteriori file `*.md` in quella directory per aggiungere profili personalizzati.
### 4. Configurare un backend
Apri la scheda **AI Agent** e vai su **Settings**. Scegli un backend:
| Backend | Tipo | Configurazione |
| :--- | :--- | :--- |
| **Burp AI (built-in)** | In-process | Usa l'AI integrata di Burp e richiede che l'impostazione "Use AI" di Burp sia abilitata per l'estensione (vedi [Requirements](#requirements)); nessuna configurazione aggiuntiva necessaria. |
| **Ollama** | HTTP locale | Installa [Ollama](https://ollama.com), esegui `ollama serve`, scarica un modello (`ollama pull llama3.1`). |
| **LM Studio** | HTTP locale | Installa [LM Studio](https://lmstudio.ai), carica un modello, avvia il server. |
| **NVIDIA NIM** | HTTP | Usa l'endpoint predefinito `https://integrate.api.nvidia.com`, imposta la tua chiave API NVIDIA e scegli un modello come `moonshotai/kimi-k2.5`. |
| **Perplexity** | HTTP | Usa l'endpoint predefinito `https://api.perplexity.ai`, imposta la tua chiave API `pplx-...` e scegli un modello come `sonar`, `sonar-pro` o `sonar-reasoning`. |
| **Generic OpenAI-compatible** | HTTP | Fornisci un base URL e un modello per qualsiasi provider compatibile con OpenAI. |
| **Gemini CLI** | Cloud CLI (solo build completa) | Installa `gemini`, esegui `gemini auth login`. |
| **Claude CLI** | Cloud CLI (solo build completa) | Installa `claude`, imposta `ANTHROPIC_API_KEY` o esegui `claude login`. |
| **Codex CLI** | Cloud CLI (solo build completa) | Installa `codex`, imposta `OPENAI_API_KEY`. |
| **OpenCode CLI** | Cloud CLI (solo build completa) | Installa `opencode`, configura le credenziali del provider. |
| **Copilot CLI** | Cloud CLI (solo build completa) | Installa `copilot` e accedi con il tuo account GitHub. |
| **Anthropic** | Cloud API | Inserisci la tua chiave API Anthropic in Settings. Il traffico API passa attraverso il proxy di Burp. Vedi [docs/anthropic-backend.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md). |
Per **NVIDIA NIM**, il backend si aspetta lo stesso flusso in stile chat-completions dell'endpoint ospitato NVIDIA. Una configurazione funzionante è:
```text
Backend: NVIDIA NIM
Base URL: https://integrate.api.nvidia.com
Model: moonshotai/kimi-k2.5
API Key: <your nvapi token>
```
Lascia vuoti gli header aggiuntivi a meno che il tuo gateway non li richieda. L'estensione invia le richieste a `/v1/chat/completions` e utilizza automaticamente il bearer token configurato.
### 5. Esegui la tua prima analisi
1. Naviga un target tramite Burp Proxy.
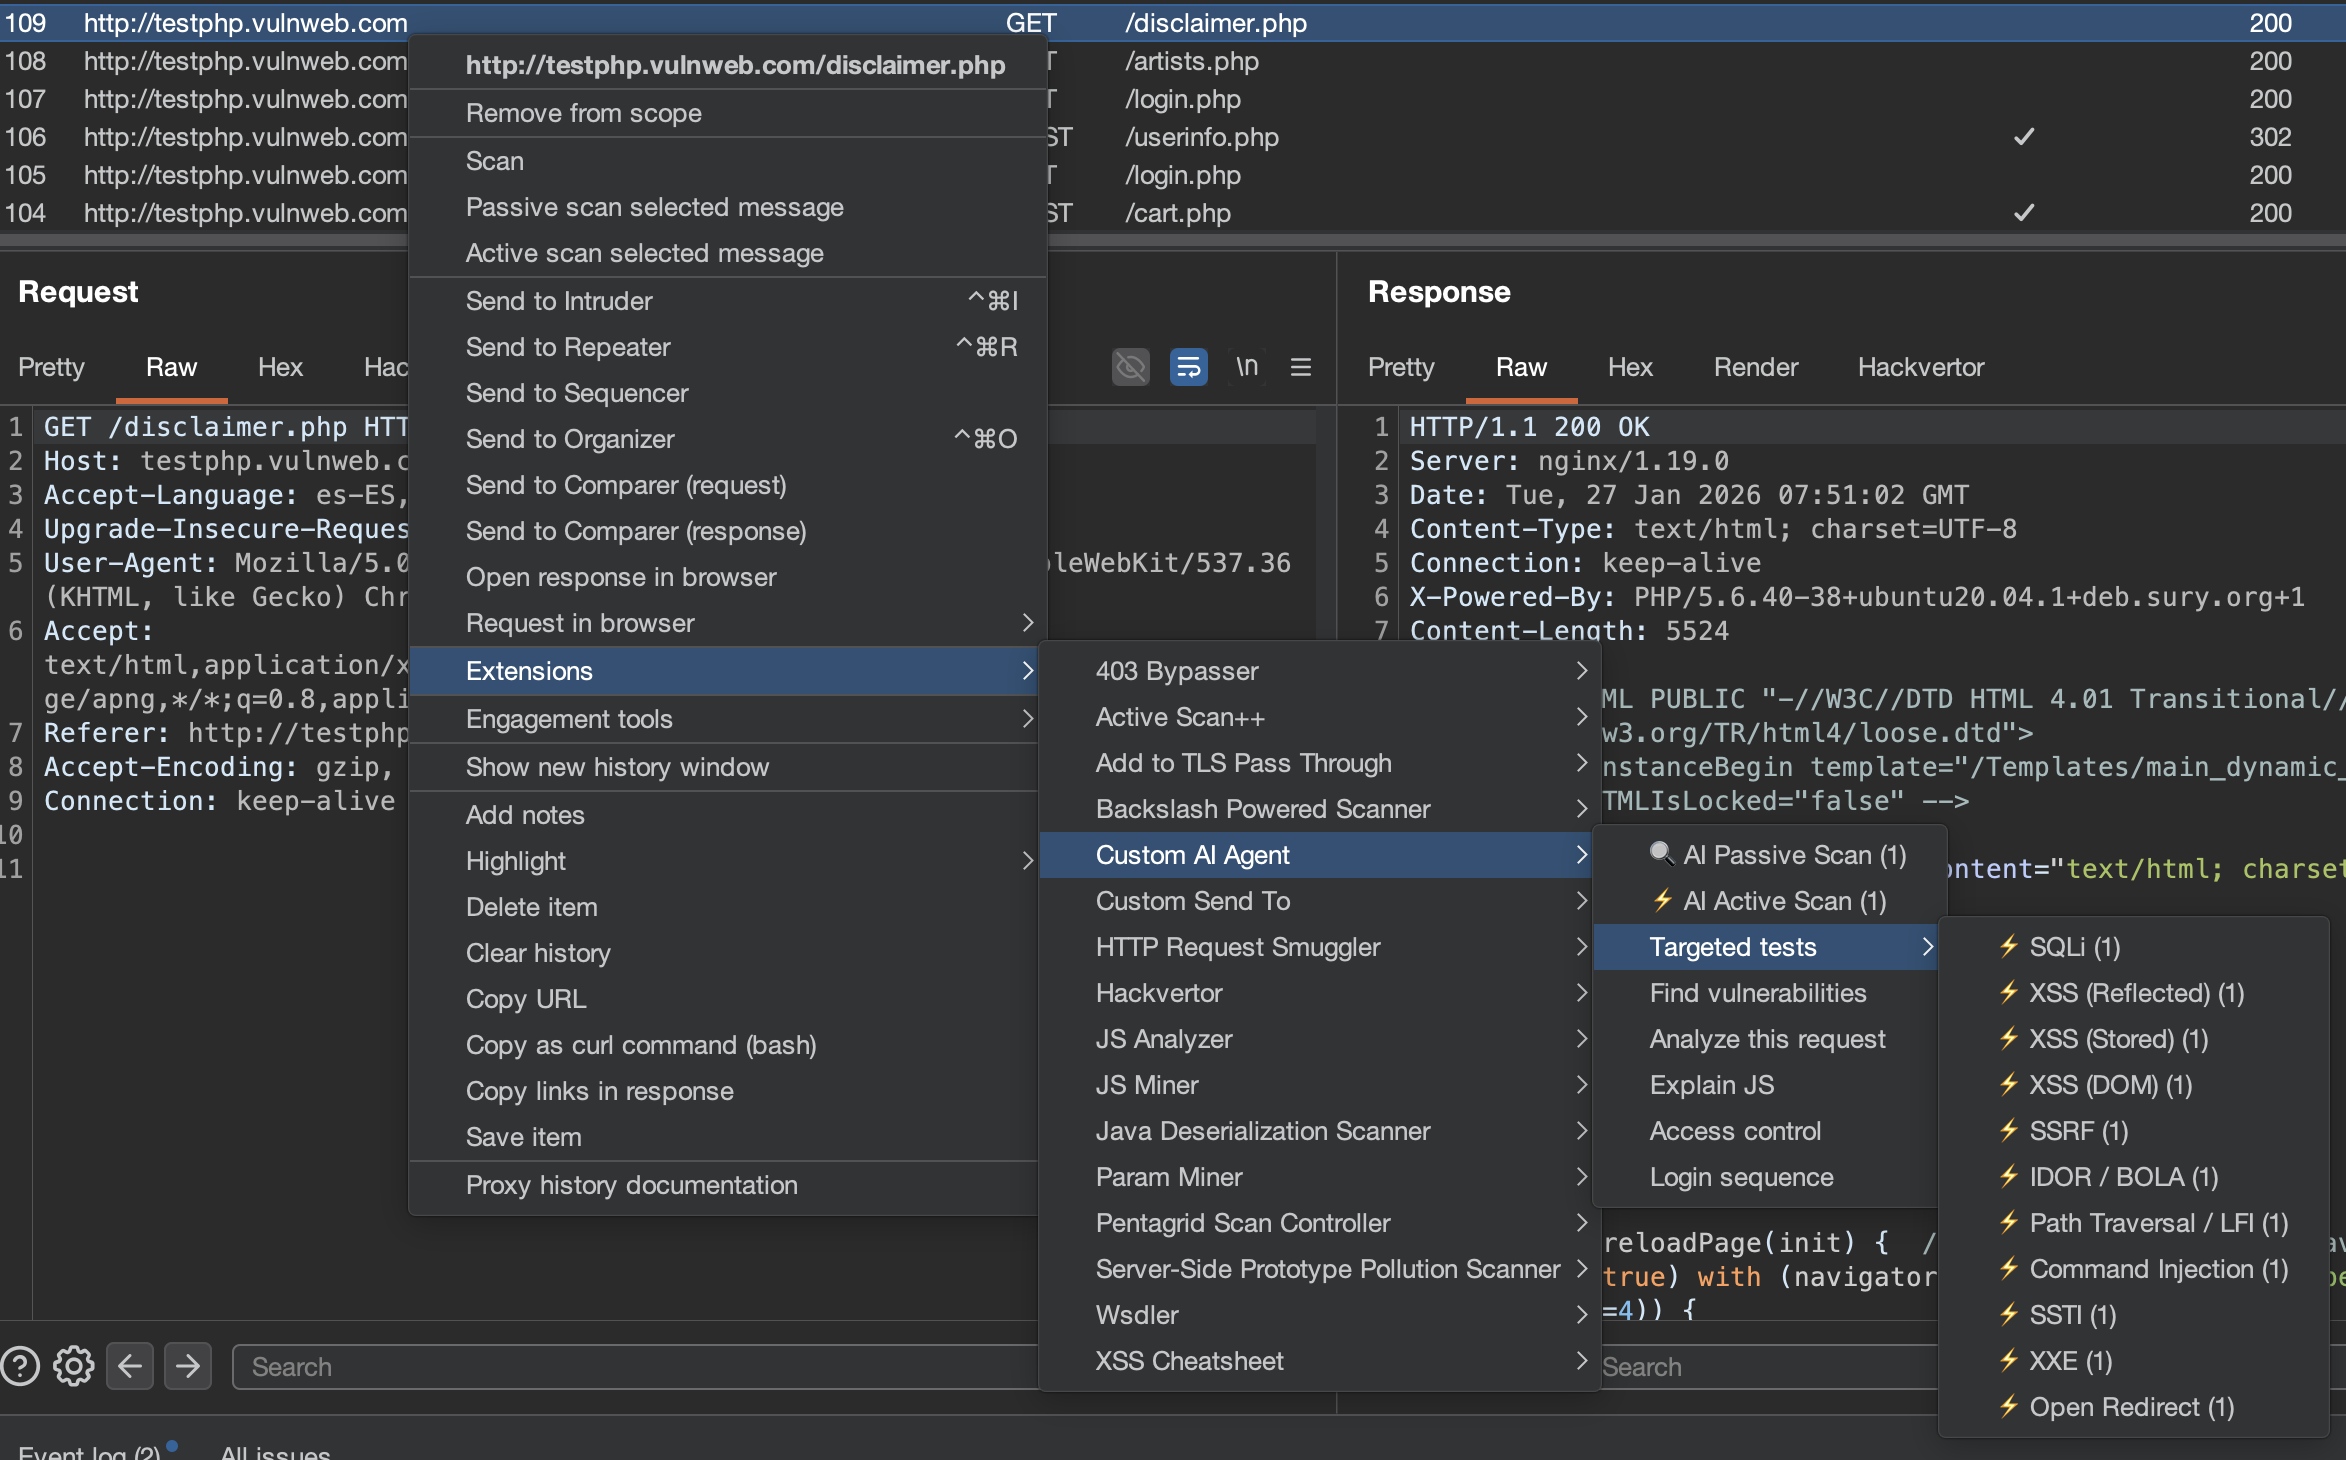
2. Fai clic con il tasto destro su qualsiasi richiesta in **Proxy > HTTP History**.
3. Seleziona **Extensions > Custom AI Agent > Analyze this request**.
4. Si apre una sessione di chat con l'analisi dell'AI.
<!-- screenshot: right-click context menu showing Custom AI Agent actions -->
### 6. Connetti Claude Desktop tramite MCP (opzionale)
Abilita il server MCP in **Settings > MCP Server** e aggiungi quanto segue alla configurazione di Claude Desktop:
**macOS**: `~/Library/Application Support/Claude/claude_desktop_config.json`
**Windows**: `%APPDATA%\Claude\claude_desktop_config.json`
```json
{
"mcpServers": {
"burp-ai-agent": {
"command": "npx",
"args": [
"-y",
"supergateway",
"--sse",
"http://127.0.0.1:9876/sse"
]
}
}
}
```
> Richiede Node.js 18+. Se abiliti **External Access**, il client MCP deve inviare `Authorization: Bearer <token>` su ogni richiesta.
**Solo build completa.** Puoi anche registrare server MCP esterni o personalizzati in **Settings > MCP Server > External MCP Servers** (trasporti SSE o stdio). I token di autenticazione dei server esterni sono memorizzati cifrati a riposo, con l'avvertenza descritta in [Privacy and Security Notes](#privacy-and-security-notes). Consulta [docs/external-mcp-servers.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md) per i dettagli di configurazione e le note di sicurezza.
## Burp Scan Skill (Terminal AI Scanning)
La skill `burp-scan` ti consente di usare qualsiasi assistente AI per il coding (Claude Code, Gemini CLI, Codex, ecc.) come scanner Burp dal tuo terminale. Invece dell'AI integrata nel plugin, **la tua AI da terminale diventa il motore di ragionamento** mentre Burp fornisce gli strumenti tramite MCP.
### Cosa contiene
- Riferimento agli strumenti MCP (fino a tutti i 59 strumenti nella build completa) organizzato per azione di scansione
- Protocollo di analisi passiva (analisi del traffico senza inviare richieste)
- Libreria di payload per test attivi (200+ payload per 62 classi di vulnerabilità con pattern di rilevamento)
- Workflow di scansione end-to-end (scope -> passivo -> attivo -> OOB -> report)
- Protocollo di creazione delle issue con mappatura severità/confidenza
### Installazione per Claude Code
Copia la skill nella directory delle skill di Claude Code:
```bash
# Global (available in all projects)
cp -r skills/burp-scan ~/.claude/skills/burp-scan
# Or project-specific
cp -r skills/burp-scan .claude/skills/burp-scan
```
Poi usa `/burp-scan` in Claude Code o lascia che si attivi automaticamente quando menzioni la scansione Burp.
### Installazione per altri assistenti AI
La skill è un file Markdown autonomo in [`skills/burp-scan/SKILL.md`](https://github.com/six2dez/burp-ai-agent/blob/main/skills/burp-scan/SKILL.md). Puoi usarla con qualsiasi assistente AI che supporti system prompt o file di contesto:
- **Gemini CLI / Codex / OpenCode**: Aggiungila come file di contesto o incollala nel tuo system prompt
- **Client MCP personalizzati**: Includi il contenuto della skill come contesto di sistema insieme alla tua connessione MCP
- **Qualsiasi LLM**: Il file è autonomo — forniscilo come contesto insieme alle tue definizioni degli strumenti MCP
### Esempio di utilizzo
```
You: Connect to Burp MCP at localhost:9876 and scan the proxy history for IDOR vulnerabilities
AI: [Uses proxy_http_history to pull traffic]
[Identifies endpoints with numeric IDs]
[Sends http1_request with ID+1, ID-1 payloads]
[Compares responses for different user data]
[Creates issue_create for confirmed IDOR]
```
> La skill e lo scanner integrato del plugin sono complementari: il plugin esegue una scansione automatica in background, mentre la skill consente una scansione interattiva guidata dall'analista dal tuo terminale.
## Documentazione
La documentazione completa è disponibile su **[burp-ai-agent.six2dez.com](https://burp-ai-agent.six2dez.com)**.
- [Installazione](https://burp-ai-agent.six2dez.com/getting-started/installation)
- [Quale build?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
- [Avvio rapido](https://burp-ai-agent.six2dez.com/getting-started/quick-start)
- [Panoramica dell'interfaccia](https://burp-ai-agent.six2dez.com/user-guide/ui-tour)
- [Profili dell'agente](https://burp-ai-agent.six2dez.com/user-guide/agent-profiles)
- [Scanner passivo](https://burp-ai-agent.six2dez.com/scanners/passive)
- [Scanner attivo](https://burp-ai-agent.six2dez.com/scanners/active)
- [Panoramica MCP](https://burp-ai-agent.six2dez.com/mcp/overview)
- [Modalità privacy](https://burp-ai-agent.six2dez.com/privacy/privacy-modes)
- [Riferimento impostazioni](https://burp-ai-agent.six2dez.com/reference/settings-reference)
- [Avvisi di sicurezza](https://burp-ai-agent.six2dez.com/security/advisories)
- [Risoluzione dei problemi](https://burp-ai-agent.six2dez.com/reference/troubleshooting)
- [Skill Burp Scan](https://burp-ai-agent.six2dez.com/examples/burp-scan-skill)
## Playbook per l'operatore
- [Hardening MCP](https://github.com/six2dez/burp-ai-agent/blob/main/docs/mcp-hardening.md)
- [Guida alla sicurezza dell'interfaccia](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md)
- [Risoluzione dei problemi del backend](https://github.com/six2dez/burp-ai-agent/blob/main/docs/backend-troubleshooting.md)
- [Configurazione del backend Anthropic](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md)
- [Server MCP esterni](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md)
### Note su privacy e sicurezza
- **Segreti a riposo — cosa fa e cosa non fa la crittografia.** Tutte le chiavi API e i token memorizzati (Anthropic, token bearer MCP, password del keystore TLS, ecc.) sono cifrati con AES-256-GCM usando una chiave master casuale per installazione (`SecretCipher`). **Tale chiave master è essa stessa memorizzata nelle Preferenze di Burp, codificata in Base64, accanto al testo cifrato che protegge** (preferenza `secret.master.key.v1`). Chiunque possa leggere le tue Preferenze di Burp può quindi anche leggere la chiave e decifrare i segreti. **Non** protegge da un attaccante locale o da un processo malevolo in esecuzione con il tuo utente; considerala un'offuscazione contro l'ispezione casuale di un file di preferenze o di un progetto esportato. Se una credenziale deve sopravvivere a tale modello di minaccia, conservala in un archivio di segreti dedicato e incollala per sessione.
- **Le chiamate agli strumenti emesse dal modello richiedono la tua approvazione.** Una chiamata a uno strumento che l'estensione estrae dall'*output del modello* non viene eseguita su Burp finché non decidi tu. Ogni strumento ha un livello di sicurezza obbligatorio: esecuzione automatica (output in sola lettura e limitato), conferma con un'opzione **Approva per la sessione**, oppure conferma a ogni singola chiamata. Un nome di strumento che il catalogo non riconosce viene ricondotto a conferma-ogni-volta, mai ad automatico, e gli strumenti esterni con namespace `ext:` richiedono sempre conferma a ogni chiamata. La decisione appare come una scheda in linea nel transcript della chat anziché come finestra di dialogo modale, e ogni decisione viene registrata — un evento di audit più una riga nella scheda Output di Burp, poiché la registrazione di audit è disattivata per impostazione predefinita. Negare restituisce al modello un risultato neutro "non autorizzato, non riprovare" anziché un errore. Questo livello è indipendente dall'interruttore **Unsafe Mode**: Unsafe Mode stabilisce se uno strumento può *mai* essere eseguito, il livello stabilisce se il modello può eseguirlo *senza chiedere*. Motivazione della progettazione: [`DECISIONS.md`](https://github.com/six2dez/burp-ai-agent/blob/main/DECISIONS.md) ADR-15. Runbook per l'operatore: [docs/ui-safety-guide.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md).
- La modalità privacy STRICT anonimizza gli host usando HKDF reale (HMAC-SHA256 extract/expand). La modalità BALANCED oscura cookie, token e header di autenticazione. La modalità OFF invia il traffico così com'è.
- Gli output dei server MCP esterni vengono racchiusi in un marcatore di confine di fiducia prima di entrare nel prompt dell'AI, impedendo il prompt injection dalle risposte di server non attendibili (solo build completa).
Le impostazioni sono versionate internamente tramite schema (`settings.schema.version`) e migrate in modo additivo al caricamento per aggiornamenti sicuri.
## Requisiti
- **Burp Suite** Community o Professional, 2026.2 o versione successiva
- **Funzionalità AI nella build del BApp Store** — La build del BApp Store funziona su Burp Community e Burp Professional; invia richieste AI solo quando l'impostazione "Use AI" di Burp è abilitata per l'estensione, e con essa disabilitata si carica e rifiuta ogni richiesta AI. I backend HTTP e CLI della build completa di GitHub non dipendono dall'impostazione "Use AI" di Burp (Burp AI e gli strumenti MCP `ai_analyze` e `ai_passive_scan` invece sì); vedi [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build).
- **Java 21** (incluso con le versioni moderne di Burp per il runtime; richiesto separatamente per la compilazione dai sorgenti)
- Almeno un backend AI configurato (vedi la tabella sopra)
## Licenza
Questo progetto è distribuito con la [Licenza MIT](https://github.com/six2dez/burp-ai-agent/blob/main/LICENSE).
## Disclaimer
L'utilizzo di Custom AI Agent per attaccare obiettivi senza previo consenso è illegale. È responsabilità dell'utente rispettare tutte le leggi applicabili. Gli sviluppatori non si assumono alcuna responsabilità per uso improprio o danni causati da questo strumento. Usare in modo responsabile.
## Contribuire
Issue e pull request sono benvenute. Vedi [CONTRIBUTING.md](https://github.com/six2dez/burp-ai-agent/blob/main/CONTRIBUTING.md) per la configurazione dello sviluppo e le linee guida, oppure la [documentazione per sviluppatori](https://burp-ai-agent.six2dez.com/developer/architecture) per i dettagli sull'architettura.