
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-62168 — Proof-of-concept scanner per CVE-2025-62168, una vulnerabilità di divulgazione di informazioni in Squid Proxy che espone le credenziali di autenticazione HTTP, consentendo il rilevamento e la validazione delle configurazioni interessate. | Kitploit
Strumenti/GitHubGitHub/shahroodcert/cve-2025-62168
Analisi delle VulnerabilitàExploitRaccolta InformazioniSicurezza WebPenetration Testing
GitHubshahroodcert/cve-2025-62168

CVE-2025-62168

Proof-of-concept scanner per CVE-2025-62168, una vulnerabilità di divulgazione di informazioni in Squid Proxy che espone le credenziali di autenticazione HTTP, consentendo il rilevamento e la validazione delle configurazioni interessate.

Vedi Repository
11911 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-62168
Divulgazione di informazioni nel proxy Squid nella gestione degli errori

Scanner (Rilevamento e PoC)

"A causa di una mancata oscuramento delle credenziali di autenticazione HTTP Squid è vulnerabile a un attacco di divulgazione di informazioni. Gravità:

Questo problema consente a uno script di aggirare le protezioni di sicurezza del browser e apprendere le credenziali che un client fidato utilizza per autenticarsi.

Questo problema potenzialmente consente a un client remoto di identificare token di sicurezza o credenziali utilizzati internamente da un'applicazione web che utilizza Squid per il bilanciamento del carico del backend.

Questi attacchi non richiedono che Squid sia configurato con l'autenticazione HTTP."

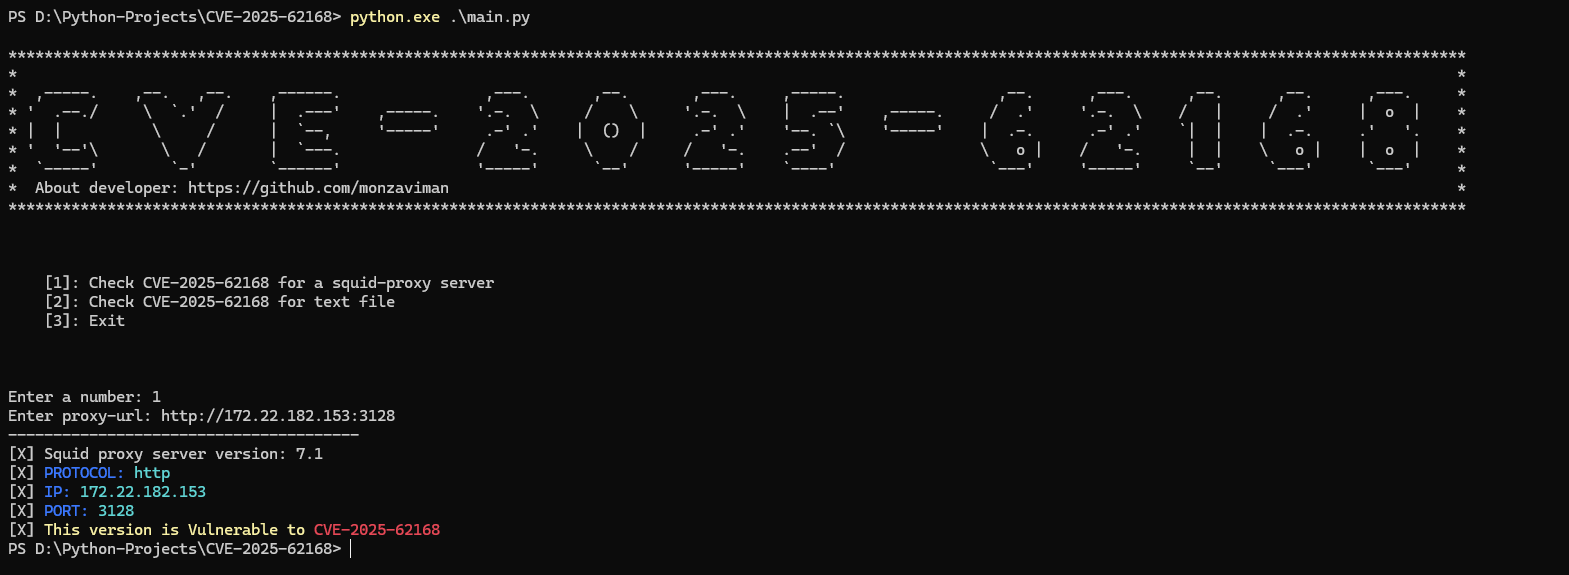
Come usare

usa un ambiente virtuale e attivalo
pip install -r requirements.txt

python3 main.py
Scarica lo strumento