
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-76504-Proof-of-concept — EUVD-2026-89950 Gestione impropria della codifica URL (codifica esadecimale) (CWE-177) | Kitploit
Strumenti/GitHubGitHub/shadowforge-cyber/cve-2026-76504-proof-of-concept
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingAutenticazioneRed TeamingSicurezza delle API
GitHub
shadowforge-cyber/cve-2026-76504-proof-of-concept

CVE-2026-76504-Proof-of-concept

EUVD-2026-89950 Gestione impropria della codifica URL (codifica esadecimale) (CWE-177)

Vedi Repository
24 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Cisco Catalyst SD-WAN Manager — CVE-2026-76504

Bypass dell'autenticazione non autenticato causato da una gestione impropria della codifica URL (CWE-177) nel livello di gestione delle sessioni API.
Una richiesta appositamente costruita raggiunge un endpoint privilegiato e viene trattata come una sessione amministrativa autenticata.

Panoramica

La vulnerabilità consente a un attaccante remoto non autenticato di aggirare i controlli di accesso previsti sull'API di Catalyst SD-WAN Manager. Una volta che il bypass ha successo, l'attaccante opera con privilegi amministrativi completi e può leggere la configurazione, modificare lo stato del sistema o impartire comandi di gestione.

Versioni interessate

Testato e confermato funzionante su:

  • 20.9.x precedenti alla 20.9.10.1
  • 20.12.x precedenti alla 20.12.8.2
  • 20.15.x precedenti alla 20.15.6.1
  • 20.18.x precedenti alla 20.18.4.1
  • 26.1.x precedenti alla 26.1.2.1
  • 26.2 precedenti alla 26.2.1

Causa principale

La decodifica URI viene eseguita in modo incoerente. Alcune sequenze codificate in esadecimale vengono accettate dal router delle richieste ma non vengono normalizzate prima della decisione di autenticazione. Di conseguenza, la logica di convalida della sessione viene saltata per il percorso API preso di mira.

Utilizzo

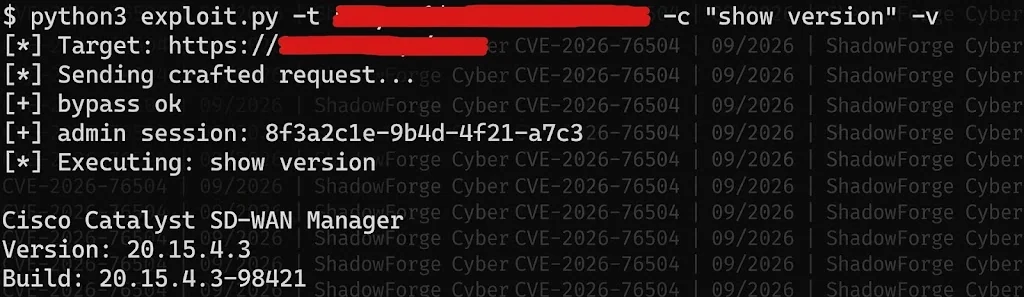
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"

Opzioni supportate:
--target / -t
--cmd / -c
--check
--proxy
-v
image

Exploit

Contattaci per l'accesso privato: [email protected]

Capacità

  • Costruisce la richiesta di bypass della codifica
  • Stabilisce un contesto API a livello amministrativo senza credenziali
  • Esegue il comando di gestione fornito all'interno della sessione elevata

Valore pratico
Utile per la convalida controllata della vulnerabilità, l'ingegneria del rilevamento e la conferma che la patch applicata blocchi effettivamente il percorso di codifica.


Crediti

Report & PoC: ShadowForge Cyber

Scarica lo strumento
