
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-41940 — Uno strumento di ricerca sulla sicurezza per rilevare e analizzare i servizi cPanel/WHM e il loro comportamento di autenticazione. Progettato esclusivamente per test autorizzati e scopi educativi. | Kitploit
Strumenti/GitHubGitHub/senyx122/cve-2026-41940
RicognizioneScanner di VulnerabilitàRaccolta InformazioniSicurezza WebPenetration TestingApprendimento e Formazione
GitHubsenyx122/cve-2026-41940

CVE-2026-41940

Uno strumento di ricerca sulla sicurezza per rilevare e analizzare i servizi cPanel/WHM e il loro comportamento di autenticazione. Progettato esclusivamente per test autorizzati e scopi educativi.

Vedi Repository
6145 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-41940

Uno strumento di ricerca sulla sicurezza per rilevare e analizzare i servizi cPanel/WHM e il loro comportamento di autenticazione. Progettato esclusivamente per test autorizzati e scopi educativi.

Scanner di Sicurezza cPanel (Strumento di Ricerca)

Questo progetto è uno strumento di ricerca sulla sicurezza progettato per analizzare e rilevare potenziali configurazioni errate o vulnerabilità nei servizi cPanel/WHM.

Disclaimer

Questo strumento è destinato a:

  • Scopi educativi
  • Test di sicurezza autorizzati esclusivamente

NON utilizzare questo strumento su sistemi di cui non sei proprietario o per i quali non hai esplicita autorizzazione al test.

Funzionalità

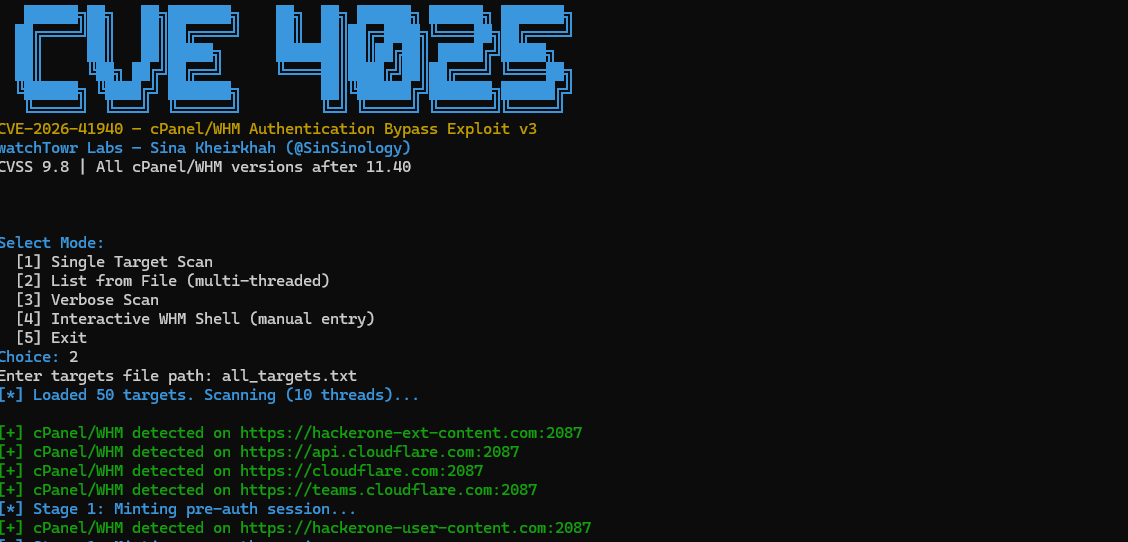
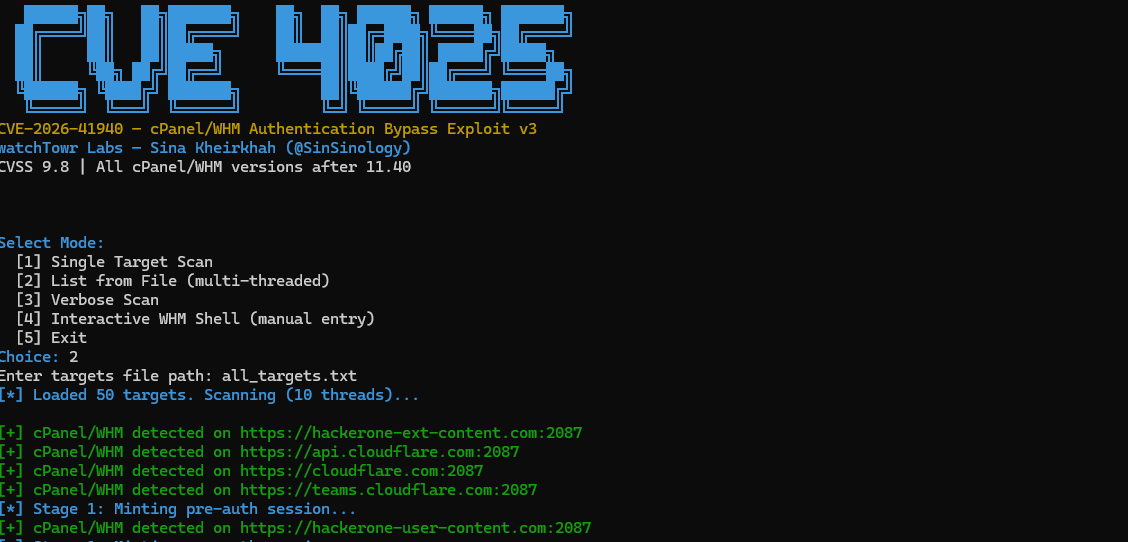
  • Rileva i servizi cPanel/WHM
  • Verifica il comportamento di autenticazione
  • Scansione multi-thread
  • Interfaccia interattiva

Utilizzo

python CVE-2026-41940.py -t https://target:2087
python CVE-2026-41940.py -l targets.txt

Autore

Mohamed (senyx122)

Scarica lo strumento