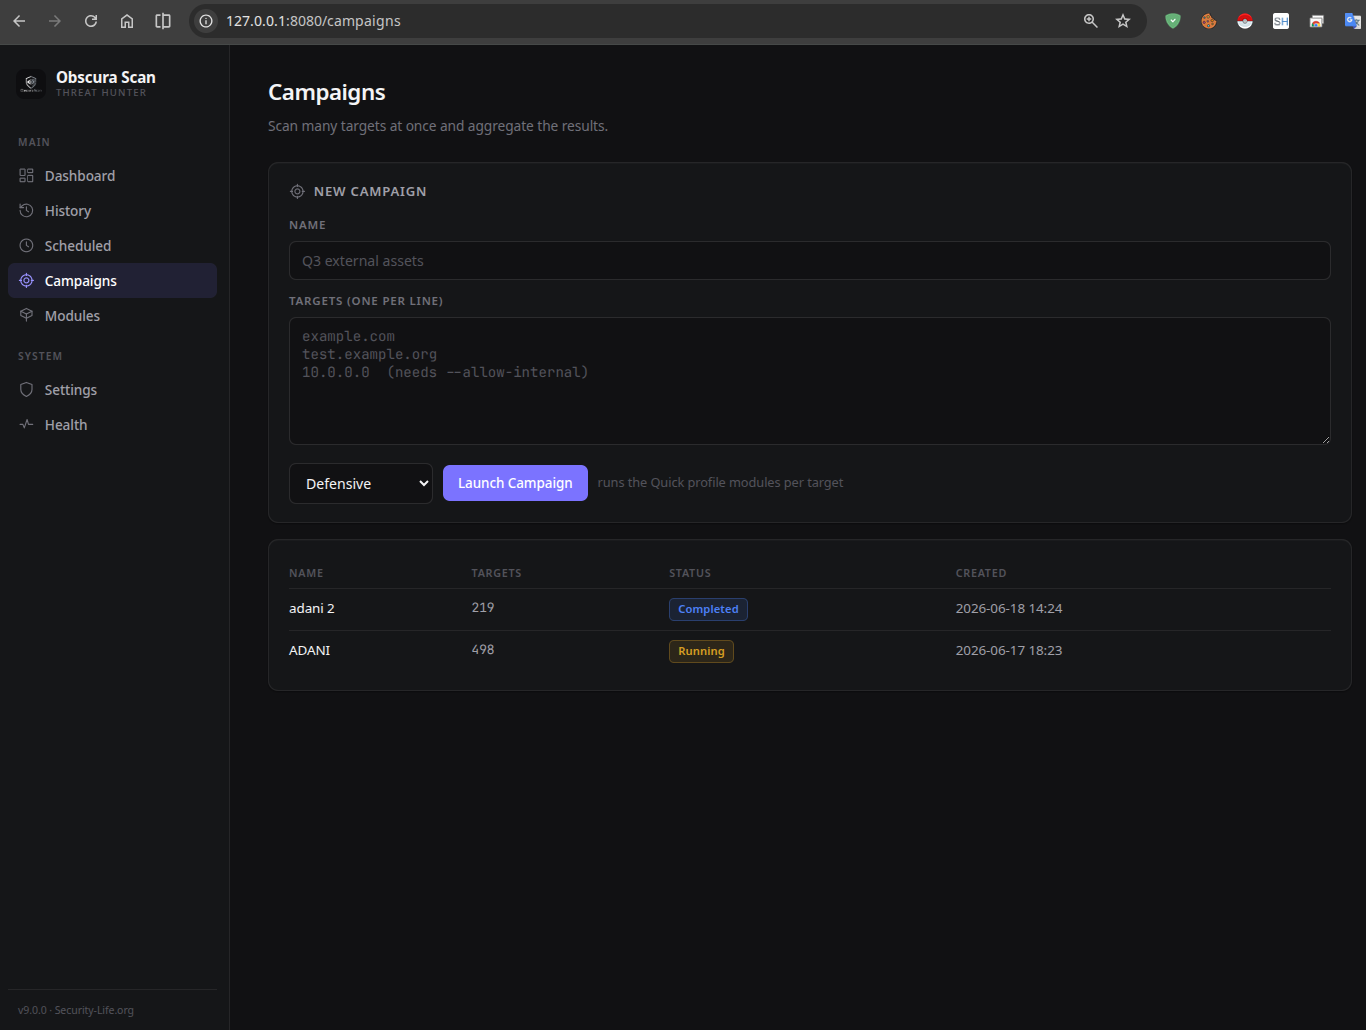
 security-life-org/obscura
Piattaforma di Threat Hunting e Attack Surface Management: un singolo binario statico Go per ricognizione passiva e semi-offensiva, correlazione, scoring del rischio e monitoraggio continuo.

Piattaforma di Threat Hunting e Attack Surface Management
Un singolo binario statico Go per ricognizione passiva e semi-offensiva, correlazione, scoring del rischio e monitoraggio continuo.


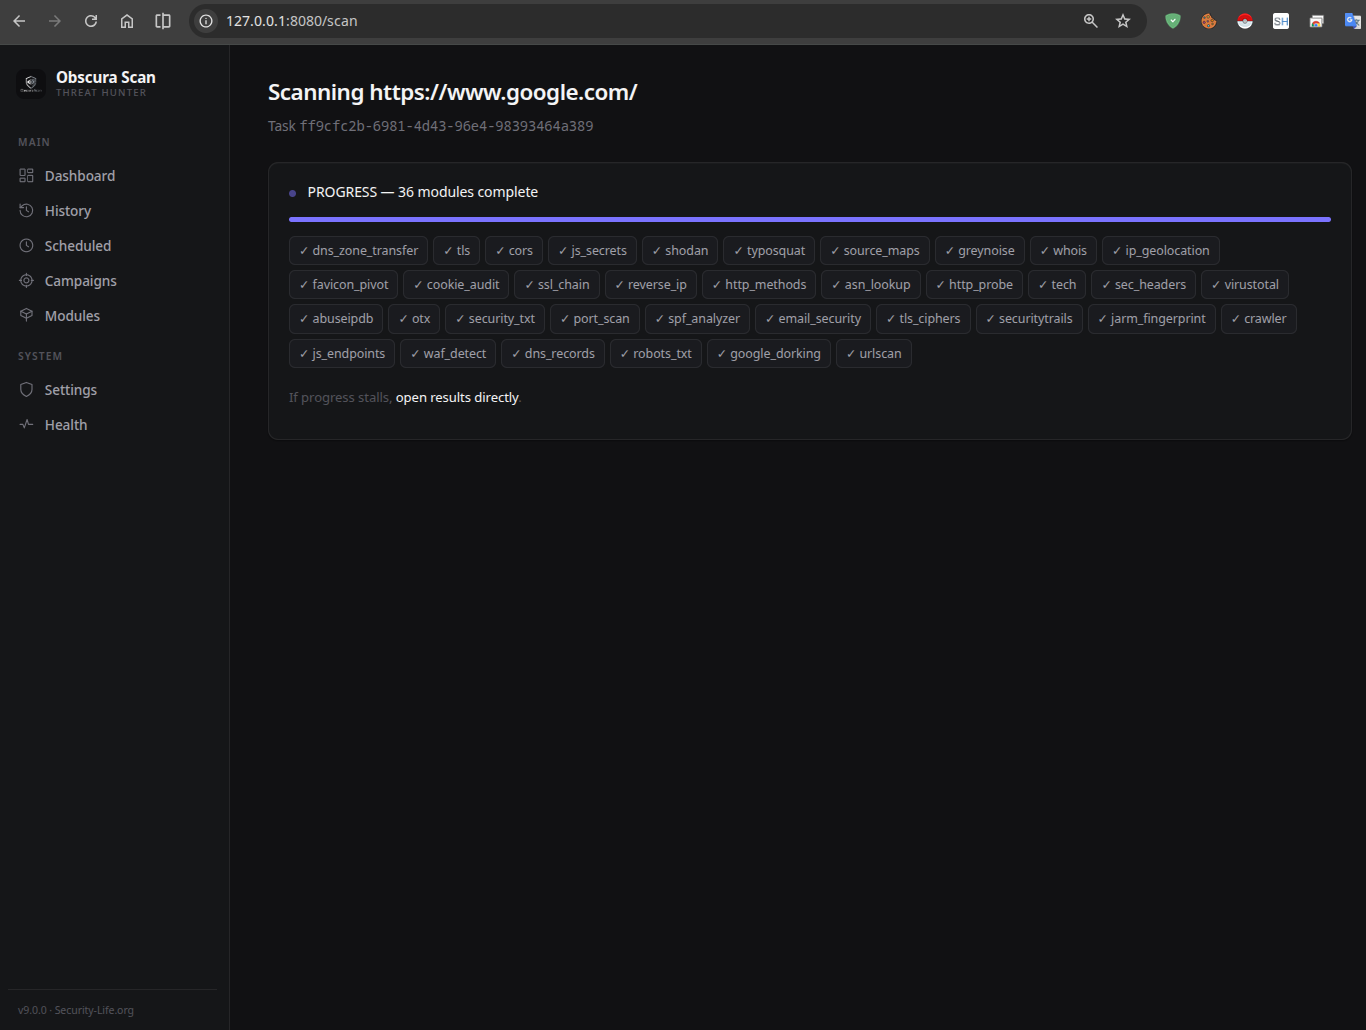
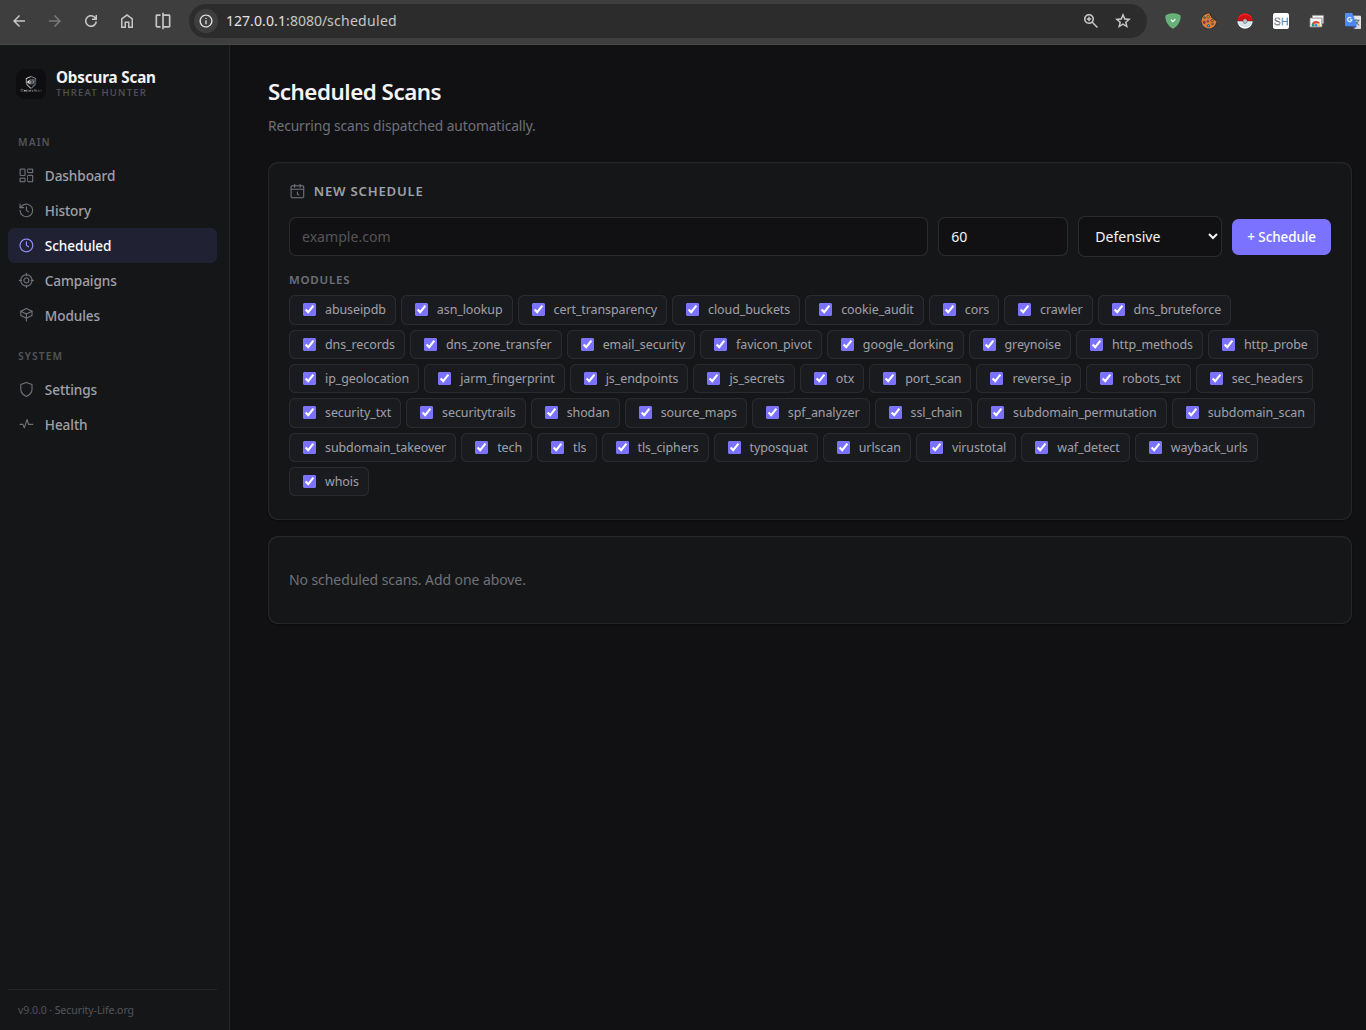
Obscura Scan è una piattaforma di attack-surface management e OSINT/recon che esegui come un singolo binario statico — niente Python, niente virtualenv, niente librerie di sistema, niente server di database. Puntalo su un dominio, URL o IP ed esegue decine di moduli di ricognizione in modo concorrente, correla i risultati, calcola il punteggio di rischio, arricchisce opzionalmente con un LLM e serve tutto tramite una UI web pulita + API REST con streaming del progresso in tempo reale.
È la riscrittura in Go della piattaforma precedentemente nota internamente come AEGIS, riarchitettata per velocità, sicurezza e deployment in un singolo file.
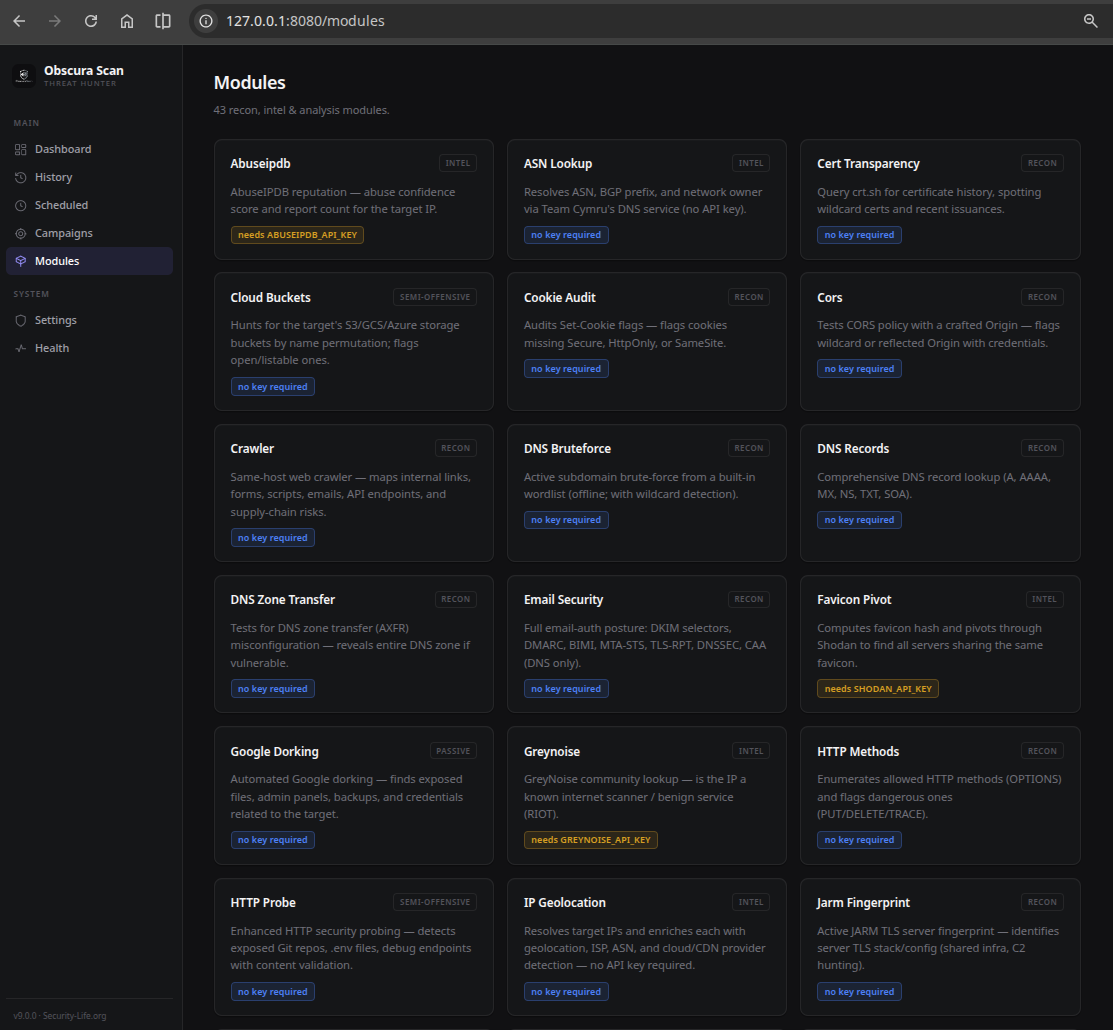
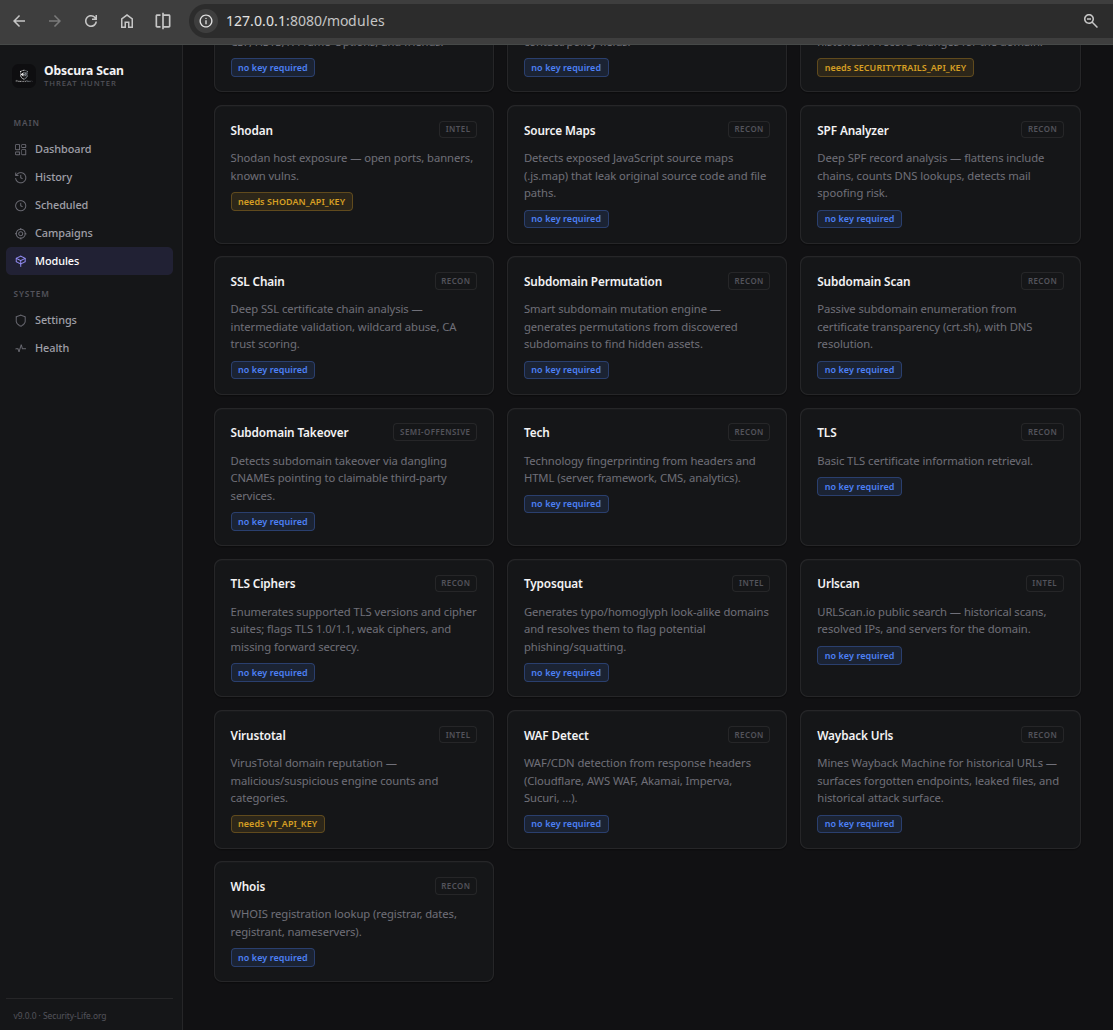
La maggior parte del valore non richiede API key. 43 dei 50 moduli sono completamente autonomi — comunicano direttamente con il target e con i protocolli DNS/TLS/HTTP. Obscura Scan funziona con zero chiavi configurate; i moduli che richiedono chiavi vengono semplicemente saltati con una motivazione.
confirmed/firm/tentative); il punteggio è ancorato al peggior risultato confermato e solo leggermente influenzato dal volume, così una marea di euristiche a bassa confidenza non può bloccare l'indicatore a 100. La de-duplicazione cross-modulo e la soppressione dei falsi positivi con un clic mantengono il report denso di segnali./metrics Prometheus, logging strutturato, graceful shutdown.# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build # -> bin/obscura (CGO_ENABLED=0, pure Go)
# 2. Run it (every config value is optional)
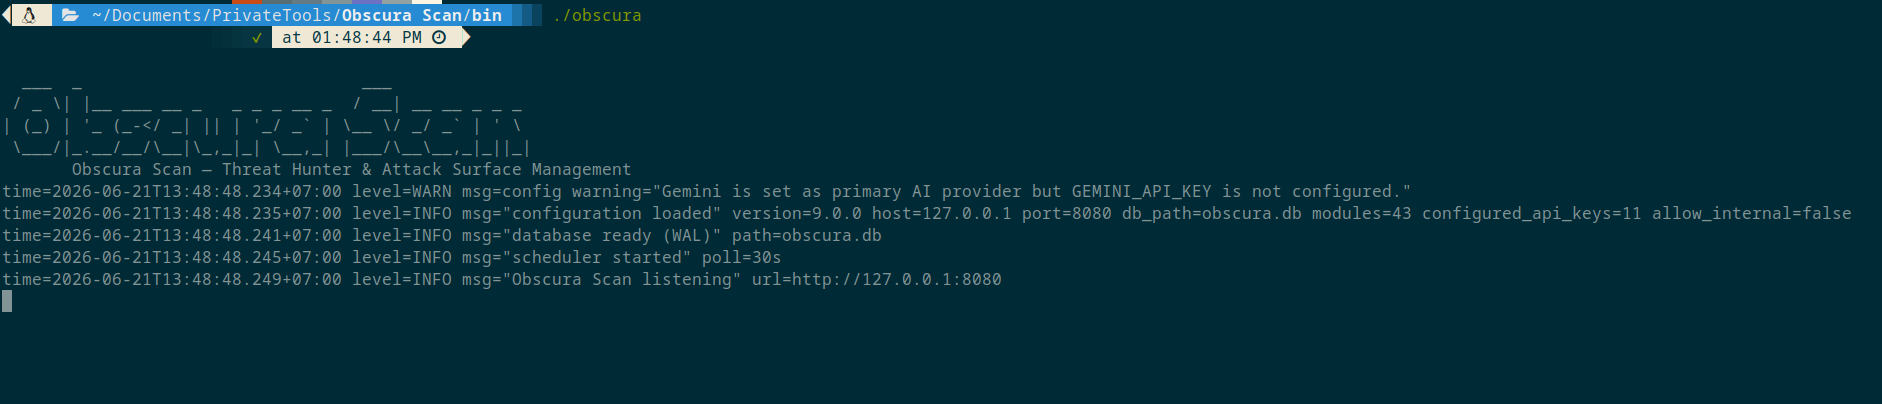
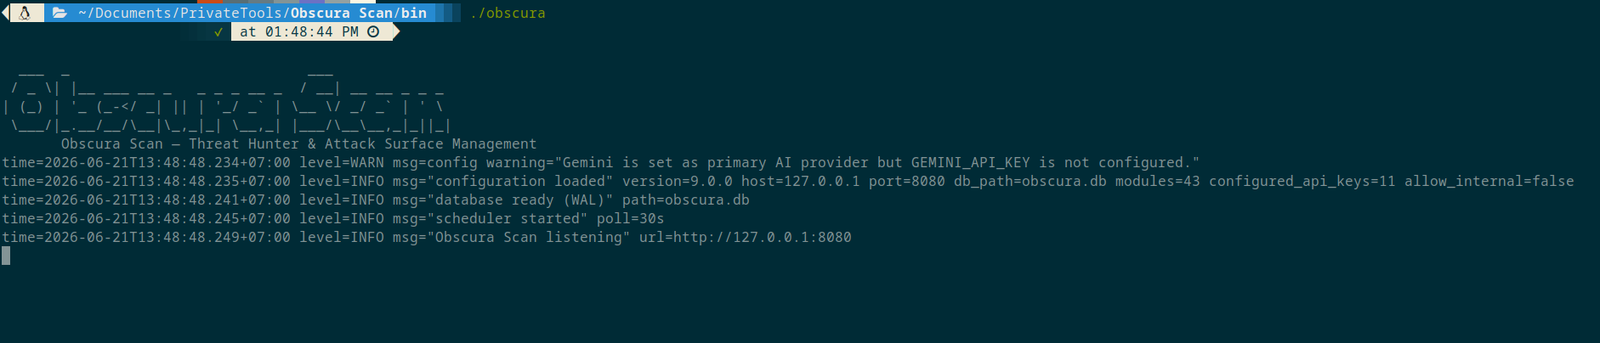
./bin/obscura
# 3. Open the UI
# http://127.0.0.1:8080
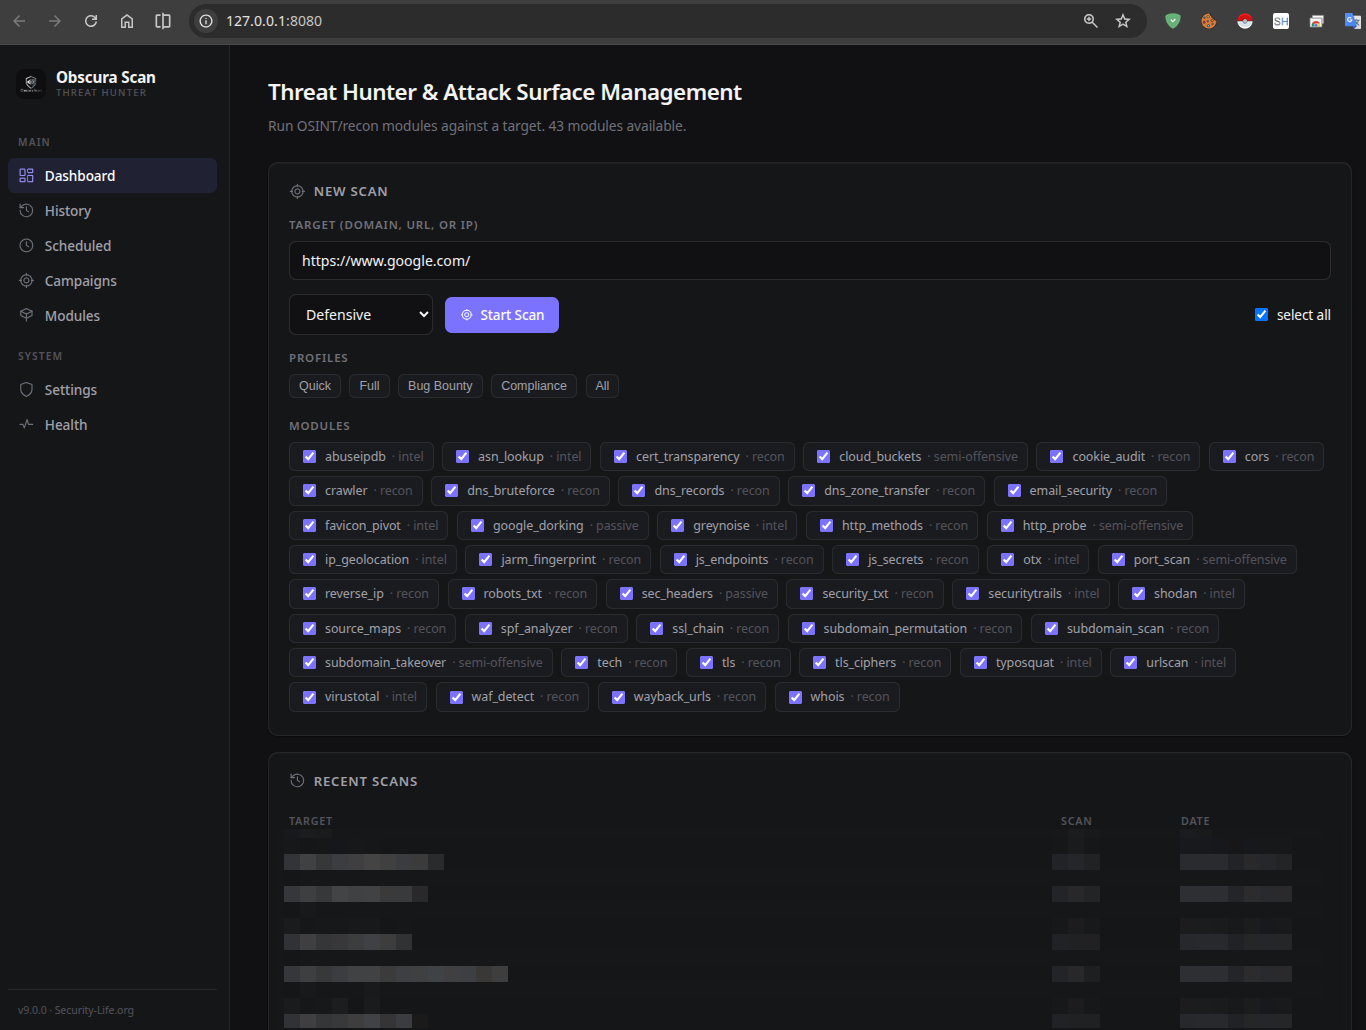
Poi inserisci un target (ad es. example.com), seleziona un profilo e premi Start Scan. I risultati vengono visualizzati come un report leggibile — indicatore di rischio, risultati, tabelle per modulo — non JSON grezzo.
./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)